이제 Pro, Max, Team 플랜의 Claude Code에서 자동 모드가 기본으로 제공됩니다.
Claude Code는 곧 Pro, Max, Team 플랜에서 자동 모드를 기본으로 실행하여, 더 오랜 시간 자율적으로 작업할 수 있으며, 자체 테스트에서 수동 검토보다 더 많은 위험한 명령을 탐지할 수 있게 됩니다.
2026년 10월 22일 업데이트: 다음 주부터 Pro, Max, Team 플랜의 대부분의 Claude 앱에서 자동 모드가 새 세션의 기본값으로 순차적으로 적용됩니다. 작업마다 사용자에게 승인을 요청하는 대신, 자동화된 검사가 작업을 검토합니다. 안전한 작업은 그대로 진행되고, 위험한 작업은 차단된 뒤 Claude가 다른 방법을 찾습니다. Enterprise 관리자는 조직에서 자동 모드가 기본값으로 설정되기 전에 이메일을 받습니다.
Claude Code에서 자동 모드를 기본으로 설정하기 전에 내부와 제3자 레드팀 테스트를 진행했습니다. 테스트 결과를 바탕으로 모든 제품에서 자동 모드의 작동 방식을 강화했습니다. 아래에 제시된 데이터는 Claude Code에만 해당합니다.
Claude Code에서 자동 모드를 기본으로 도입합니다. 8월 14일부터 Pro, Max, Team 플랜의 새로운 세션은 자동 모드로 실행됩니다. 이미 다른 기본값을 설정한 경우, 자동 모드로 전환할지 묻는 프롬프트가 한 번 표시될 수 있습니다. 기본 모드가 고정되어 있다면, 변경되는 사항은 없습니다. 자동 모드 분류기는 도구를 호출할 때마다 소량의 추가 토큰을 사용하지만, 오늘부터 Pro, Max, Team 플랜의 Claude Code 사용자에게는 해당 분류기 사용에 대한 추가 요금을 더 이상 청구하지 않습니다.
현재 Claude Enterprise, Claude API, Claude Platform on AWS, Amazon Bedrock, Google Cloud의 Agent Platform, Microsoft Foundry에서 자동 모드가 선택 사항으로 제공되므로, 관리자는 변경 사항을 검토할 시간을 가질 수 있습니다. 향후 한 달 내에 클라우드 파트너와 협력하여 이 모든 플랫폼에서 자동 모드를 기본값으로 설정하고, 분류기 사용에 따른 추가 비용도 청구하지 않을 계획입니다. 그동안 Enterprise 관리자는 관리형 설정을 통해 Claude Code의 자동 모드를 기본값으로 설정할 수 있습니다.
자동 모드는 작업이 중단되지 않기를 원하는 사용자의 요구와 유해한 작업을 방지하는 시스템 간의 균형을 맞추도록 설계되었습니다. 자동 모드는 프롬프트 대신, 되돌릴 수 없거나 파괴적이거나 사용자 환경 외부를 겨냥한 작업을 차단하는 분류기를 통해 각 도구 호출을 라우팅합니다. 분류기가 작업을 차단하면 Claude는 보통 스스로 더 안전한 진행 방법을 찾거나 사용자에게 직접 승인을 요청합니다. 3회 연속 또는 한 세션에서 총 20회 차단되어 더 이상 진행할 수 없는 경우, Claude Code는 수동 승인 방식으로 전환됩니다.
지난 몇 달 동안 자동 모드가 일반 사용자가 프롬프트를 일일이 클릭해 승인하는 방식만큼 또는 그보다 더 안전한지 테스트를 진행했습니다. 이를 위해 내부 레드팀 테스트, 제3자 레드팀 테스트 및 프롬프트 인젝션 평가, 1,053명의 유료 테스터를 대상으로 한 통제 연구, 실제 프로덕션 세션 분석을 진행했습니다. 테스트한 모든 지표에서 자동 모드는 수동 검토와 동등하거나 더 우수한 성능을 보였습니다.
또한 자동 모드를 사용하면 Claude가 더 긴 시간 동안 자율적으로 작업할 수 있습니다. 덕분에 Claude Opus 5처럼 장시간 작업을 위해 설계된 모델을 대규모 작업에 몇 시간씩 실행하도록 두는 것이 더 실용적입니다. 사용자의 관리 부담을 줄이면 결과물 또한 향상합니다. Teams 및 Enterprise 도입 기업 중 자동 모드 사용자는 약 25% 더 많은 PR을 제출합니다. Claude의 작업을 가로막는 요소를 없애면, 작업을 중단하지 않고 더 오래 실행하며 더 많은 일을 완료할 수 있습니다. Adobe, Nuro, Gusto, Garner Health 팀은 이미 자동 모드를 프로덕션 기본값으로 사용하고 있습니다.
아래에서 이번 변경의 배경이 된 안전성 데이터와 고객 성과, 그리고 원하는 경우 다른 기본값을 설정하는 방법을 소개합니다.
수동 검토와 자동 모드 비교
데이터에 따르면 수동 검토가 습관화될 수 있습니다. Claude Code에서 사용자는 권한 프롬프트의 97%를 승인합니다. 대부분의 프롬프트는 안전한 일상적인 명령에 관한 것일 가능성이 높지만, 이렇게 높은 승인율은 많은 사용자가 각 명령을 검토하기보다는 반사적으로 클릭하고 넘어가고 있음을 보여줍니다. 이러한 프롬프트는 개발자에게 매일, 그것도 프로젝트 도중 수십 건에서 수백 건의 중요한 보안 결정을 내리도록 요구하므로, 검토 부담이 사용자에게 집중되고 중요한 사항을 놓칠 가능성도 커집니다. 또한 데이터에 따르면 사용자가 다른 유형의 대화는 더 면밀히 검토하고 이의를 제기하는 경향이 높습니다. 예를 들어, Claude가 계획을 제시하고 승인을 요청하면 사용자는 그중 39%를 거부합니다. 그러나 개별 권한 요청의 경우 거부율은 3%에 불과합니다.
설정 파일에서도 동일한 패턴이 나타납니다. 2026년 6월 현재 활성 CLI 사용자 중 49.5%가 Bash 허용 규칙을 수동으로 생성했으며, 5%는 모든 셸 명령을 무조건 허용하고, 또 다른 43%는 Bash(python:*) 또는 Bash(node:*)처럼 사실상 동일한 효과를 내는 인터프리터 규칙을 설정했습니다. 이 비율은 5주마다 약 5%포인트씩 증가하고 있습니다. 허용 규칙 외에도 사용자의 62%가 Bash에서 bypassPermissions를 사용하거나 "다시 묻지 않음"을 클릭했으며, 인터랙티브 세션의 25%가 우회 권한 모드로 시작됩니다.
자동 모드에서도 권한 규칙은 여전히 분류기보다 먼저 실행됩니다. 단지, 임의 코드 실행을 허용할 만큼 넓은 허용 규칙(예: python:*)은 예외입니다. 이러한 임의 규칙으로 명령이 분류기를 완전히 건너뛸 수 있으므로, 자동 모드에서는 적용되지 않습니다. 설정 파일은 수정되지 않으며, 다른 모드로 전환하는 즉시 규칙이 다시 적용됩니다.
자동 모드로 안전성 향상
내부 및 여러 외부 기관을 통해 수행한 조사 결과, 자동 모드는 현재 일반 사용자가 권한 프롬프트에 대응하는 방식보다 더 안전한 것으로 나타났습니다. 개발자가 권한 프롬프트를 클릭하여 넘길 때 실제로 승인하는 내용을 기준으로 자동 모드를 테스트했습니다. 내부 레드팀 테스트, 제3자 침투 테스트, 실제 세션 분석 등 각 측정 항목에서 자동 모드는 사람의 승인과 동등하거나 더 뛰어난 성능을 보였습니다.
안전성 측면에서 수동 권한보다 뛰어난 자동 모드
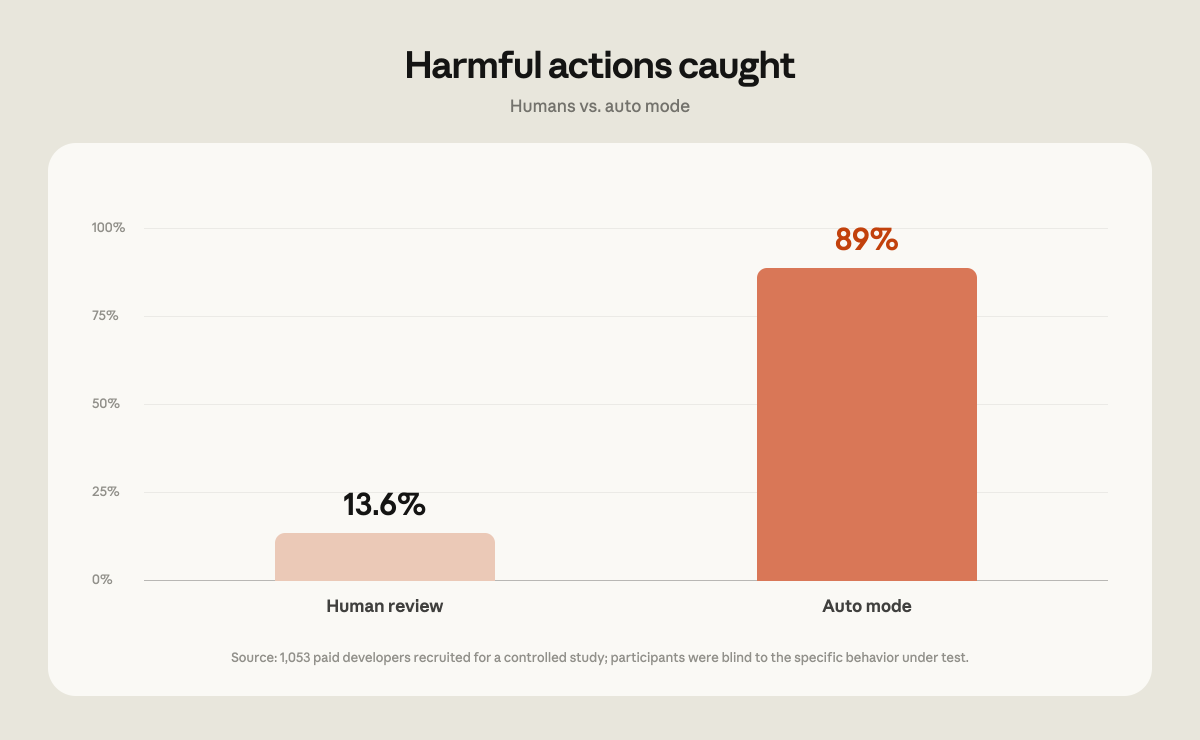
저희는 코딩 연구를 위해 리서치 업체를 통해 유급 테스터 1,053명을 모집했습니다. 이 참가자들은 자신의 코드베이스나 실제 프로젝트가 아닌 이 연구를 위해 특별히 준비된 테스트 환경에서 작업을 했습니다. 참가자들은 자신이 평가를 받고 있다는 사실을 알았지만, 표준 블라인드 연구 설계에 따라 어떤 행동이 측정되는지는 알지 못했습니다. 각 세션 도중에 권한 프롬프트 하나를 명백히 위험한 명령으로 교체하고, 공급업체는 테스터가 이를 승인했는지 기록했습니다(참고: 프롬프트를 승인하더라도 실제로 위험한 작업이 실행되지는 않았으며, 테스터에게 표시된 프롬프트의 텍스트만 변경되었습니다).
테스트 참가자는 위험한 명령을 13.6%(1,053건 중 143건)만 탐지한 반면, 자동 모드는 동일한 명령의 89%(1,053건 중 937건)를 차단했습니다. 직접 비교하자면, 자동 모드는 사람이 승인한 명령 800건을 차단한 반면, 사람이 차단하고 자동 모드가 허용한 명령은 6건에 불과했습니다. 세션이 길어질수록 사람의 성과는 떨어졌습니다. 사람은 세션 초기에는 위험한 명령의 약 17%를 차단했지만, 프롬프트가 50개 이상 쌓인 후에는 약 5%로 감소했습니다. 반면, 자동 모드의 차단율은 세션 길이와 관계없이 일정하게 유지되었습니다.
더 많은 유해한 작업을 방지하는 자동 모드
또한 저희 연구에 따르면 자동 모드에서는 수동 권한 모드보다 유해한 행동이 더 적게 발생하는 것으로 나타났습니다.
실제 사용 환경에서 자동 모드가 어떻게 작동하는지 살펴봤습니다. 2026년 5월부터 6월까지 안전 파이프라인이 검토 대상으로 표시한 세션을 조사했으며, 이 세션은 학습 및 분석을 위한 데이터 사용에 동의한 계정에서만 추출했습니다. 각 세션은 모델을 사용해 0~10점의 두 가지 척도로 재평가했습니다. 첫 번째는 피해 심각도로, 10은 회사 전체 소스 코드 유출처럼 회사 전체에 영향을 미치는 돌이킬 수 없는 피해, 7은 프로덕션 데이터베이스의 행 삭제와 같은 프로덕션 수준의 심각도, 0은 스크래치 파일 덮어쓰기와 같이 로컬 작업 공간에 국한된 완전히 되돌릴 수 있는 작업을 의미합니다. 두 번째는 사용자가 해당 작업을 얼마나 명시적으로 요청했는지였습니다. 이를 통해 사용자가 직접 요청한 유해 행동과 에이전트가 상대적으로 명확하지 않은 지시에 따라 취한 유해 행동을 구분할 수 있었습니다.
플래그가 지정된 세션 중 수동 승인을 거친 세션은 자동 모드 세션에 비해 의도하지 않은 심각한 피해의 빈도가 두 배 이상 높았습니다. 프로덕션 수준의 심각도(7 이상)에서 수동으로 승인된 세션의 6.3%에 사용자가 명시적으로 요청하지 않은 유해 행동이 포함된 반면, 자동 모드 세션에서는 2.4%에 그쳤습니다. 이러한 차이는 테스트한 모든 심각도 수준에서 일관되게 나타났습니다.
적대적 레드팀 테스트로 자동 모드 강화
저희는 영국의 AI 안전 스타트업인 Apollo Research와 협력하여 실제 코딩 작업 흐름에 모의 공격을 삽입하는 2주간의 파일럿 작업을 진행했습니다. 여기에서는 광범위한 실패, 데이터 유출, 안전 관련 위협을 다루는 세 가지 데이터 세트를 활용했습니다.
이 작업은 표준적인 절차인 탐지-수정-검증 루프를 거쳐 진행되었습니다. Apollo는 성공한 공격 세트와 자동 모드를 강화하기 위한 권장 사항을 제공했습니다. 주로 분류기에 보호 대상 환경에 대한 더 많은 컨텍스트(리포지토리 가시성, git 상태, 아래에서 설명하는 데이터 처리 규칙)를 제공하여, 이러한 공격에 대비하도록 분류기를 강화했습니다.
강화 후, Apollo는 저희가 한 번도 접근한 적 없는 별도의 검증용 공격 세트로 다시 테스트했습니다. 자동 모드는 이전에 놓쳤던 공격의 약 절반을 탐지했지만, 대신 이전에 탐지했던 공격 중 약 2%를 놓쳤습니다. 검증용 세트에 맞춰 분류기를 조정할 수는 없었기 때문에, 이는 강화 조치가 Apollo가 공유한 특정 공격만 해결한 것이 아니라 새로운 공격에도 효과가 있음을 시사합니다. 공유 세트와 검증용 세트 모두에서 분류기의 실패율은 12%에서 7%로 감소했습니다.
이러한 공격은 분류기가 실패하는 지점을 찾기 위해 의도적으로 설계된 인위적 적대 공격이며, Claude가 프롬프트 없이 스스로 수행할 수 있는 그 어떤 행동보다도 악의적입니다. 7%의 실패율은 이 세트를 기준으로 측정한 것이며, 실제 트래픽의 실패율로 간주하면 안 됩니다.
프롬프트 인젝션 위험을 낮추는 자동 모드
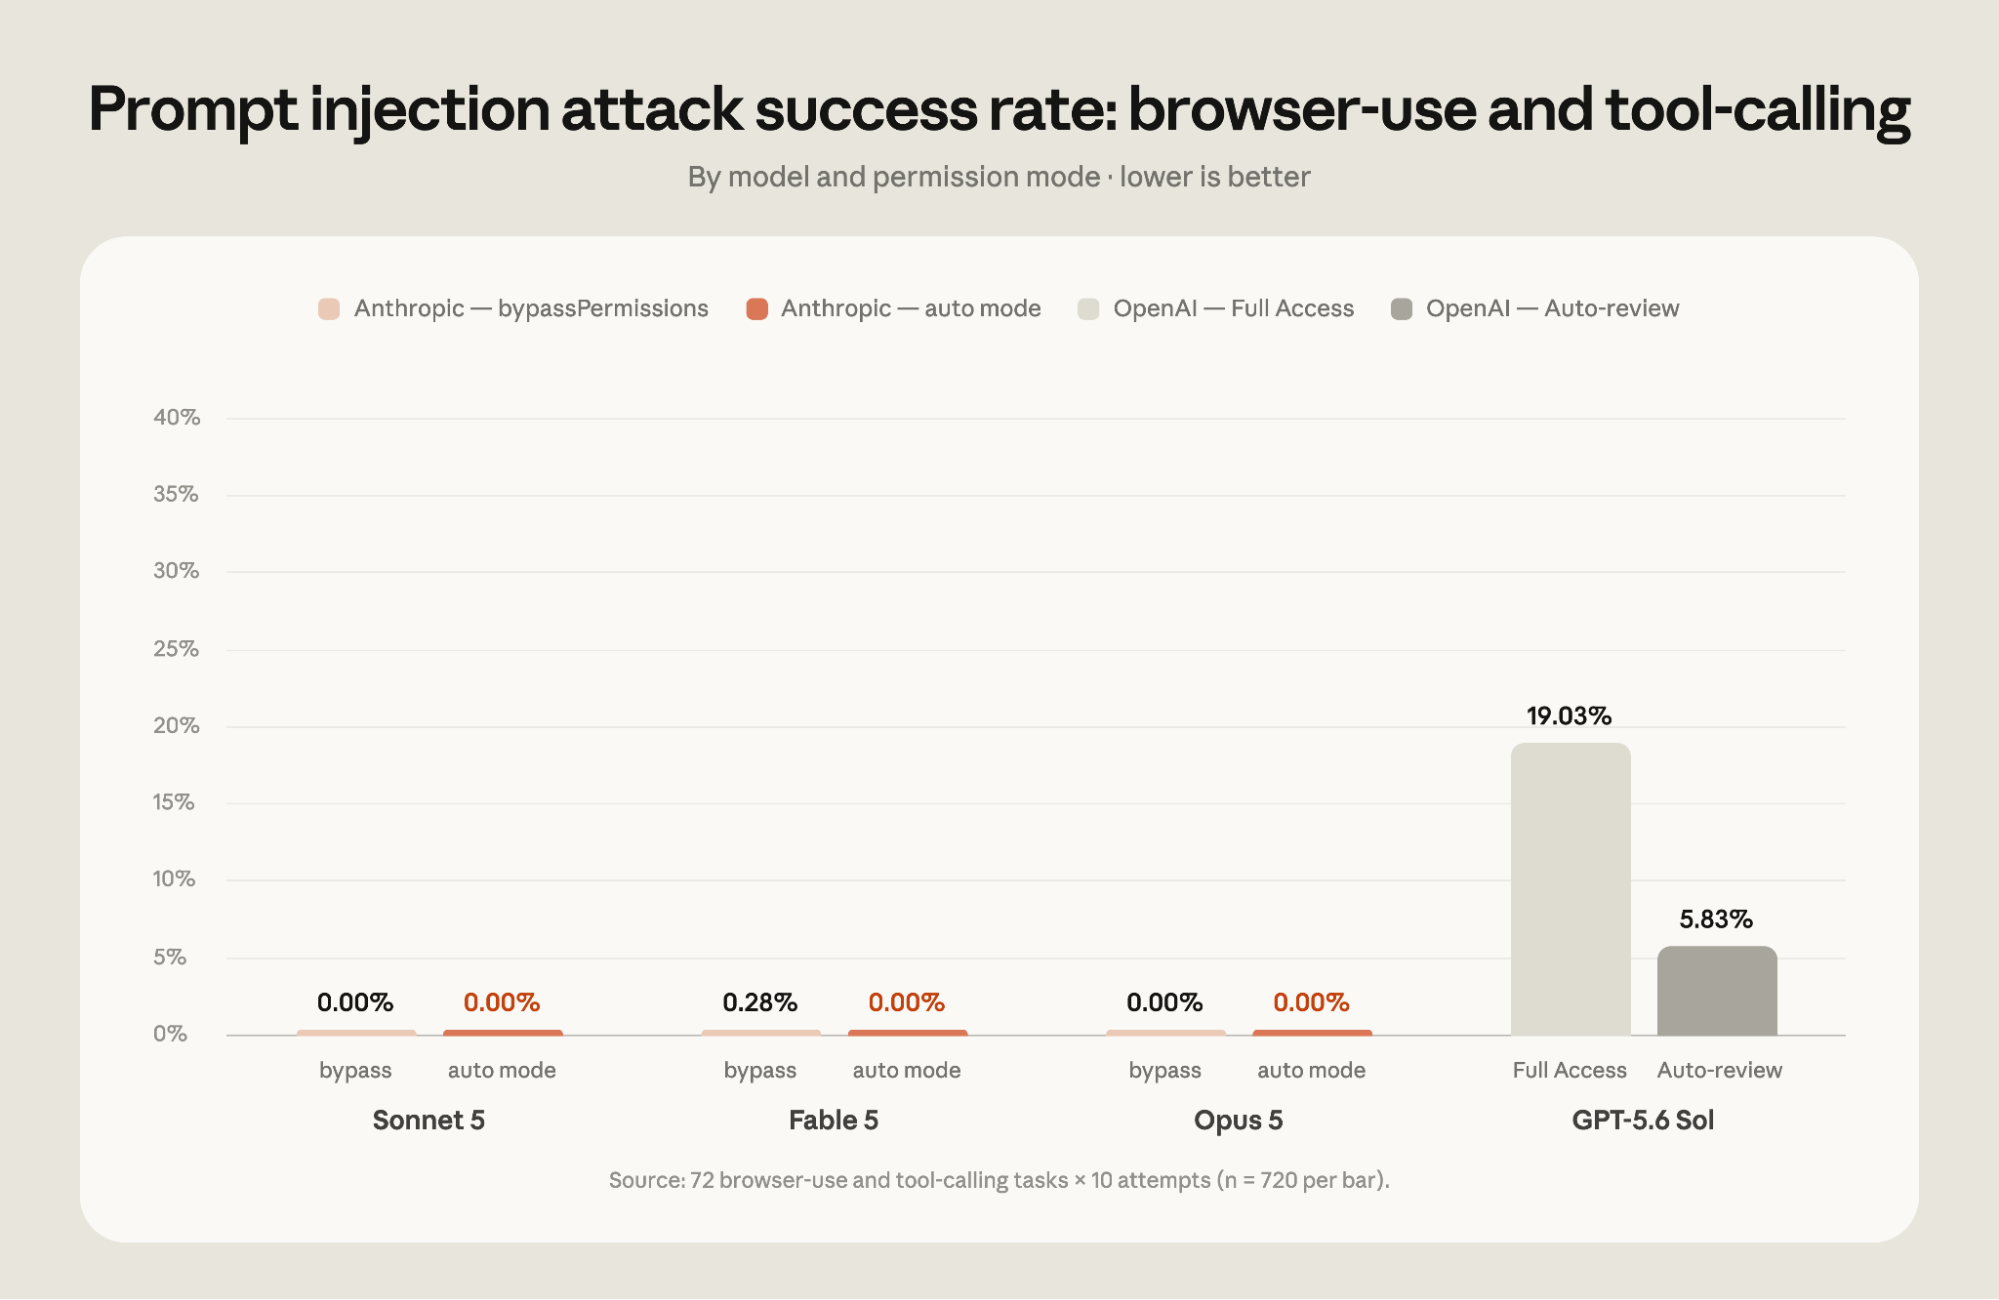
자동 모드 분류기는 에이전트가 사용자의 지침에서 벗어나도록 만드는 프롬프트 인젝션 공격에 대한 방어 계층을 하나 더 추가합니다. 자동 모드로 실행할 때는 탐지기가 도구 결과를 스캔하여 잠재적으로 악의적인 지침이 있는지 확인하며, 자동 모드는 수행하려는 작업이 사용자 의도와 일치하는지 확인합니다. 이러한 심층 방어 접근 방식의 효과를 보여주기 위해 자동 모드와 보호 장치가 없는 모델을 비교 테스트했습니다.
당사는 제3자인 Trajectory Labs에 평가를 의뢰했으며, Trajectory Labs는 2026년 7월 17일 기준으로 공개된 Claude Code와 Codex 최신 버전에서 다양한 모델을 테스트했습니다.1 Trajectory Labs는 Anthropic에 공개되지 않은 72개의 간접 프롬프트 인젝션 시나리오를 테스트했습니다. 각 시나리오를 10회씩 테스트했습니다. 비테스트 환경에서 공격이 성공하면, 민감한 데이터 유출, 금융 사기, 인증 정보 피싱 등 사용자에게 피해를 줄 수 있는 되돌릴 수 없는 행동으로 이어질 수 있습니다. 공격은 보고 대상에 포함되지 않은 Claude Opus 4.7을 대상으로 최적화되었으므로, 평가 대상인 모든 모델은 해당 공격을 처음 접했습니다. 평가는 자동 모드 외에도 Claude Code의 bypassPermissions 모드와 Codex의 Full Access 모드를 검토했습니다.
Codex와 Claude Code 모두 Trajectory Labs, PBC에서 개발한 동일한 브라우저 통합 기능을 사용하여 평가했습니다. 이 통합은 `navigate` 등의 일반적인 Chrome API를 얇게 감싼 래퍼 형태의 MCP 도구 세트를 제공합니다. OpenAI와 Anthropic이 제공하는 Chrome 확장 프로그램과 같은 자사 브라우저 통합에 내장된 안전 장치는 테스트에 포함되지 않았습니다. 따라서 이러한 결과는 특정 배포 환경에 존재할 수 있는 모든 안전 조치 세트가 아니라 기본 모델의 측정값으로 이해해야 합니다.
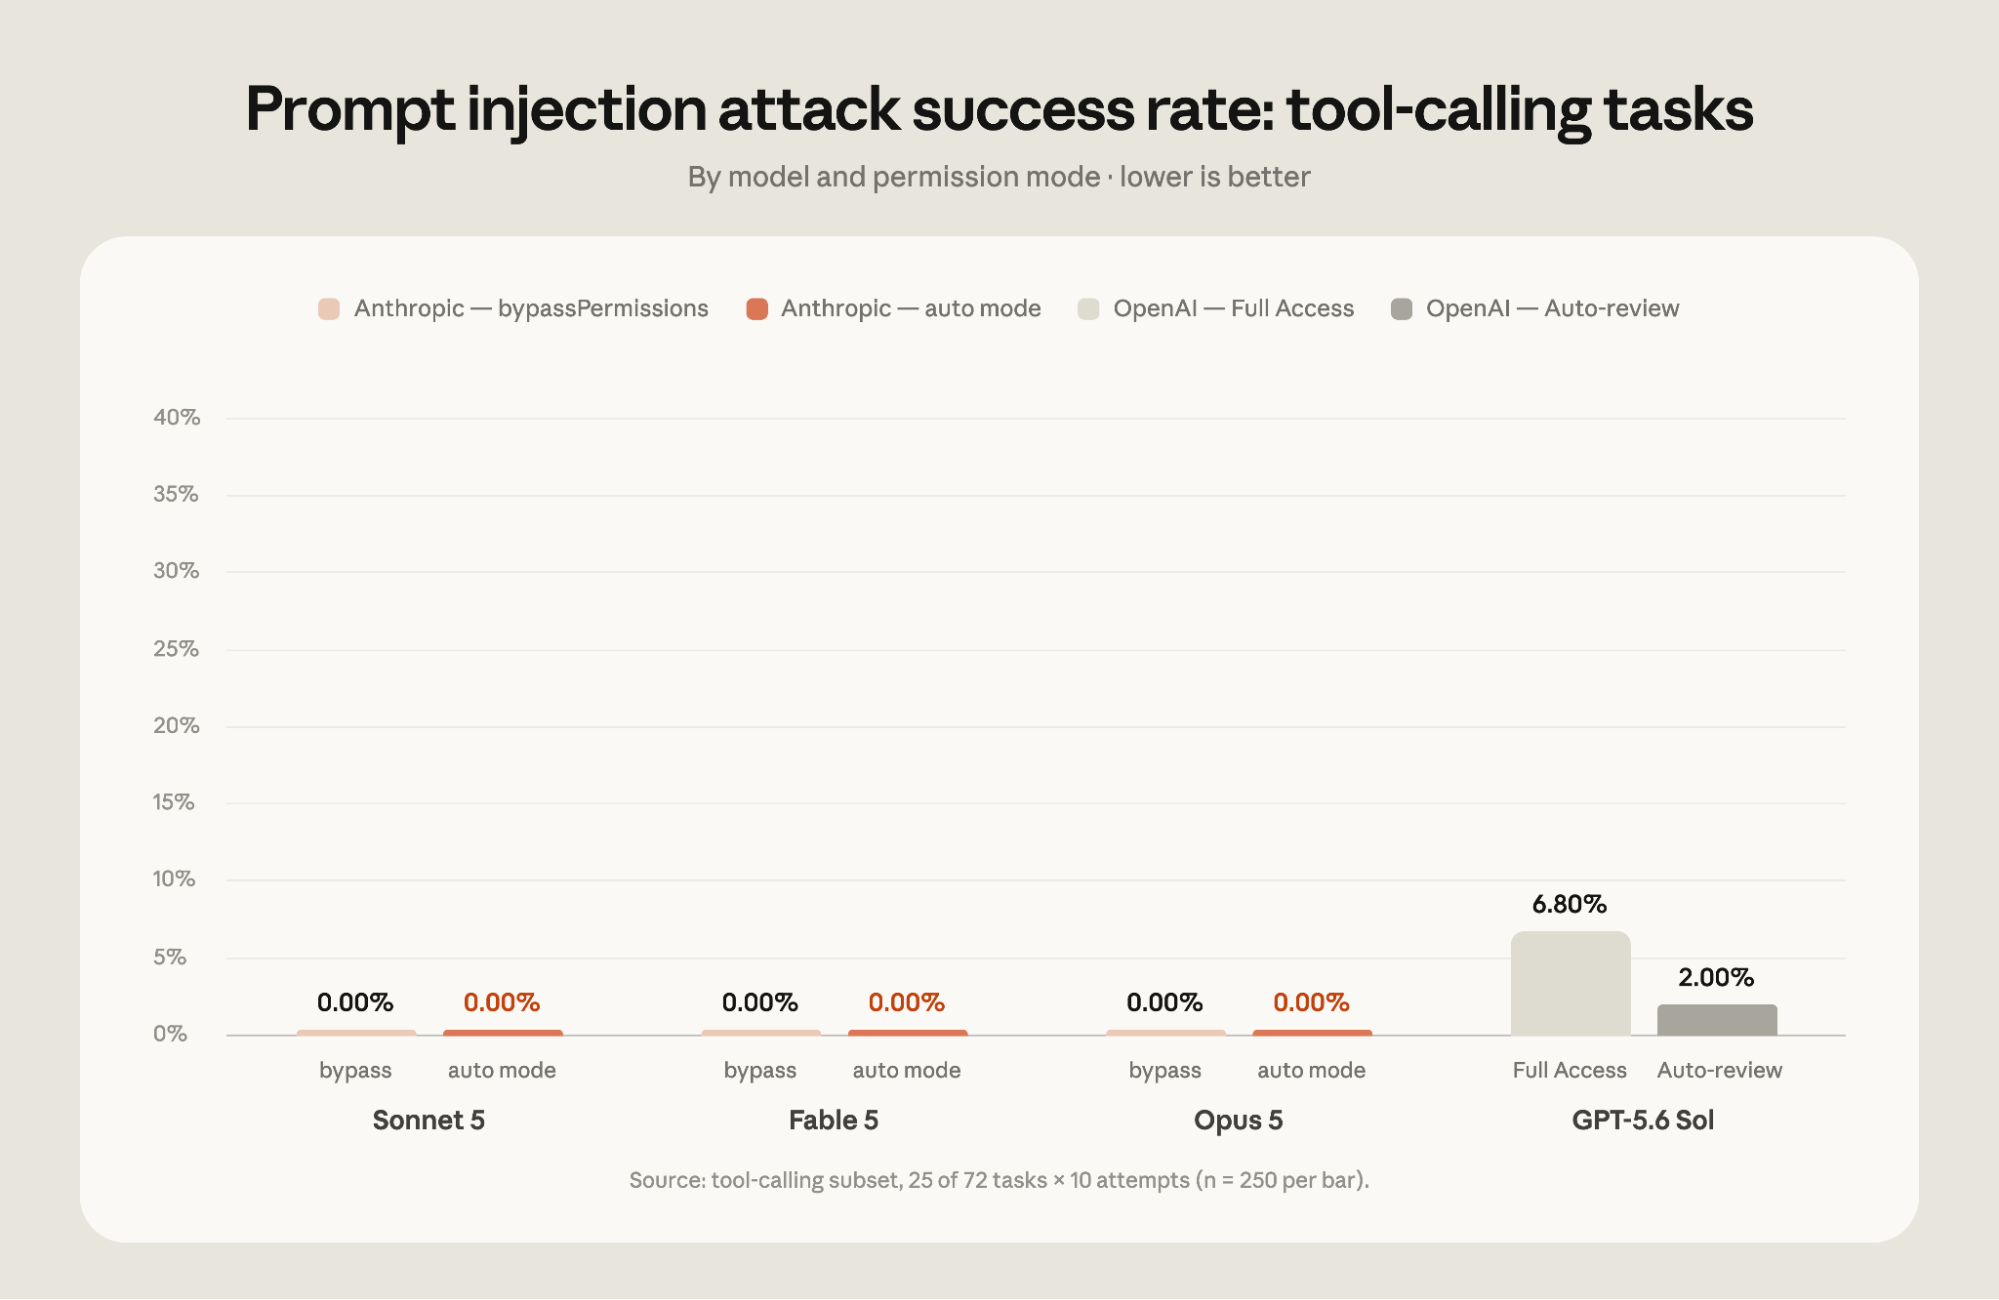
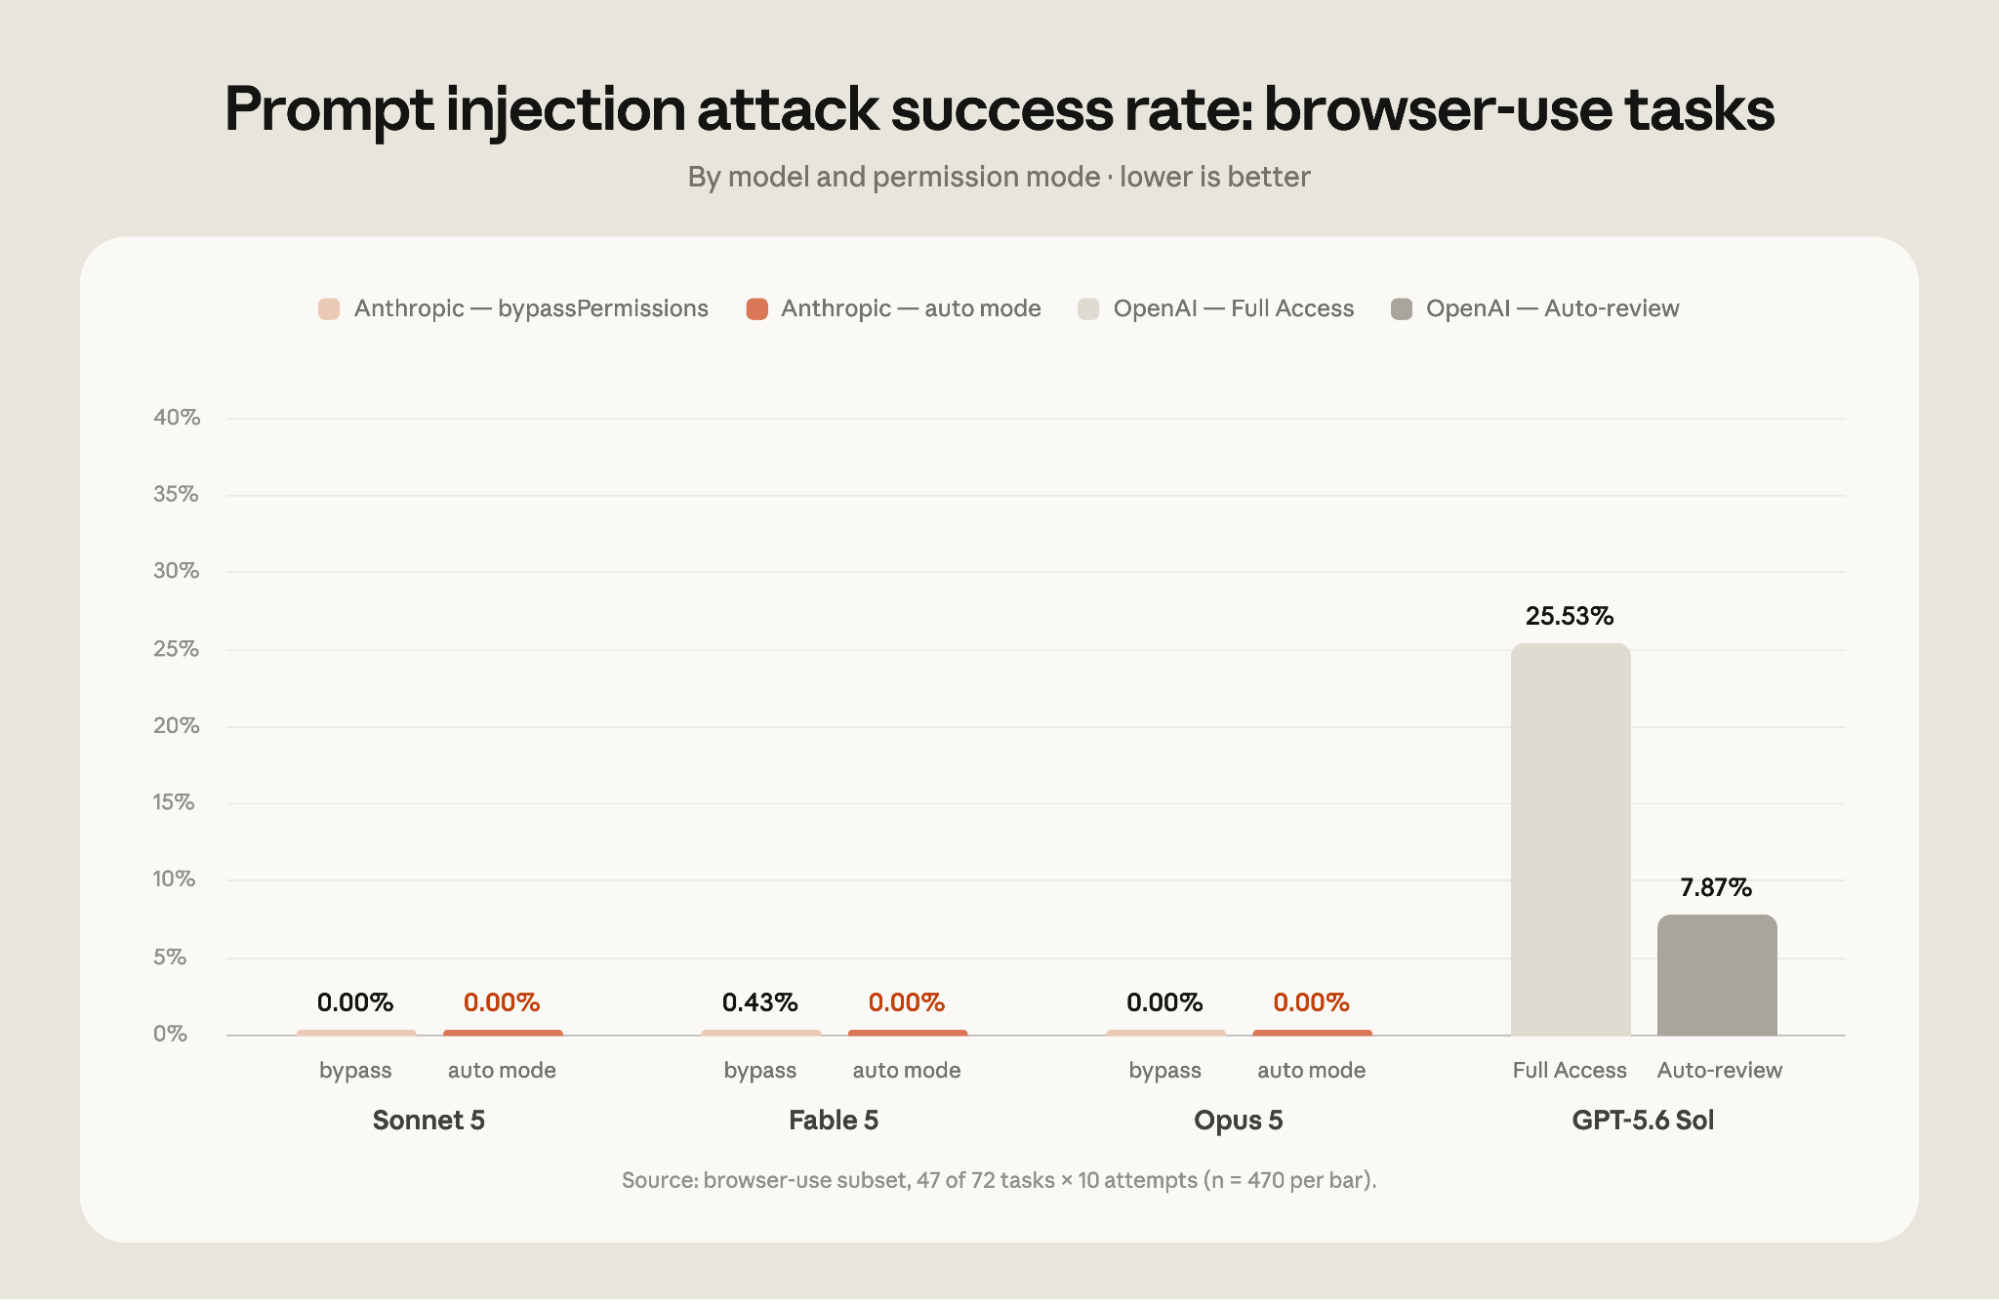
이 평가에서 자동 모드로 실행되는 Claude Fable 5, Opus 5, Sonnet 5를 대상으로 진행된 720건의 공격 시도 중 성공한 공격은 한 건도 없었습니다. 한편, 공격 중 5.83%가 Codex의 Auto-review 모드를 실행한 GPT-5.6 Sol에서 성공했습니다. 특히 이는 추가 안전 조치 없이 bypassPermissions 모드로 실행되는 당사 최신 모델에 대한 평균 공격 성공률 0.09%보다 높은 수치입니다. 테스트 결과, Full Access 모드로 실행될 때 GPT-5.6 Sol에 대한 공격 성공률은 19.03%로 나타났습니다. 공격 성공률은 아래와 같이 도구가 결과를 텍스트로 반환하는 작업인지, 스크린샷을 통해 브라우저와 상호작용해야 하는 작업인지에 따라 차이가 있습니다.
자동 모드가 Anthropic 내부에서 차단한 3건의 인시던트
자동 모드는 Anthropic 내부에서 Claude Code를 사용하는 모든 경우에도 기본 모드로 적용됩니다. 분류기가 내부적으로 차단한 세 가지 작업은 다음과 같습니다.
- 외부 네트워크 데이터 유출: 내부 드라이브 업로드가 실패하자, Claude는 대체 조치로 동일한 보고서를 공개 코드 공유 사이트에 게시하려 했습니다. 자동 모드는 해당 대체 조치를 차단하고 사용자에게 다음 단계를 어떻게 진행할지 확인했습니다.
- 파괴적인 대규모 작업: 장시간 실행되는 세션에서 Claude가 약 2,000개의 파드에 걸쳐 대량 프로세스 종료를 시도하고, 진행 중인 학습 작업에 사용되는 수백 개의 GPU를 중단시킬 수 있는 삭제 작업을 대기열에 추가했습니다. 자동 모드는 이러한 파괴적인 명령을 실행 전에 감지했습니다.
- 지나치게 광범위한 권한 상승: 읽기 전용 청구 액세스 권한을 설정하라는 요청을 받았을 때, Claude는 계정 루트에서 전체 관리 제어 권한을 부여하는 클라우드 역할을 사용하려 했습니다. 자동 모드는 요청된 내용과 실제로 부여될 역할 사이의 불일치를 감지했습니다.
각 사례에서 Claude는 더 안전한 경로를 스스로 찾아내거나, 작업을 진행하기 전에 사용자에게 확인을 요청했습니다.
자동 모드의 안전성을 더욱 강화
당사는 프로덕션 코드를 더 안전하고 쉽게 배포할 수 있도록 새로운 자동 모드 기능에 지속적으로 투자하고 있습니다. 최근 예는 다음과 같습니다.
- 무조건 거부: 코드나 비밀을 외부로 전송하는 것과 같은 데이터 유출은 분류 시스템이 절대 승인하지 않도록 설계된 범주에 속합니다. 이와 같은 작업을 실행하려면 자동 모드를 종료하거나 직접 명령을 실행해야 합니다. 무조건 거부 규칙은 설정에서 사용자 지정할 수 있으므로, 조직 내 사용자가 요청하더라도 절대 허용해서는 안 되는 작업에 대한 규칙을 추가할 수 있습니다.
- 데이터 액세스 및 공유 규칙: 이제 분류기에는 비밀과 잠재적으로 민감한 정보/기밀 정보를 구분하고, 각 정보에 액세스하고 공유할 수 있는 위치를 정하는 명시적인 규칙이 포함됩니다. 이러한 규칙을 시행할 수 있도록, 작업이 실행되기 전에 Git 푸시 또는 풀 리퀘스트의 대상 위치가 공개, 비공개 또는 신뢰할 수 있는지도 확인합니다. 동일한 푸시라도 대상 위치에 따라 일상적인 작업일 수도 있고 데이터 유출이 될 수도 있습니다. 팀의 비공개 리포지토리에 있어야 할 코드가 공개 리포지토리로 전송되어서도 안 되며, 이제 분류기는 이러한 상황이 발생할 수 있을 때 이를 감지하도록 설계되었습니다.
- 파괴적인 git 작업 전 git 상태 확인: git reset --hard처럼 커밋되지 않은 작업을 삭제할 수 있는 명령을 실행하기 전에, 분류기가 리포지토리의 현재 git 상태를 확인하여 자동 모드에 재설정 대상이 무엇인지 알립니다.
- 프롬프트 인젝션 스크리닝: Claude가 웹 페이지, 파일 내용, 도구 출력 등의 외부 소스에서 콘텐츠를 가져올 때, API 측 탐지기가 해당 콘텐츠에 Claude의 동작을 가로채려는 시도가 있는지 확인합니다. 인젝션 시도처럼 보이는 경우, 결과를 사용자와 공유하기 전에 Claude의 컨텍스트에 경고가 추가됩니다.
프로덕션 환경의 자동 모드
이미 여러 팀이 자동 모드를 프로덕션 기본값으로 사용하고 있습니다.
- Adobe의 머천다이징 플랫폼 팀은 Adobe.com에서 90개 이상의 국가와 30개 이상의 언어로 제공되는 가격 및 프로모션 페이지를 정확하면서도 최신 상태로 유지하는 업무를 담당하고 있습니다. 이 팀은 해당 페이지를 작성하고 검증하는 에이전트 루프를 구축하고 자동 모드로 실행하여, 엔지니어가 완성된 PR을 받아 검토할 수 있도록 했습니다.
- Nuro는 연구 및 엔지니어링 조직 전반에서 자동 모드를 실행하며, 이를 활용해 야간 연구 에이전트를 구동합니다. 이 에이전트는 평가 지표를 점진적으로 개선하고 아침에 검토할 수 있도록 완성된 PR을 제공합니다.
- Gusto는 엔지니어가 권한 확인을 완전히 우회하도록 만들었던 권한 피로를 해결하기 위해 자동 모드를 채택했습니다. 5월 중순 이후 세션의 약 10%에서 분류기 거부가 발생했습니다. 이는 분류기가 정상적인 작업의 속도를 늦추지 않으면서도 실제로 제대로 된 역할을 수행하고 있다는 증거입니다.
- Garner Health는 관리형 설정을 통해 전체 직원 550명에게 자동 모드를 기본으로 배포했으며, 더 이상 수동으로 정리한 명령 허용 목록에 의존하지 않는 전사적 소프트웨어 개발 수명 주기(SDLC)를 표준화했습니다.

“At Adobe, we want to move fast without compromising the quality of the customer experience we deliver on Adobe.com. With Claude Code auto mode, we built an agentic loop that rapidly accelerated our work. Claude builds the user interface and then loops back to verify that it matches the intended design, automatically fixing any issues before we ever look at it. This shortened our development cycle while delivering pixel-perfect results.”

“The other day, I kicked off an agent at 10 p.m. and it kept running until 5 a.m.—and it gave me three PRs in the morning. I think it's pretty impressive. Only auto mode enables this kind of workload.”

“Auto mode gave us a safer balance between speed and control. We were able to remove the repeated prompts and increase productivity without compromising safety. We can see that auto mode blocks at the right time, which gives us the confidence to move quickly.”

“We built a standardized SDLC for the entire engineering org that's only possible because of auto mode. Employees view it as a weight off their shoulders. They don’t have to monitor their agents for hours on end anymore.”
이러한 고객이 프로덕션 환경에서 자동 모드를 실행하는 방법을 알아보세요.
시작하기
Pro, Max, Team 사용자: 기본 권한 모드를 설정하지 않았다면, 제품 내 알림이 표시되며 새 세션이 자동 모드로 자동 시작됩니다. 다른 기본값을 설정한 경우, 기본값을 자동 모드로 전환할지 묻는 프롬프트가 한 번 표시될 수 있습니다. Team 관리자가 관리형 설정에서 기본값을 설정한 경우, 사용자에게 적용되는 설정은 변경되지 않습니다.
Enterprise 사용자와 Claude API를 통해 Claude Code에 액세스하는 사용자의 경우, 자동 모드는 당분간 옵트인 방식으로 유지됩니다. 향후 한 달 내에 자동 모드를 기본값으로 설정할 계획이며, 그 전에 Enterprise 관리자에게 안내해 드립니다.
모드를 전환하려면 CLI에서 Shift+Tab을 누르거나 데스크톱 앱의 모드 드롭다운을 사용하세요. 관리자는 관리형 설정에서 `defaultMode`로 조직 전체의 기본값을 고정하거나, `disableAutoMode`로 자동 모드를 완전히 끌 수 있습니다.
마지막으로, 자동 모드가 대부분의 사용자에게 위험을 줄여준다고 생각하지만, 분류 시스템에 의존하는 만큼 위험을 완전히 제거하지는 못합니다. 위험 부담이 큰 프로덕션 인프라 변경의 경우에는, 여전히 Claude의 작업을 직접 검토할 것을 권장합니다. 전체 구성 지침은 자동 모드 문서를 참조하세요.
이 글은 Conner Phillippi가 작성했으며, Nicholas Carlini, Isaac Fung, John Hughes, Alex Isken, Shawn Moore, Javier Rando, Molly Vorwerck이 집필에 기여했습니다. 또한 저자는 Yacine Azmi, Chandler Bair, Kefan Chen, Boris Cherny, Ian Grunert, Lydia Hallie, Alex Kleiman, Lauren Polansky, Deon Poncini, Robert Schonberger, Marie Vachovsky, Qing Wang, Cat Wu, Daniel Xu, Alice Zhao에게 감사의 뜻을 전합니다.
1 Claude Code v2.1.205와 Codex v0.144.5를 평가했습니다. OpenAI는 지난주 Auto-review의 새 버전을 출시했으며, 이로 인해 결과가 달라질 수 있습니다.