Une défense à la hauteur des menaces actuelles
Les modèles d’IA de pointe surpassent désormais presque tous les humains, à l’exception des experts les plus chevronnés, dans la détection et l’exploitation des vulnérabilités logicielles. D'ici quelques mois, nous nous attendons à ce que ces capacités se généralisent à l’ensemble des modèles d'IA et deviennent largement accessibles, y compris aux acteurs malveillants.
Les acteurs de la cybersécurité, qu’ils travaillent dans l’industrie, la recherche, le monde du logiciel libre ou les administrations publiques, doivent agir dès aujourd’hui pour détecter et corriger les vulnérabilités existantes. Ils doivent également se doter d’un avantage défensif durable afin de réduire, à terme, le nombre de vulnérabilités au plus près de zéro.
État de la cybersécurité
Éclairage sur les capacités actuelles des modèles d’IA, notamment Claude Mythos.
Produits et technologie
Des modèles et des outils spécialement optimisés pour la cybersécurité, d’ores et déjà déployables.
Engagements
Soutien aux projets open source, protection des systèmes critiques et plaidoyer en faveur de politiques publiques adaptées.
Ressources
Ressources sur la cybersécurité : travaux de recherche, guides et retours d’expérience de terrain.
État des lieux de la cybersécurité
Les modèles d’IA sont capables de créer des codes d’exploitation fonctionnels, de contourner les dispositifs de sécurité ou d’aider les équipes de défense à déployer des correctifs à grande échelle. Tout dépend de l’usage qui en est fait.
 Démo interactive — ouvrez cette page sur un écran plus grand pour l'essayer
De la détection des failles à la prise de contrôle total des systèmes
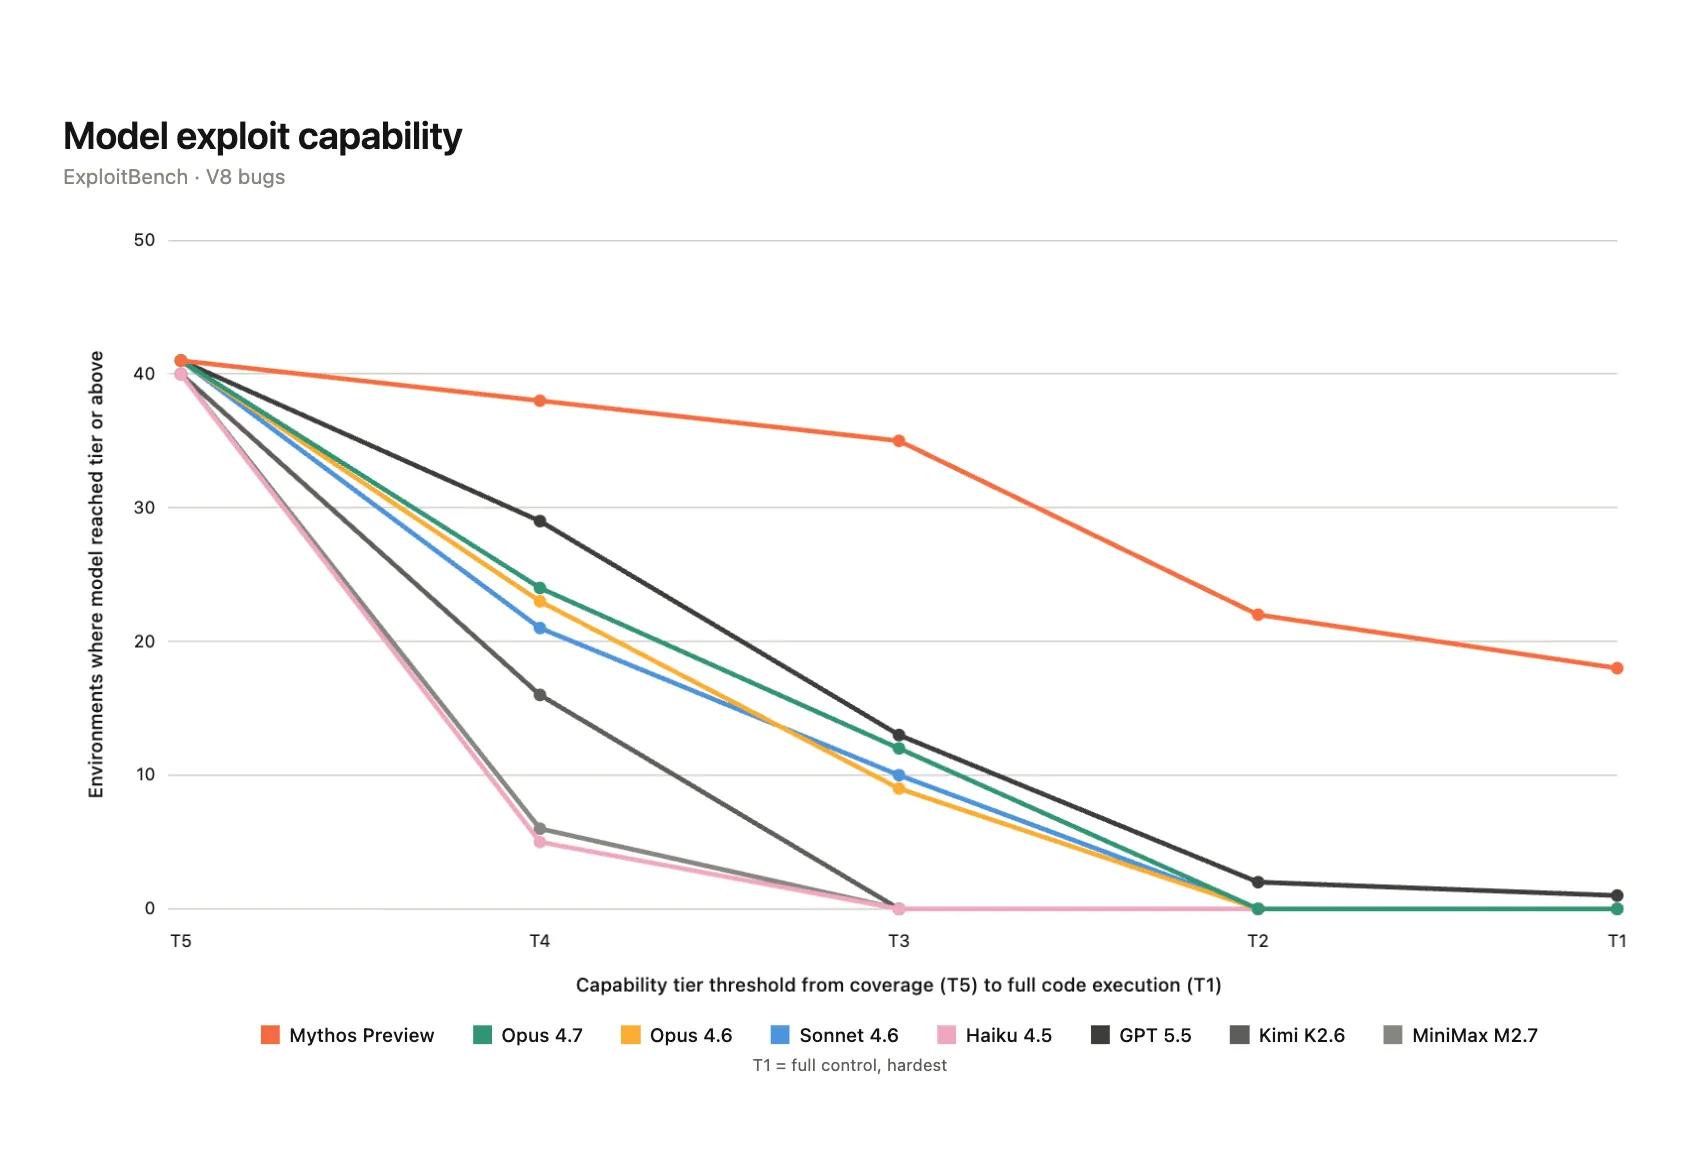
Il y a un an, les modèles d’IA les plus performants étaient capables de repérer les failles de sécurité, mais pas de les exploiter de manière fiable. Aujourd'hui, entre de mauvaises mains, ils en sont capables, et pas seulement dans des logiciels simples. Mythos Preview est le premier modèle capable de contourner systématiquementes mécanismes d’isolation (sandboxing) sur lesquels reposent les navigateurs et les systèmes d’exploitation modernes. Les autres modèles d’IA de pointe buttent encore sur ces protections. Les dispositifs de défense conçus sur la base des capacités de l’IA de l’an dernier sont donc déjà dépassés.
Lecture du graphique
Les performances des modèles diminuent à mesure que la difficulté des tâches augmente. Le niveau T5 correspond à l’étape où « le modèle atteint le code vulnérable ». Seul Mythos Preview a franchi le niveau T1 : « le modèle prend le contrôle total du système ».
Faire pencher la balance en faveur des équipes de défense
En mars 2026, Mozilla a publié des correctifs pour des vulnérabilités détectées par Claude Opus 4.6, le modèle qui a identifié des centaines de bugs dans des logiciels open source, malgré des décennies d’examen par des experts humains. Grâce à Mythos Preview, Mozilla a déployé 271 correctifs supplémentaires dans la version d'avril, soit plus de 20 fois sa moyenne mensuelle. Bobby Holley, directeur technique de Firefox, déclare : « Les défenseurs ont enfin une chance de faire pencher la balance de leur côté et de prendre un avantage décisif. »
Au cœur du processus de revue de Mozilla
Le modèle permet d’examiner un plus grand nombre d’éléments, tandis que les experts humains décident des vulnérabilités à corriger.
Mesures de protection
Notre approche des capacités de pointe à double usage
Les modèles Claude Opus et ceux de la catégorie Mythos disposent de capacités en cybersécurité nettement supérieures à celles des générations précédentes, notamment pour ce qui est du raisonnement lié à l’exploitation des vulnérabilités. Alors que les capacités de toutes les catégories de modèles continuent de progresser, nous mettons nos modèles d’IA de pointe à disposition avec des mesures de protection adaptées, afin de donner l’avantage aux équipes de défense tout en limitant les risques d’utilisation malveillante.
Sécuriser les logiciels critiques
Dans le cadre de l’initiative Anthropic Cyber Mission, nous collaborons avec les organisations responsables de la maintenance des infrastructures critiques et des logiciels courants, afin de renforcer en priorité la sécurité des systèmes dont dépend le monde entier.
Programme de vérification
Les professionnels de la cybersécurité dont les activités légitimeselèvent de domaines présentant des risques de double usage peuvent demander à bénéficier de mesures de protection adaptées dans le cadre du programme Cyber Verification.
Une défense renforcée par Mythos
Dès aujourd’hui, les équipes de sécurité peuvent exploiter les capacités de raisonnement avancées des modèles d’IA de pointe pour renforcer leurs défenses, grâce à Claude Security ainsi qu’aux produits et services proposés par des partenaires de confiance.
Dans les entreprises comme au sein d’Anthropic, les équipes utilisent Claude pour renforcer leur maîtrise des risques de sécurité.
Recherchez et corrigez les vulnérabilités avec Claude Security
Claude Security raisonne sur votre code comme un chercheur en sécurité : il recherche les vulnérabilités, valide les résultats et propose des correctifs ciblés.
Déployez du code sécurisé dans votre flux de travail CI/CD
Utilisez la skill Code Review pour automatiser la revue de vos PR et détecter les erreurs de logique, les vulnérabilités de sécurité et les régressions dans l’ensemble de votre base de code.
Déployez des agents de sécurité avec Claude Developer Platform
Développez et déployez des outils de défense et des agents de sécurité personnalisés grâce au SDK Agent, à MCP et à l’API Claude, qui intègrent des mécanismes d’exécution en environnement isolé (sandbox), d’isolation des identifiants d’accès et de journalisation des audits.
Contextualisez les menaces
Donnez à vos outils d’analyse et de réponse aux incidents les informations nécessaires pour agir efficacement. Claude élabore un modèle de menaces à partir de votre base de code et des vulnérabilités précédemment détectées, puis enrichit les indicateurs bruts avec des informations sur les liens entre les infrastructures, l’attribution des attaques et leur correspondance avec le référentiel MITRE ATT&CK. Les analystes disposent ainsi d’une vision contextualisée des menaces dès le départ.
Détection des vulnérabilités
Claude analyse le code source à la manière d’un expert en cybersécurité, en évaluant notamment si les portions de code vulnérables sont accessibles et si les failles peuvent être exploitées. Il détecte ainsi des vulnérabilités qui échappent souvent aux outils d’analyse statique. Chaque vulnérabilité détectée est ensuite réexaminée au cours d’une étape de vérification distincte afin de réduire le nombre de faux positifs.
Correction des vulnérabilités
Les vulnérabilités sont désormais détectées plus rapidement que les équipes ne peuvent les corriger. Claude remonte à la cause profonde de chacune d’elles, repère les autres endroits du code présentant la même faille et génère un correctif minimal, accompagné d’un test de non-régression, que votre équipe peut ensuite examiner.
Trier et vérifier les vulnérabilités détectées
Soumettez à Claude les résultats bruts de n’importe quel outil d’analyse pour obtenir des informations exploitables. Claude examine le code environnant pour vérifier si les vulnérabilités peuvent réellement être exploitées, regroupe celles qui ont la même cause profonde et les classe par ordre de priorité selon les conditions nécessaires à leur exploitation et leur impact potentiel. Les équipes de développement peuvent ainsi se concentrer en priorité sur les vulnérabilités avérées.
Vérification de la sécurité à chaque étape du développement
Vérifiez la sécurité du code tout au long du cycle de développement. Claude contrôle les modifications qu’il apporte au code au fur et à mesure et corrige les problèmes détectés dans la même session. Des agents spécialisés réexaminent ensuite les pull requests en tenant compte de votre base de code et signalent directement dans le code les vulnérabilités confirmées, sans bloquer les étapes de validation de votre revue.
Sécurisez votre code source de bout en bout
Face à l’accélération des capacités offensives, il est essentiel de réduire le délai entre la détection et la correction des vulnérabilités. Claude enchaîne modélisation des menaces, détection des vulnérabilités, vérification, qualification et correction dans un processus continu appliqué à votre base de code. Il conserve le contexte à chaque étape, afin que chaque vulnérabilité soit accompagnée de l’ensemble des informations recueillies jusqu’à sa correction.


Capacités de pointe
Tirez parti de modèles puissants pour la défense
Claude analyse le code en profondeur, évalue les risques réels et prend en charge les processus de longue durée indispensables à une défense continue. Les professionnels de la cybersécurité dont les compétences ont été vérifiées peuvent demander à bénéficier de mesures de protection adaptées pour leurs activités à double usage.
Les capacités des modèles d’IA de pointe progressent si vite qu’une équipe seule ne peut y faire face. Dans le cadre de l’initiative Anthropic Cyber Mission, nous collaborons avec les équipes chargées de la maintenance, les fournisseurs, les exploitants et les spécialistes de la cybersécurité du secteur public qui protègent les systèmes dont nous dépendons tous.
Renforcer la sécurité des logiciels open source
Internet repose sur des logiciels essentiels dont la maintenance est assurée par des équipes disposant de ressources limitées. - Nous utilisons Claude pour analyser les projets les plus importants, finançons les organisations qui aident les équipes de maintenance à corriger les vulnérabilités détectées et appliquons une procédure de divulgation responsable lorsque Claude découvre des failles de sécurité.
Protéger les infrastructures critiques
Les réseaux électriques, les systèmes d'approvisionnement en eau et les usines reposent sur des technologies qui ne peuvent souvent pas être mises à l’arrêt pour installer des correctifs de sécurité. Dans le cadre de notre programme de protection des infrastructures critiques, nous mettons les modèles Claude les plus avancés à la disposition des cabinets de conseil, des entreprises de cybersécurité et des fabricants d’équipements auxquels les exploitants font déjà confiance. Cette initiative s’accompagne de nos travaux de recherche menés avec le Pacific Northwest National Laboratory (PNNL) sur la protection des systèmes cyberphysiques.
Promouvoir des politiques publiques qui soutiennent les équipes de défense
Notre cadre réglementaire pour l’IA avancée (Advanced AI Framework) propose d’imposer des obligations contraignantes aux laboratoires développant des modèles d’IA de pointe, y compris Anthropic, et de donner aux pouvoirs publics le pouvoir de bloquer les déploiements dangereux. Il préconise également d’investir dans le renforcement de la sécurité des logiciels open source et dans les mesures de protection nécessaires pour permettre à davantage d’équipes de défense d’accéder en toute sécurité aux capacités avancées de l’IA.
Tout ce dont vous avez besoin pour renforcer votre posture de sécurité, des travaux de recherche aux guides de mise en œuvre.
- GLM-5.3 et la diffusion de capacités cyber avancées
- Lutter contre les usages malveillants de l'IA : septembre 2026
- Détecter les faiblesses de chiffrement avec Claude
- Mesurer l'impact des LLM sur l’exploitation des vulnérabilités connues (N-day)
- Cartographie des cybermenaces facilitées par l'IA : enseignements tirés de LLM ATT&CK Navigator
- Développer le projet Glasswing
- Projet Glasswing : premières avancées
- Évaluer la capacité des LLM à développer des codes d’exploitation de vulnérabilités.
- Tableau de bord d’Anthropic sur la divulgation coordonnée des vulnérabilités
- Évaluer les capacités de Claude Mythos Preview en matière de cybersécurité
- Rétro-ingénierie du code d’exploitation de la vulnérabilité CVE-2026-2796 développé par Claude
- Vulnérabilités zero-day découvertes par les grands modèles de langage (LLM)
- Évaluation des modèles d’IA sur des plateformes de simulation de cyberattaques réalistes
- Détecter les bugs avec Claude grâce aux tests basés sur les propriétés
- Expérimenter l’IA pour protéger les infrastructures critiques
- Développer Enterprise Frontier Safeguards avec nos clientsGuide
- Premiers pas avec Claude SecurityTutorial
- Les LLM pour sécuriser le code sourceBlog
- Le Zero Trust appliqué aux agents d’IAeBook
- Sécuriser son avantage : guide de l’IA agentique à l’usage des responsables de la sécurité des systèmes d’informationBlog
- Agent de détection de vulnérabilitésCookbook
- Préparer votre dispositif de cybersécurité face à l’accélération des offensives reposant sur l’IABlog
- Agent d'enrichissement du renseignement sur les menacesCookbook
- Permettre à davantage d’équipes de défense d’exploiter les capacités de Claude Mythos 5 en matière de cybersécuritéBlog
- Claude Security : mettre Claude au service des équipes de défenseWebinar
- Comment nos partenaires exploitent les capacités d’Opus pour renforcer la cybersécuritéBlog
- L’équipe de cybersécurité d'Anthropic développe une plateforme de détection des menaces avec Claude CodeBlog
- Agents pour les tâches de longue durée : Outtake développe un agent d’investigation en cybersécurité avec ClaudeWebinar
- Un partenariat avec Mozilla pour renforcer la sécurité de FirefoxBlog