Claude Security effectue désormais des analyses en continu et assure le suivi des correctifs apportés
Désormais, Claude Security s’adapte à l’évolution du code de vos dépôts, suit les problèmes détectés jusqu’à leur résolution, apprend du contexte ajouté par votre équipe et se connecte à vos outils via une API et le protocole MCP. Disponible en version bêta publique pour les clients de Claude Enterprise.
Depuis le lancement de la version bêta publique de Claude Security en avril, des milliers d'organisations l'ont utilisée pour détecter plus d'un million de vulnérabilités.
Au lieu d’attendre que quelqu’un lance une analyse, Claude Security suit désormais vos dépôts à mesure que votre code évolue, suit les problèmes détectés jusqu’à leur correction et s’appuie sur les informations fournies par votre équipe sur votre environnement pour déterminer ce qui compte vraiment. Claude Security s’appuie sur l’ensemble de notre famille de modèles, y compris Claude Mythos, sans nécessiter d’accès au programme de cybervérification.
La dernière version de Claude Security est disponible dès aujourd'hui en version bêta publique pour les clients de Claude Enterprise. Les organisations bénéficient de $25,000 de crédits d’utilisation gratuits chaque mois, pendant deux mois. L’offre est valable pour toute utilisation jusqu’au 31/12/2026. Vous pouvez consulter l’intégralité des conditions dans le Centre d’aide.
Une surveillance continue qui suit votre code
Une analyse capture un moment donné, et le code change tous les jours. Les équipes nous ont fait part de leur souhait de bénéficier d’une couverture toujours à jour, sans que personne n’ait à la planifier.
Créez un projet, connectez vos dépôts via l'application Claude GitHub (y compris GitHub Enterprise Server) ou avec un jeton d'accès fourni par GitLab ou d'autres fournisseurs Git, puis choisissez la branche et le périmètre de chaque dépôt. Claude effectue une analyse de référence approfondie, puis analyse régulièrement les modifications en fonction de leur risque et de leur complexité, afin que votre liste de résultats reflète l’état actuel de votre code.
Un projet peut contenir plusieurs dépôts, ce qui permet à Claude de détecter les problèmes situés entre les services, comme un backend qui fait confiance à des données qu’un client était censé valider.
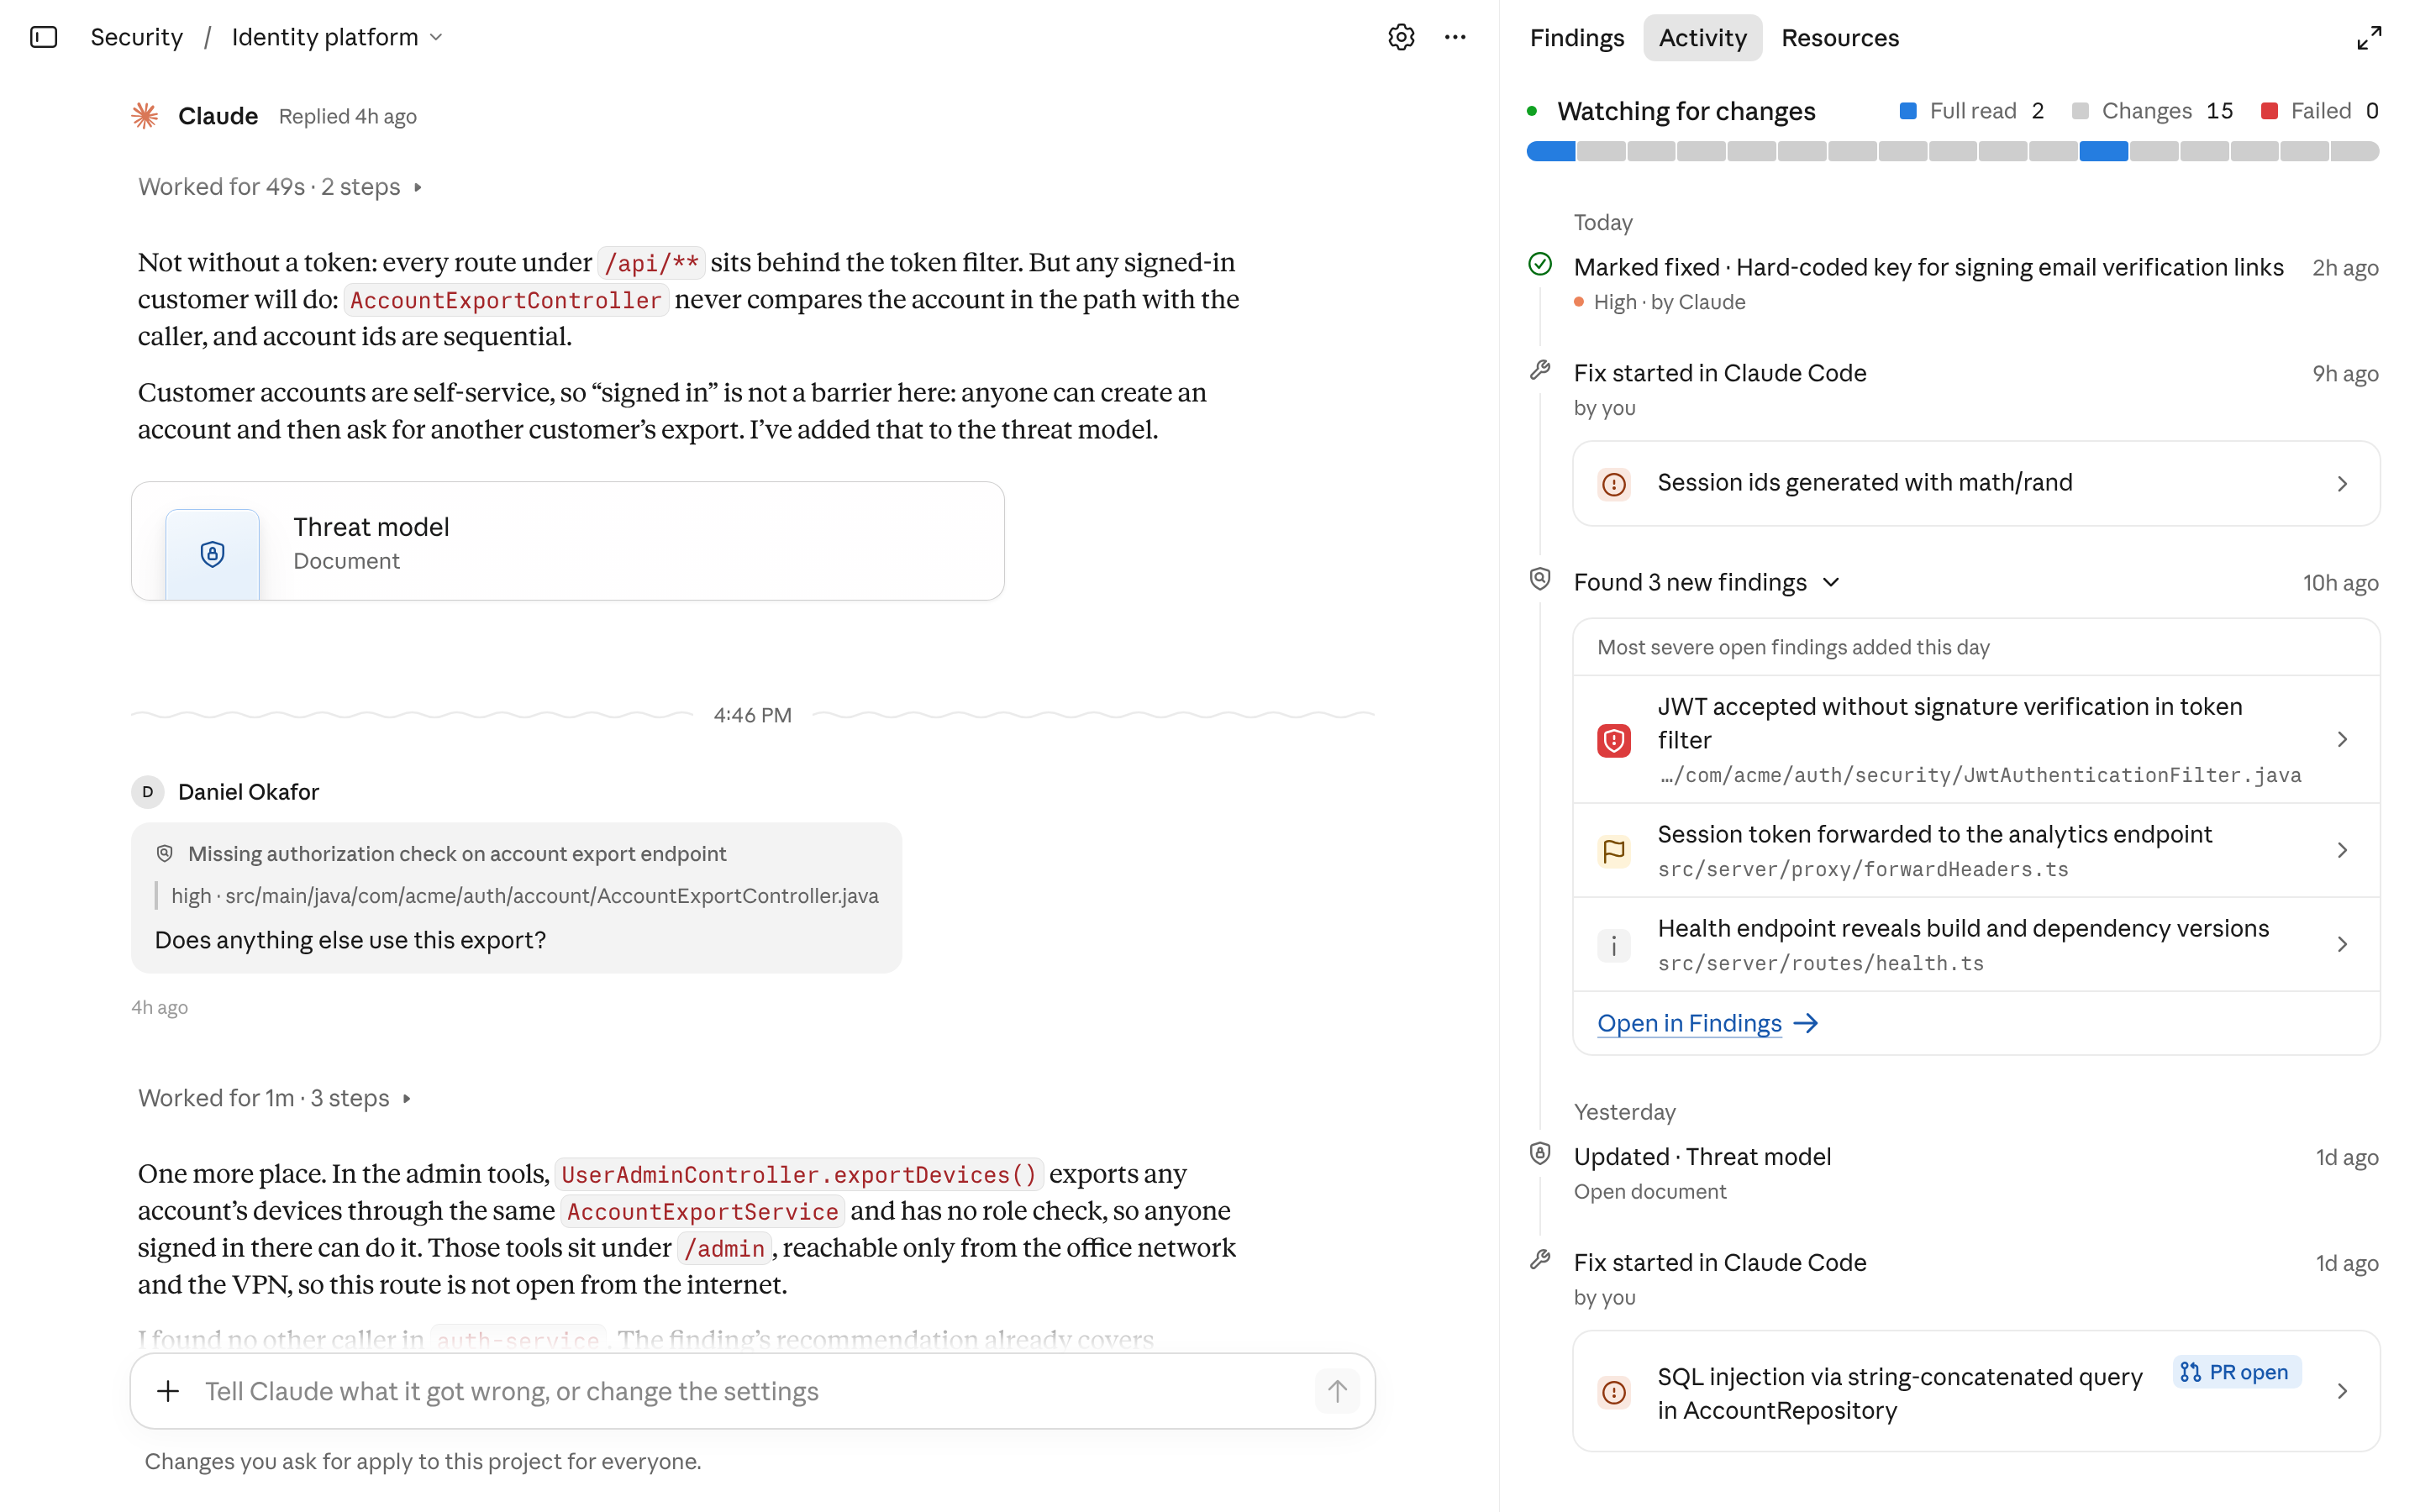
Les problèmes détectés sont marqués comme résolus lorsque le correctif est déployé
La plupart des corrections sont apportées en dehors de l'outil qui a détecté le problème. Claude Security vérifie si les problèmes encore ouverts ont été corrigés dans le code modifié et les marque comme corrigés dès que le correctif est appliqué, que votre équipe ait corrigé le problème dans Claude Code ou dans le cadre d’un processus distinct. Si Claude Security détecte à nouveau le problème ultérieurement, il le rouvre automatiquement.
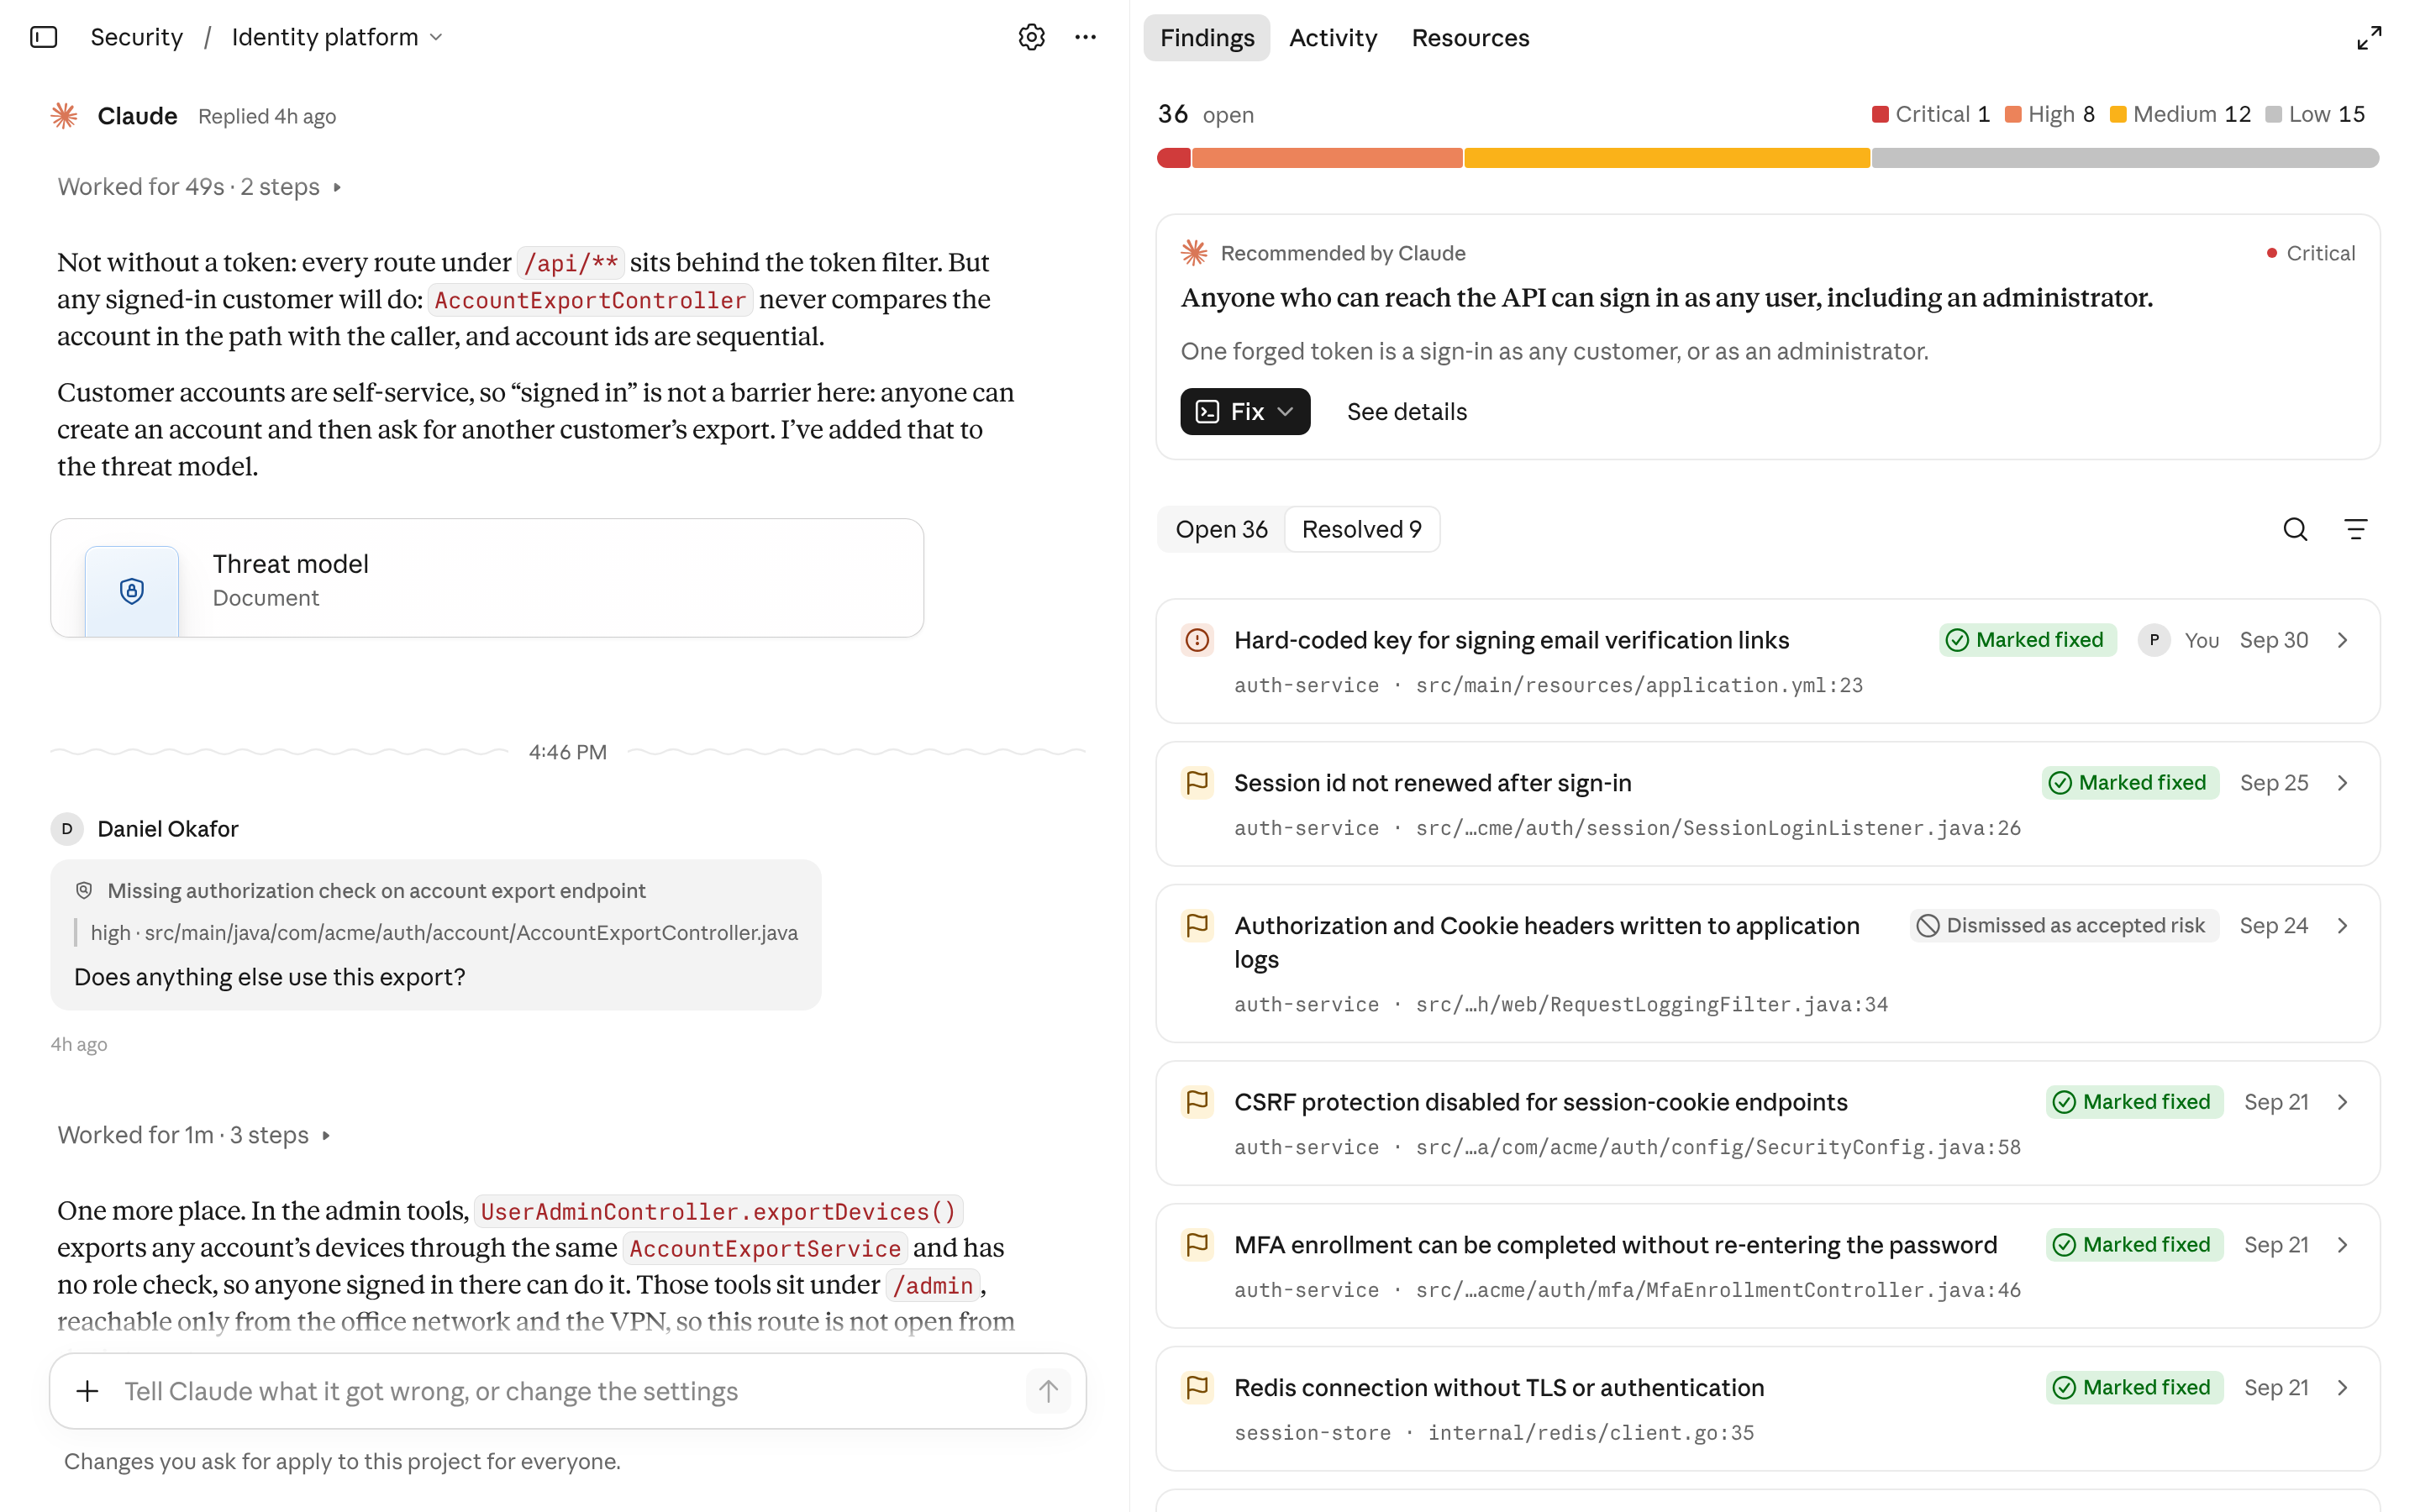
Les connaissances de votre équipe orientent l’analyse
Chaque environnement comporte des mesures de sécurité qu’un outil d’analyse ne peut pas détecter à partir du seul code. Les équipes souhaitaient pouvoir informer Claude Security de ces contrôles et analyser de manière transversale les services interdépendants. Désormais, chaque projet dispose d’une base de connaissances dans laquelle vous pouvez décrire comment votre code est déployé, quelles politiques de sécurité s’appliquent et tout ce qu’un nouvel ingénieur en sécurité de votre équipe aurait besoin de savoir.
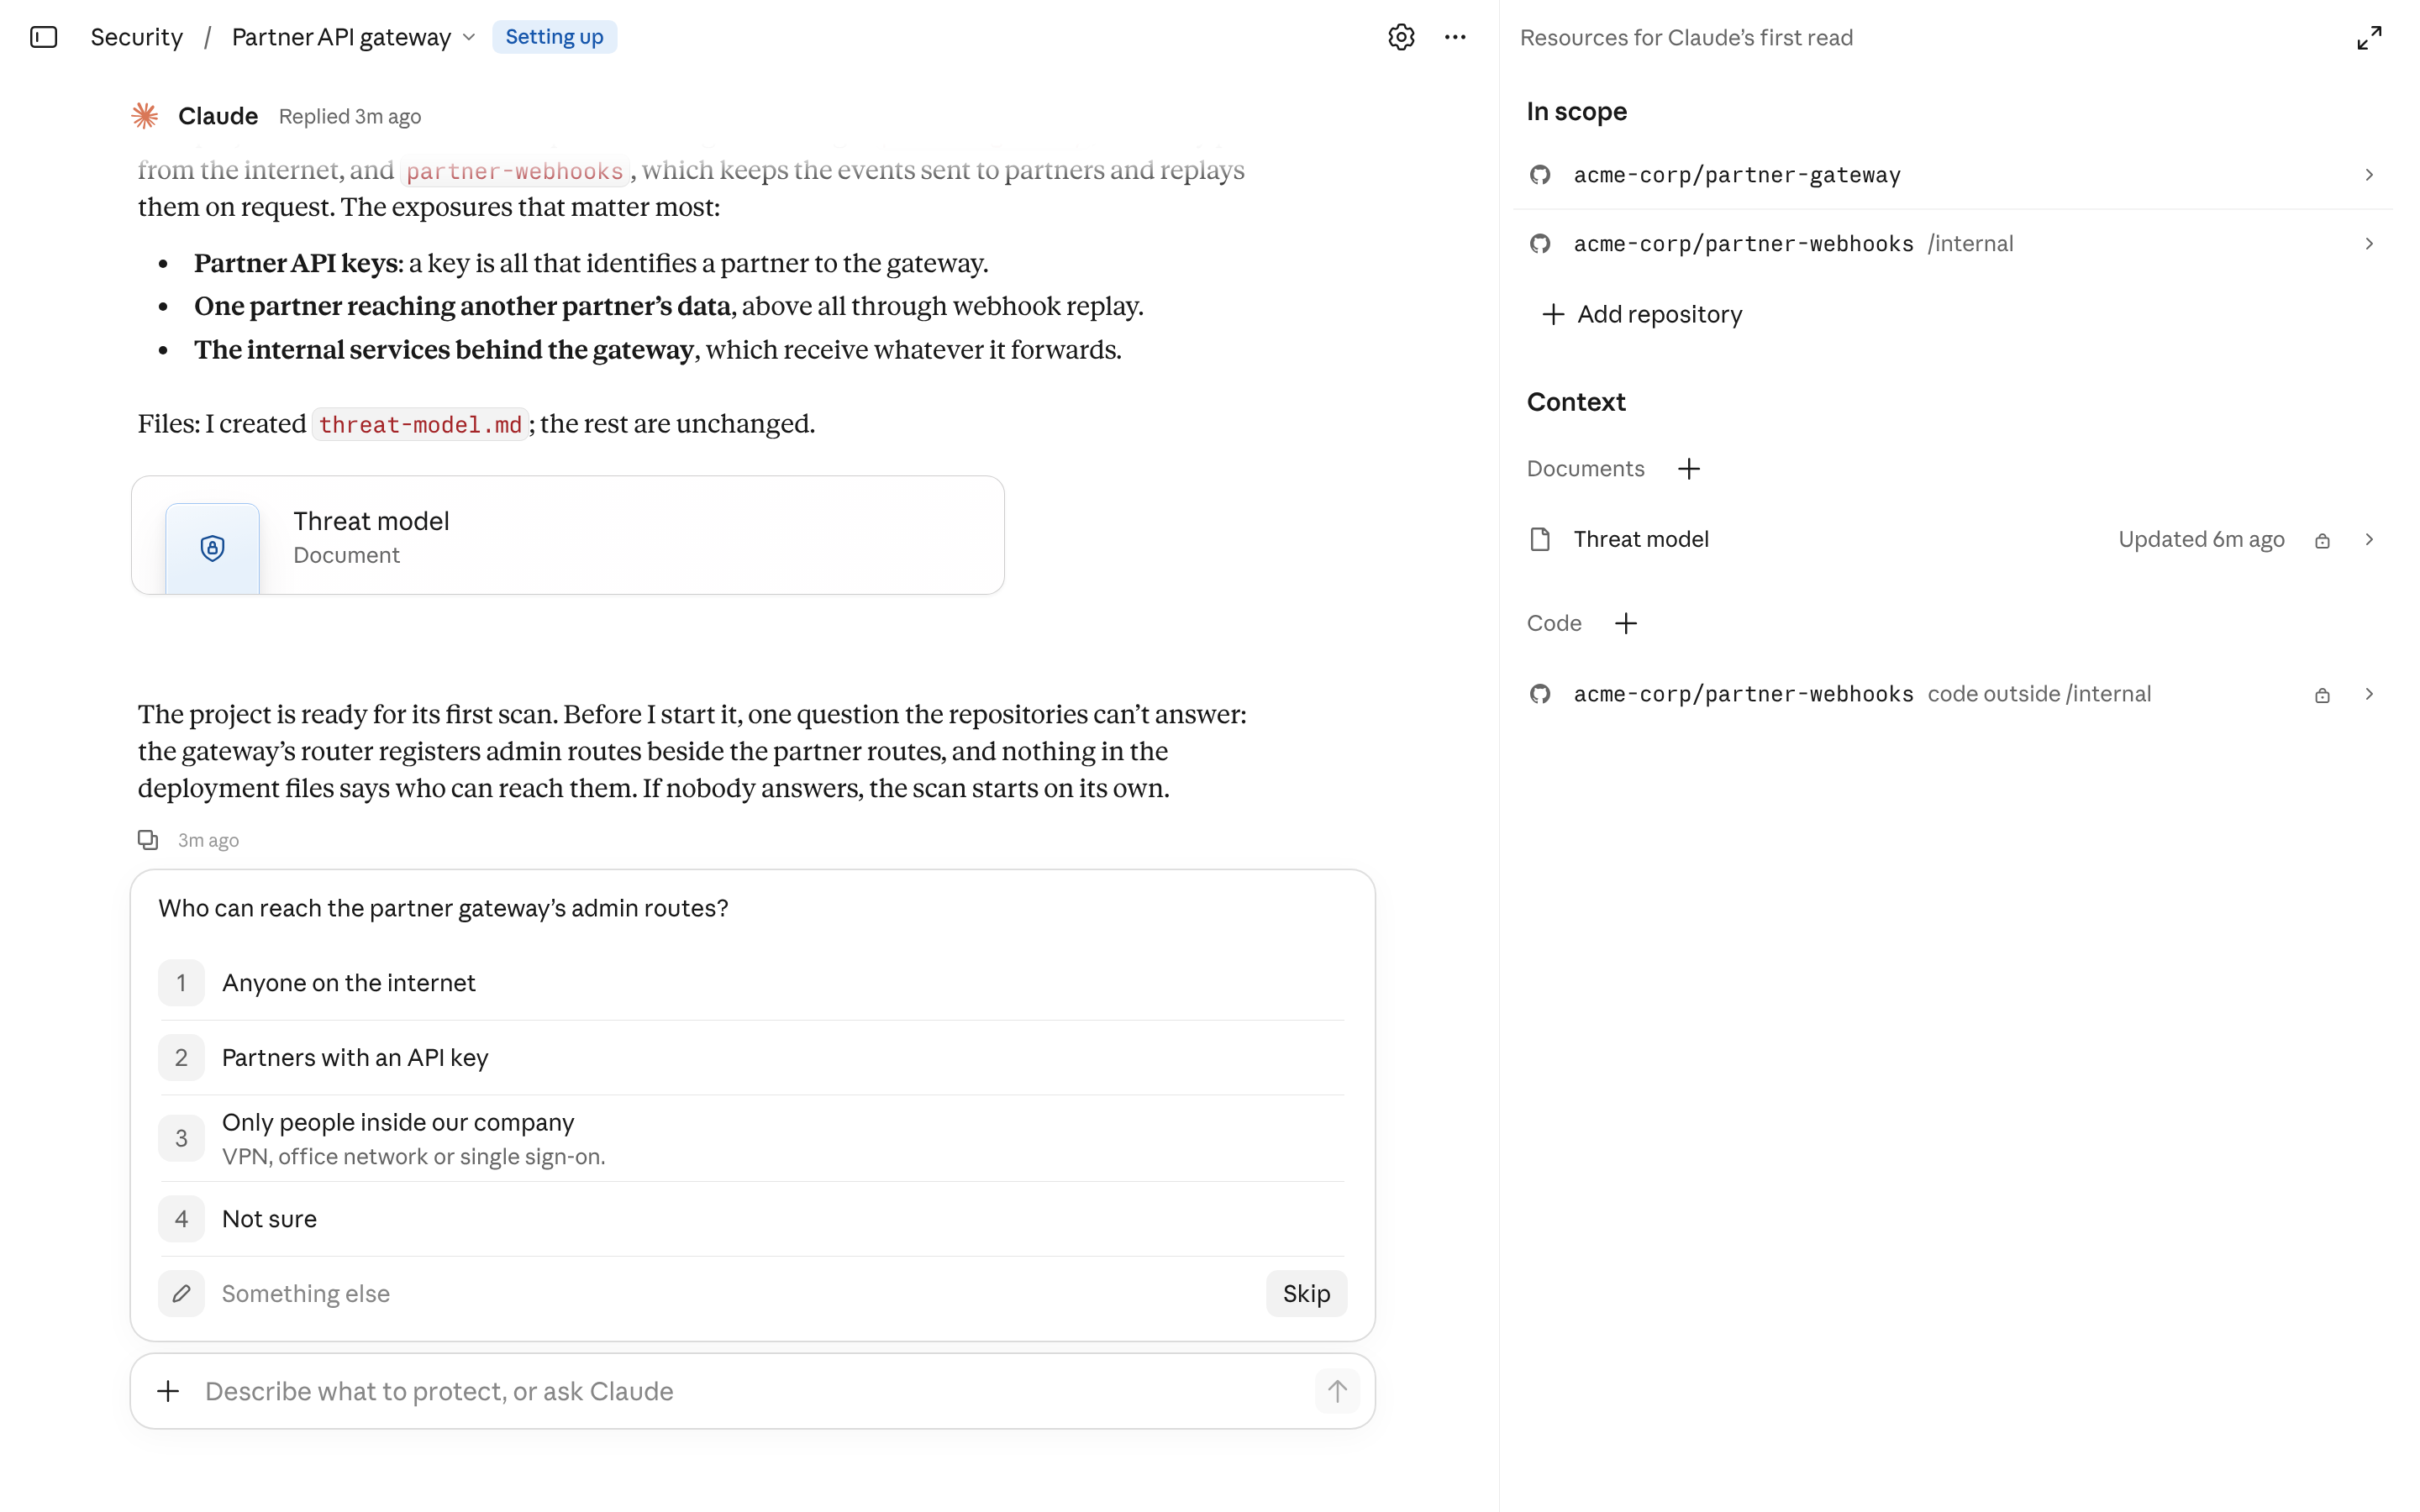
Claude Security génère également un modèle de menaces à partir de votre code, que votre équipe peut consulter et modifier. Les analyses ultérieures utilisent ces modèles de menaces pour déterminer ce qui mérite d’être signalé. Ce contexte supplémentaire permet également à Claude Security de ne pas signaler les risques déjà pris en charge dans votre environnement .
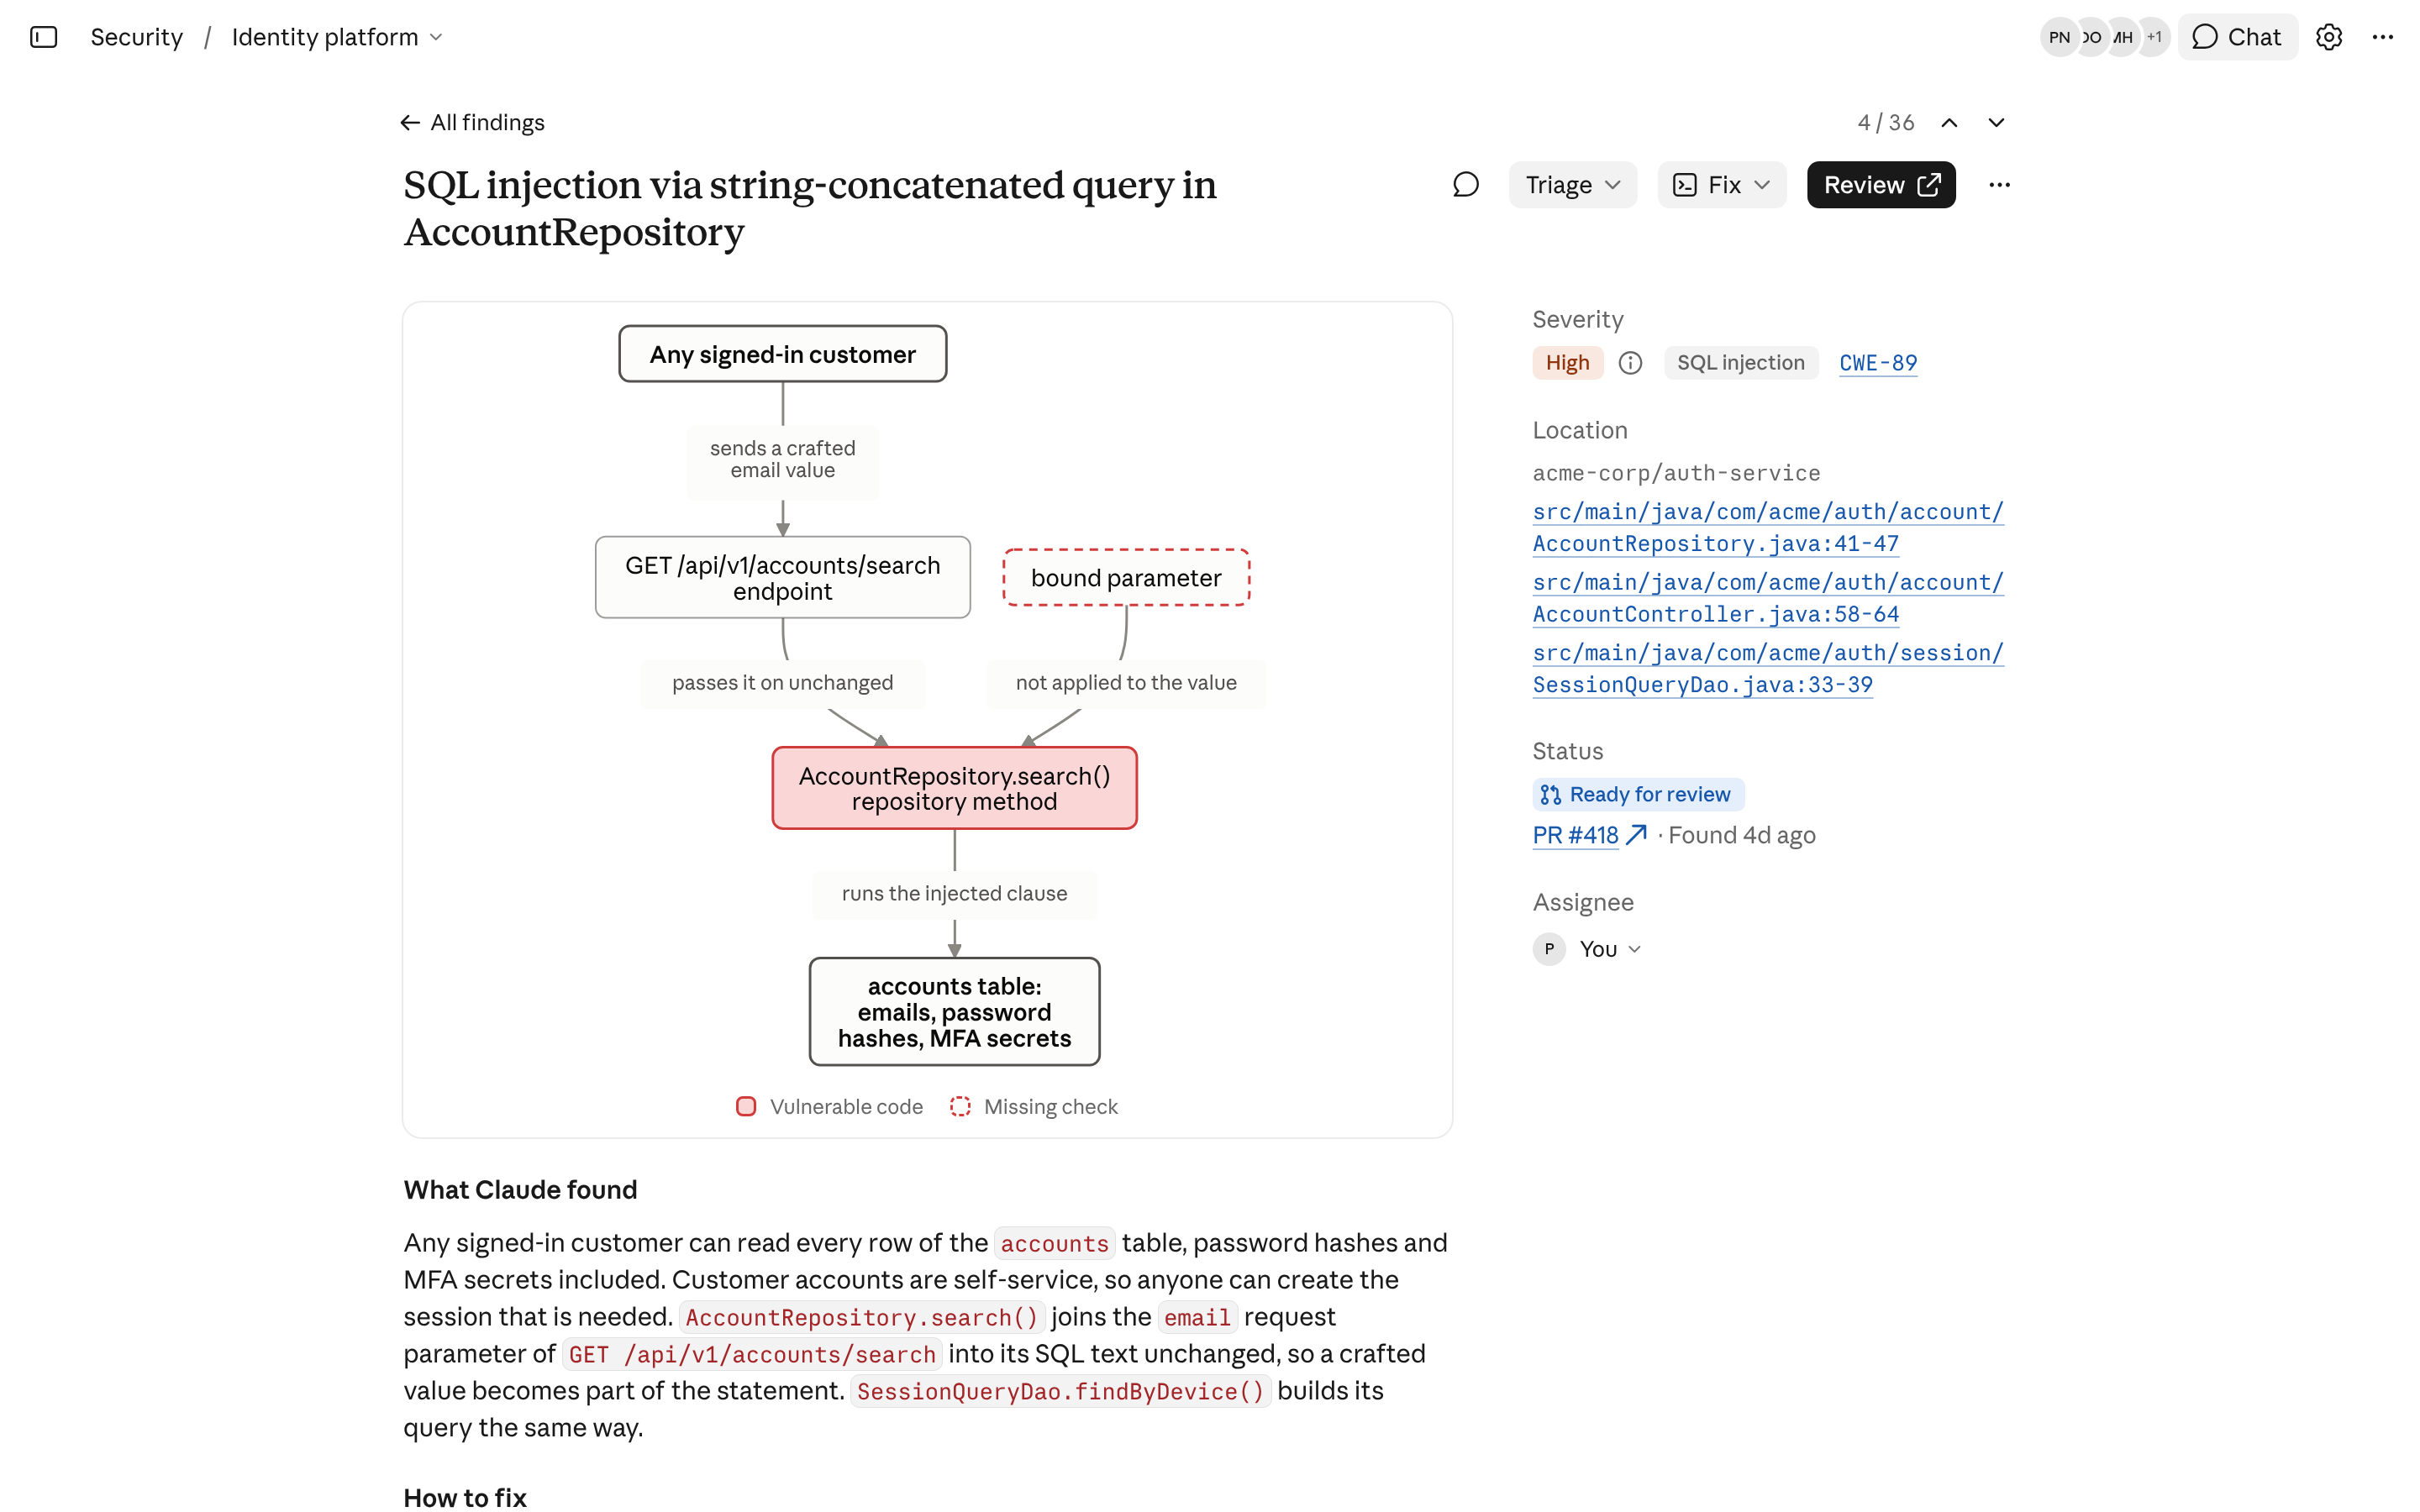
Niveau de gravité et chemins d’exploitation pour chaque résultat
Chaque résultat est assorti d’un niveau de gravité, évalué en fonction du modèle de menaces de votre projet, et d’une explication indiquant comment un attaquant pourrait atteindre le code vulnérable, afin que les équipes puissent corriger en priorité ce qui est réellement accessible. Les résultats peuvent être accompagnés d'un diagramme du chemin d'attaque.
Les résultats sont transmis à vos outils, avec des contrôles adaptés aux déploiements plus importants
La nouvelle API vous permet d’intégrer Claude Security à vos flux de travail existants. Vous pouvez répertorier et consulter les projets et les problèmes signalés, résoudre ou rouvrir des résultats, et créer et gérer des projets ainsi que leurs dépôts. Les utilisateurs peuvent créer un jeton d’accès personnel dans les paramètres de Claude Security ; ce jeton ne peut voir et modifier que ce que l’utilisateur est lui-même autorisé à voir et à modifier. Les webhooks peuvent également informer vos systèmes lorsqu’un nouveau résultat est disponible.
Claude Security est également disponible sous forme de connecteur MCP dans Claude.ai et Claude Code. Un ingénieur peut afficher un résultat, interroger Claude à son sujet, lancer la correction et le marquer comme résolu au cours de la même session.
De nouveaux contrôles d'accès basés sur les rôles permettent aux administrateurs de décider qui peut consulter les projets, évaluer et prioriser les problèmes signalés et créer des projets. Les organisations peuvent ouvrir Claude Security à davantage d’équipes responsables du code, sans que tout le monde puisse créer des projets.
Premiers pas
La dernière version de Claude Security est désormais disponible en bêta publique pour les clients Claude Enterprise. Les administrateurs peuvent activer cette fonctionnalité dans la console d'administration et définir les personnes de leur équipe qui peuvent y accéder.
Utilisez le Guide de prise en main pour configurer votre premier projet et consultez le Centre d'aide pour obtenir plus d'informations.
Les organisations bénéficient de $25,000 de crédits d’utilisation gratuits chaque mois, pendant deux mois. L’offre est valable pour toute utilisation jusqu’au 31/12/2026. Vous pouvez consulter l’intégralité des conditions dans le Centre d’aide.
“Claude Security a détecté plusieurs failles logiques qu'aucun de nos autres outils n'avait repérées. Une fois notre propre politique de gestion des risques intégrée au modèle de menaces, en nous concentrant sur ce que les utilisateurs externes peuvent réellement atteindre, les résultats correspondaient à notre façon de hiérarchiser les priorités, au lieu de se limiter à un score de gravité.”
“Claude Security a détecté de nombreux problèmes importants qu’un test d’intrusion traditionnel mené en parallèle n’avait pas repérés, dont plusieurs auraient eu des conséquences importantes s’ils avaient été exploités en conditions réelles.”
“Claude Security a analysé notre code une fois pour définir une valeur de référence. Désormais, il suit l'évolution de notre code, et notre équipe corrige les problèmes directement dans Claude, sans avoir à passer à un autre outil.”
“L’arrivée de l’API et du MCP change la donne et permettra à l’équipe de sécurité des produits d’IonQ de rendre Claude Security encore plus opérationnel.”