Claude Duet : sûreté, confidentialité et sécurité
Claude Duet est un agent proactif qui travaille pour vous, même en votre absence. Il repose sur deux niveaux de protection : l'entraînement à la sécurité intégré au modèle Claude lui-même et les dispositifs de sécurité présents dans des produits comme Claude Code et les Agents gérés de Claude. En plus de celles-ci, nous avons ajouté de nouvelles protections pour les actions effectuées dans vos différents comptes et en votre nom.
Claude Duet (opens in new tab) est un agent, actuellement en aperçu de recherche, qui utilise un ordinateur dans le cloud pour effectuer des tâches à votre place. Il peut utiliser l'ensemble des applications et des services que vous avez choisi de connecter à Claude, et fonctionne en continu, même après la fermeture de l'application. Cet agent peut lire votre boîte de réception, rédiger des réponses, effectuer des réservations et exécuter des tâches répétitives pendant votre absence. Notre équipe utilise Claude Duet sur ses propres comptes, et nous nous en servons au quotidien pour travailler.
Nous avons conçu Claude Duet selon trois principes destinés à orienter le comportement de l'agent :
- Vos informations, ainsi que ce que d'autres personnes partagent dans vos applications connectées, sont traitées avec discrétion grâce à un nouveau classificateur qui vérifie les messages rédigés par Claude Duet avant leur envoi.
- Vous gardez le contrôle sur les actions que Claude Duet effectue en votre nom.
- Il ne voit jamais vos mots de passe, vos cookies de navigateur, vos jetons de connexion ni vos autres identifiants.
Claude Duet est nouveau, mais la réflexion qui sous-tend cet agent ne l'est pas. En 2025, nous avons publié notre cadre pour des agents sûrs et dignes de confiance (opens in new tab), qui place les utilisateurs aux commandes et considère la confidentialité et la sécurité des interactions comme des exigences fondamentales. Depuis lors, nous avons expliqué pourquoi aucune défense ne suffit à elle seule (opens in new tab) et pourquoi la protection intégrée au modèle ne peut pas fonctionner de façon isolée (opens in new tab). Nous concevons et exploitons également l'infrastructure que les entreprises utilisent pour exécuter des agents en production grâce aux Agents gérés de Claude (opens in new tab), et Claude Duet sépare de la même manière les identifiants de l'agent. Il s'appuie sur ces travaux, en y ajoutant les protections dont a besoin un agent qui agit en votre nom. Cet article présente ce que nous avons ajouté et ce sur quoi nous travaillons encore.
Vous approuvez les actions importantes
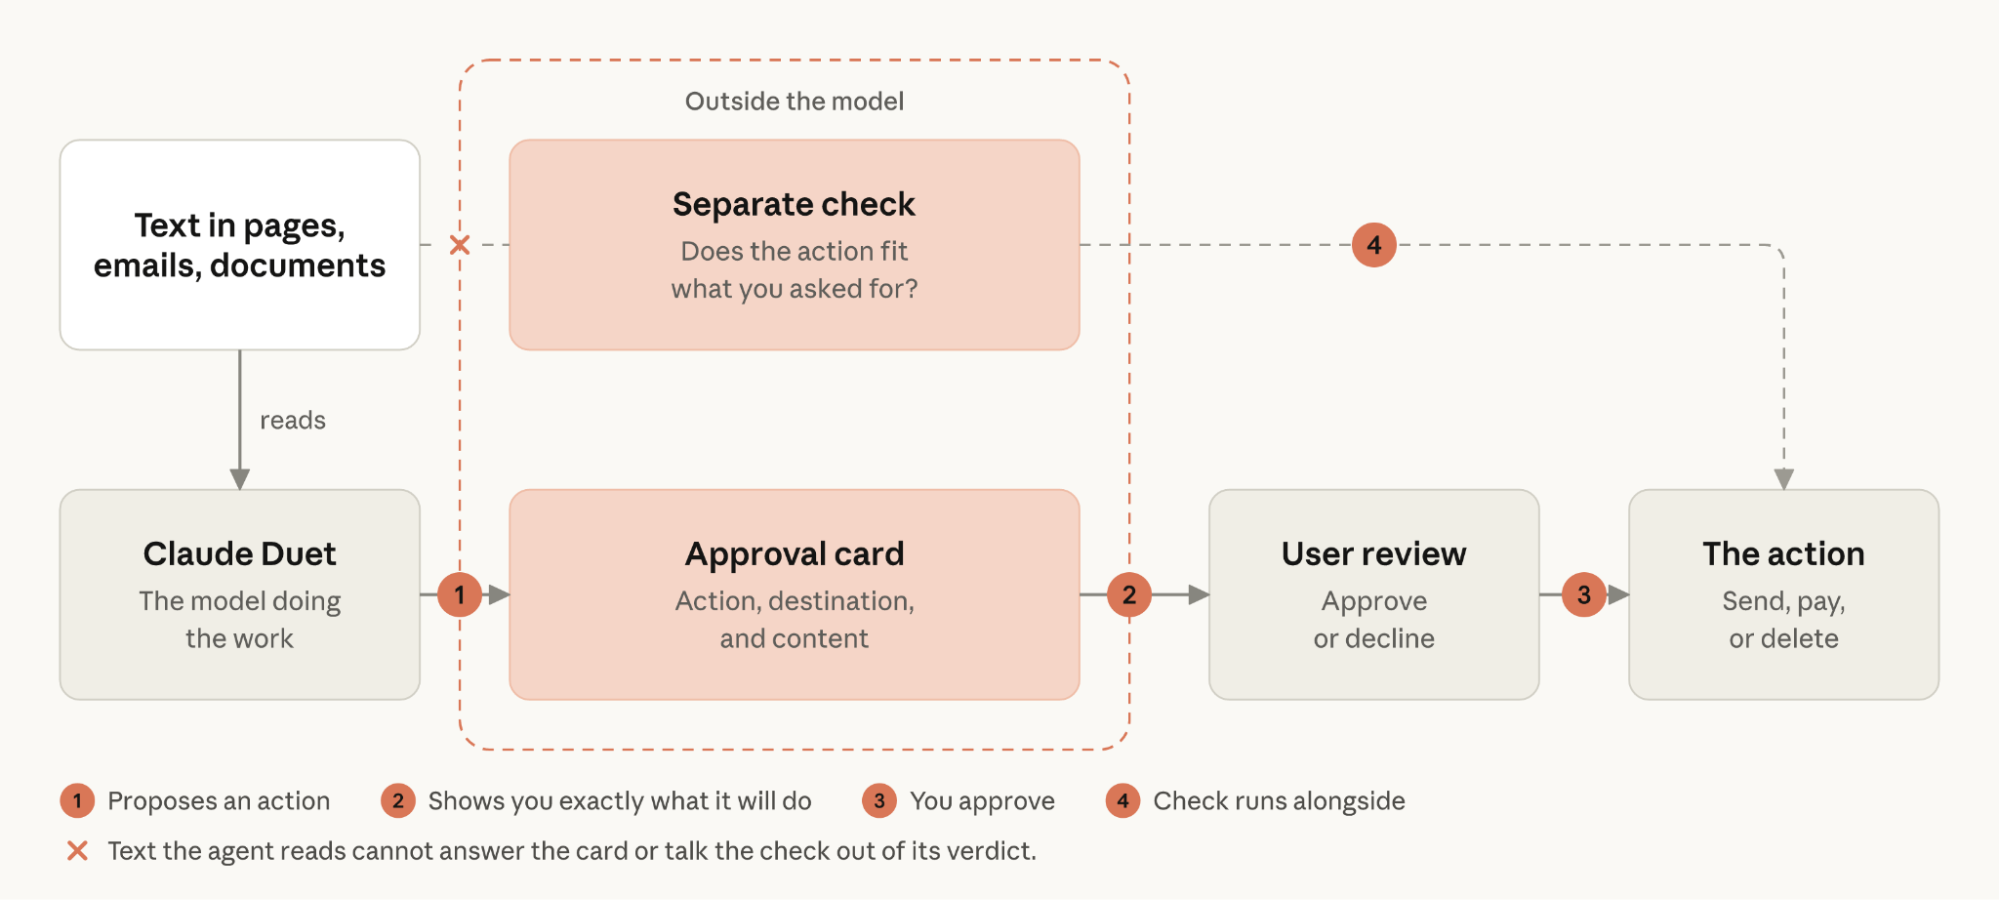
Un agent qui agit pendant votre absence doit savoir quand s'arrêter et demander l'autorisation avant de poursuivre, et le faire avec le bon rythme. Avant d'effectuer une action comme l'envoi d'un message potentiellement sensible, un paiement ou une suppression, Claude Duet vous présente l'action, la destination et le contenu, y compris chaque destinataire. Il attend ensuite que vous approuviez l'action.
Un contrôle automatisé distinct s'exécute en parallèle de chaque action ; il repose sur le classificateur du mode auto de Claude Code (opens in new tab), étendu pour Claude Duet. Il évalue si l'action correspond à votre intention. Ce contrôle s'exécute en dehors du modèle qui effectue la tâche, afin que les instructions dissimulées dans une page ne puissent pas influer sur le résultat.
Certaines actions restent interdites même avec votre approbation, comme les transactions sur titres, les opérations bancaires telles que les virements entre comptes, ou l'accès au compte d'une autre personne. Certaines autres actions ne sont pas concernées par la règle « Ne plus me le demander », même si vous les avez déjà approuvées à plusieurs reprises, comme effectuer un paiement ou envoyer de l'argent, supprimer une commande ou créer un compte. Les tâches répétitives qui s'exécutent pendant votre absence bénéficient des mêmes garanties.
Nous avons passé beaucoup de temps à calibrer la fréquence à laquelle Claude Duet demande une approbation. La lassitude face aux demandes d'approbation est un problème sérieux, car lorsque celles-ci sont trop nombreuses, les utilisateurs prennent l'habitude de les valider machinalement, parfois sans y accorder suffisamment d'attention. Nous continuerons d'ajuster ce calibrage au fil du temps.
Pour les achats, Claude Duet paie avec une carte à usage unique issue d'un portefeuille numérique comme Link de Stripe, limitée à ce commerçant et à ce montant. Vous voyez l'article et le montant total, puis vous approuvez l'achat dans votre application Link. Votre véritable numéro de carte n’est communiqué ni à Claude Duet ni au commerçant.
Vos informations sont traitées avec discrétion
Un agent qui lit vos e-mails et envoie des messages à votre place doit constamment décider où acheminer les différents types d'informations. Si vous demandez à Claude Duet d'envoyer un récapitulatif hebdomadaire à votre équipe, celui-ci ne doit inclure que des éléments auxquels tous les membres de l'équipe ont déjà accès, et jamais d'informations privées, comme vos entretiens d'évaluation des performances.
Pour y remédier, nous avons conçu un nouveau classificateur de sécurité qui fonctionne indépendamment du modèle principal et vérifie si chaque message que Claude Duet s'apprête à envoyer contient des informations potentiellement sensibles. Nous classons ces informations en deux niveaux :
- Ne jamais partager : nous accordons le plus haut niveau de protection aux informations telles que les identifiants de connexion, les numéros complets de carte et de compte bancaire, ainsi que les numéros de pièces d'identité officielles. Claude Duet a pour instruction de ne jamais les partager avec qui que ce soit, même si vous en faites la demande.
- Partage soumis à consentement : Claude Duet ne partagera d'autres informations privées, telles que des données de santé ou financières, que si vous l'avez explicitement approuvé. Votre propre demande vaut consentement, donc « envoie un message à mon dentiste au sujet de ma douleur dentaire » ne nécessitera généralement pas d'approbation supplémentaire.
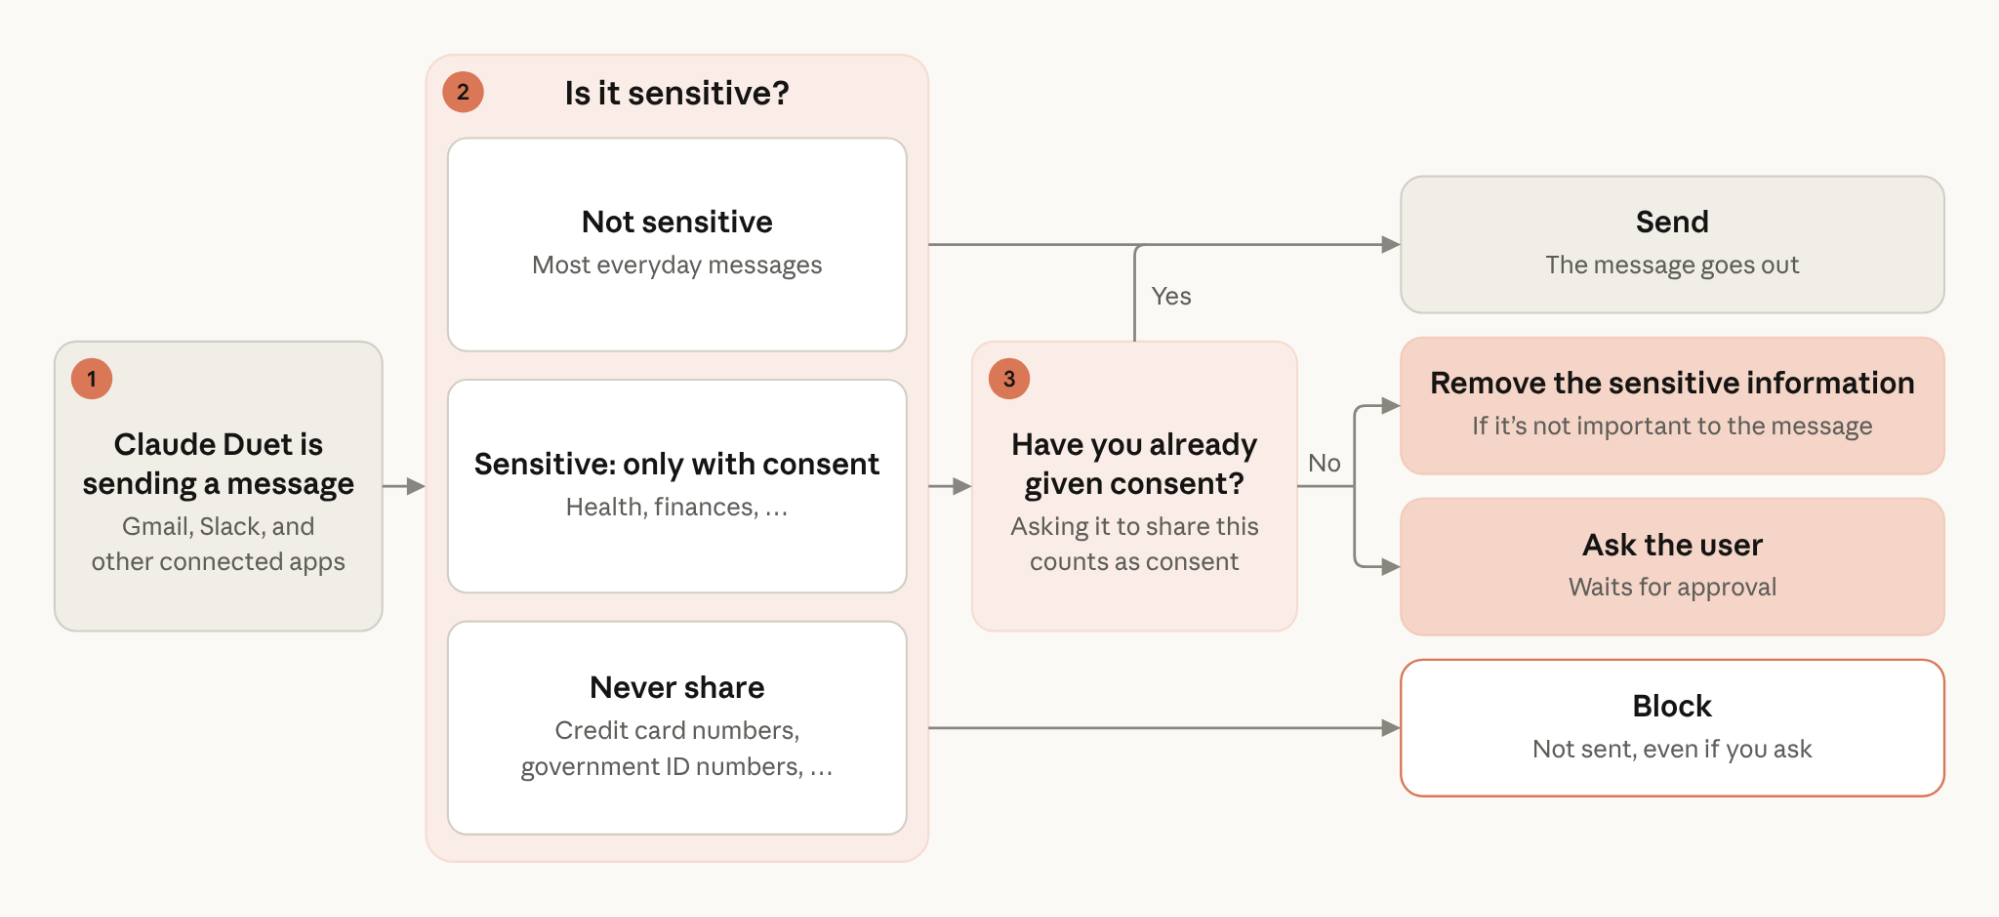
En cas de blocage pour l'une ou l'autre de ces raisons, Claude Duet peut décider de réécrire le message sans les informations sensibles et de vous le soumettre pour approbation.
Claude Duet est encore en phase de test et ces mesures de sécurité peuvent parfois passer à côté de certains éléments ou signaler un message inoffensif. C'est pourquoi elles fonctionnent conjointement avec les mécanismes d'approbation décrits ci-dessus, qui sont conçus pour vous permettre de garder le contrôle sur ce que Claude Duet envoie en votre nom. Nous prévoyons de continuer à améliorer notre classificateur au fil des itérations, à mesure que nous en apprendrons davantage sur la façon dont les utilisateurs se servent de Claude Duet.
Vous avez une visibilité sur les tâches et les applications connectées
Vous pouvez voir ce que Claude Duet a fait et est en train de faire dans la liste des tâches, où chaque tâche dispose de sa propre page, et réorienter le travail en cours de tâche. Claude Duet conserve l'historique de vos conversations ainsi que la mémoire de Claude Duet afin de pouvoir transférer le contexte d'une tâche à l'autre, jusqu'à ce que vous supprimiez votre historique ou réinitialisiez la mémoire. La suppression de votre compte efface tout ce que Claude Duet a stocké.
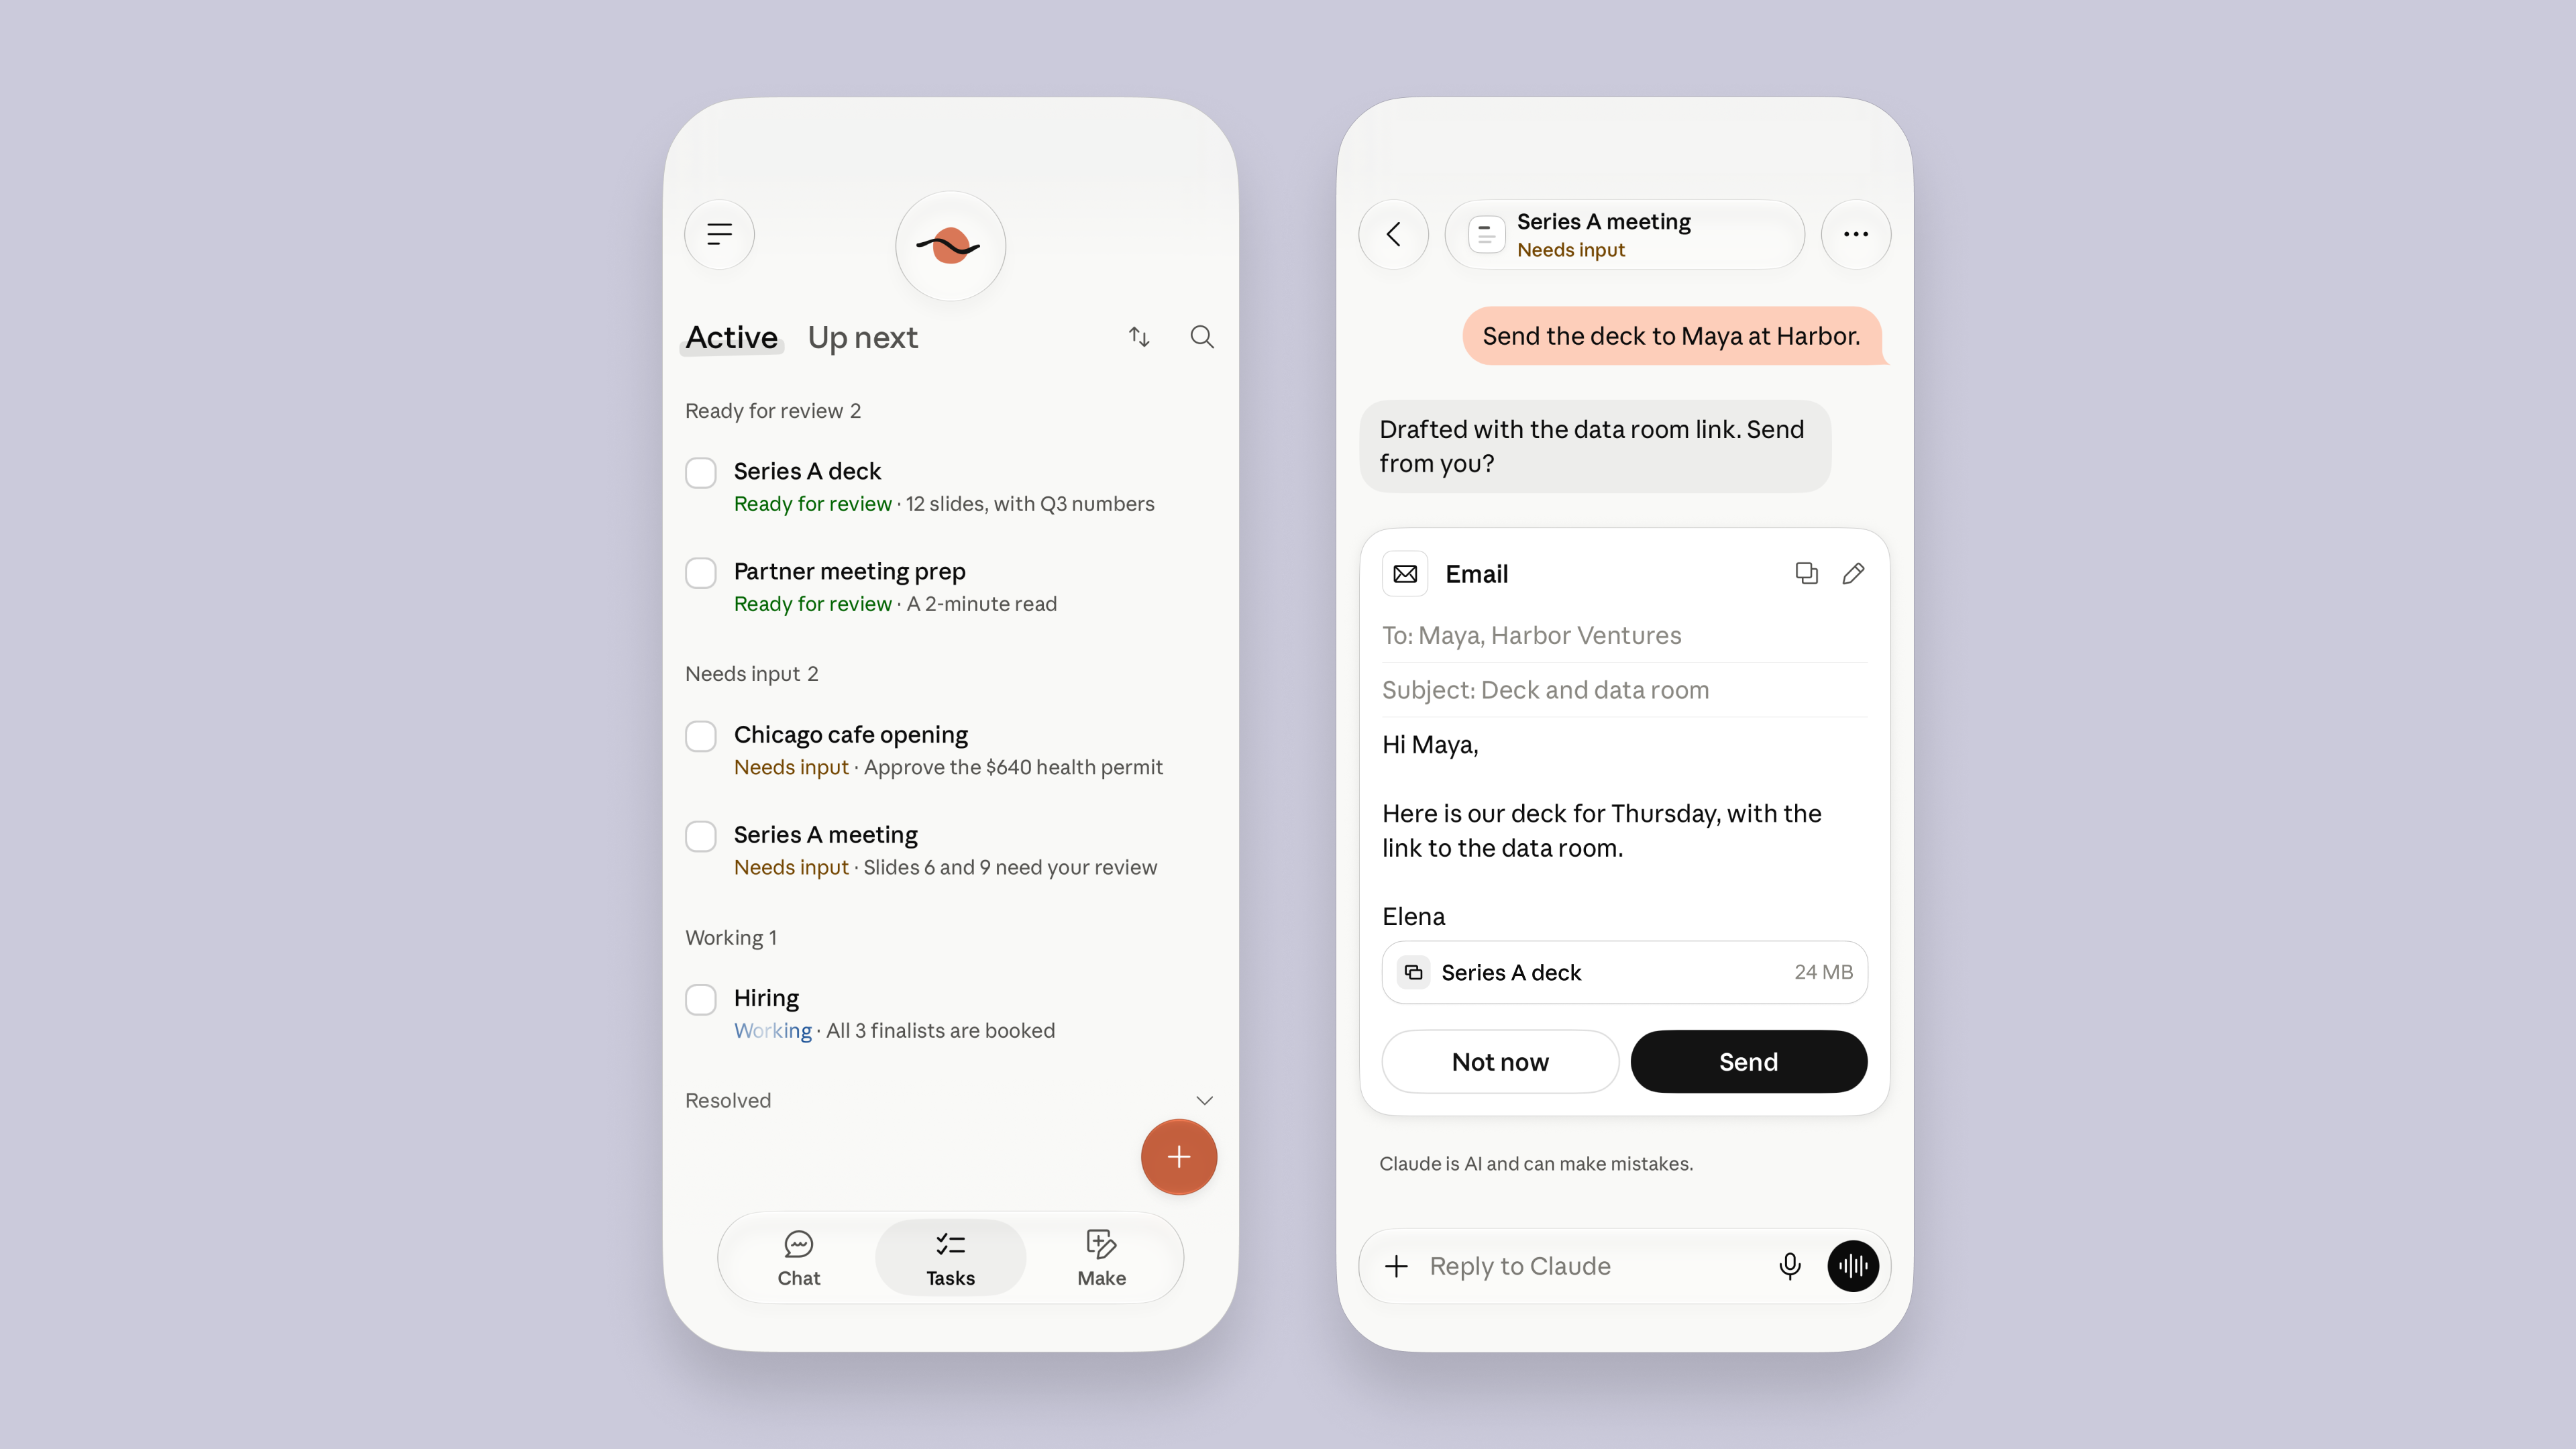
Les applications que vous avez connectées à Claude sont reprises dans Claude Duet, et désactiver une application à un endroit la désactive aux deux endroits. La déconnexion d'une application met fin à tout nouvel accès dès cet instant, mais ce que Claude Duet en a déjà appris reste conservé jusqu'à ce que vous réinitialisiez la mémoire de Claude Duet, ce que vous pouvez faire à tout moment depuis les paramètres de l'application. Claude Duet utilise également la mémoire de votre compte Claude, de sorte que les informations dont Claude s'est souvenu lors de vos conversations précédentes sont visibles.
Les identifiants et le navigateur sont isolés du modèle
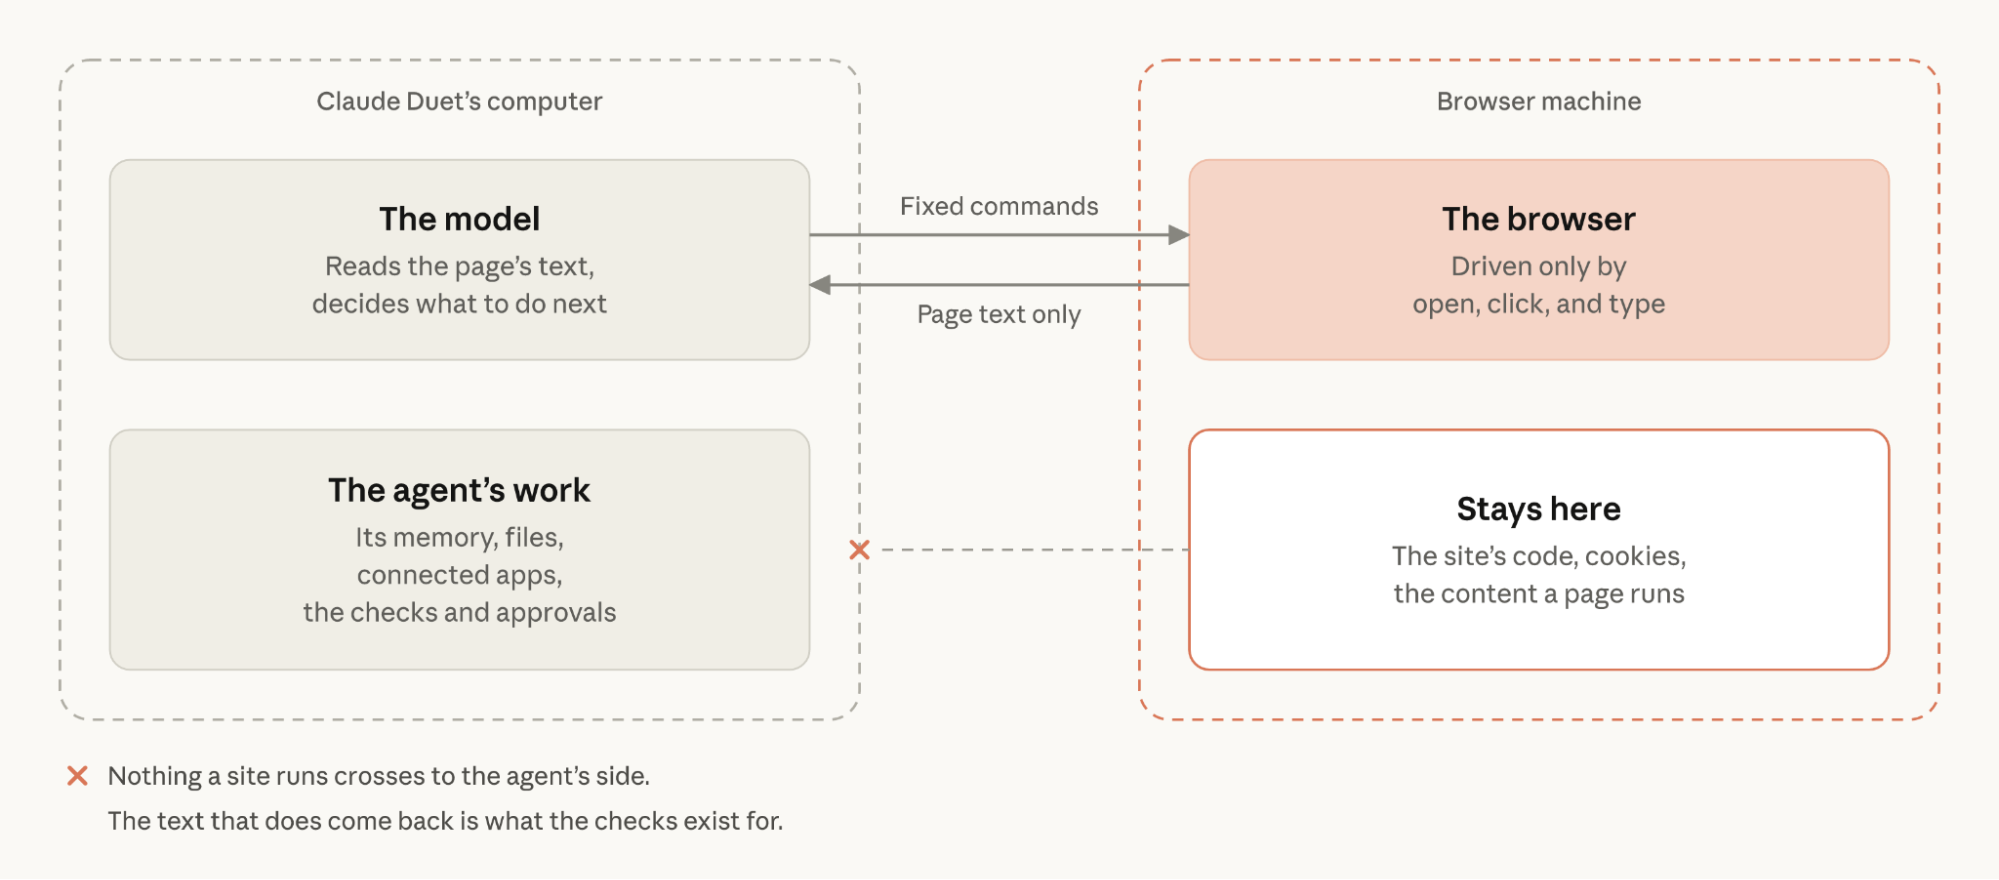
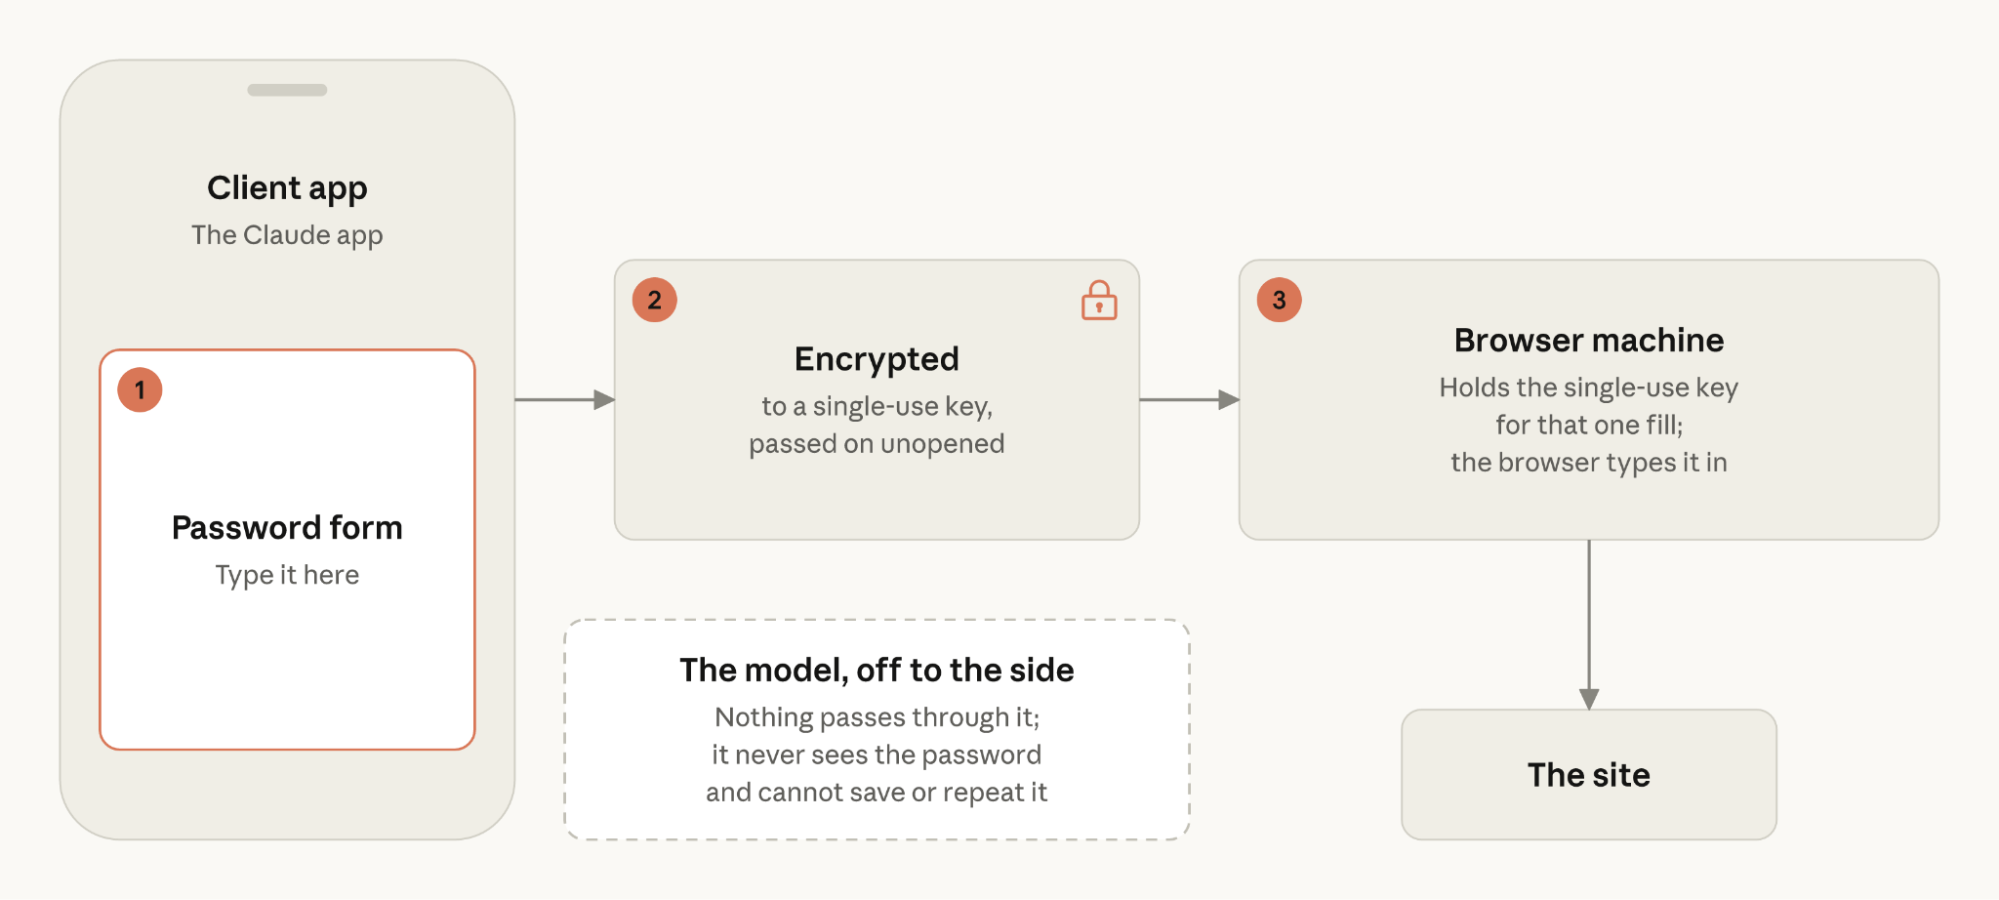
Claude Duet ne voit jamais vos mots de passe, vos cookies de navigateur ni les jetons de connexion de vos applications connectées, et ne peut pas les enregistrer en mémoire. Ils transitent uniquement par des machines distinctes auxquelles le modèle n'a pas accès, et c'est également là que s'exécutent les approbations et les contrôles de sécurité qui encadrent les actions du modèle.
Mots de passe
Lorsqu'un site demande un mot de passe, vous le saisissez dans un formulaire au sein de l'application Claude. Le formulaire le chiffre à l'aide d'une clé à usage unique qui n'existe que sur notre machine sécurisée de navigation dans le cloud, pour cette seule et unique utilisation. Il transmet le mot de passe chiffré, sans l'ouvrir, au navigateur, qui le saisit sur le site. Le modèle ne voit pas le mot de passe et ne peut ni l'enregistrer ni le répéter. Vous pourrez bientôt aussi vous connecter avec 1Password : Claude Duet demandera un identifiant, vous approuverez cette demande dans 1Password, et l'identifiant sera transmis au navigateur sans passer par le modèle.
Un agent qui se connecte à votre place modifie le phishing de deux manières. D'une part, Claude Duet ne conserve pas vos identifiants : aucune tentative de phishing ne peut donc soutirer un mot de passe à Claude Duet, et aucune instruction dissimulée ne peut amener la solution à révéler un secret qu'elle ne détient pas. En revanche, le formulaire de connexion constitue lui-même une cible, car tout ce qui demande un mot de passe peut être imité. Ainsi, le formulaire de connexion de Claude Duet n'apparaît qu'au sein de l'application, lors d'une connexion que vous avez demandée. Il ne vous parvient jamais sous la forme d'un lien, d'un SMS, d'un e-mail ou d'un site Web autre que claude.ai. Si quelque chose qui ressemble à Claude Duet vous demande votre mot de passe ailleurs, il s'agit d'une tentative d'accès frauduleux.
Jetons de connexion
Lorsque Claude Duet travaille dans une application connectée, la solution suit notre conception des Agents gérés de Claude (opens in new tab), de sorte que les identifiants restent hors de portée du travail de l’agent. Les identifiants que l’agent utilise pour votre compte, comme un jeton de connexion à un service connecté, ne pénètrent jamais dans la machine sur laquelle l’agent travaille. À la place, un espace réservé à l'identifiant s'y trouve, et un proxy situé en dehors de cette machine n'y insère la valeur réelle qu'au moment où une requête est effectuée.
Le navigateur
Votre navigateur dans Claude Duet s'exécute sur sa propre machine virtuelle dédiée dans le cloud, distincte du modèle et des ordinateurs cloud sur lesquels l'agent travaille. L'agent ne pilote le navigateur qu'au moyen d'un ensemble fixe de commandes : ouvrir cette page, cliquer ici, saisir ceci. Tout ce qu'un site exécute reste sur la machine du navigateur (opens in new tab). Le code et les cookies du site n’atteignent ni la mémoire de Claude Duet ni vos applications connectées, et aucune des commandes de l’agent ne peut lire les cookies du navigateur. Ce qui est bien renvoyé, en revanche, ce sont le texte et les téléchargements de la page, car l'agent doit les lire pour accomplir sa tâche. C’est pourquoi les autres contrôles existent, et c’est aussi la raison pour laquelle Claude Duet utilise les dispositifs de sécurité contre l’injection de requêtes décrits dans nos travaux de recherche sur l’utilisation du navigateur (opens in new tab). Les fichiers que l’agent téléverse via le navigateur font l’objet du même contrôle d'informations sensibles que ses messages.
Claude Duet est également conçu pour s'identifier en tant qu'agent. Aujourd'hui, les requêtes envoyées par le navigateur web de Claude Duet comportent un en-tête User-Agent distinct, et nous publions les adresses IP publiques à partir desquelles Claude Duet navigue, afin que les sites puissent reconnaître Claude Duet et décider du traitement à appliquer. Avant le lancement, nous avons également contacté plusieurs grands sites Web et leur avons donné la possibilité d'empêcher Claude Duet de visiter leurs sites, et certains ont choisi de le faire. Nous continuerons d'affiner la façon dont Claude Duet s'identifie à mesure que nous tirerons des enseignements de cet aperçu de recherche.
Comment nous avons testé Claude Duet
Les tests ont commencé bien avant la version d'aperçu de recherche et se poursuivent aujourd'hui. Notre équipe Safeguards a conçu des évaluations à partir de tâches calquées sur des routines, chacune déclinée en trois variantes : une version inoffensive, une version contenant des instructions injectées et une version qui incite l’agent à en faire plus que ce qui lui a été demandé. Celles-ci s'exécutent en parallèle du trafic miroir issu de l'utilisation réelle.
Les red teams ont également vérifié si Claude Duet divulguerait des informations, agirait sans approbation ou suivrait des requêtes malveillantes. Nous avons élaboré un modèle de menaces couvrant l'ensemble du système, y compris les dépôts et les périmètres de confiance qu'il concerne. Une société externe spécialisée en tests d'intrusion a testé Claude Duet en ayant accès à notre code source, et une mission complémentaire portant sur le navigateur cloud et le formulaire de connexion est actuellement en cours. Chaque nouvelle fonctionnalité liée aux identifiants fait l’objet d’un red-teaming sur un environnement isolé avant d’être livrée à qui que ce soit.
Claude Duet entre également dans le champ d'application du programme public de bug bounty d'Anthropic, qui récompense les signalements valides et offre une protection juridique aux recherches menées de bonne foi, conformément à notre politique de divulgation responsable. Si vous découvrez une faille de sécurité, nous voulons en être informés : signalez-la via le programme de bug bounty d’Anthropic sur HackerOne (opens in new tab).
Construisons-le ensemble
Nous lançons Claude Duet en pré-version de recherche, car nous souhaitons découvrir ce que vous attendez d'un agent personnel, notamment les protections et les contrôles que vous aimeriez voir à l'avenir. Certains des éléments décrits ici sont encore susceptibles d'évoluer : la fréquence à laquelle Claude Duet demande une autorisation, la façon dont vous vous connectez et la capacité des vérifications des informations sensibles à distinguer ce qui est privé de ce qui est anodin. Expliquez simplement à Claude Duet ce que vous aimeriez voir ou ce qui n'a pas fonctionné, et un rapport sera transmis à notre équipe.