現在の脅威に見合った速度で防御
最先端の AI モデルは、ソフトウェアの脆弱性を発見し、悪用する能力において、最も熟練した人間を除くほぼすべての人間を上回るようになりました。数か月以内にこうした能力がさまざまな AI モデルに広がり、攻撃者を含む誰もが広く利用できるようになると予想されます。
業界、研究機関、オープンソースコミュニティ、政府の各分野でサイバーセキュリティを担う人々は、現時点でさらされている脆弱性を発見・修正するために行動を起こすとともに、将来にわたって脆弱性を限りなくゼロに近づけるための、持続的な優位性を築く必要があります。
サイバーセキュリティの現状
Claude Mythos を含む、現在のモデルの能力に関するインサイト。
製品とテクノロジー
今すぐ導入できる、セキュリティ向けに調整されたモデルとツール。
コミットメント
オープンソースの支援、重要システムの保護、政策提言。
リソース
研究成果、ガイド、現場で得られた知見など、サイバーセキュリティに関する各種リソース。
サイバーセキュリティの現状
モデルは、実際に動作するエクスプロイトを構築したり、セキュリティの防壁を突破したり、大規模な脆弱性修正を防御側が迅速に展開できるよう支援したりできます。結果は使い方次第で変わります。
 インタラクティブデモ:より大きな画面でこのページを開いてお試しください
欠陥の発見から完全なシステム制御まで
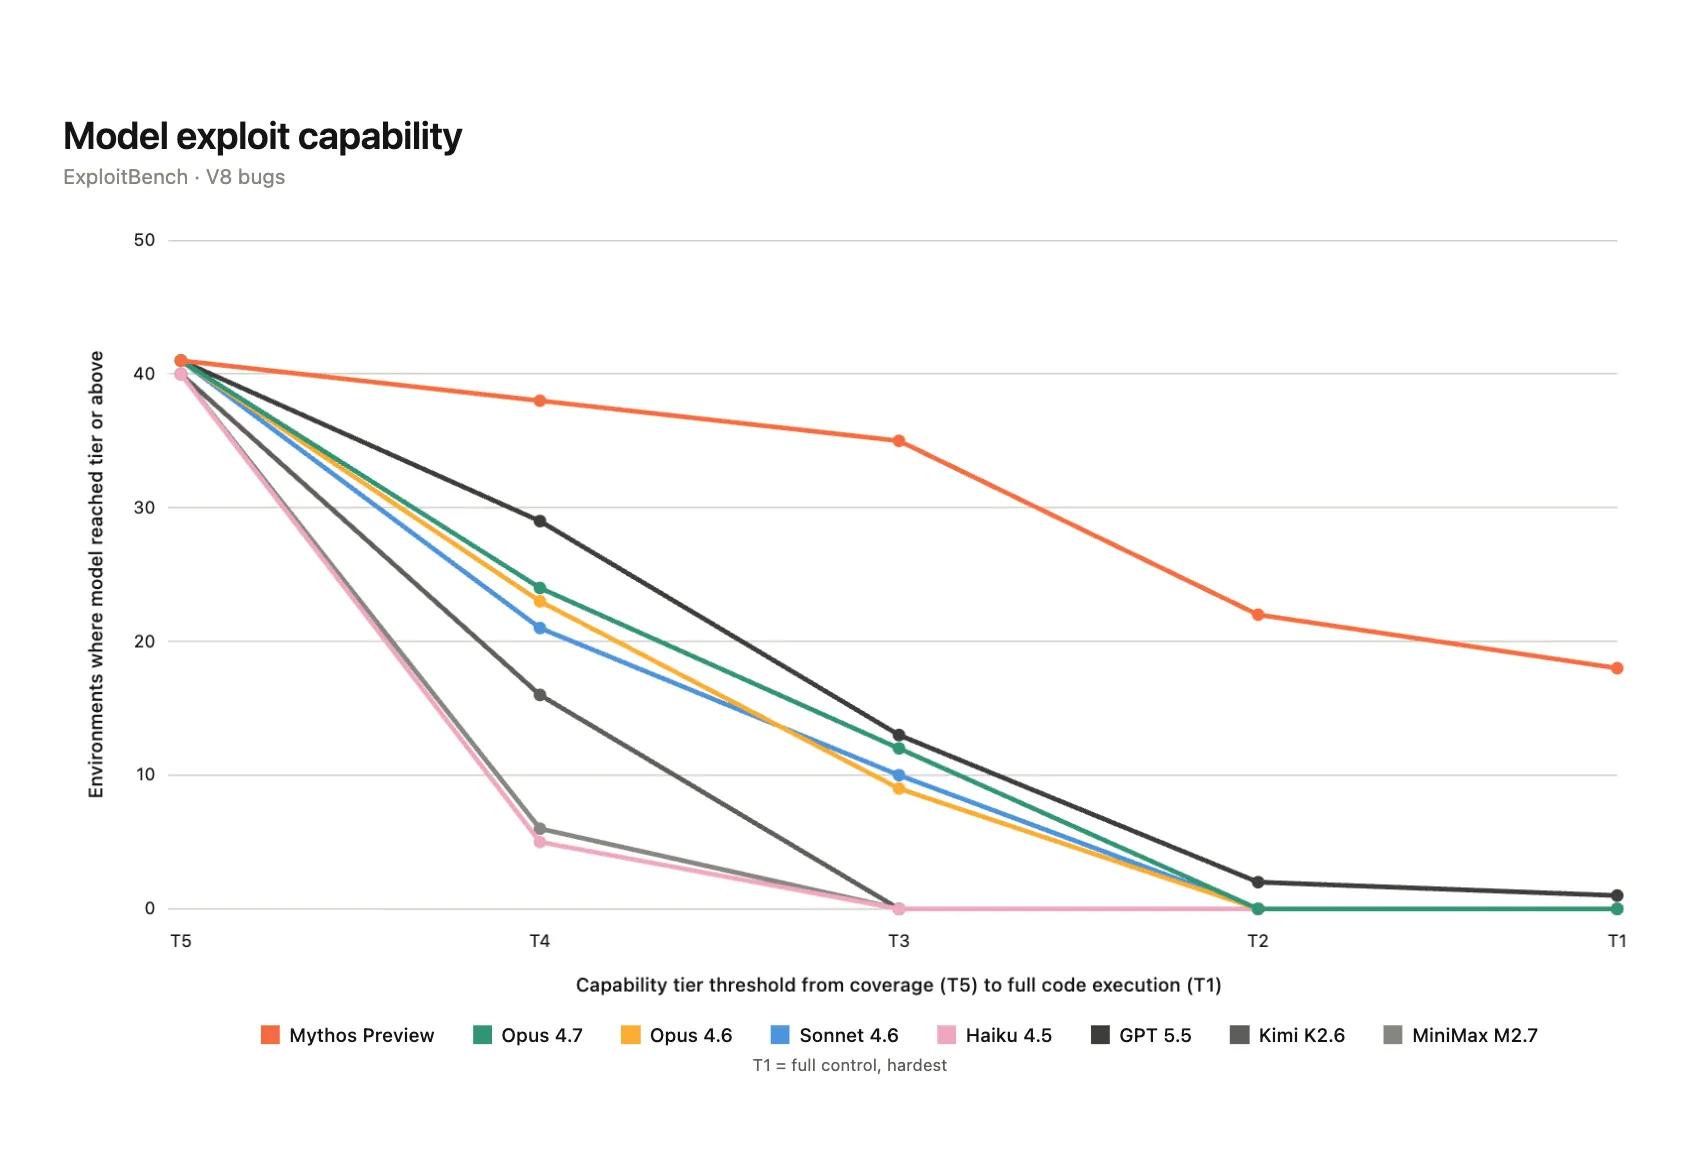
1 年前は最も高性能な AI モデルでもセキュリティ上の欠陥を発見することはできましたが、確実に悪用することはできませんでした。現在は悪意のある者の手に渡れば、単純なソフトウェアに限らず、確実に悪用できてしまいます。Mythos Preview は、最新のブラウザやオペレーティングシステムが依存するサンドボックス保護を一貫して突破した最初のモデルです。他のフロンティアモデルは、いまだに壁の前で止まっています。昨年の前提条件に基づいて構築された防御策は、すでに時代遅れです。
チャートの見方
タスクが難しくなるにつれて、能力は低下する傾向にあります。T5 は「モデルが脆弱なコードに到達する」段階です。Mythos Preview のみが T1(「モデルがシステムを完全に制御」)を通過しました。
防御側に形勢を傾ける
2026年03月、Mozilla は Claude Opus 4.6 によって発見された脆弱性の修正をリリースしました。Claude Opus 4.6 は、数十年にわたる人によるレビューをすり抜けてきたオープンソースソフトウェアのバグを数百件発見したモデルです。 Mythos Preview を活用して、Mozilla は04月のリリースでさらに 271 件の修正をリリースしました。これは月間平均の 20 倍以上です。 Firefox の CTO である Bobby Holley 氏は、「防御側はついに、決定的な勝利を収めるチャンスを手にしました」と述べています。
Mozilla のレビュープロセスの舞台裏
モデルはレビュー対象を拡大し、パッチを適用する対象は人間が決定します。
保護措置
デュアルユースのフロンティア機能に対する取り組み
Claude Opus および Mythos クラスのモデルは、特にエクスプロイト推論において、前世代よりも大幅に強化されたサイバーセキュリティ能力を備えています。すべてのモデルクラスで機能が進化を続ける中、当社は最先端モデルを責任ある保護措置の下で利用できるようにし、悪用の可能性を制限しながらサイバーセキュリティの防御側に優位性を提供します。
重要なソフトウェアを保護
Anthropic Cyber Mission を通じて、重要なインフラストラクチャや広く使用されているソフトウェアを保守する組織と提携し、世界が依存するシステムを優先的に強化しています。
検証プログラム
正当な業務がデュアルユースに該当する領域に関わるサイバーセキュリティの実務者は、個々の状況に応じた安全対策の適用を受けるため、サイバー検証プログラムに申請できます。
Mythos を活用した防御
セキュリティチームは現在、Claude Security に加え、信頼できるパートナーが提供する製品やサービスを通じて最先端の推論を防御に活用できます。
企業のセキュリティ対策や Anthropic 社内では、各チームが Claude を活用してセキュリティリスクへの対応力を高めています。
Claude Security で脆弱性を発見して修正
Claude Security は、セキュリティ研究者のようにコードを解析し、脆弱性を検出して検出結果を検証し、対象を絞った修正パッチを提案します。
CI/CD ワークフローで安全なコードをリリース
コードレビュースキルを使用して自動 PR レビューを設定し、コードベース全体にわたるロジックエラー、セキュリティ脆弱性、リグレッションを検出します。
Claude Developer Platform でセキュリティエージェントをデプロイ
Agent SDK、MCP、Claude API を通じてサンドボックス化された実行、認証情報の分離、監査ログを組み込んだ防御ツールやカスタムセキュリティエージェントをリリースします。
脅威コンテキストを構築
スキャンと対応に、作業の指針となるマップを提供します。 Claude はコードベースや過去の脆弱性から脅威モデルを導き出し、生のインジケーターにインフラストラクチャのリンク、アトリビューション、ATT&CK マッピングの情報を付加するため、アナリストはコンテキストを把握した状態で作業を開始できます。
脆弱性の検出
Claude は研究者のようにソースコードを読み取り、到達可能性や悪用可能性を推論し、静的ツールがしばしば見逃す脆弱性を発見します。 別のトリアージ工程ですべての検出結果を再検証し、誤検知の削減に役立てます。
パッチ適用
現在、検出結果はチームが修正できるペースを上回る速さで届いています。Claude は各検出結果を根本原因までトレースし、同じ欠陥を持つ関連コールサイトを特定したうえで、回帰テスト付きの最小限の差分を作成し、チームがレビューできるようにします。
検出結果のトリアージと検証
任意のスキャナーから Claude に生の調査結果を渡し、インサイトを取得できます。 Claude は周囲のコードを読み取って悪用可能性を確認し、根本原因に基づいて重複を排除して前提条件と影響度に基づいてランク付けするため、エンジニアは実際の問題に優先して集中できます。
開発ループ全体にわたるセキュリティレビュー
開発のあらゆる段階で、コードのセキュリティをレビューします。 Claude はコードを記述しながら自身の編集内容を確認し、同じセッション内で問題を修正します。その後、専門のエージェントがコードベースと照合してプルリクエストを再検査し、レビューゲートを妨げることなく、検証済みの所見をインラインで投稿します。
ソースコードをエンドツーエンドで保護
攻撃能力が加速するにつれて、発見から修正までのループをより迅速に完結させる必要があります。 Claude は脅威モデリング、検出、検証、トリアージ、パッチ適用を 1 つの連続したループとしてコードベース上で実行し、各ステージにわたってコンテキストを引き継ぐため、各検出結果は完全な履歴を保持したまま修正段階に到達します。


最先端の機能
防御に強力なモデルを活用
Claude はコードを慎重に読み取り、実際のリスクを理解して、継続的な防御に必要な長いワークフローを維持します。 認証済みの実務者は、デュアルユース作業向けに調整された保護措置をリクエストできます。
最先端 AI の能力は、どのチームも単独では対応しきれないほどの速さで進化しています。Anthropic Cyber Mission を通じて、誰もが共有するシステムを守るメンテナ、ベンダー、オペレーター、公共機関の防御者と連携しています。
オープンソースセキュリティをサポート
インターネットは、限られたリソースを持つ人々が管理する重要なソフトウェアで動作します。 Claude を使って重要なプロジェクトの脆弱性をスキャンし、発見された問題の修正をメンテナーに支援する組織に資金を提供します。また、Claude が脆弱性を発見した場合は、責任ある手順に従って開示します。
重要インフラストラクチャを防御
電力網、水道システム、工場は、パッチ適用のためにオフラインにできないことが多いテクノロジーで稼働しています。 当社の重要インフラストラクチャ防御プログラムは、オペレーターがすでに頼りにしているコンサルティング会社、セキュリティ会社、機器メーカーに最先端の Claude モデルを提供します。また、サイバーフィジカルシステムの防御に関して Pacific Northwest National Laboratory(PNNL)との共同研究も進めています。
防御者を支援する政策を提唱
当社の高度な AI に関する政策フレームワークは、Anthropic を含む最先端 AI 研究機関に法的拘束力のある義務を課すことや、危険な AI の導入を阻止する権限を政府に付与することを提案しています。また、オープンソースのセキュリティ強化や、最先端のサイバー能力をより多くの防御側の組織に安全に提供するための保護措置への投資も提案しています。
調査研究から実践ガイドまで、防御体制の強化に必要な情報を網羅しています。
- GLM-5.3と高度なサイバー機能の普及
- AI の誤用への対策:2026 年 9 月
- Claude で暗号化の弱点を発見
- N-デイのエクスプロイトに対するLLMの影響を測定
- AI 対応のサイバー脅威をマッピング:LLM ATT&CK Navigator からのインサイト
- Project Glasswing の拡大
- Project Glasswing:初期アップデート
- LLM のエクスプロイト開発能力を測定
- Anthropic の調整型脆弱性開示ダッシュボード
- Claude Mythos Preview のサイバーセキュリティ機能を評価
- Claude の CVE-2026-2796 エクスプロイトをリバースエンジニアリング
- LLM 発見 0 日
- 現実的なサイバー範囲の AI モデル
- Claude と Property-based Testing でバグを見つける
- 重要なインフラストラクチャを防御するために AI を試す