APIをシームレスに統合する方法
回復力のある API 統合を最初から構築します。本番環境で問題が発生する前に、認証、レート制限、エッジケースに対処します。
API統合の失敗は、許容できないほどの時間を浪費させます。重要なワークフロー中に認証トークンが失効し、401エラーが発生してサービス全体に連鎖します。レート制限がリクエストを黙って制限し、下流でタイムアウト障害を引き起こします。サードパーティAPIのスキーマ変更が、警告なく本番環境の統合を破壊します。
ほとんどのチームは同じような方法でデバッグを行っています。実装をコーディングし、本番環境にリリースし、障害が発生した後にエラー処理を改良します。429レスポンスを解析し、トークン更新ループを処理する頃には、すでに構築ではなく、問題解決に追われています。
従来の統合アプローチは有効ですが、事前に予測できる障害モードを発見するには膨大な試行錯誤のサイクルが必要です。ここでは反応的なデバッグから、体系的な統合計画へ移行する方法をご紹介します。
ほとんどのAPI統合は実際にどのように行われるのか
ドキュメントを解析し、エッジケースを特定
通常API統合は、ドキュメントに基づいた楽観的な仮定から始まります。認証フローを実装し、成功したレスポンスを処理し、想定されるペイロードを処理します。エッジケースは、本番環境での障害によってギャップが明らかになった後にのみ発生します。
このアプローチは、API の柔軟性が高いシンプルな統合には有効です。しかし、本番環境では、エンドポイントごとに異なるレート制限、リクエストの途中で期限切れになる認証ヘッダー、Webhook の再試行が順序どおりに行われないなど、ドキュメント化されていない動作が明らかになります。こうしたパターンを発見した時には、ユーザーは既に障害を経験しているのです。
試行錯誤によるデバッグ
本番環境のインシデントを通して各障害モードを発見し、反応的に修正を実施します。トラフィックのピーク時にレート制限に達するため、バックオフロジックを追加します。リクエストの途中でトークンが失効するため、更新処理を実装します。これらのパターンの実装方法はAPIベンダーごとに異なるため、それぞれの問題を引き起こした正確な状況を再現すること自体が、新たなデバッグの課題となります。
エラー処理を手動で構築
堅牢なエラー処理の構築は、骨の折れる反復作業を通して実現します。最初の再試行メカニズムは強引すぎるため、連鎖的な障害を引き起こします。障害発生時に全クライアントが同時に再試行することが分かった後、バックオフ戦略の調整が必要となります。
複数のAPI連携を通して、本番環境での経験はゆっくりと蓄積されます。ベンダーによってレート制限の実装方法は異なり、ユーザー数、IPアドレス、APIキーなどによってカウントするベンダーもいます。こうした知識は、事前の設計ではなく、特定の障害パターンを何ヶ月もかけてデバッグすることで蓄積されます。
ClaudeとのCollaborate API統合
ClaudeのようなAIコーディングアシスタントを統合ワークフローに統合することで、コードを書く前に耐障害性の高いアーキテクチャを設計できます。計画段階で障害モードを特定し、認証戦略を検証し、本番環境でのインシデント発生後に後から修正するのではなく、最初から包括的なエラー処理を構築できます。
Claude は次の 2 つの方法で利用できます。
Claude.ai は無料のウェブインターフェースを提供しており、API仕様を貼り付け、認証フローを確認し、回避すべき具体的な失敗シナリオを含む統合ガイダンスを受け取ることができます。あらゆるブラウザ、デスクトップ、モバイルデバイスからアクセス可能です。
Claude Code はエージェント型ターミナルツールとして開発環境に直接統合されます。コードベース全体を自律的に分析し、包括的なエラー処理機能を備えた本番環境対応クライアントを生成し、既存のパターンに一致する認証フローを実装します。
Claude.aiで始めましょう
統合コードの作成やテスト環境を構築する前に、API の要件と潜在的な落とし穴に対する理解を確認できます。この事前分析により、認証フロー、エラーシナリオ、レート制限戦略を事前に特定できるため、実装後のデバッグの必要性を軽減することができます。Claude に尋ねることができる統合に関するよくある質問には、以下のようなものがあります。
- 「Stripe の Webhook 署名エラーです。どの検証手順が抜けていますか?」
- 「複数のステップのチェックアウトフロー中にOAuthトークンが期限切れになるのはなぜですか?」
- 「リアルタイム在庫更新におけるWebhookとポーリングの比較」
この即時フィードバックにより、本番環境でのインシデントで問題を発見するのではなく、開発段階で情報に基づいた統合の意思決定を行うことができます。
実装前に障害モードを特定
統合コードを作成する前に、Claude が潜在的な問題を体系的に考え抜く手助けをします。Claude に、タイムアウト、レート制限、認証エラーなど、特定のエラーを引き起こすシナリオを特定してもらいます。
例: 「この支払いAPIはトラフィックが集中した際にどのような障害が発生する可能性がありますか?レート制限とタイムアウトのシナリオを含めてください」
Claudeは、トークンの有効期限、接続プールの制限、冪等性の要件といった一般的な原因を概説します。本番環境での障害ではなく、予防すべき問題を絞り込みます。
仕様をアクションアイテムに変換
Web検索機能を使用するか、APIドキュメントをClaudeに貼り付けます。「発生する可能性の高い統合リスク」と入力して質問します。
Claudeは仕様のパターンを特定し、レート制限のしきい値、必須ヘッダー、フィールドレベルのnull許容性といった具体的な問題点を指摘します。「エラー処理を実装する」ではなく、「429レスポンスに指数バックオフを追加して、ジッターによる集中的な処理を防止」といった指示がチームに届きます。
Claude Code で複雑な統合をスケールアップ
統合が複数のサービスにまたがる場合や、コードベース全体で包括的なエラー処理が必要な場合、Claude Code はコードベース全体を自動的に分析し、認証フローを実装し、ユーザーが本番環境対応クライアントをリリースできるよう支援します。
インストール:
プロジェクトで起動:
Claude で API の統合を開始:
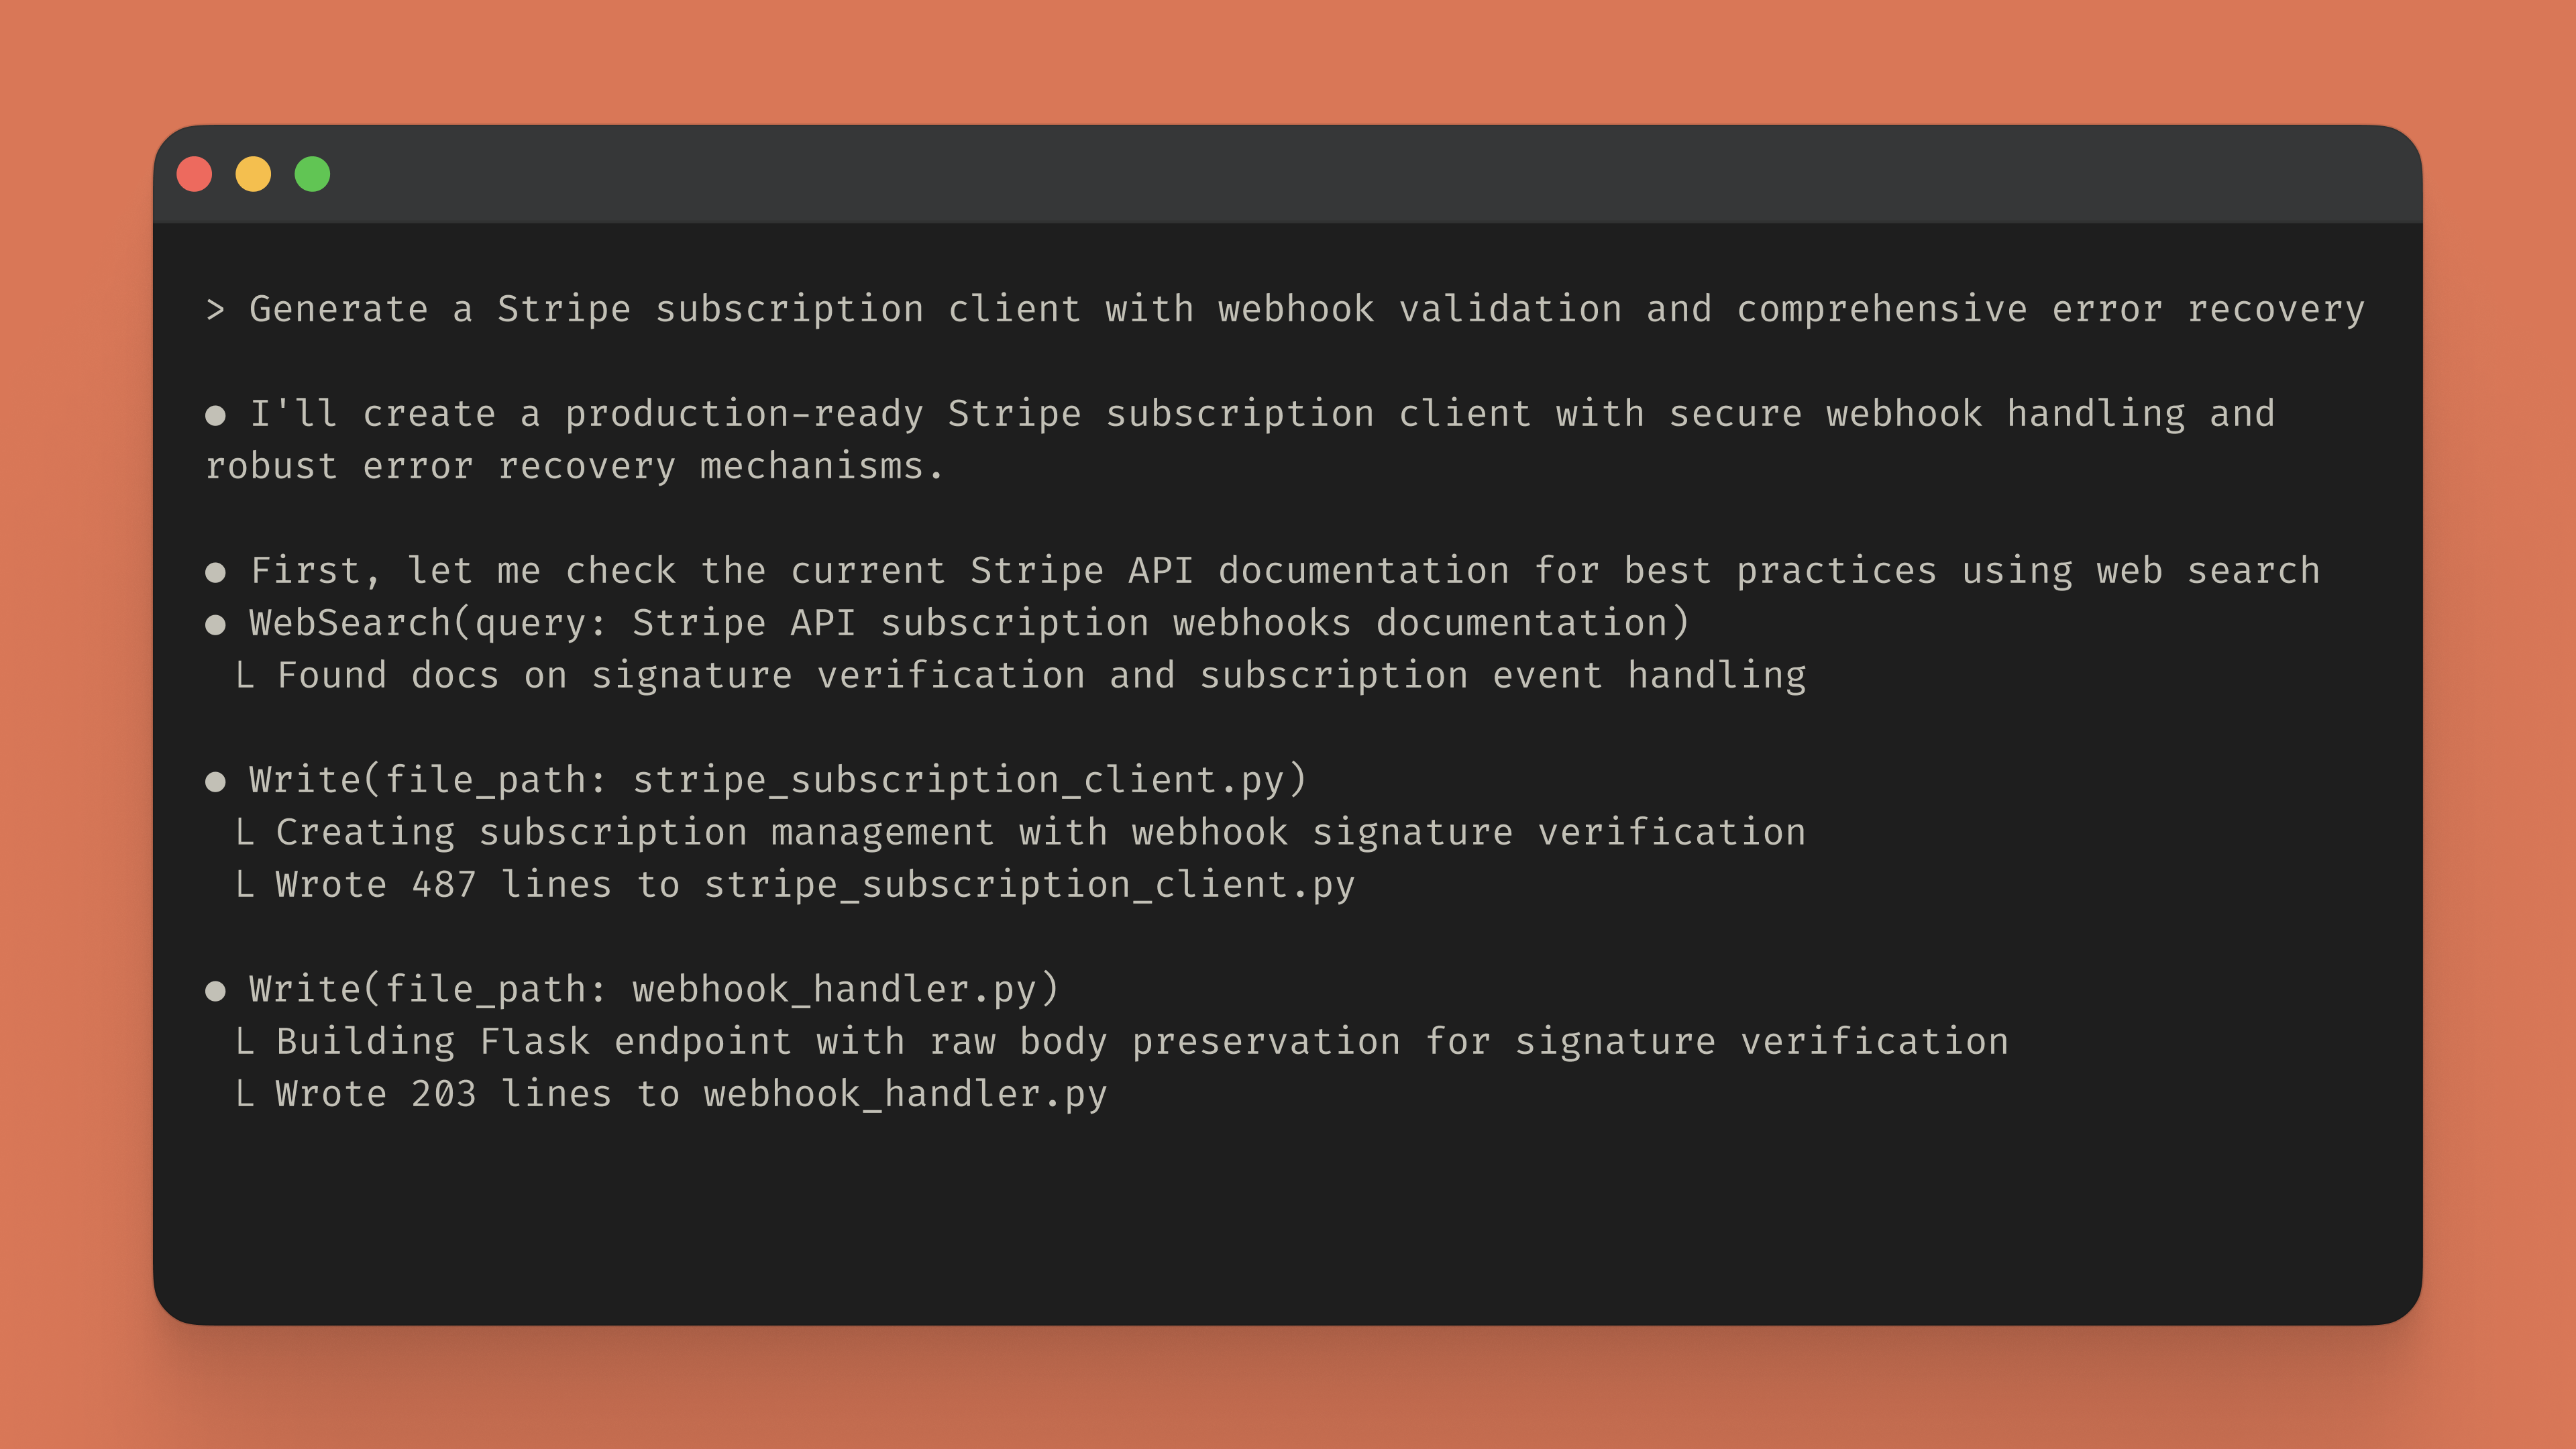
Claude CodeはAPI仕様を解析し、プロジェクトのパターンに合致した型付きクライアントを生成し、既存のユーティリティを用いた再試行メカニズムを実装します。実装段階で一般的な障害モードを防止することで、本番環境での発見を待つことなく初期統合時間を短縮できます。
認証を体系的に実装
一部の統合では複雑な認証フローが必要です。Claude Codeは、ハードコードされた認証情報なしでOAuth2、JWT検証、APIキーローテーションを処理します。
- 「Googleカレンダー用のOAuth2フローを自動トークン更新機能付きで構築」
- 「Twilio用の監視機能付きローテーションAPIキーシステムを作成」
- 「マイクロサービス向けのJWT検証を実装」
Claude Codeは、既存のシークレット管理アプローチに適した環境変数と統合パターンを使用した実装を提案します。
包括的なテストで検証
実装が完了したら、Claude にテストを生成して実行し、統合がエッジケースを適切に処理できるかどうかを検証してもらいます。
- 「このレート制限シナリオを再現するテストを作成する」
- 「スキーマ検証用のコントラクトテストを生成する」
- 「長時間操作中の認証更新テストを実行する」
自動化されたワークフローでリリース
テストに合格すると、Claude Codeがリリースプロセスを処理します。
説明的なコミットメッセージを生成し、変更とテストカバレッジを関連付けた明確な PR 記述を作成します。
統合アプローチを選択
Claude.ai: 新しいAPIを評価し、認証要件を理解し、実装前にエラー処理戦略を計画します。ブラウザインターフェースは、チームとの統合アプローチの共有や、ウェブ検索機能によるベンダー固有のAPI動作に関する調査が可能です。
Claude Code: クライアント用定型コードの生成、複数ファイルにまたがる複雑な認証フローの実装、包括的なテストスイートの作成が必要な場合は、Claude Codeをご利用ください。設定ファイル、環境変数、CI/CDパイプラインを扱う実装には、エージェント型ターミナル統合が不可欠です。
構築しようとしている統合について説明すると、Claude Code は適切なエラー処理と本番環境に対応した認証フローを備えたクライアントを生成します。
よくある質問
Analyzing API documentation upfront helps identify rate limit thresholds, counting methods (per user, per IP, per API key), and reset windows before deployment. AI tools like Claude analyze specifications to suggest appropriate backoff strategies, request queuing patterns, and circuit breaker implementations based on your specific API requirements. This prevents the trial-and-error cycle of discovering rate limits through production failures.
Paste the API documentation into Claude.ai and ask specific questions about the authentication requirements. Claude breaks down OAuth2 flows, token refresh cycles, and header requirements in plain language. You get concrete implementation guidance for handling token expiration, refresh logic, and credential rotation without parsing through pages of vendor documentation.
The choice depends on your latency requirements, data volume, and infrastructure constraints. Webhooks provide immediate updates but require webhook validation, idempotency handling, and retry logic for failed deliveries. Polling offers simpler implementation but increases API calls and introduces latency. Claude can analyze your specific use case and API constraints to recommend the approach that fits your requirements, including hybrid strategies that combine both methods.
Implement versioned clients that support multiple API versions simultaneously, use schema validation to catch breaking changes early, and create adapter layers that translate between old and new response formats. Claude Code can analyze schema differences between API versions and generate migration code that maintains backward compatibility during transition periods.