Verteidigung in dem Tempo, das Bedrohungen heute erfordern
Frontier-KI-Modelle haben alle außer den versiertesten Menschen darin übertroffen, Schwachstellen in Software zu finden und auszunutzen. Wir gehen davon aus, dass sich diese Fähigkeiten innerhalb weniger Monate auf zahlreiche KI-Modelle ausbreiten und für alle – einschließlich Angreifer – allgemein zugänglich werden.
Verteidiger aus allen Branchen, aus der Forschung, der Open-Source-Community und von Behörden müssen finden und beheben, was ungeschützt ist, und einen dauerhaften Vorteil aufbauen, der Schwachstellen künftig fast auf null reduziert.
Stand der Cybersicherheit
Einblicke in die heutigen Modellfähigkeiten, einschließlich Claude Mythos.
Produkte und Technologie
Auf Sicherheit abgestimmte Modelle und Tools, die Sie noch heute bereitstellen können.
Verpflichtungen
Unterstützung für Open Source, Verteidigung kritischer Systeme und politische Interessenvertretung.
Ressourcen
Ressourcen zur Cybersicherheit, einschließlich Forschung, Leitfäden und Einblicken aus der Praxis.
Der Stand der Cybersicherheit
KI-Modelle können funktionierende Exploits entwickeln, Sicherheitsbarrieren überwinden oder Verteidigern helfen, Korrekturen in großem Maßstab bereitzustellen. Das Ergebnis hängt davon ab, wie sie verwendet werden.
 Interaktive Demo – öffne diese Seite auf einem größeren Bildschirm, um sie auszuprobieren
Von der Entdeckung von Fehlern bis zur vollen Systemkontrolle
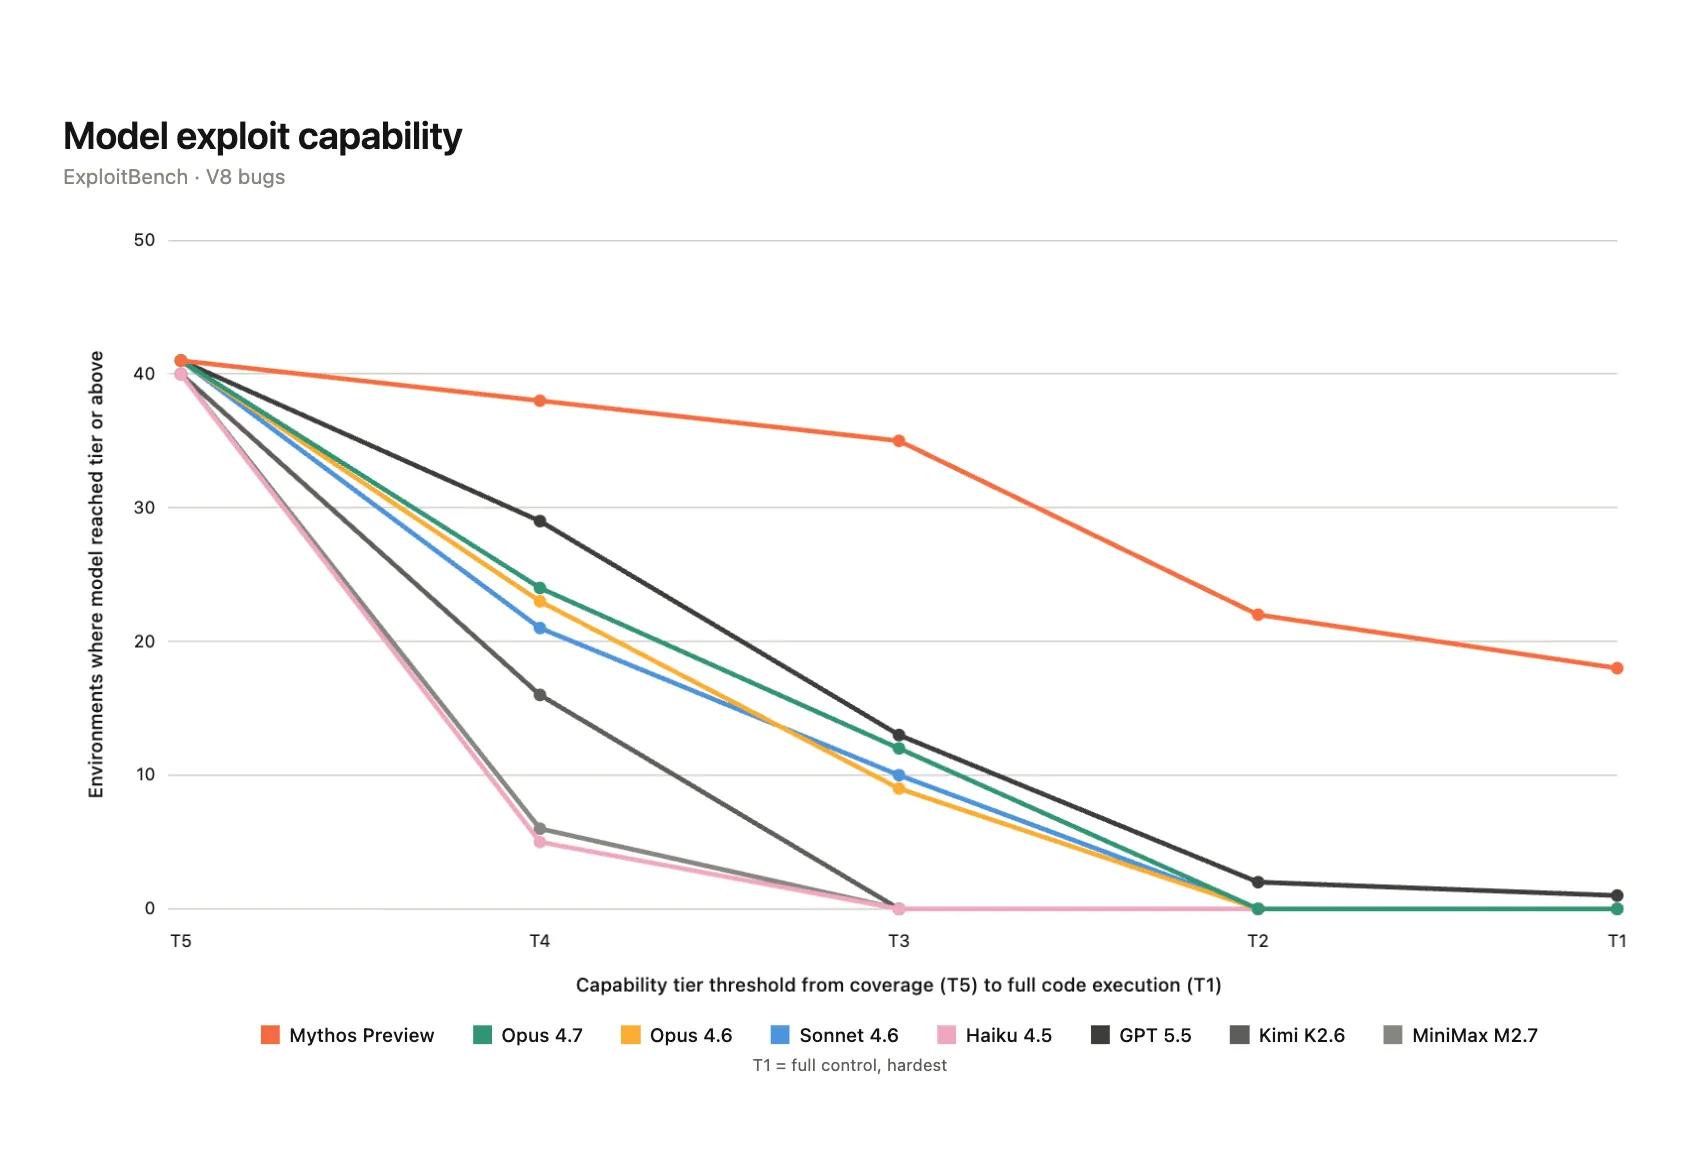
Vor einem Jahr waren die leistungsfähigsten KI-Modelle zwar in der Lage, Sicherheitsmängel zu erkennen, konnten sie jedoch nicht zuverlässig ausnutzen. Heute können sie – in den falschen Händen – Schaden anrichten, und das nicht nur bei einfacher Software. Mythos Preview ist das erste Modell, das die Sandbox-Schutzmaßnahmen, auf die moderne Browser und Betriebssysteme setzen, zuverlässig durchbricht; andere Frontier-Modelle scheitern weiterhin an dieser Hürde. Abwehrmaßnahmen, die auf den Annahmen des letzten Jahres basieren, sind bereits überholt.
Das Diagramm lesen
Die Leistungsfähigkeit nimmt ab, je schwieriger die Aufgaben werden. T5 bedeutet, dass „das Modell anfälligen Code erreicht“. Nur Mythos Preview hat T1 bestanden: „Das Modell kontrolliert das System vollständig.“
Die Waage zugunsten der Verteidiger neigen
Im März 2026 veröffentlichte Mozilla Korrekturen für Schwachstellen, die von Claude Opus 4.6 gefunden wurden – dem Modell, das Hunderte von Bugs in Open-Source-Software fand, die jahrzehntelange menschliche Überprüfungen überstanden hatten. Mit Mythos Preview hat Mozilla zusätzliche 271 Korrekturen in der April-Version bereitgestellt – mehr als das 20-Fache des monatlichen Durchschnitts. Bobby Holley, CTO von Firefox, sagt: „Verteidiger haben endlich die Chance, entscheidend zu gewinnen.“
Ein Blick in Mozillas Prüfprozess
Das Modell erweitert, was überprüft wird, und Menschen entscheiden, was gepatcht wird.
Sicherheitsmaßnahmen
Unser Ansatz für Dual-Use-Fähigkeiten von Frontier-Modellen
Claude Opus und die Modelle der Mythos-Klasse verfügen über wesentlich stärkere Cybersicherheitsfähigkeiten als frühere Generationen, insbesondere beim Exploit-Reasoning. Da sich die Fähigkeiten in allen Modellklassen ständig weiterentwickeln, stellen wir unsere Frontier-Modelle unter verantwortungsvollen Sicherheitsmaßnahmen zur Verfügung, die Verteidigern einen Vorteil geben und gleichzeitig das Potenzial für Missbrauch begrenzen.
Sicherung kritischer Software
Durch die Anthropic Cyber Mission arbeiten wir mit Organisationen zusammen, die kritische Infrastrukturen und weit verbreitete Software pflegen, damit die Systeme, von denen die Welt abhängt, zuerst gehärtet werden.
Verifizierungsprogramm
Cybersicherheitsfachkräfte, deren legitime Arbeit sich mit Dual-Use-Kategorien überschneidet, können sich für das Cyber Verification Program bewerben, um angepasste Sicherheitsmaßnahmen zu erhalten.
Mythos-basierte Verteidigung
Sicherheitsteams können mit Claude Security bereits heute Frontier-Reasoning für ihre Verteidigung einsetzen, ergänzt durch Produkte und Services vertrauenswürdiger Partner.
In den Sicherheitsprogrammen von Unternehmen und bei Anthropic setzen Teams Claude ein, um ihre Risikolage zu verbessern.
Schwachstellen mit Claude Security finden und beheben
Claude Security denkt wie ein Sicherheitsforscher über Ihren Code: es scannt nach Schwachstellen, überprüft die Ergebnisse und schlägt gezielte Patches vor.
Sicheren Code in Ihrem CI/CD-Workflow bereitstellen
Verwenden Sie den Skill „Code Review“, um automatisierte PR-Prüfungen einzurichten, die logische Fehler, Sicherheitslücken und Regressionen in Ihrer gesamten Codebasis erkennen.
Sicherheitsagenten mit der Claude Developer Platform bereitstellen
Stellen Sie Abwehr-Tools und benutzerdefinierte Sicherheitsagenten mit integrierter Sandbox-Ausführung, Isolierung von Anmeldeinformationen und Audit-Protokollierung über das Agent SDK, MCP und die Claude API bereit.
Bedrohungskontext erstellen
Geben Sie Scans und Incident Response eine Landkarte an die Hand, an der sie sich orientieren können. Claude leitet aus Ihrer Codebasis und früheren Schwachstellen ein Bedrohungsmodell ab und reichert dann die Rohindikatoren mit Infrastrukturverknüpfungen, Attribution und ATT&CK-Mapping an, damit Analysten direkt mit Kontext starten.
Schwachstellenerkennung
Claude liest Quellcode wie ein Forscher, analysiert Erreichbarkeit und Ausnutzbarkeit und erkennt Schwachstellen, die statische Tools oft übersehen. Ein separater Triage-Durchgang überprüft jeden Befund erneut und trägt so dazu bei, Fehlalarme zu reduzieren.
Patching
Befunde gehen jetzt schneller ein, als Teams sie beheben können. Claude führt jedes Problem auf seine Grundursache zurück, findet verwandte Aufrufstellen mit demselben Fehler und schreibt ein minimales Diff mit einem Regressionstest, das Ihr Team überprüfen kann.
Triage und Überprüfung der Ergebnisse
Übergeben Sie Claude Rohergebnisse eines beliebigen Scanners und erhalten Sie Erkenntnisse zurück. Claude liest den umgebenden Code, um die Ausnutzbarkeit zu bestätigen, dedupliziert nach Grundursache und priorisiert nach Vorbedingung und Auswirkung, damit sich die Entwickler zuerst auf echte Probleme konzentrieren und daran arbeiten können.
Sicherheitsprüfung im gesamten Entwicklungszyklus
Überprüfen Sie den Code in jeder Entwicklungsphase auf Sicherheit. Claude überprüft die eigenen Änderungen bereits beim Schreiben und behebt Probleme in derselben Sitzung; anschließend prüfen spezialisierte Agenten Pull Requests erneut anhand Ihrer Codebasis und veröffentlichen verifizierte Befunde inline, ohne Ihre Review-Gates zu blockieren.
Sicherer Quellcode, durchgängig
Da offensive Fähigkeiten immer schneller wachsen, muss sich der Kreislauf aus Finden und Beheben schneller schließen. Claude führt Bedrohungsmodellierung, Erkennung, Verifizierung, Triage und Patching als eine kontinuierliche Schleife in Ihrer Codebasis durch und überträgt den Kontext über alle Phasen hinweg, sodass jeder Befund mit seinem vollständigen Verlauf bei der Behebung ankommt.


Frontier-Fähigkeiten
Leistungsstarke Modelle zur Verteidigung
Claude liest den Code sorgfältig, versteht echte Risiken und bewältigt auch die langen Workflows, die eine kontinuierliche Verteidigung erfordert. Verifizierte Fachleute können angepasste Sicherheitsvorkehrungen für Dual-Use-Arbeiten anfordern.
Die Fähigkeiten von Frontier-KI entwickeln sich schneller weiter, als ein einzelnes Team darauf reagieren kann. Im Rahmen der Anthropic Cyber Mission arbeiten wir mit den Betreuern, Anbietern, Betreibern und Verteidigern des öffentlichen Sektors zusammen, die die Systeme schützen, die wir alle gemeinsam nutzen.
Unterstützung von Open-Source-Sicherheit
Das Internet basiert auf kritischer Software, die von Menschen mit begrenzten Ressourcen gepflegt wird. Wir scannen wichtige Projekte mit Claude, finanzieren die Organisationen, die den Betreuern helfen, das Gefundene zu beheben, und legen Schwachstellen verantwortungsbewusst offen, wenn Claude sie findet.
Verteidigung kritischer Infrastruktur
Stromnetze, Wassersysteme und Fabriken basieren auf Technologie, die oft nicht offline genommen werden kann, um Patches einzuspielen. Unser Critical Infrastructure Defense Program bringt Frontier-Modelle von Claude zu den Beratungsunternehmen, Sicherheitsfirmen und Geräteherstellern, auf die sich Betreiber bereits verlassen – ergänzend zu unserer Forschung mit dem Pacific Northwest National Laboratory (PNNL) zur Verteidigung cyber-physischer Systeme.
Für eine Politik, die Verteidiger unterstützt
Unser Advanced AI Framework schlägt Regelungen vor, die verbindliche Verpflichtungen für Frontier-Labore, einschließlich Anthropic, sowie staatliche Befugnisse zur Blockierung gefährlicher Bereitstellungen vorsehen – neben Investitionen in die Härtung von Open-Source-Software und in Schutzmaßnahmen, mit denen Frontier-Cyberfähigkeiten sicher mehr Verteidiger erreichen könnten.
Alles, was Sie brauchen, um Ihre Abwehrbereitschaft zu stärken – von der Forschung bis hin zu Implementierungsleitfäden.
- GLM-5.3 und die Verbreitung fortgeschrittener Cyberfähigkeiten
- Missbrauch von KI bekämpfen: September 2026
- Kryptografische Schwächen mit Claude entdecken
- Messen der Auswirkungen von LLMs auf N-Day-Exploits
- KI-gestützte Cyberbedrohungen erfassen: Einblicke aus dem LLM ATT&CK Navigator
- Ausweitung von Project Glasswing
- Project Glasswing: Ein erstes Update
- Messen der Fähigkeit von LLMs, Exploits zu entwickeln
- Dashboard von Anthropic zur koordinierten Offenlegung von Schwachstellen
- Bewertung der Cybersicherheitsfähigkeiten von Claude Mythos Preview
- Reverse Engineering von Claudes Exploit für CVE-2026-2796
- Von LLMs entdeckte Zero-Day-Schwachstellen
- KI-Modelle in realistischen Cyber-Ranges
- Fehler finden mit Claude und eigenschaftsbasierten Tests
- Experimente mit KI zur Verteidigung kritischer Infrastrukturen
- Entwicklung von Frontier-Schutzmaßnahmen für Unternehmen gemeinsam mit unseren KundenGuide
- Erste Schritte mit Claude SecurityTutorial
- Verwenden von LLMs zur Sicherung von QuellcodeBlog
- Zero Trust für KI-AgenteneBook
- Sichern Sie sich den Vorteil: Ein CISO-Leitfaden zu agentischer KIBlog
- Agent zur Erkennung von SchwachstellenCookbook
- Vorbereitung Ihres Sicherheitsprogramms auf KI-beschleunigte AngriffeBlog
- Agent zur Anreicherung von BedrohungsinformationenCookbook
- Die Cybersicherheitsfähigkeiten von Claude Mythos 5 für mehr Verteidiger verfügbar machenBlog
- Claude Security: Claude im Einsatz für VerteidigerWebinar
- Wie unsere Partner Opus für die Cybersicherheit einsetzenBlog
- Wie das Cybersicherheitsteam von Anthropic mit Claude Code eine Plattform zur Bedrohungserkennung entwickelt hatBlog
- Langlaufende Agenten: Wie Outtake einen Cyber-Ermittler auf Basis von Claude entwickelteWebinar
- Zusammenarbeit mit Mozilla zur Verbesserung der Sicherheit von FirefoxBlog