Claude Security は、継続的にスキャンを行い、修正内容を追跡するようになりました
Claude Security は、コードの変更に合わせてリポジトリに追従し、修正されるまで検出結果を追跡し、チームが追加するコンテキストから学習し、API と MCP を通じてお使いのツールに接続するようになりました。Claude Enterprise のお客様に、パブリックベータ版をご提供しています。
Claude Securityが4月にパブリックベータ版として提供を開始して以来、数千の組織が活用して 100 万件を超える脆弱性を発見しました。
Claude Security は、誰かがスキャンを開始するのを待つのではなく、コードの変更に合わせてリポジトリに追従し、どの検出結果が修正されたかを追跡し、チームが環境について伝える内容に基づいて何が重要かを判断するようになりました。Claude Security は、Claude Mythos を含む当社のモデルファミリー全体を基盤としており、Cyber Verification Program へのアクセスは必要ありません。
Claude Security の最新バージョンは、本日から Claude Enterprise のお客様を対象にパブリックベータ版として提供されています。 組織は、2 か月間、毎月使用量の$25,000クレジットを無料で受け取れます。本オファーは、2026年12月31日までのご利用量に適用されます。利用条件の全文は、ヘルプセンターで確認できます。
継続的な監視でコードの変化に追従
スキャンが捉えるのはある一時点の状態ですが、コードは日々変化しています。チームからは、誰かがスケジュールを設定しなくても常に最新の状態が保たれるカバレッジが欲しいという声が寄せられました。
プロジェクトを作成し、Claude GitHub アプリ(GitHub Enterprise Server を含む)または GitLab や他の Git プロバイダーのアクセストークンを使用してリポジトリを接続し、それぞれのブランチとスコープを選択します。Claude は詳細なベースラインスキャンを実行したうえで、リスクや複雑さに基づいて変更内容を定期的にスキャンするため、検出結果の一覧はコードの現状に近い状態に保たれます。
1 つのプロジェクトに複数のリポジトリを保持できるため、Claude は、クライアントが検証すべき入力を信頼するバックエンドなど、サービス間で発生する問題を検出できます。
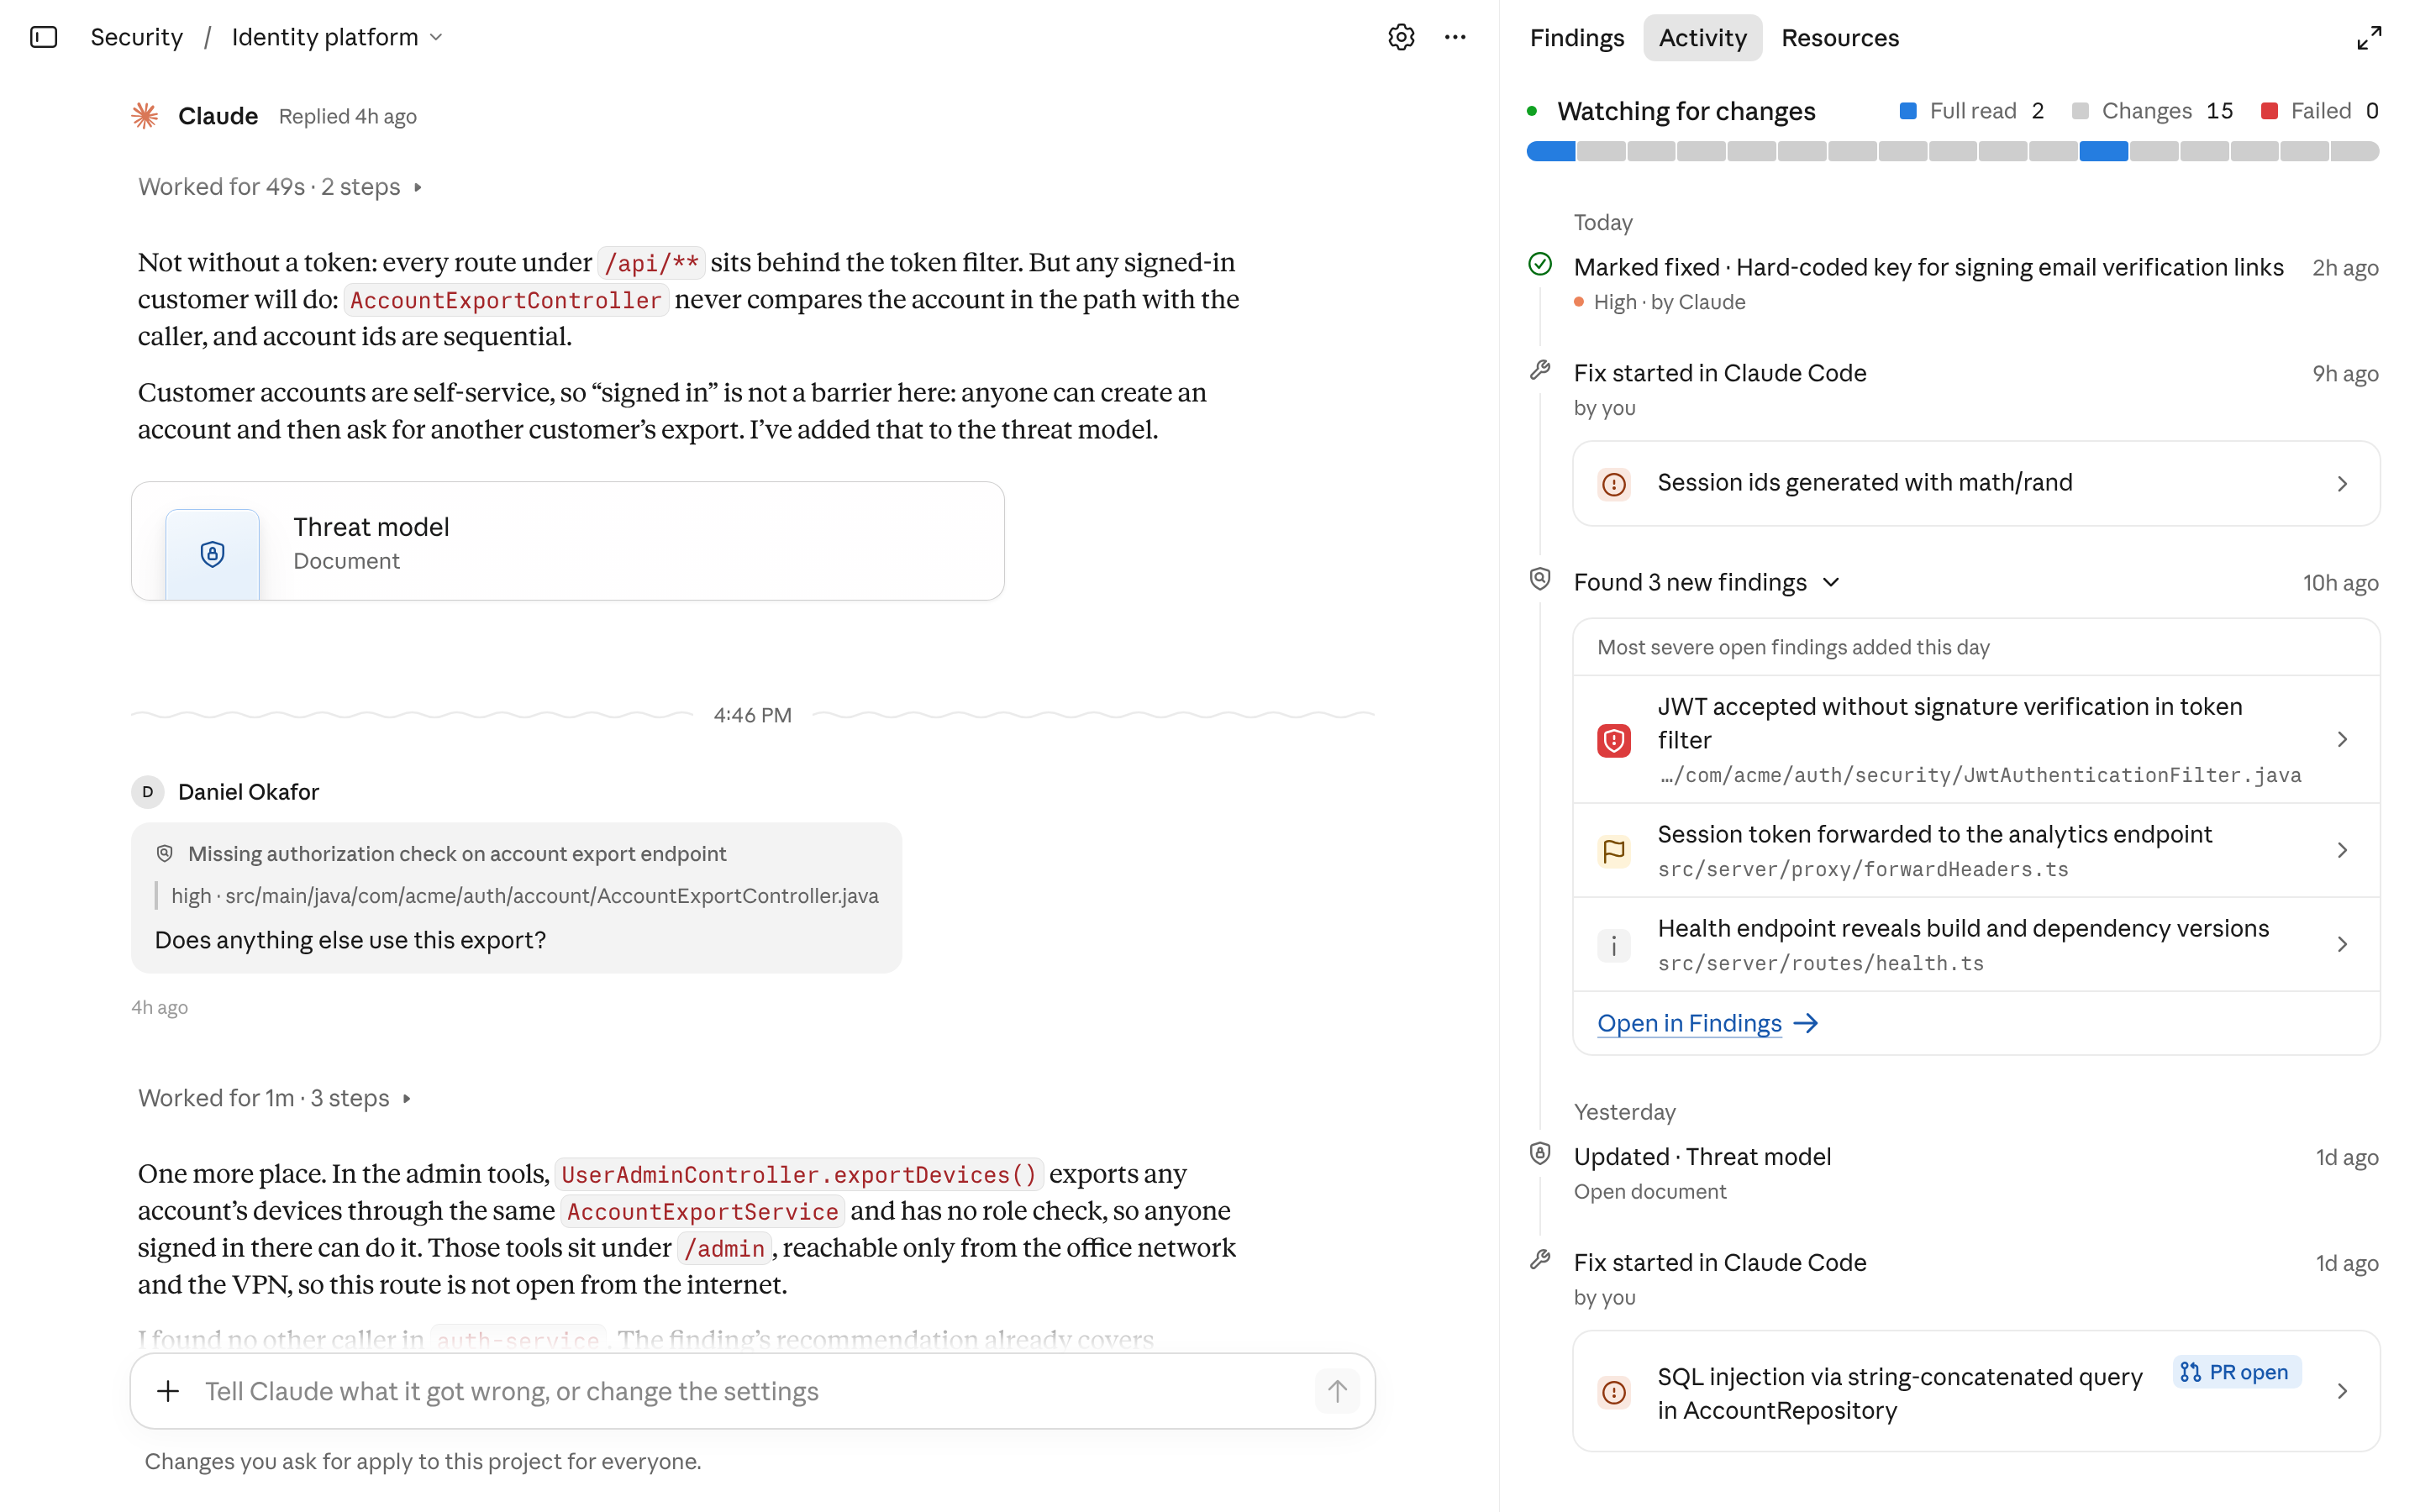
修正がリリースされると、検出結果は修正済みとマークされます。
ほとんどの修正は、問題を発見したツールの外部で行われます。Claude Security は、未解決の検出結果を変更されたコードと照合し、チームが Claude Code で修正したか別のプロセスで修正したかにかかわらず、修正が反映された時点で修正済みとマークします。 Claude Security が後で再び問題を検出した場合、その検出結果は自動的に再オープンされます。
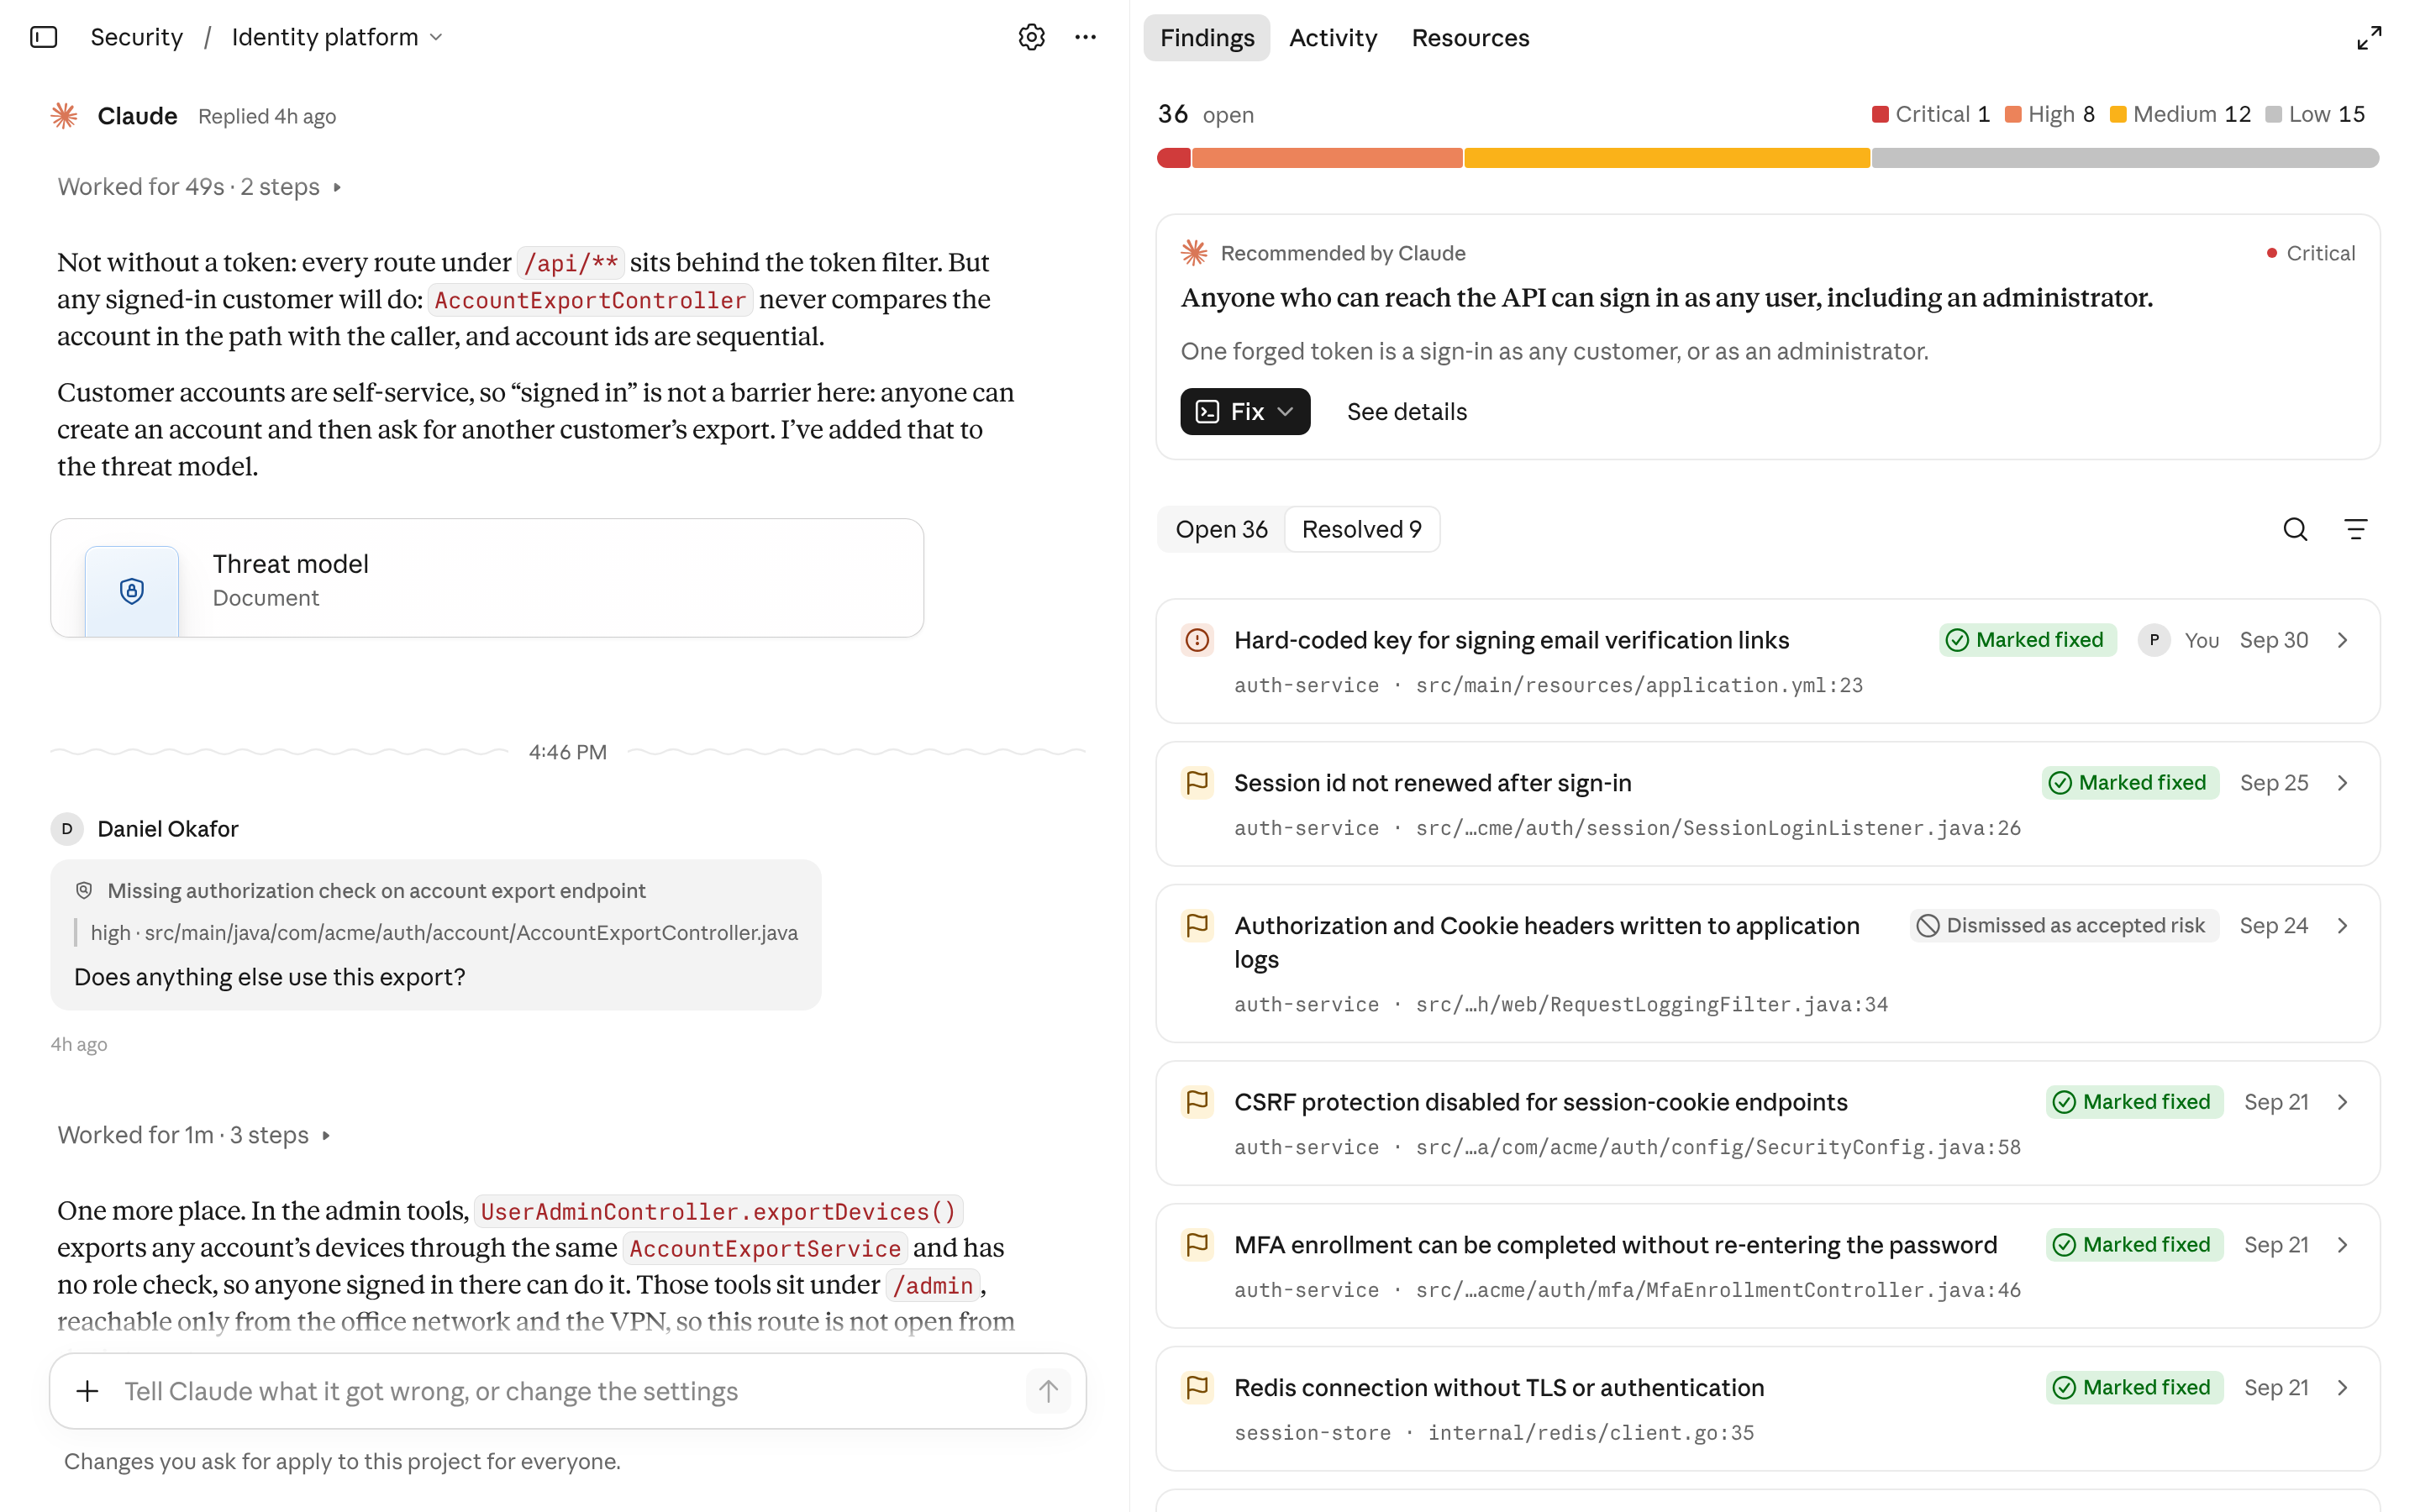
チームの知識がスキャンに反映されます
どの環境にも、スキャナーがコードだけでは把握できないセキュリティ対策があります。 チームは、こうしたセキュリティ対策を Claude Security に伝える方法と、相互に依存するサービスを横断的に調べる方法を求めていました。 現在、各プロジェクトにナレッジベースが用意されており、コードのデプロイ方法、適用されるセキュリティポリシー、チームの新しいセキュリティエンジニアに必要なすべての知識を記述できます。
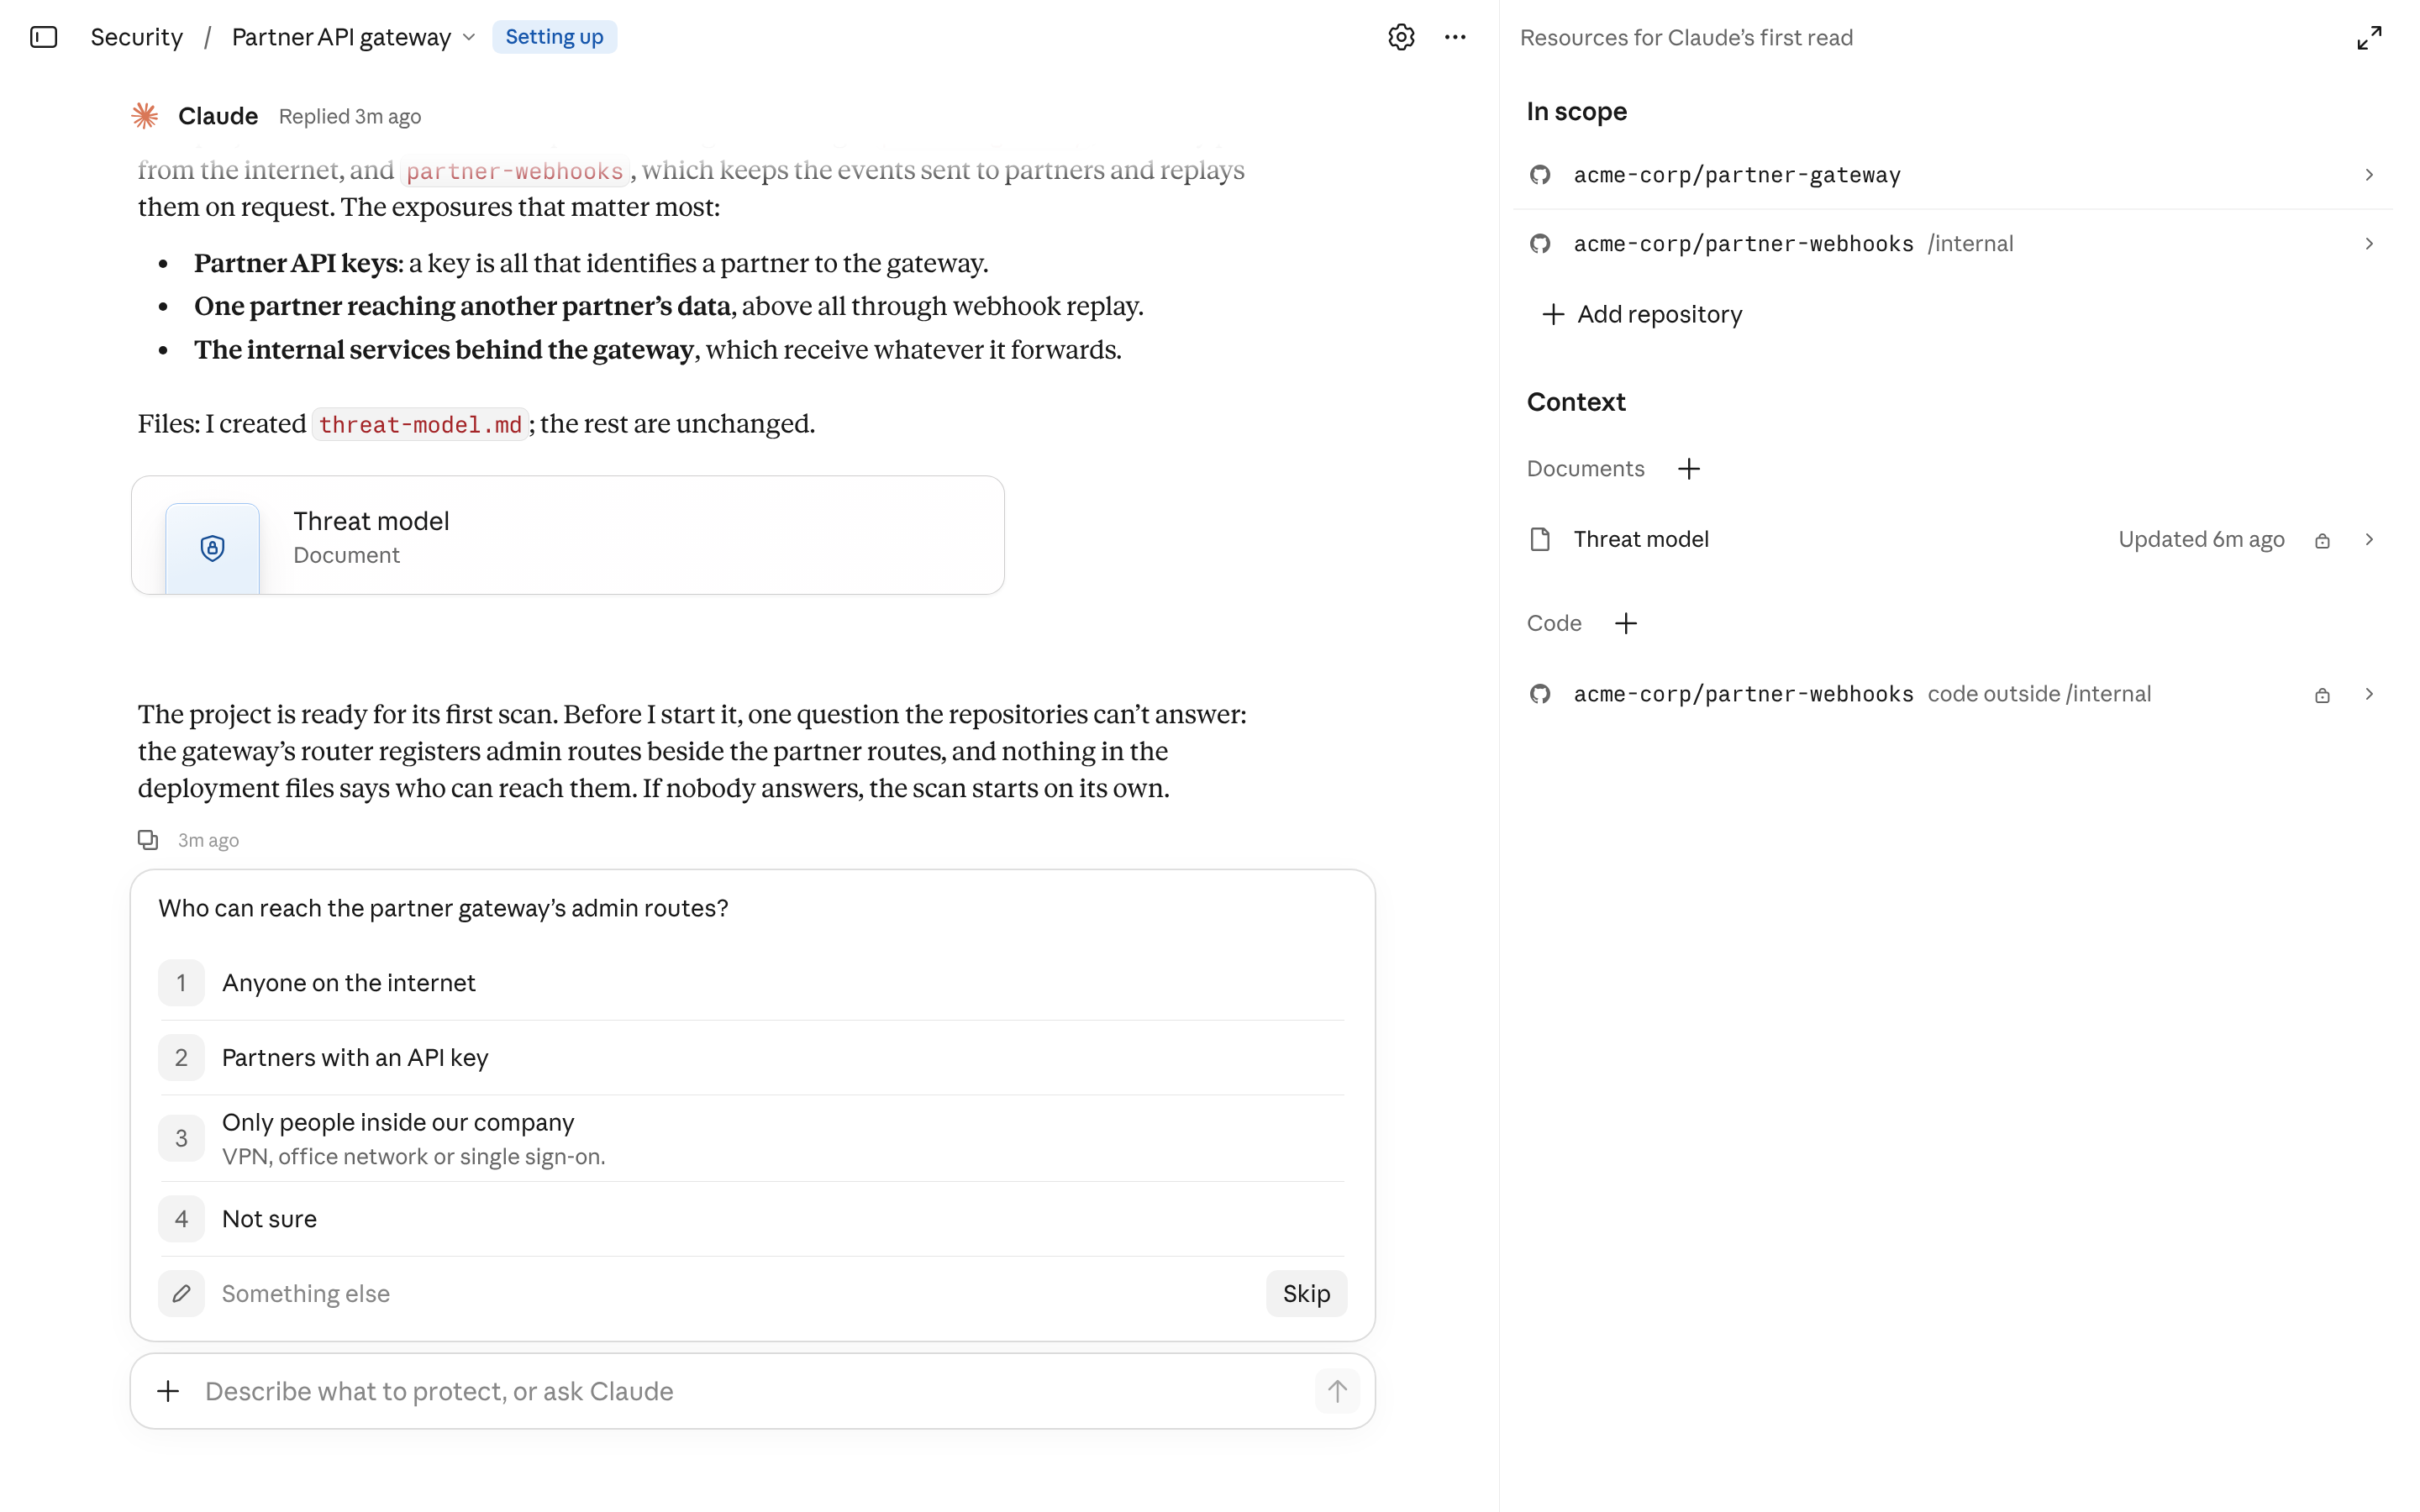
Claude Security は、コードから脅威モデルも生成し、チームが確認・編集できるようにします。 その後のスキャンでは、それらの脅威モデルを使用して、フラグを立てる価値のあるものを判断します。コンテキストを追加することで、Claude Security は、ご使用の環境で既に対処済みのリスクを省略することもできます。
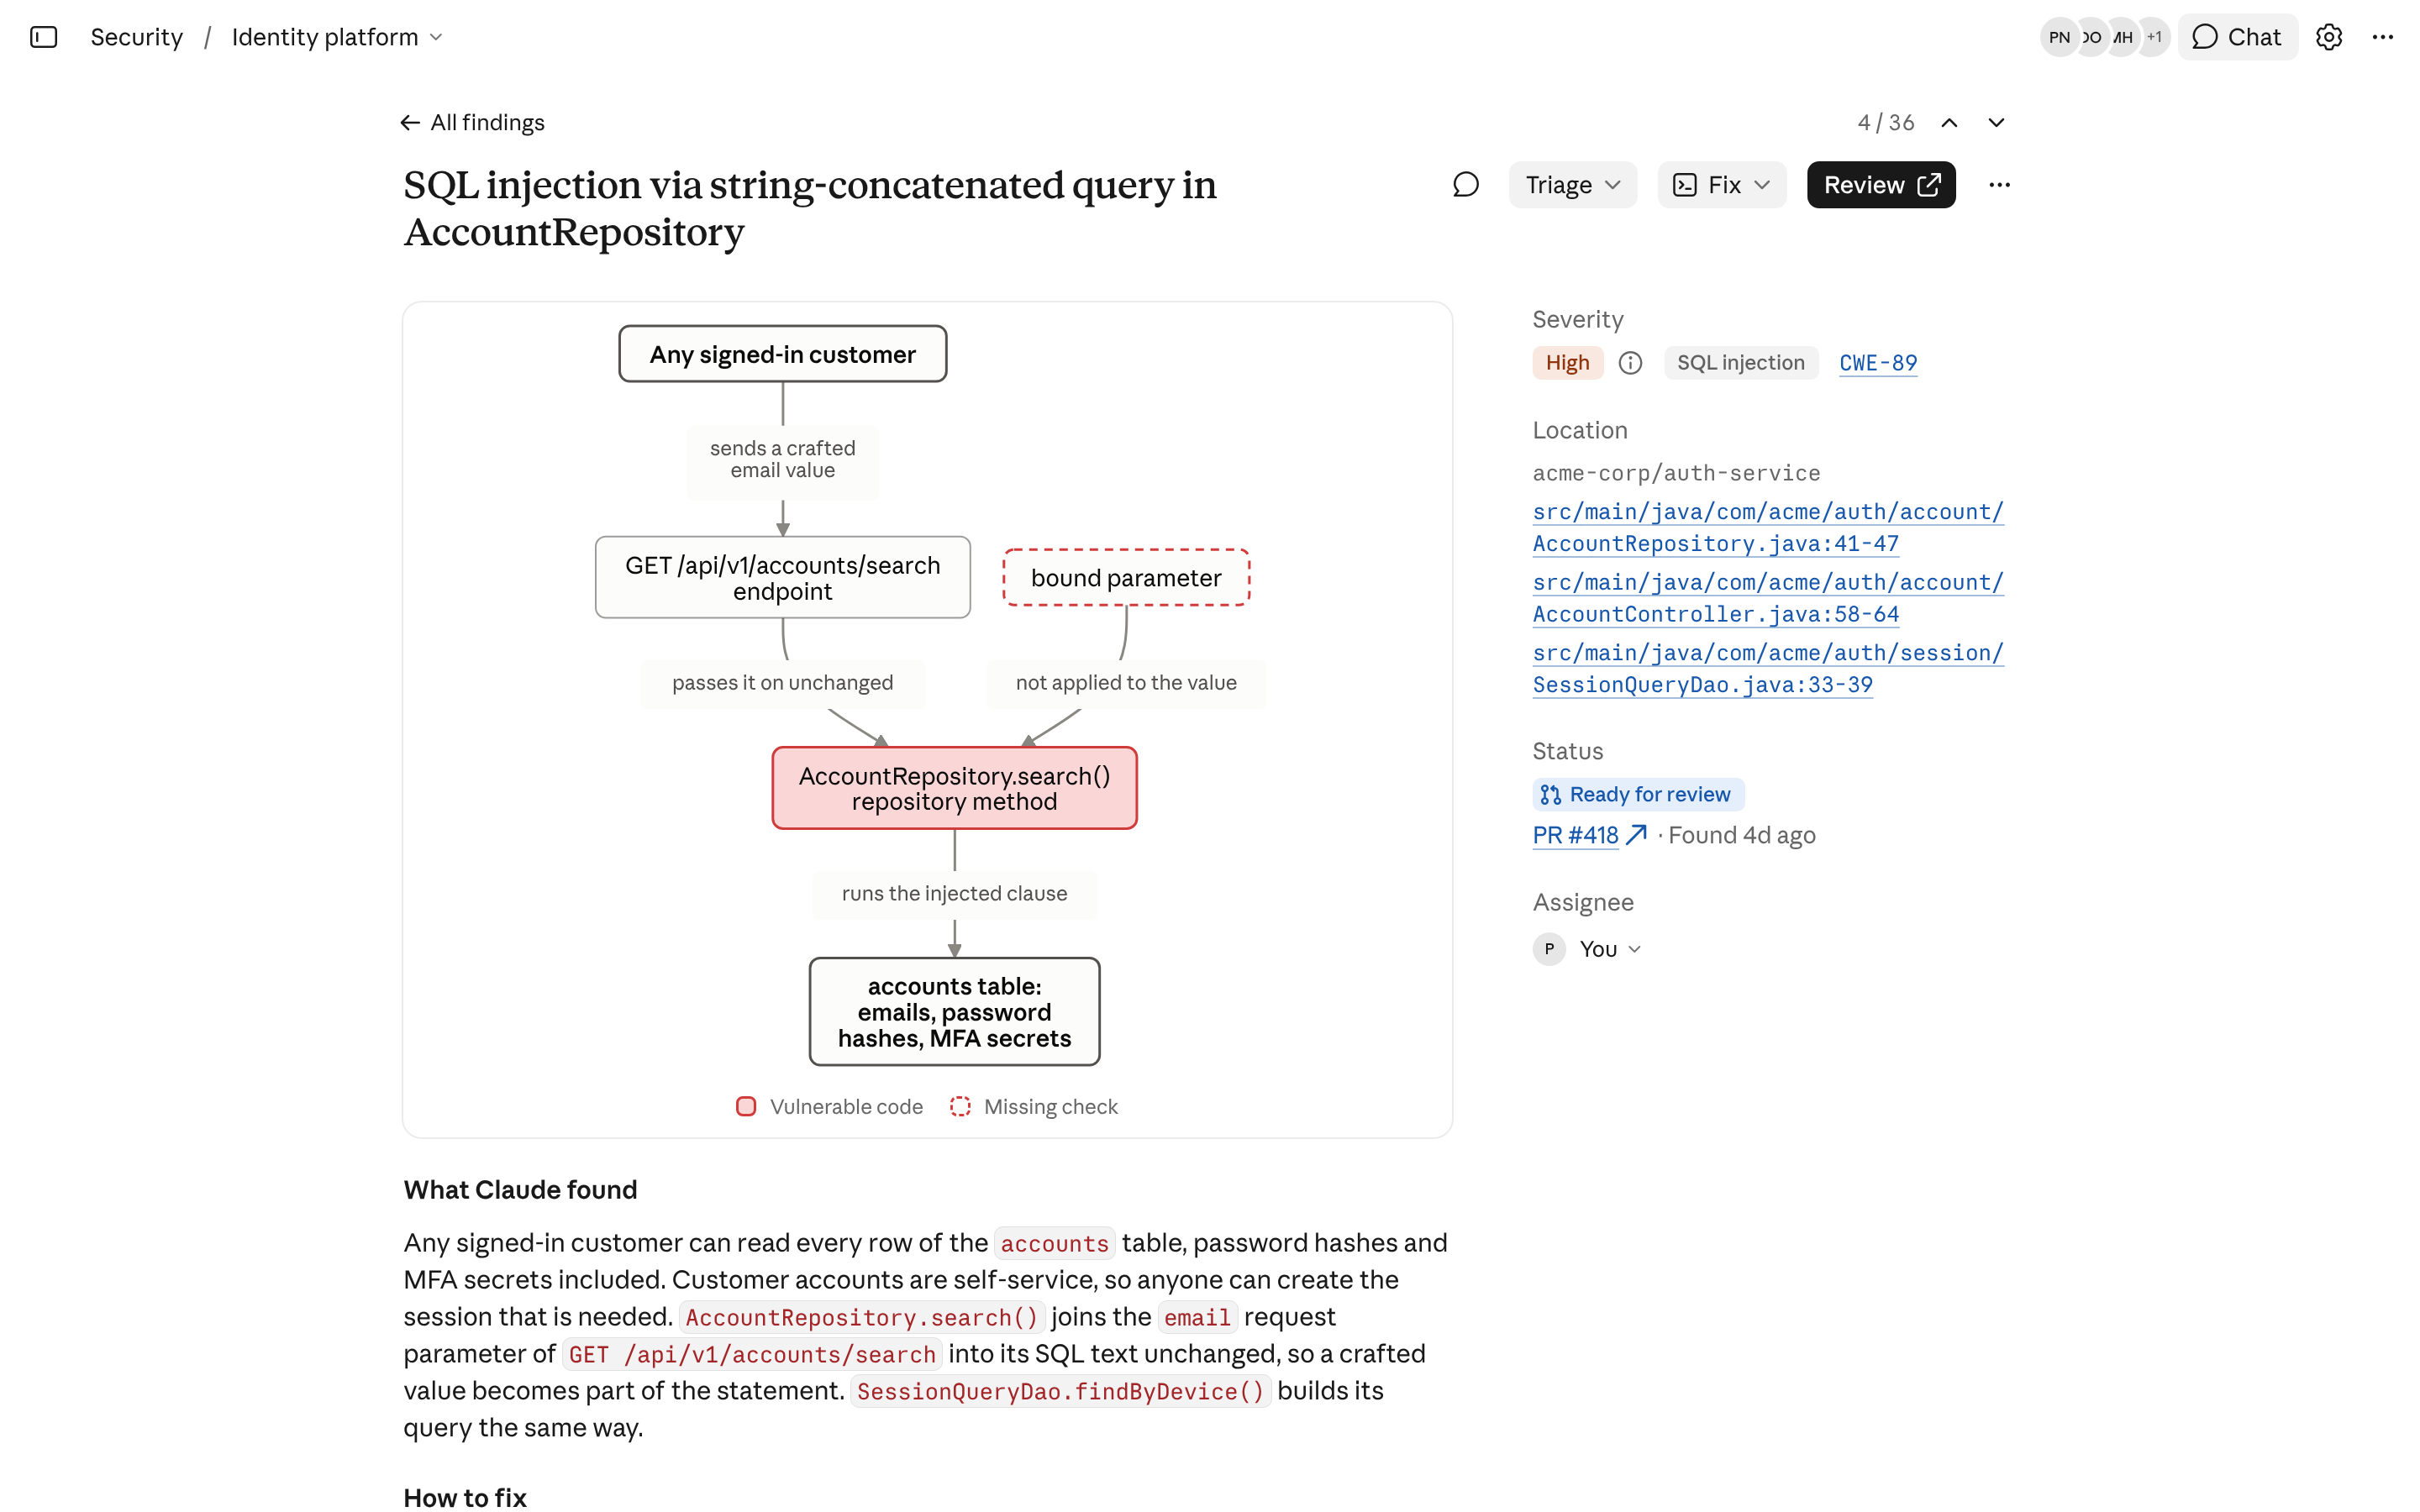
各検出結果の深刻度と悪用経路
各検出結果には、プロジェクトの脅威モデルに基づいて判定された深刻度の評価と、攻撃者が脆弱なコードに到達し得る経路の説明が含まれるため、チームは実際に到達可能な問題から優先的に修正できます。 検出結果には、攻撃経路の図が含まれる場合もあります。
検出結果はツールに反映され、大規模な展開に対応するコントロールも利用可能です
新しい API により、Claude Security を既存のワークフローに統合できます。プロジェクトや検出結果の一覧表示や参照、検出結果の解決または再オープン、プロジェクトとそのリポジトリの作成・管理が可能です。ユーザーは Claude Security の設定で個人用アクセストークンを作成できます。このトークンで表示・変更できるのは、ユーザー自身が権限を持つ範囲に限られます。 Webhook を使用して、新しい検出結果が得られたときにシステムに通知することもできます。
Claude Security は、Claude.ai と Claude Code において、MCP connector としても利用できます。エンジニアは、同じセッション内で、発見事項を表示し、Claude に質問して修正を開始し、解決済みとしてマークすることができます。
新しいロールベースのアクセス制御により、プロジェクトの閲覧、検出結果のトリアージ、およびプロジェクトの作成を許可するユーザーを管理者が決定できるようになりました。組織は、全員にプロジェクト作成権限を付与することなく、コードを所有するより多くのチームに Claude Security を開放できます。
ご利用にあたって
Claude Security の最新バージョンは、本日から Claude Enterprise のお客様を対象にパブリックベータ版として提供されています。 管理者は、管理コンソールで有効化し、チーム内でアクセスできるユーザーを設定できます。
スタートガイドを参照して最初のプロジェクトを設定し、詳細についてはヘルプセンターをご覧ください。
組織は、2 か月間、$25,000毎月使用量のクレジットを無料で受け取れます。本オファーは、2026年12月31日までのご利用量に適用されます。利用条件の全文は、ヘルプセンターで確認できます。
“Claude Security は、他のツールでは検出できなかったロジックの欠陥を多数発見しました。 外部ユーザーが実際に到達できる範囲に焦点を当てて、当社独自のリスクポリシーを脅威モデルに組み込んだところ、検出結果が重大度スコアのみに基づくのではなく、当社の優先順位付けの方法に沿ったものになりました。”
“Claude Security は、同時期に実施された従来のペンテストでは見逃されていた重要な問題を多数発見しました。そのうちのいくつかは、実環境で悪用されていれば大きな影響をもたらしていたはずです。”
“Claude Security は、ベースラインを設定するためにコードを一度スキャンしました。 現在はコードの変更に追随するようになり、チームは別のツールに切り替えることなく、Claude 内で直接問題を修正しています。”
“API と MCP の追加は画期的なものであり、IonQ の製品セキュリティチームが Claude Security の運用をさらに推進していくための道筋となります。”