Claude Duet の安全性、プライバシー、およびセキュリティ
Claude Duet 不在時でも代わりに作業を行う自律型エージェントです。Claude モデル自体の安全性トレーニングと、Claude Code や Claude Managed Agents などの製品に存在する安全対策という 2 つの保護層を基盤としています。さらに、アカウントをまたいだ作業や代理行動のための新しい保護機能を追加しました。
Claude Duet (opens in new tab) は、クラウド上のコンピューターを使用して作業を行うエージェントであり、現在は研究プレビュー段階です。Claude に連携するように選択したすべてのアプリやサービスを使用でき、アプリを閉じた後も継続して実行されます。カスタマーが離れている間も、受信トレイの確認、返信の下書き作成、予約の手配、ルーティン作業の実行が可能です。当社のチームも自分のアカウントで Claude Duet を実行し、毎日の業務に使用しています。
エージェントの行動の指針として、3 つの原則に基づいて Claude Duet を構築しました:
- ご自身の情報、および連携アプリで他の人が共有した情報は、送信前に Claude Duet が作成したメッセージをチェックする新しい分類器を使用して慎重に取り扱われます。
- 代理で行う処理については、カスタマーが常に管理権限を維持します。
- Claude Duet がカスタマーのパスワード、ブラウザのクッキー、サインイントークン、その他の認証情報を見ることは一切ありません。
Claude Duet は新しいものですが、その背景にある考え方は以前から変わりません。2025 年に、人間が管理権限を持ち、プライバシーと安全な相互作用を基本要件とする、安全で信頼できるエージェントのためのフレームワークを公開 (opens in new tab)しました。それ以来、単一の防御策だけでは不十分である理由や (opens in new tab)、モデル内部の保護だけでは成り立たない理由について発信してきました (opens in new tab)。また、企業が本番環境でエージェントを実行するためのインフラをClaude Managed Agents (opens in new tab) を通じて構築・運用しており、Claude Duet も同様の方法で認証情報をエージェントから分離して保持します。こうした取り組みを基盤とし、カスタマーに代わって行動するエージェントに必要な保護機能を追加しています。本記事では、追加した機能と現在取り組んでいる課題について詳しく説明します。
重要なアクションはカスタマーが承認
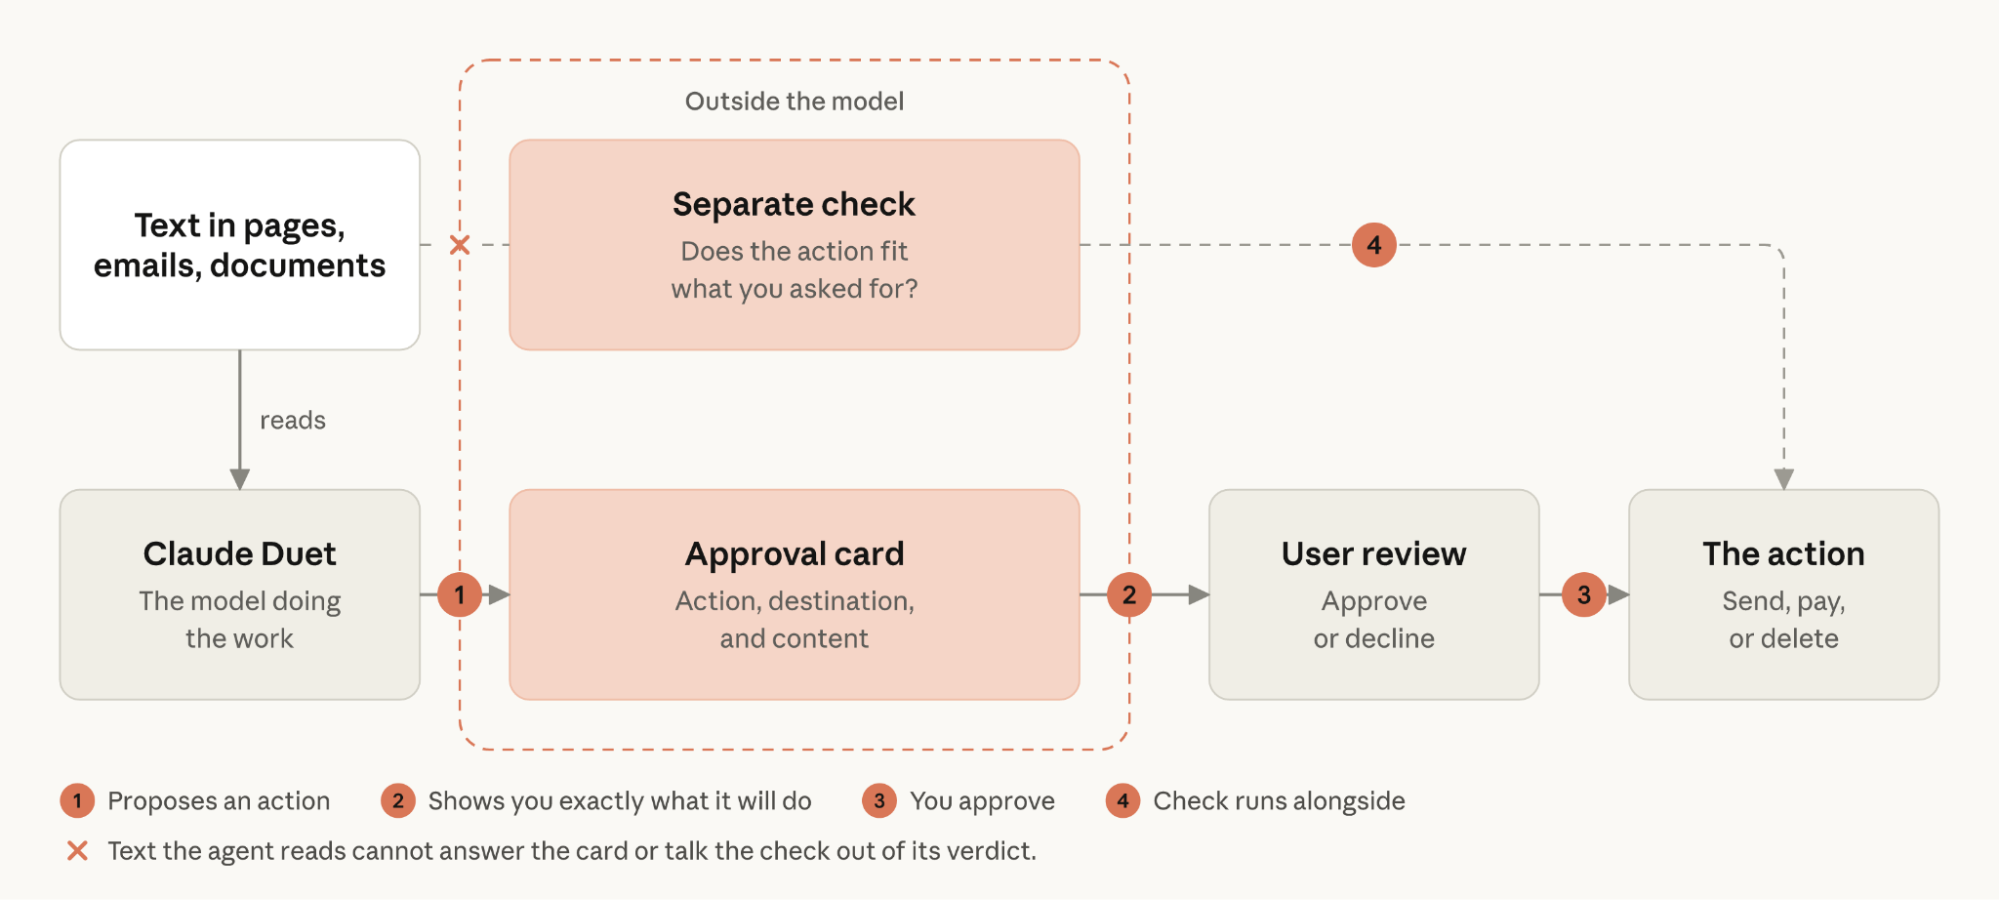
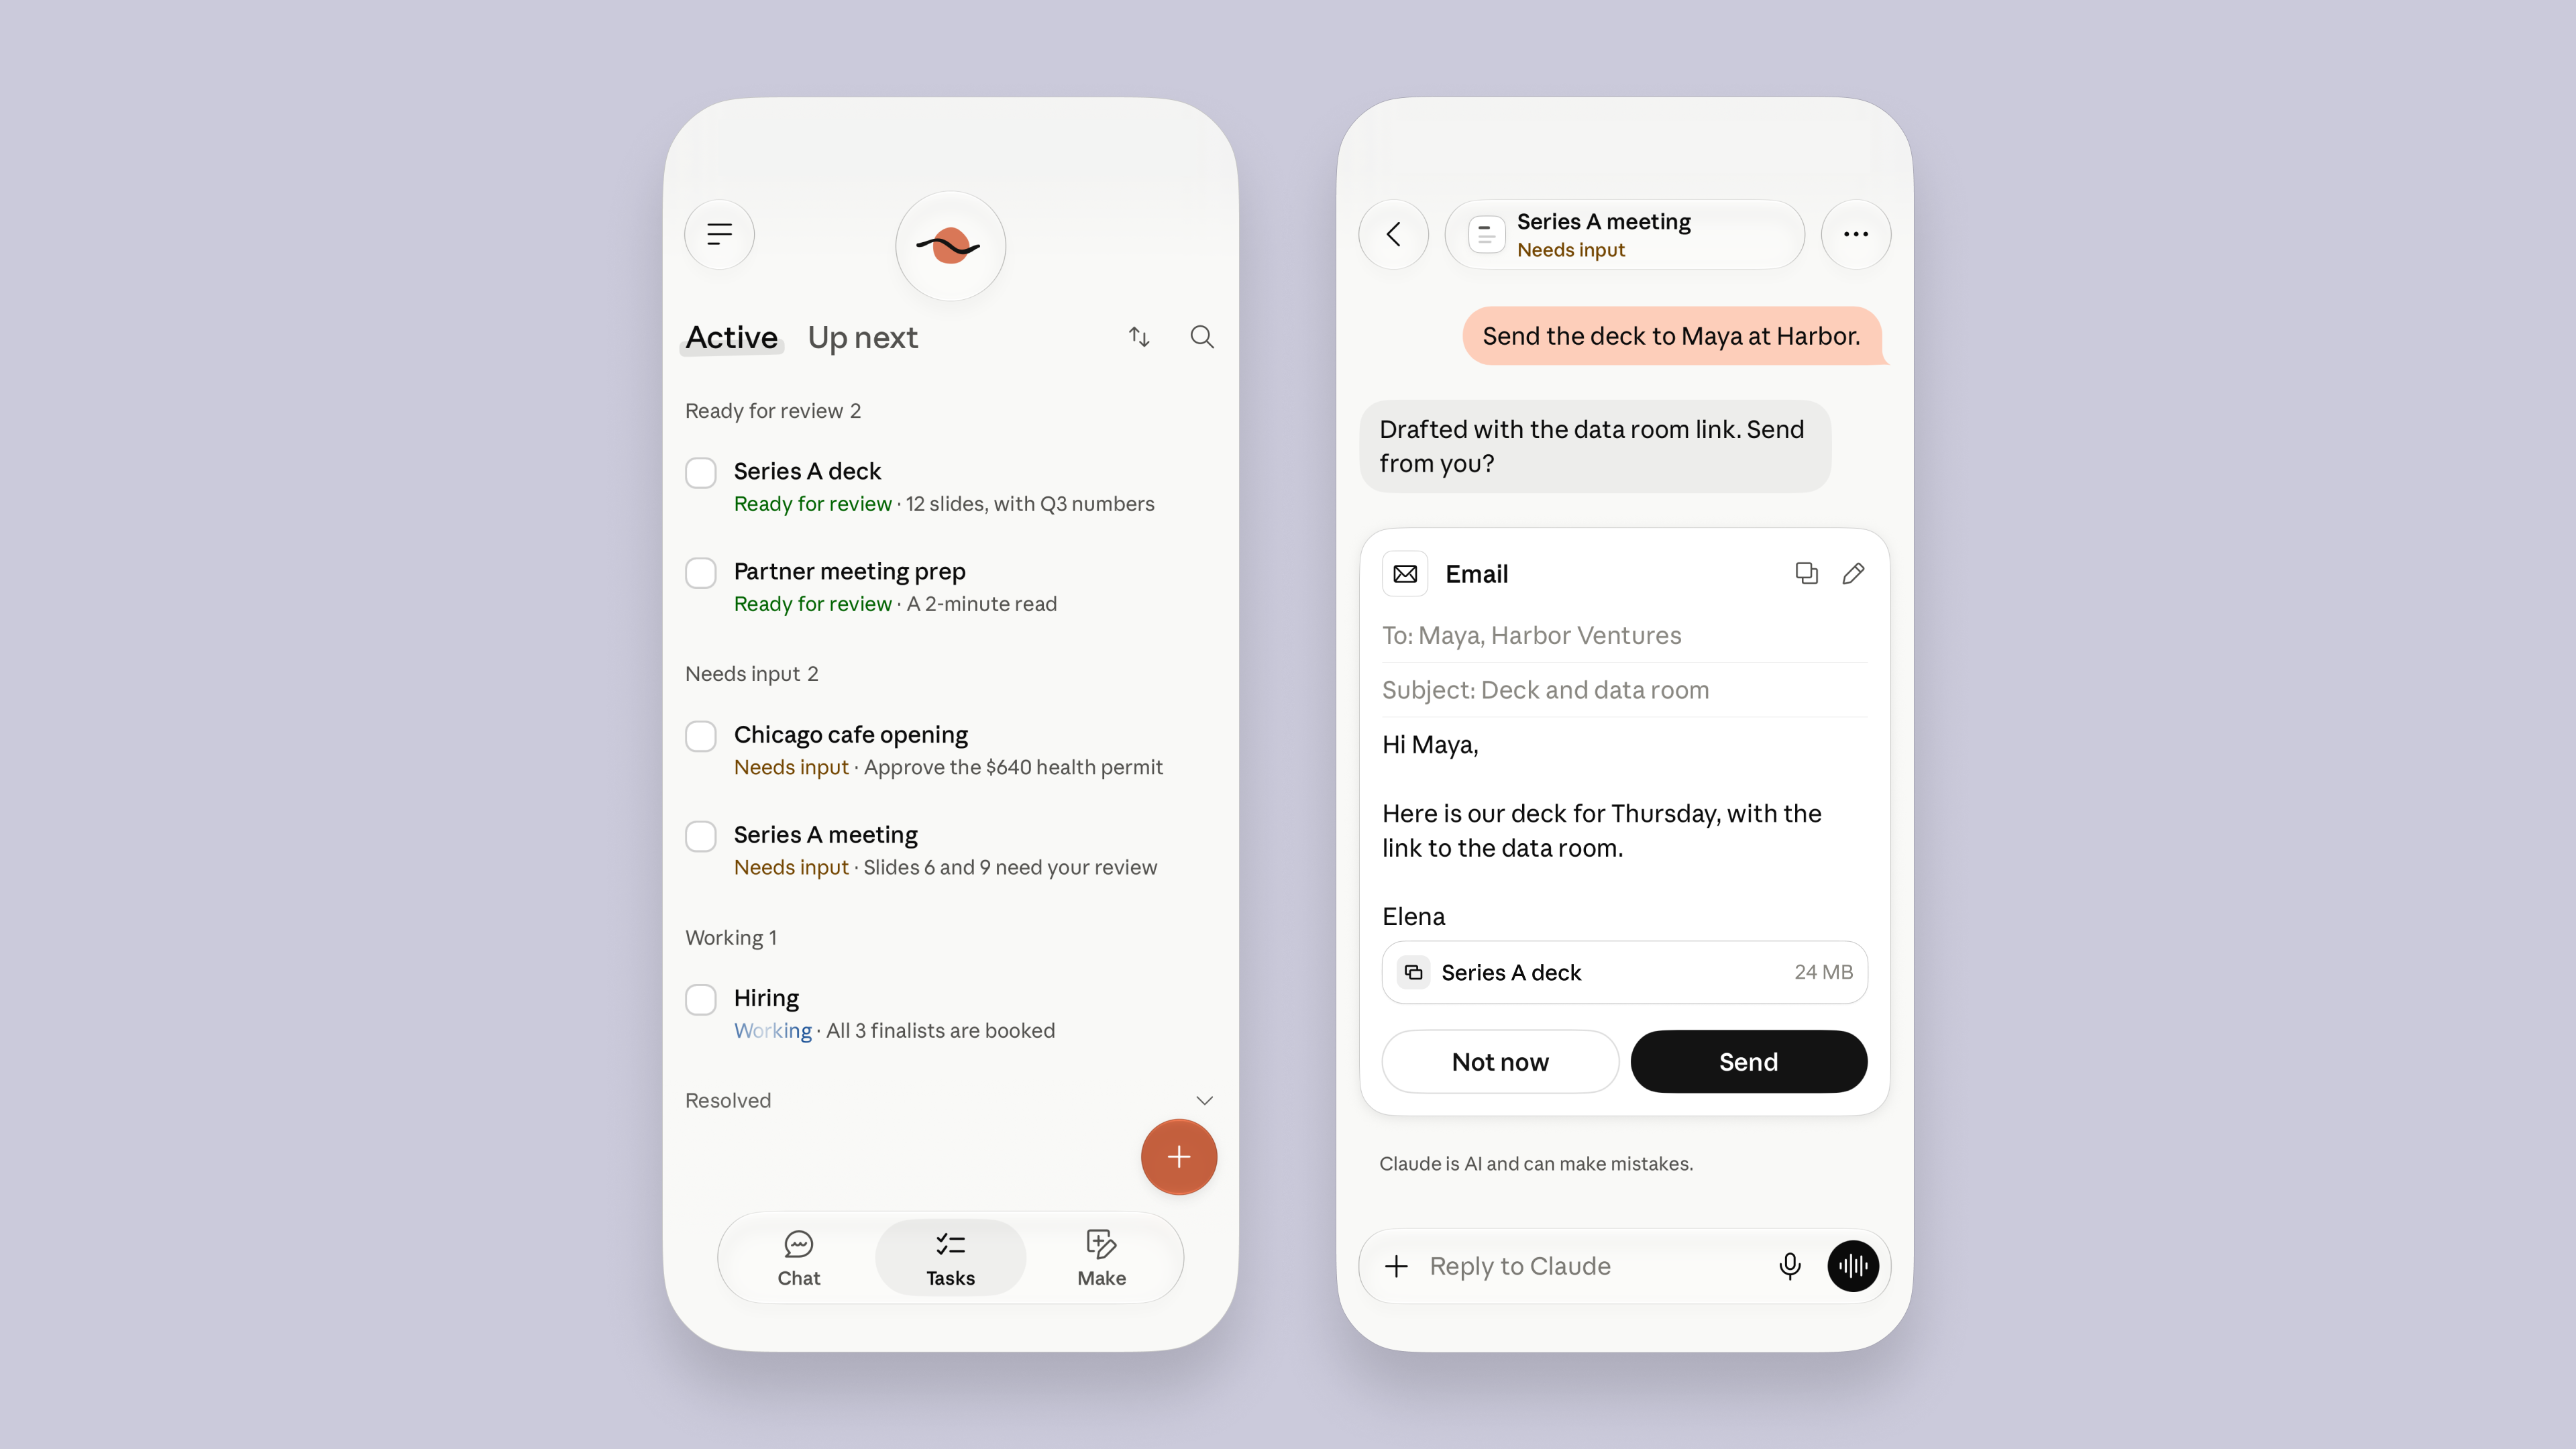
カスタマーの不在時に動作するエージェントは、処理を進める前に停止して許可を求めるタイミングと適切な頻度を把握する必要があります。Claude Duet は、機密性の高いメッセージの送信、支払いの実行、データの削除などを行う前に、アクション、送信先、受信者を含む内容を提示し、カスタマーの承認を待ちます。その後、カスタマーがアクションを承認を待ちます。
各アクションと並行して、Claude Code の自動モード分類器を基に Claude Duet 向けに拡張された独立した自動チェック (opens in new tab)が実行されます。このチェックは、アクションがカスタマーの意図と一致しているかどうかを評価します。作業を行うモデルの外側でチェックが実行されるため、ページ内に隠された指示が結果に影響を与えることはありません。
証券取引、口座間の資金移動などの銀行取引、他人のアカウントへのアクセスなど、一部のアクションはカスタマーの承認があっても禁止されています。また、支払いや送金、注文の削除、アカウントの作成など一部の手順は、何度承認した場合でも「次回から確認しない」ルールの対象外となります。不在時に実行されるルーティンにも同様の保護機能が適用されます。
Claude Duet が承認を求める頻度の調整には多くの時間を費やしました。リクエストが多すぎると、十分に確認せずに承認をタップするようになってしまうため、承認疲れは重大な問題です。この調整は今後も継続していきます。
購入の場合、Claude Duet は Stripe の Link などのウォレットが発行する使い捨てカードを使用して支払います。このカードはその加盟店と金額のみに限定されます。品目と合計金額を確認し、Link アプリで購入を承認します。実際のカード番号が Claude Duet や加盟店に共有されることはありません。
情報は慎重に管理
メールを読み取り、代わりにメッセージを送信するエージェントは、どの情報をどこに送信すべきかを常に判断しています。Claude Duet にチーム宛ての週次サマリーの送信を依頼した場合、チーム全員がすでにアクセス権を持っている内容のみを含め、カスタマーの人事評価に関する会話などの個人的な詳細情報は含めないようにする必要があります。
これに対応するため、メインモデルとは別に機能する新しい安全分類器を構築し、Claude Duet が送信しようとしている各メッセージに機密情報が含まれていないかチェックします。情報は以下の 2 つの階層に分類されます:
- 共有禁止:サインイン認証情報、クレジットカード番号や口座番号の全体、個人番号などの最高度の機密情報には最も厳重な保護を提供します。これらはユーザーの指示があっても誰にも共有しないよう Claude Duet に指示されています。
- 共有に同意が必要:健康状態や財務状況などの個人情報は、カスタマーが明示的に承認した場合にのみ共有されます。カスタマー自身の依頼は同意とみなされるため、「歯の痛みについて歯医者に連絡して」といった指示には通常、追加の承認は不要です。
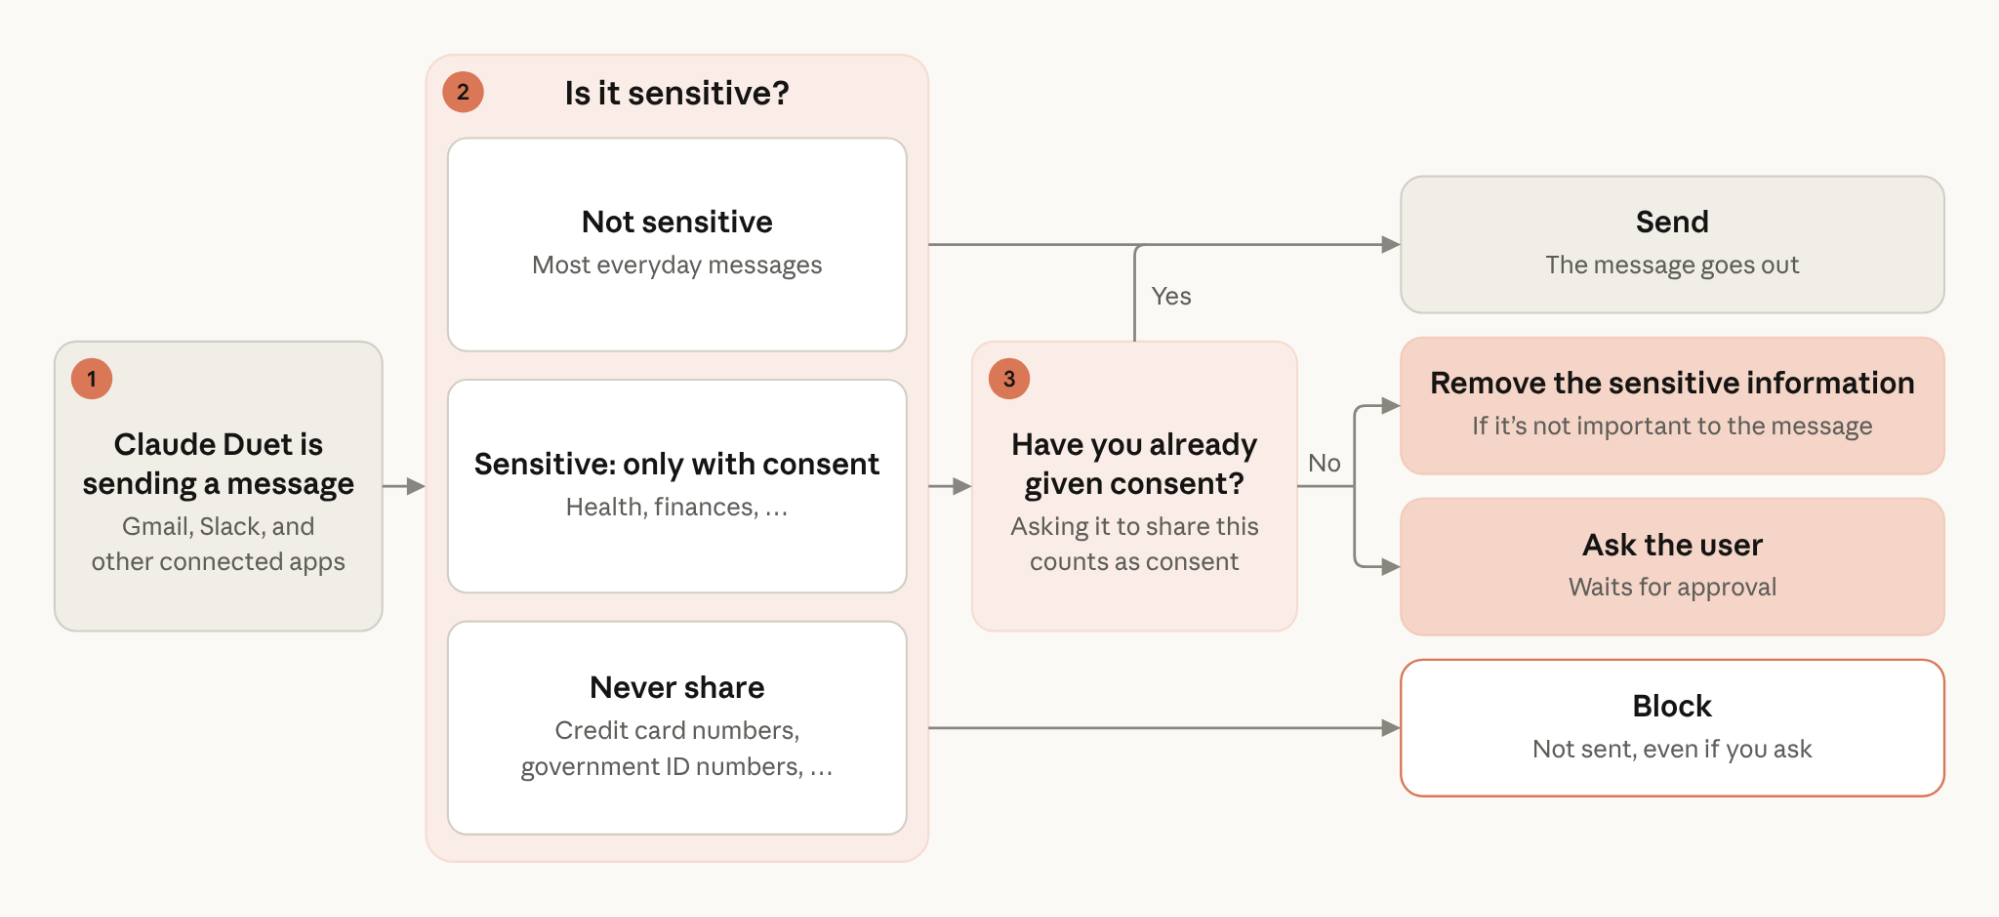
いずれかの理由でブロックされた場合、Claude Duet は機密情報を除外してメッセージを書き直し、カスタマーに確認・承認を求めることができます。
Claude Duet は現在も研究プレビュー段階であり、これらの安全機能が誤って危険を見過ごしたり無害なメッセージに警告を出したりすることがあります。そのため、代理送信の制御権を保持できるように設計された上記の承認メカニズムと組み合わせて動作させています。利用状況からの学びに合わせ、分類器の改善を継続していく予定です。
タスクや連携済みのアプリの可視化
各タスクに個別ページが用意されているタスク一覧で、Claude Duet の実行済みタスクや進行中タスクを確認し、途中で指示を変更できます。履歴の削除やリセットを行うまで、タスク間で文脈を維持できるよう会話履歴と記憶が保持されます。アカウントを削除すると、保存されたデータはすべて消去されます。
Claude に連携済みのアプリは Claude Duet に引き継がれ、一方で設定をオフにすると両方でオフになります。Claude に連携済みのアプリは Claude Duet に引き継がれ、一方で設定をオフにすると両方でオフになります。連携を解除するとその時点からの新規アクセスは停止しますが、Claude Duet がそこからすでに学習した内容は、アプリの設定からいつでも実行できる記憶のリセットを行うまで保持されます。また、Claude Duet はカスタマーの Claude アカウントの記憶も使用するため、過去のチャットで Claude が記憶した詳細情報が反映されます。
認証情報とブラウザのモデルからの隔離
Claude Duet がカスタマーのパスワード、ブラウザのクッキー、連携アプリのサインイントークンを見ることはなく、Claude Duet の記憶に保存することもできません。これらはモデルがアクセスできない独立したマシンのみを経由し、Claude Duet の動作を管理する承認および安全チェックもその環境で実行されます。
パスワード
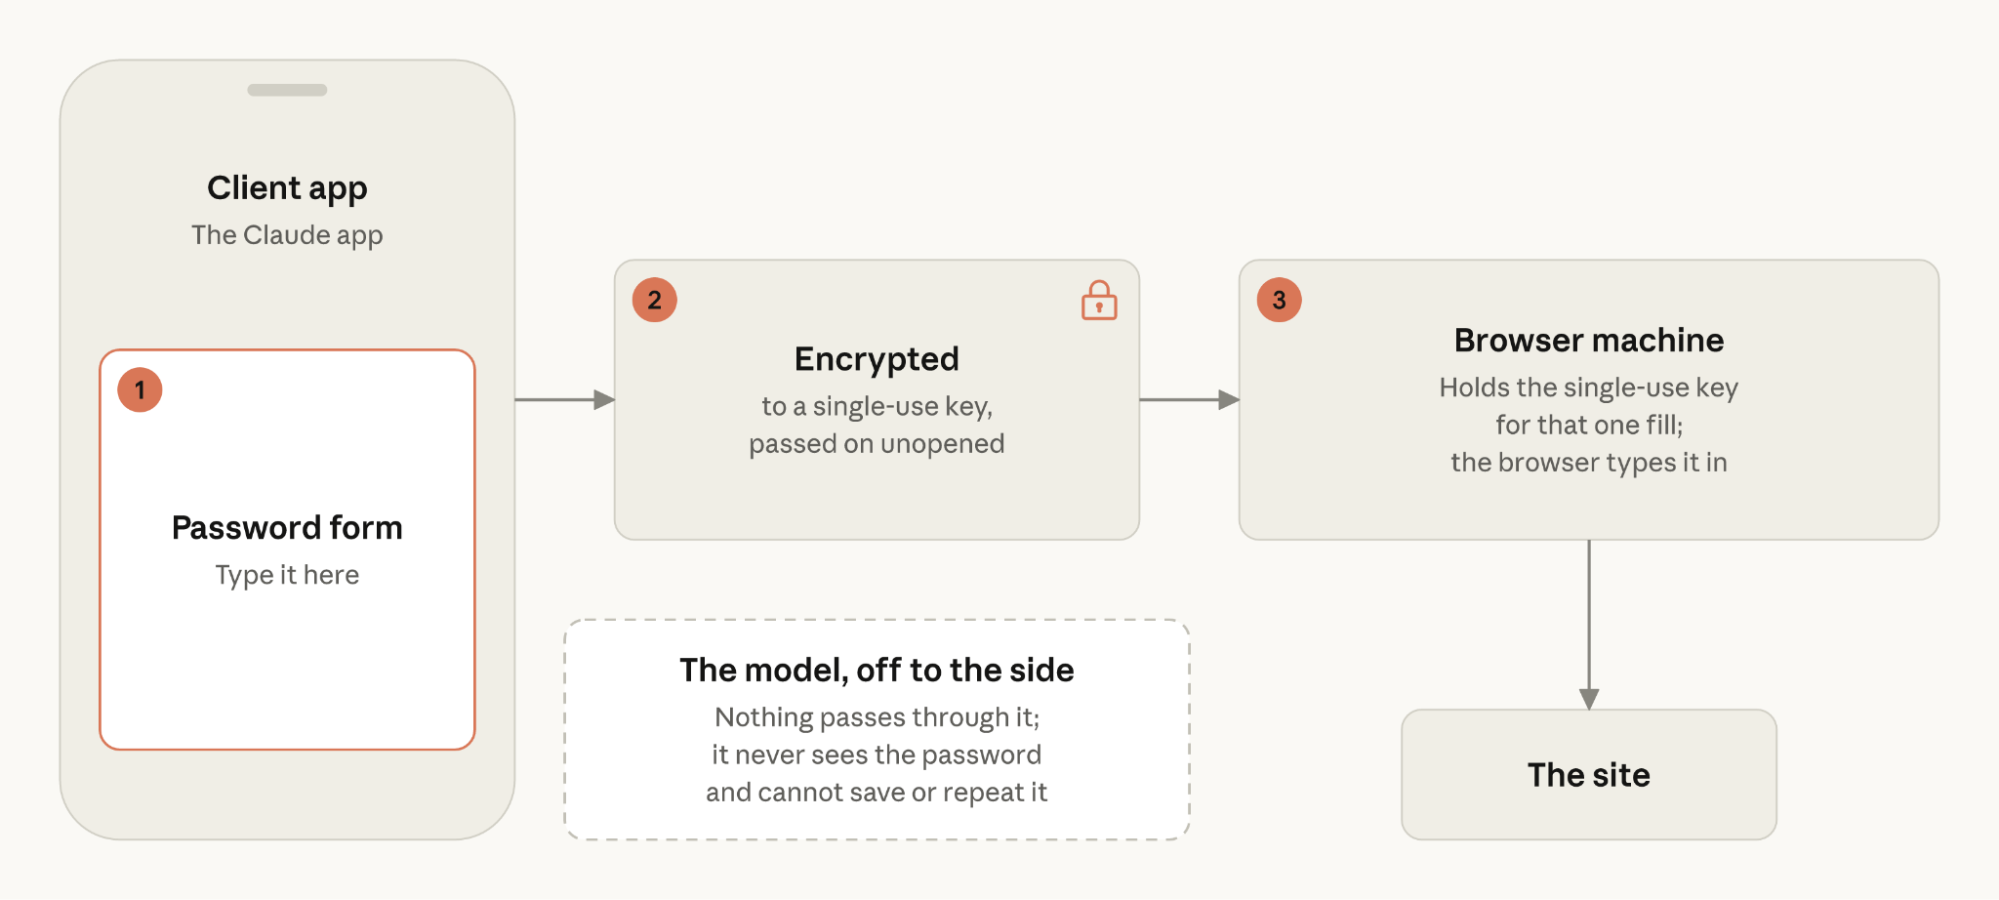
サイトでパスワードが求められた際、カスタマーは Claude アプリ内のフォームに入力します。フォームは、安全なクラウドブラウザマシン上にのみ存在する使い捨てキーを使用して、その 1 回限りの使用のために暗号化します。暗号化されたパスワードは開かれないままブラウザに渡され、ブラウザがそれをサイトに入力します。モデルはパスワードを閲覧できず、保存や繰り返し使用を行うこともできません。間もなく 1Password によるサインインも可能になります。Claude Duet が認証情報を要求し、カスタマーが 1Password でそのリクエストを承認すると、認証情報はモデルを経由せずにブラウザに送信されます。
カスタマーの代わりにサインインを行うエージェントは、フィッシングの性質を 2 つの面で変化させます。一方では、Claude Duet はカスタマーの認証情報を保持しないためパスワードをフィッシングで騙し取られることがなく、隠された指示によって保持していない秘密情報を Claude Duet に漏洩させることもできません。一方で、サインインフォーム自体が標的となります。なぜなら、パスワードを求めるものは何でも模倣される可能性があるためです。そのため、Claude Duet のサインインフォームはアプリ内でのみ、カスタマーが依頼したサインインの実行時にのみ表示されます。リンク、テキストメッセージ、メール、あるいは claude.ai 以外のウェブサイトを通じて届くことは決してありません。Claude Duet に似せた何かが他の場所でパスワードを求めてきた場合、それは正規のものではありません。
サインイントークン
Claude Duet が連携アプリで作業を行う際、Claude Managed Agents の設計 (opens in new tab)に従い、認証情報はエージェントの作業領域から隔離されます。連携サービスのサインイントークンなど、エージェントがカスタマーの代理で使用する認証情報は、エージェントが作業するマシンに持ち込まれることはありません。代わりに認証用のプレースホルダーがそこに配置され、そのマシンの外部にあるプロキシが、リクエストの実行時にのみ実際の値を挿入します。
ブラウザ
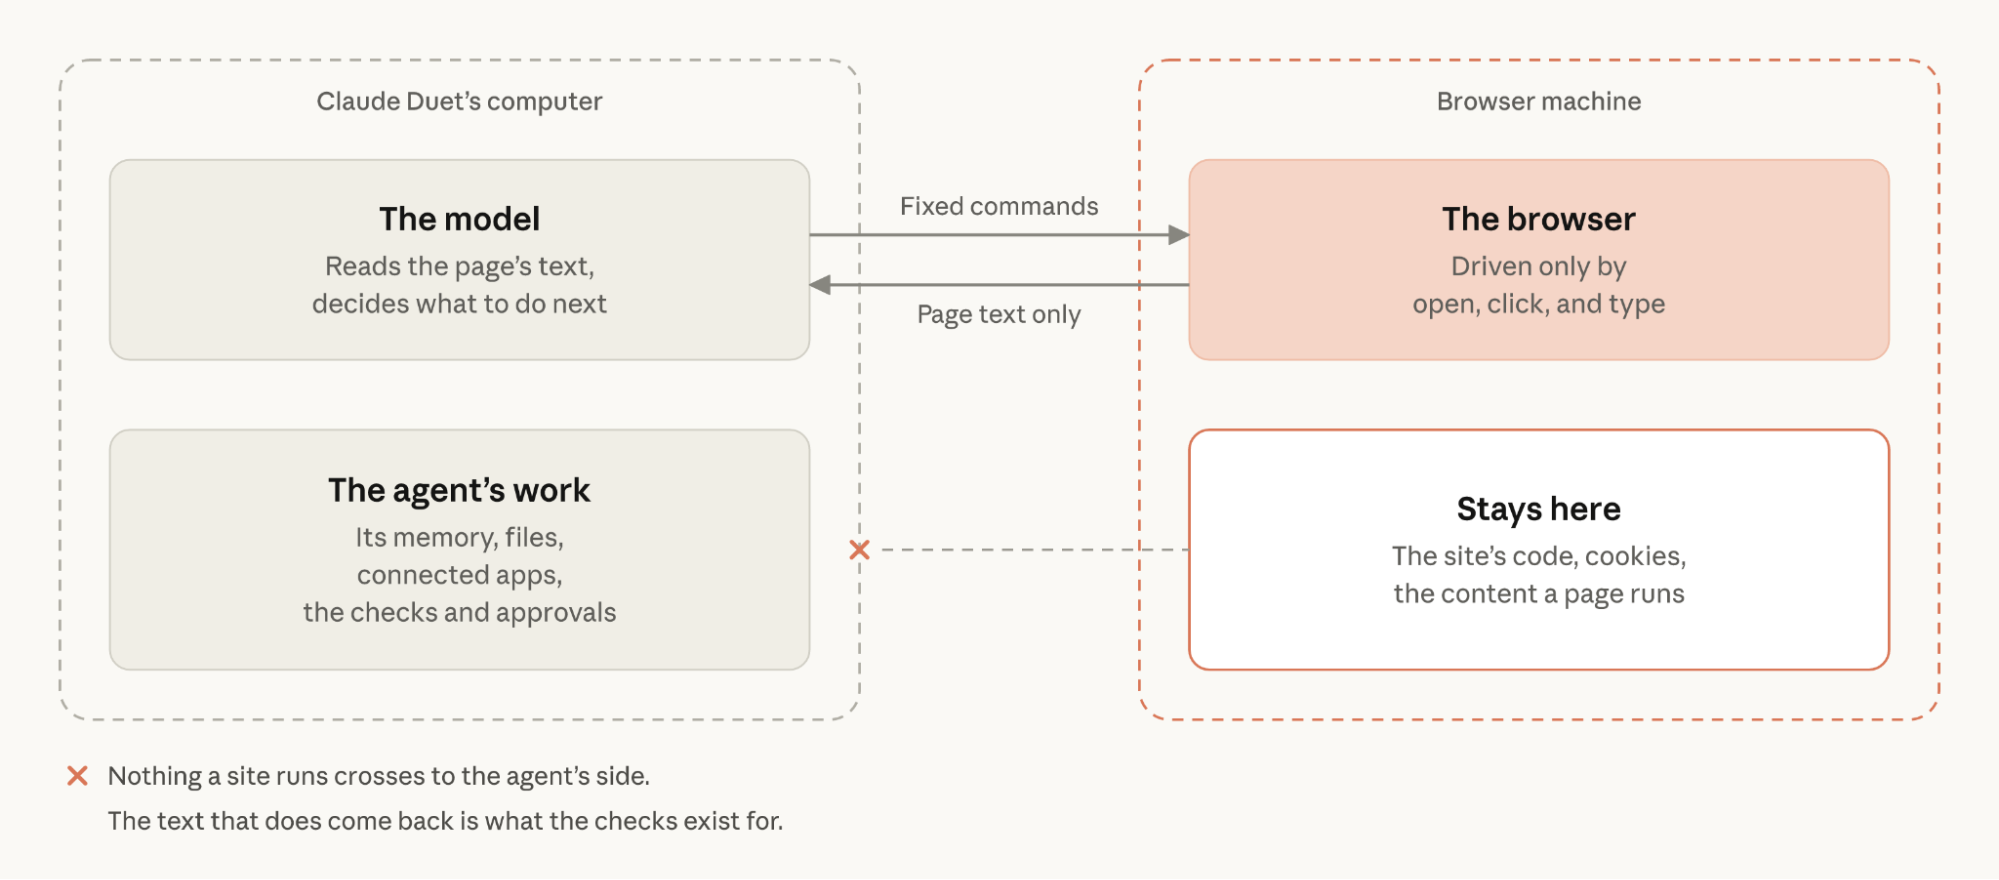
Claude Duet におけるブラウザは、モデルやエージェントが作業するクラウドコンピューターとは分離された、クラウド上の専用仮想マシンで実行されます。エージェントは、「このページを開く」「ここをクリックする」「これを入力する」といった固定された一連のコマンドのみを介してブラウザを操作します。サイトで実行されるものはすべて、ブラウザマシン上にとどまります (opens in new tab)。サイトのコードやクッキーが Claude Duet の記憶やカスタマーの連携アプリに到達することはなく、エージェントのコマンドがブラウザからクッキーを読み出すこともできません。エージェントが業務を遂行するために読み取る必要があるため、返送されるのはページのテキストとダウンロードファイルのみです。そのため他のチェックが存在し、Claude Duet はブラウザ利用に関する研究 (opens in new tab)で説明されているプロンプトインジェクション保護機能も使用しています。Claude Duet がブラウザ経由でアップロードするファイルには、メッセージと同様の機密情報チェックが適用されます。
Claude Duet は、自身をエージェントとして識別できるように設計されています。現在、Claude Duet のウェブブラウザが送信するリクエストには個別の User-Agent ヘッダーが含まれており、閲覧元のパブリック IP アドレスを公開しているため、サイト側でそれを認識し、どのように処理するかを決定できます。またリリース前に、複数の大手ウェブサイトにも連絡を取り、Claude Duet によるサイト訪問をブロックする選択肢を提供したところ、一部のサイトはそれを選択しました。研究プレビューから得られる知見を活かしながら、Claude Duet の識別方法の洗練を続けていきます。
Claude Duet のテスト方法
提供開始前から継続的にテストを実施しています。テストは研究プレビュー開始のかなり前から開始されており、現在も継続されています。当社の安全対策チームは、ルーティン形式のタスクから評価を構築しました。各タスクには、通常版、指示が注入された版、およびエージェントに依頼された以上のことを行うよう誘惑する版の 3 種類のバリエーションがあります。これらは実際の利用によるシャドウトラフィックと並行して実行されます。
レッドチームはさらに、Claude Duet が情報を漏洩させないか、承認なしで動作しないか、あるいは悪意のあるプロンプトに従わないかについてテストを実施しました。システム全体を網羅する脅威モデルを構築し、リポジトリや信頼境界にまたがって検証を行っています。外部の侵入テスト企業がソースコードへのアクセス権を持って Claude Duet をテストし、クラウドブラウザとサインインフォームを対象とした追加の検証も現在進行中です。新しい認証機能はすべて、一般提供の前に隔離された環境でレッドチームによる検証を受けます。
Claude Duet はまた、Anthropic の公開バグ報奨金プログラムの対象範囲に含まれており、責任ある開示ポリシーに基づき、有効な報告に対する報酬の提供や、善意の研究に対するセーフハーバーを提供しています。セキュリティ上の脆弱性を見つけた場合は、HackerOne (opens in new tab) の Anthropic バグ報奨金プログラムを通じてご報告ください。
カスタマーと共に構築する
私たちが Claude Duet を研究プレビューとしてリリースしているのは、次にどのような保護機能や制御機能を追加してほしいかを含め、個人用エージェントにおいてカスタマーが何を重視しているのかを学びたいからです。ここで説明した機能の一部は、承認を求める頻度、サインインの方法、機密情報チェックがプライベートな情報と無害な情報をどの程度正確に識別できるかなどを含め、今後も変更される可能性があります。ご要望や問題点をシンプルな言葉で Claude Duet に伝えていただければ、当社のチーム向けにレポートを作成します。