Una difesa al passo con le minacce odierne
I modelli IA di frontiera hanno superato tutti, tranne gli esseri umani più abili, nell'individuare e sfruttare le vulnerabilità del software. Entro pochi mesi, prevediamo che queste capacità si diffondano in tutti i modelli IA e diventino ampiamente accessibili a tutti, compresi gli aggressori.
Chi si occupa di difesa, in tutti i settori, nel mondo della ricerca, dell'open source e degli enti pubblici, deve agire per individuare e risolvere le problematiche esposte oggi e creare un vantaggio duraturo che in futuro porti le vulnerabilità sempre più vicine allo zero.
Stato della sicurezza informatica
Approfondimenti sulle capacità attuali dei modelli, tra cui Claude Mythos.
Prodotti e tecnologia
Modelli e strumenti ottimizzati per la sicurezza che puoi distribuire oggi.
Impegno
Supporto open source, difesa dei sistemi critici e promozione delle policy.
Risorse
Risorse di sicurezza informatica, tra cui ricerche, guide e approfondimenti.
Lo stato della sicurezza informatica
I modelli possono creare exploit funzionanti, superare le barriere di sicurezza o aiutare chi si occupa della difesa a far uscire correzioni su larga scala. Il risultato dipende da come vengono utilizzati.
 Demo interattiva: apri questa pagina su uno schermo più grande per provarla
Dall'individuazione dei difetti al controllo completo del sistema
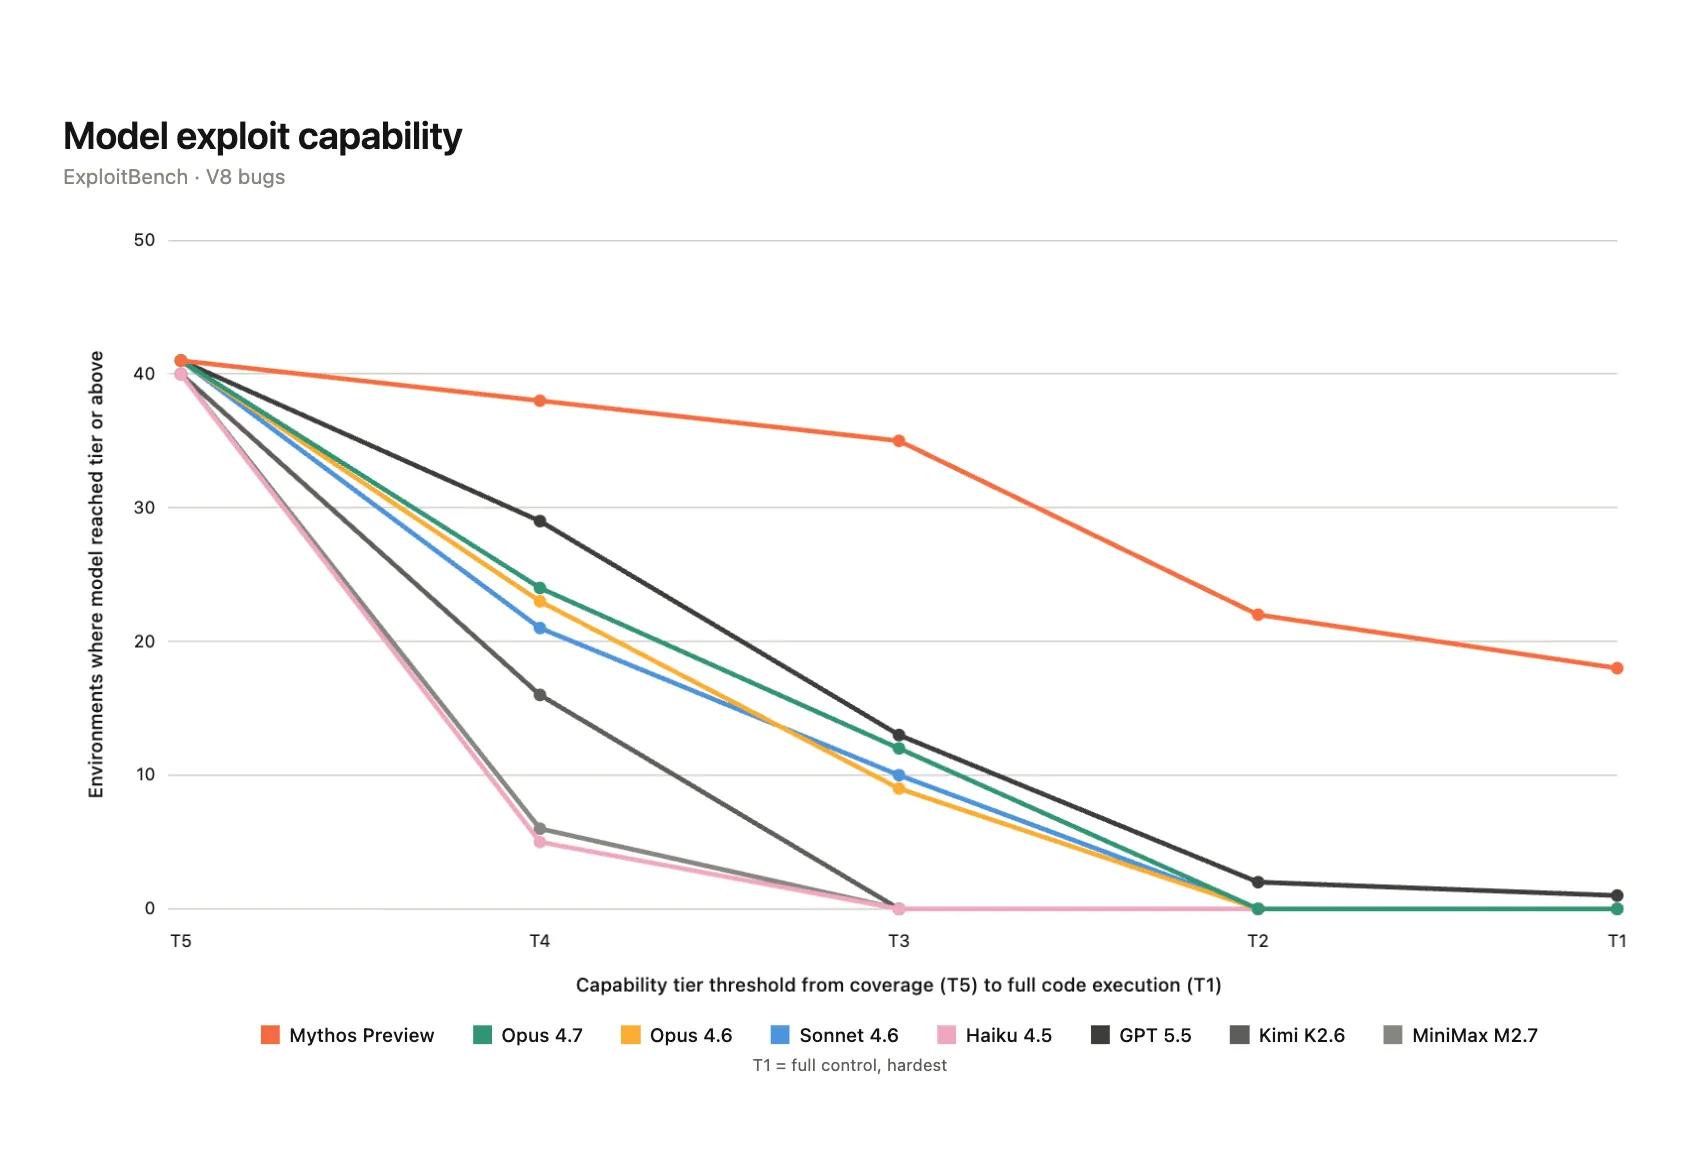
Un anno fa, i modelli IA più avanzati erano in grado di individuare le lacune di sicurezza, ma non sapevano come sfruttarle in modo affidabile. Oggi, nelle mani sbagliate, possono farlo, e non solo nei software più semplici. Mythos Preview è il primo modello a sfondare costantemente le protezioni sandbox su cui si basano i browser e i sistemi operativi moderni. Altri modelli di frontiera si fermano ancora al muro. Le difese basate sulle ipotesi dell'anno scorso sono già obsolete.
Lettura del grafico
La capacità tende a diminuire man mano che le attività diventano più complesse. T5 è definito come “Il modello che raggiunge il codice vulnerabile”. Solo Mythos Preview ha superato il T1, ovvero “Il modello controlla completamente il sistema”.
L'ago della bilancia ora pende a favore di chi difende
A marzo 2026, Mozilla ha rilasciato diverse correzioni alle vulnerabilità rilevate da Claude Opus 4.6, il modello che ha individuato centinaia di bug nel software open source passati inosservati anche dopo decenni di revisioni umane. Con Mythos Preview, Mozilla ha rilasciato altre 271 correzioni nella versione di aprile, un numero di oltre 20 volte supriore la media mensile. Secondo Bobby Holley, CTO di Firefox: “I difensori hanno finalmente la possibilità di vincere, in modo decisivo.”
All'interno del processo di revisione di Mozilla
Il modello espande l'ambito della revisione e sono gli esseri umani a decidere cosa correggere.
Misure di salvaguardia
Il nostro approccio alle capacità di frontiera a duplice uso
I modelli Claude Opus e Mythos offrono capacità di sicurezza informatica significativamente più solide rispetto alle generazioni precedenti, in particolare nel ragionamento sugli exploit. Man mano che le capacità di tutte le classi di modelli continuano a migliorare, rendiamo disponibili i nostri modelli di frontiera con misure di salvaguardia responsabili che offrono un vantaggio ai difensori, limitando al contempo il potenziale di uso improprio.
Proteggere i software critici
Attraverso l'Anthropic Cyber Mission, collaboriamo con le organizzazioni che gestiscono infrastrutture critiche e software ampiamente utilizzati, in modo che i sistemi da cui il mondo dipende vengano rafforzati.
Programma di verifica
I professionisti e le professioniste della sicurezza informatica il cui lavoro rientra in categorie a duplice uso possono candidarsi al Cyber Verification Program per ottenere misure di salvaguardia ah hoc.
Difesa basata su Mythos
I team di sicurezza possono già oggi mettere il ragionamento di frontiera al servizio del proprio sistema di difesa con Claude Security, oltre che con prodotti e servizi forniti da partner affidabili.
Nei programmi di sicurezza aziendali e in Anthropic, i team utilizzano Claude per migliorare il profilo di rischio.
Individua e correggi le vulnerabilità con Claude Security
Claude Security ragiona sul codice proprio come farebbe un addetto alla sicurezza: cerca le vulnerabilità, convalida i risultati e propone patch mirate.
Distribuisci codice sicuro nel tuo flusso di lavoro CI/CD
Utilizza la skill Code Review per configurare revisioni automatizzate delle PR che individuano errori logici, vulnerabilità di sicurezza e regressioni nell'intera codebase.
Distribuisci gli agenti di sicurezza con la piattaforma di sviluppo di Claude
Distribuisci strumenti di difesa e agenti di sicurezza personalizzati con esecuzione in sandbox, isolamento delle credenziali e registrazione di audit integrati tramite Agent SDK, MCP e Claude API.
Ricostruisci il contesto delle minacce
Fornisci alle attività di scansione e risposta una mappa su cui basarsi. Claude ricava un modello di minaccia dalla codebase e dalle vulnerabilità passate, quindi arricchisce gli indicatori grezzi con collegamenti infrastrutturali, attribuzione e mappature ATT&CK, in modo che gli analisti dispongano subito del contesto.
Rilevamento delle vulnerabilità
Claude legge il codice sorgente come farebbe un ricercatore, valutandone la raggiungibilità e la vulnerabilità, e individuando le falle che gli strumenti statici spesso non rilevano. Un passaggio di triage separato effettua una seconda verifica di ogni risultato per contribuire a ridurre i falsi positivi.
Applicazione delle patch
I risultati ora arrivano più velocemente di quanto i team possano risolverli. Claude risale alla causa principale di ciascuno, individua altri punti di chiamata con lo stesso difetto e redige un diff minimo insieme a un test di regressione da sottoporre alla revisione del team.
Esegui il triage e verifica i risultati
Fornisci a Claude i risultati grezzi di qualsiasi strumento di scansione e ottieni informazioni utili. Claude legge il codice per confermare la sfruttabilità, elimina i duplicati in base alla causa principale e li classifica in base a precondizioni e impatto, così i team di ingegneria possono concentrarsi e lavorare prima sui problemi reali.
Revisione della sicurezza durante l'intero ciclo di sviluppo
Esamina la sicurezza del codice in ogni fase dello sviluppo. Claude verifica le proprie modifiche man mano che scrive e risolve i problemi nella stessa sessione, quindi agenti specializzati riesaminano le pull request rispetto alla codebase, pubblicando i risultati verificati in linea senza bloccare i gate di revisione.
Codice sorgente sicuro, dall'inizio alla fine
Man mano che le capacità offensive crescono, il ciclo di ricerca e correzione deve chiudersi più velocemente. Claude esegue la modellazione delle minacce, il rilevamento, la verifica, il triage e l'applicazione di patch in un unico ciclo continuo sulla codebase, mantenendo il contesto in ogni fase, in modo che ogni risultato arrivi alla correzione con la cronologia completa.


Funzionalità di frontiera
Sfrutta i potenti modelli di difesa
Claude legge attentamente il codice, comprende i rischi reali e porta avanti i lunghi flussi di lavoro necessari per una difesa continua. I professionisti verificati possono richiedere misure di sicurezza ad hoc per le attività a duplice uso.
Le funzionalità dell'IA di frontiera progrediscono più rapidamente di quanto un singolo team possa riuscire a gestire. Attraverso l'Anthropic Cyber Mission, collaboriamo con i responsabili della manutenzione, i fornitori, gli operatori e i difensori del settore pubblico che proteggono i sistemi condivisi da tutti.
Supportare la sicurezza open source
Internet si basa su software critici gestiti da persone con risorse limitate. Analizziamo progetti importanti con Claude, finanziamo le organizzazioni che aiutano i responsabili della manutenzione a risolvere i problemi riscontrati e divulghiamo in modo responsabile le vulnerabilità rilevate.
Difesa delle infrastrutture critiche
Reti elettriche, sistemi idrici e fabbriche si basano su tecnologie che spesso non possono essere messe offline per applicare le patch. Il nostro Critical Infrastructure Defense Program offre i modelli Claude di frontiera alle società di consulenza, alle aziende di sicurezza e ai produttori di apparecchiature su cui gli operatori fanno già affidamento, insieme alla nostra ricerca con il Pacific Northwest National Laboratory (PNNL) sulla difesa dei sistemi cyber-fisici.
Promuovere politiche a sostegno dei difensori
Il nostro Advanced AI Framework propone policy che prevedono obblighi vincolanti per i laboratori di frontiera, Anthropic inclusa, e l'autorità di government per bloccare le distribuzioni pericolose, oltre agli investimenti nel rafforzamento dell'open source e nelle misure di sicurezza che consentirebbero alle capacità informatiche di frontiera di raggiungere in sicurezza un numero maggiore di difensori.
Tutto ciò che serve per rafforzare l'assetto difensivo, dalla ricerca alle guide di implementazione.
- GLM-5.3 e la diffusione di capacità informatiche avanzate
- Contrastare l'uso improprio dell'IA: settembre 2026
- Individuare i punti deboli della crittografia con Claude
- Misurare l'impatto degli LLM sugli exploit di tipo “N-day”
- Mappatura delle minacce informatiche basate sull'IA: approfondimenti sull'LLM ATT&CK Navigator
- Espandere il progetto Glasswing
- Progetto Glasswing: un primo aggiornamento
- Misurare la capacità degli LLM di sviluppare exploit
- Dashboard di divulgazione coordinata delle vulnerabilità di Anthropic
- Valutare le capacità di sicurezza informatica di Claude Mythos Preview
- Reverse engineering dell'exploit CVE-2026-2796 di Claude
- Zero-day scoperti da LLM
- Modelli IA su cyber range realistici
- Individuare i bug con Claude e con i test basati sulle proprietà
- Provare a difendere le infrastrutture critiche con l'IA
- Sviluppare Enterprise Frontier Safeguards con i nostri clientiGuide
- Primi passi con Claude SecurityTutorial
- Usare gli LLM per proteggere il codice sorgenteBlog
- Zero Trust per gli agenti IAeBook
- Fare la prima mossa vincente: guida all'IA agentica per CISOBlog
- Agente di rilevamento delle vulnerabilitàCookbook
- Preparare il programma di sicurezza agli attacchi accelerati dall'IABlog
- Agente di arricchimento della threat intelligenceCookbook
- Offrire le funzionalità di sicurezza informatica di Claude Mythos 5 a un numero maggiore di difensoriBlog
- Claude Security: come chi si occupa di difesa può mettere Claude al lavoroWebinar
- Come i nostri partner stanno mettendo al lavoro Opus per la sicurezza informaticaBlog
- Come il team di sicurezza informatica di Anthropic ha creato una piattaforma di rilevamento delle minacce con Claude CodeBlog
- Agenti long-running: come Outtake ha creato un cyber-investigatore su ClaudeWebinar
- La partnership con Mozilla per migliorare la sicurezza di FirefoxBlog