Claude Security scannt jetzt kontinuierlich und verfolgt Korrekturen
Claude Security hält jetzt mit Ihren Repositorys Schritt, während sich der Code ändert, verfolgt Befunde, bis die Probleme behoben sind, lernt aus dem Kontext, den Ihr Team hinzufügt, und verbindet sich über eine API sowie MCP mit Ihren Tools. In der öffentlichen Betaversion für Kunden von Claude Enterprise verfügbar.
Seit Claude Security im April in die öffentliche Betaphase gegangen ist, haben Tausende von Organisationen damit über eine Million Schwachstellen gefunden.
Anstatt darauf zu warten, dass jemand einen Scan startet, hält Claude Security jetzt mit Ihren Repositorys Schritt, während sich Ihr Code ändert, verfolgt, welche gefundenen Probleme behoben werden, und entscheidet anhand der Informationen, die Ihr Team über Ihre Umgebung bereitstellt, was wichtig ist. Claude Security basiert auf unserer gesamten Modellfamilie, einschließlich Claude Mythos, und erfordert keinen Zugang zum Cyber Verification Program.
Die neueste Version von Claude Security ist ab heute als öffentliche Betaversion für Kunden von Claude Enterprise verfügbar. Organisationen erhalten zwei Monate lang monatlich kostenlose Nutzungscredits in Höhe von $25,000. Das Angebot gilt für die Nutzung bis zum 31. Dezember 2026. Die vollständigen Bedingungen finden Sie im Hilfecenter.
Kontinuierliche Überwachung hält mit Ihrem Code Schritt
Ein Scan erfasst nur einen kurzen Moment, aber Code ändert sich täglich. Die Teams teilten uns mit, dass sie sich eine stets aktuelle Abdeckung wünschen, für die keine manuelle Planung erforderlich ist.
Erstellen Sie ein Projekt, verbinden Sie Ihre Repositorys über die Claude-GitHub-App (einschließlich GitHub Enterprise Server) oder mit einem Zugriffstoken von GitLab sowie anderen Git-Anbietern und wählen Sie für jedes Repository die Verzweigung und den Umfang. Claude führt einen tiefgreifenden Baseline-Scan durch und scannt dann regelmäßig Änderungen basierend auf ihrem Risiko und ihrer Komplexität, sodass Ihre Befundliste fast so aktuell wie Ihr Code ist.
Ein Projekt kann mehrere Repositorys enthalten, sodass Claude Probleme erkennen kann, die zwischen Services entstehen, etwa ein Backend, das Eingaben vertraut, die eigentlich ein Client hätte validieren sollen.
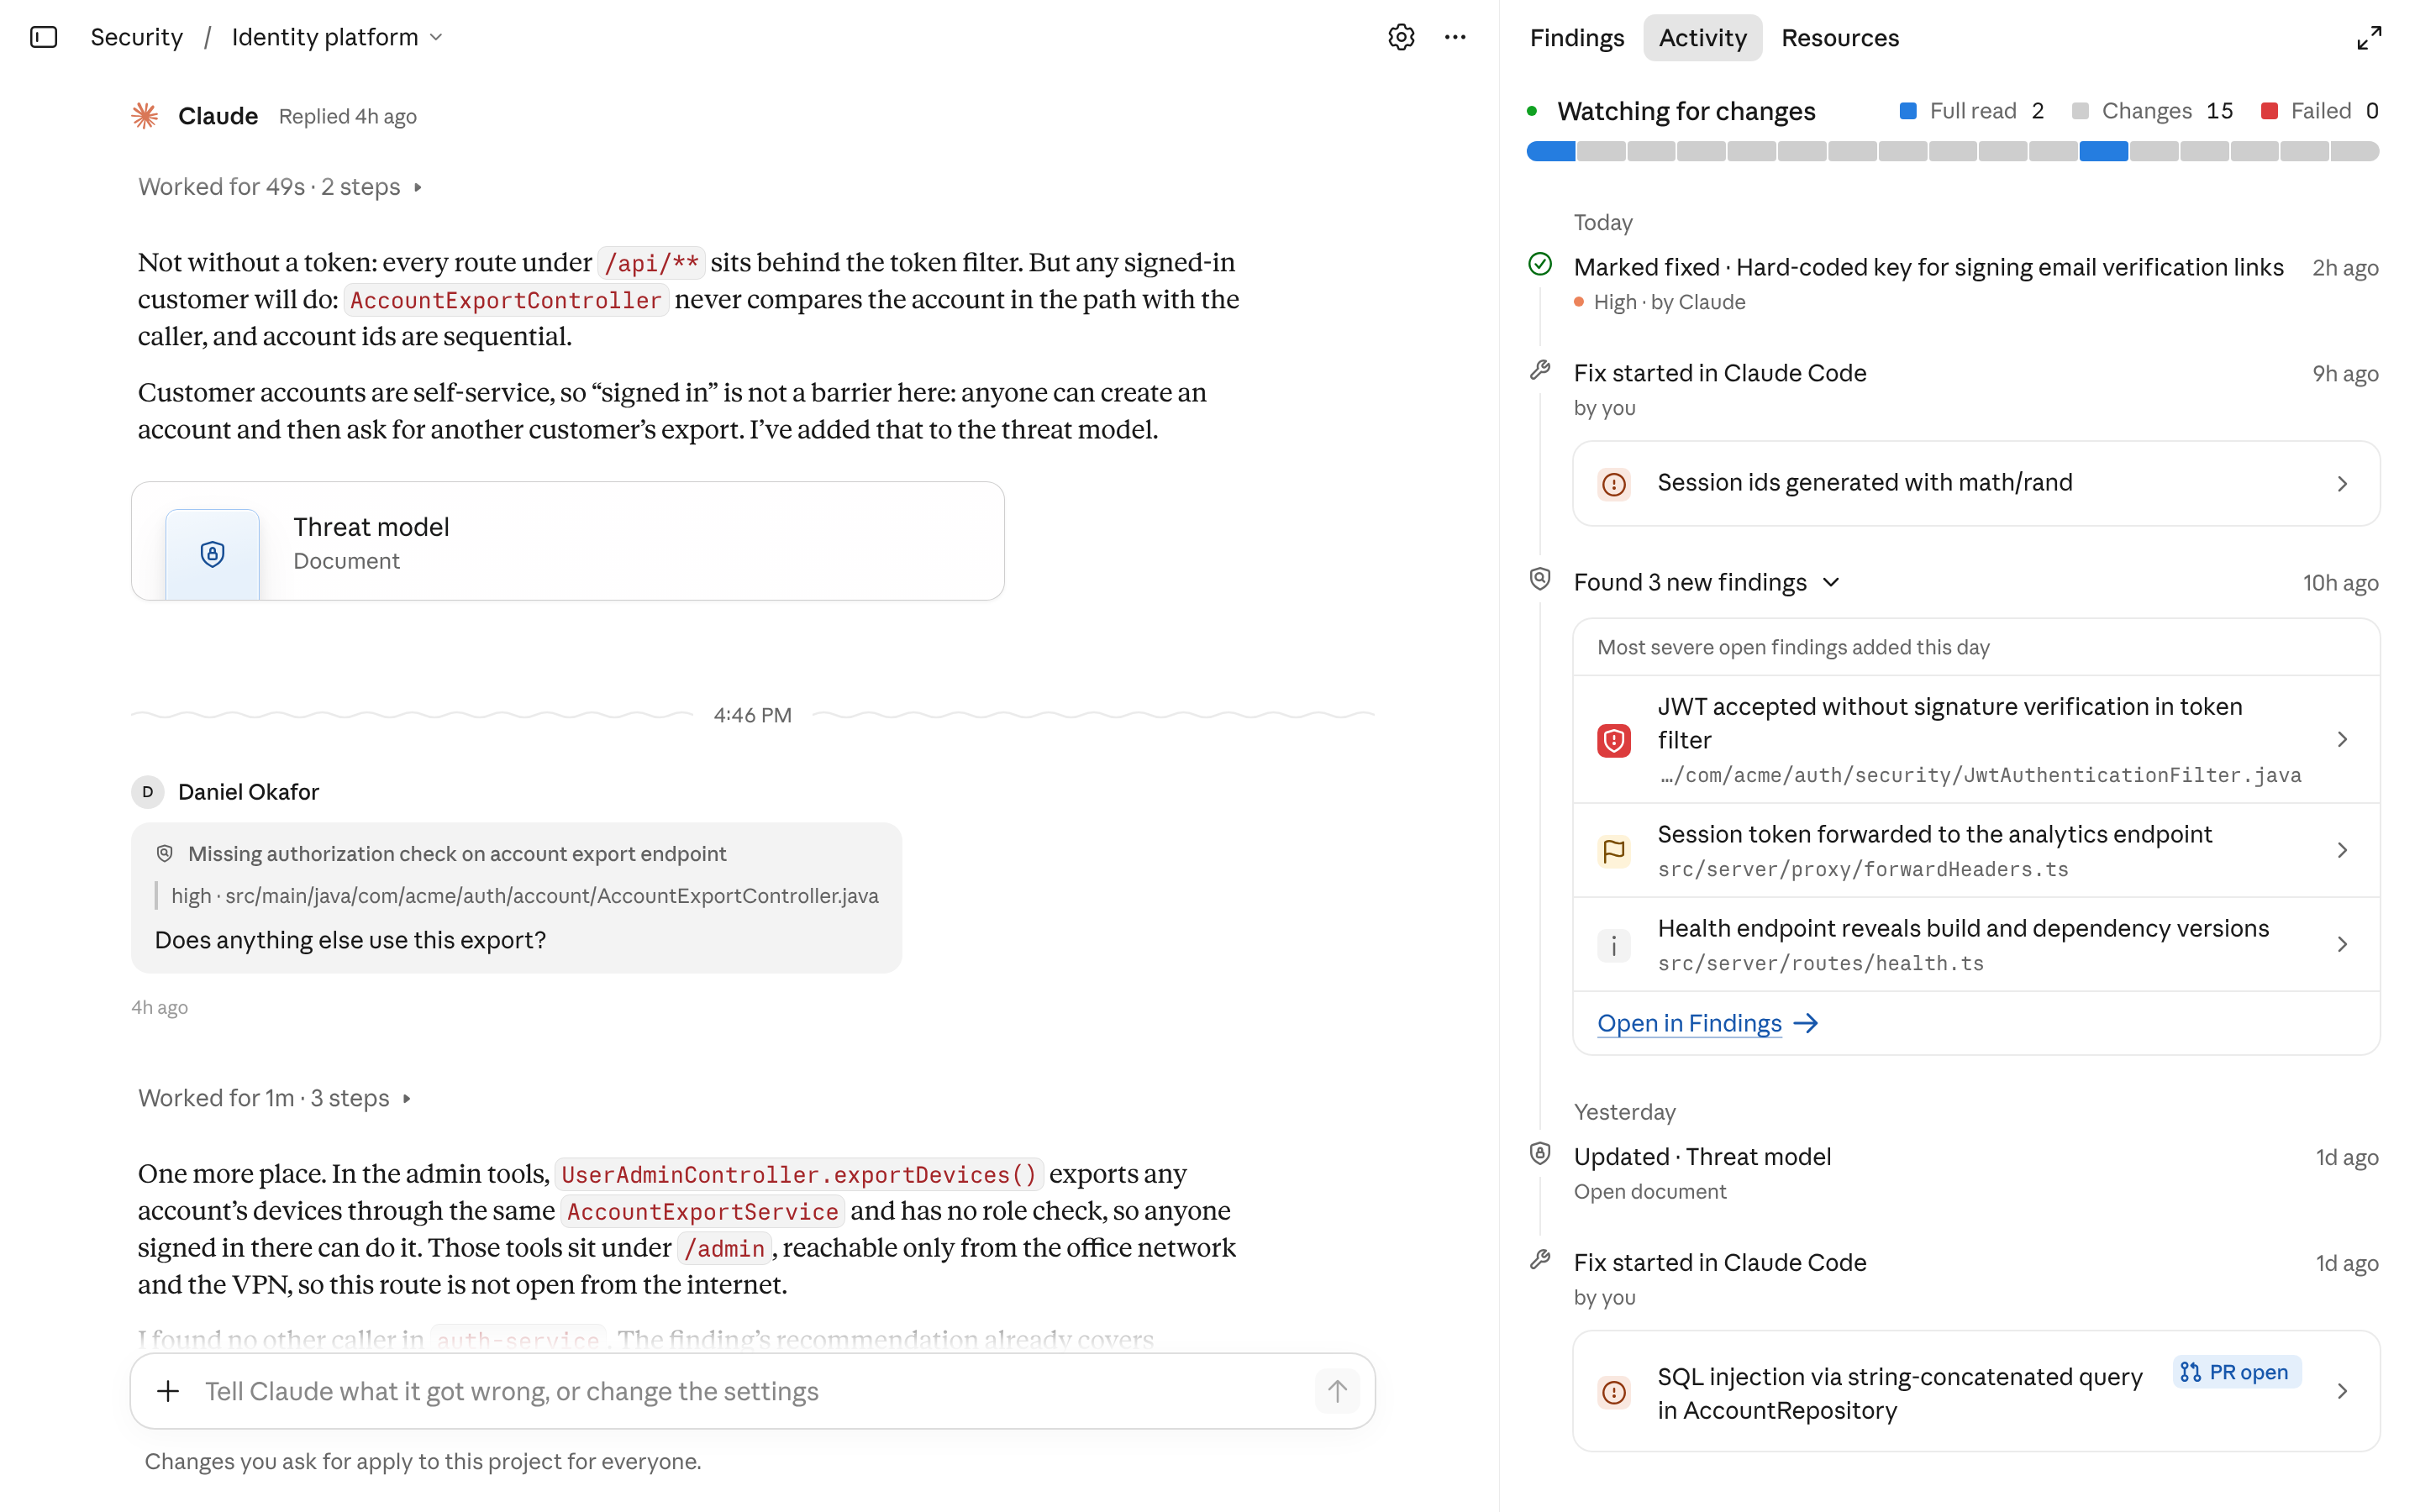
Gefundene Probleme werden als behoben markiert, sobald der Fix bereitgestellt wird
Die meisten Korrekturen erfolgen außerhalb des Tools, das das Problem gefunden hat. Claude Security gleicht offene Befunde mit dem geänderten Code ab und markiert die Probleme als behoben, sobald die Korrektur umgesetzt ist – unabhängig davon, ob Ihr Team das Problem in Claude Code oder in einem separaten Prozess behoben hat. Wenn Claude Security das Problem später erneut findet, wird der Befund automatisch erneut geöffnet.
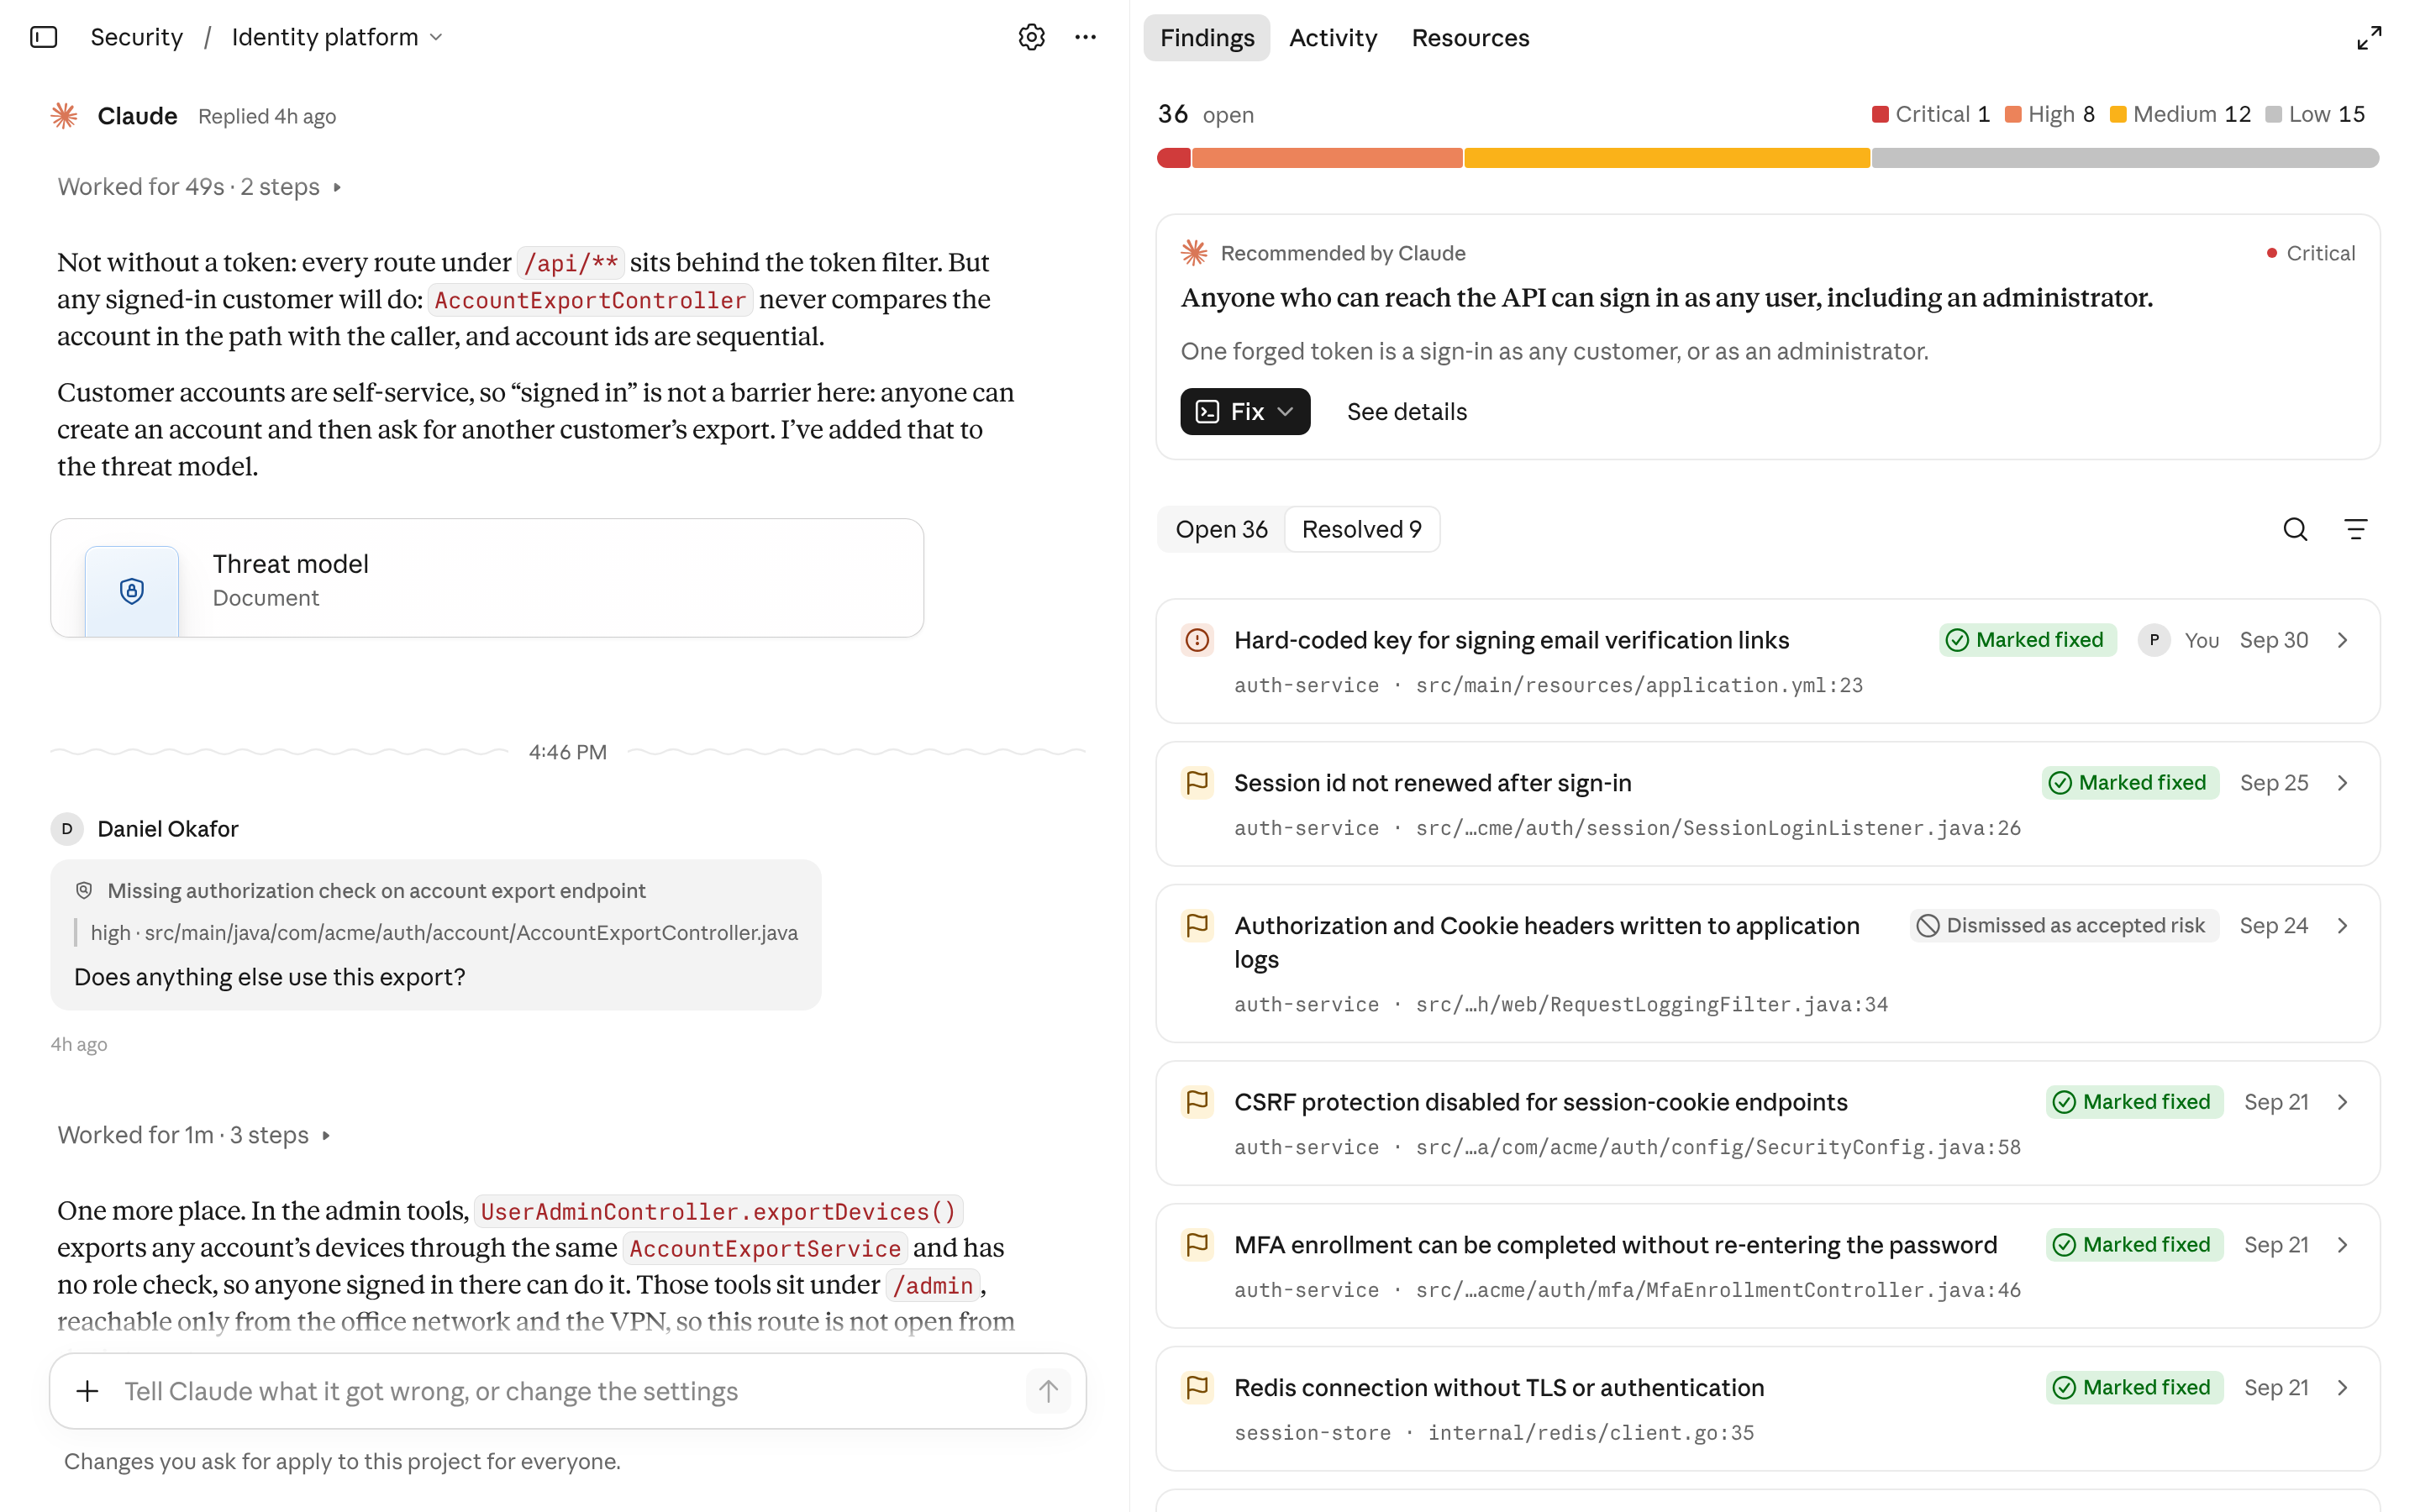
Das Wissen Ihres Teams gestaltet den Scan
Jede Umgebung verfügt über Kontrollen, die ein Scanner allein am Code nicht erkennen kann. Teams wollten eine Möglichkeit, Claude Security über diese Kontrollen zu informieren und voneinander abhängige Dienste zu analysieren. Ab sofort verfügt jedes Projekt über eine Wissensdatenbank, in der Sie beschreiben können, wie Ihr Code bereitgestellt wird, welche Sicherheitsrichtlinien gelten und was ein neuer Sicherheitsingenieur in Ihrem Team wissen müsste.
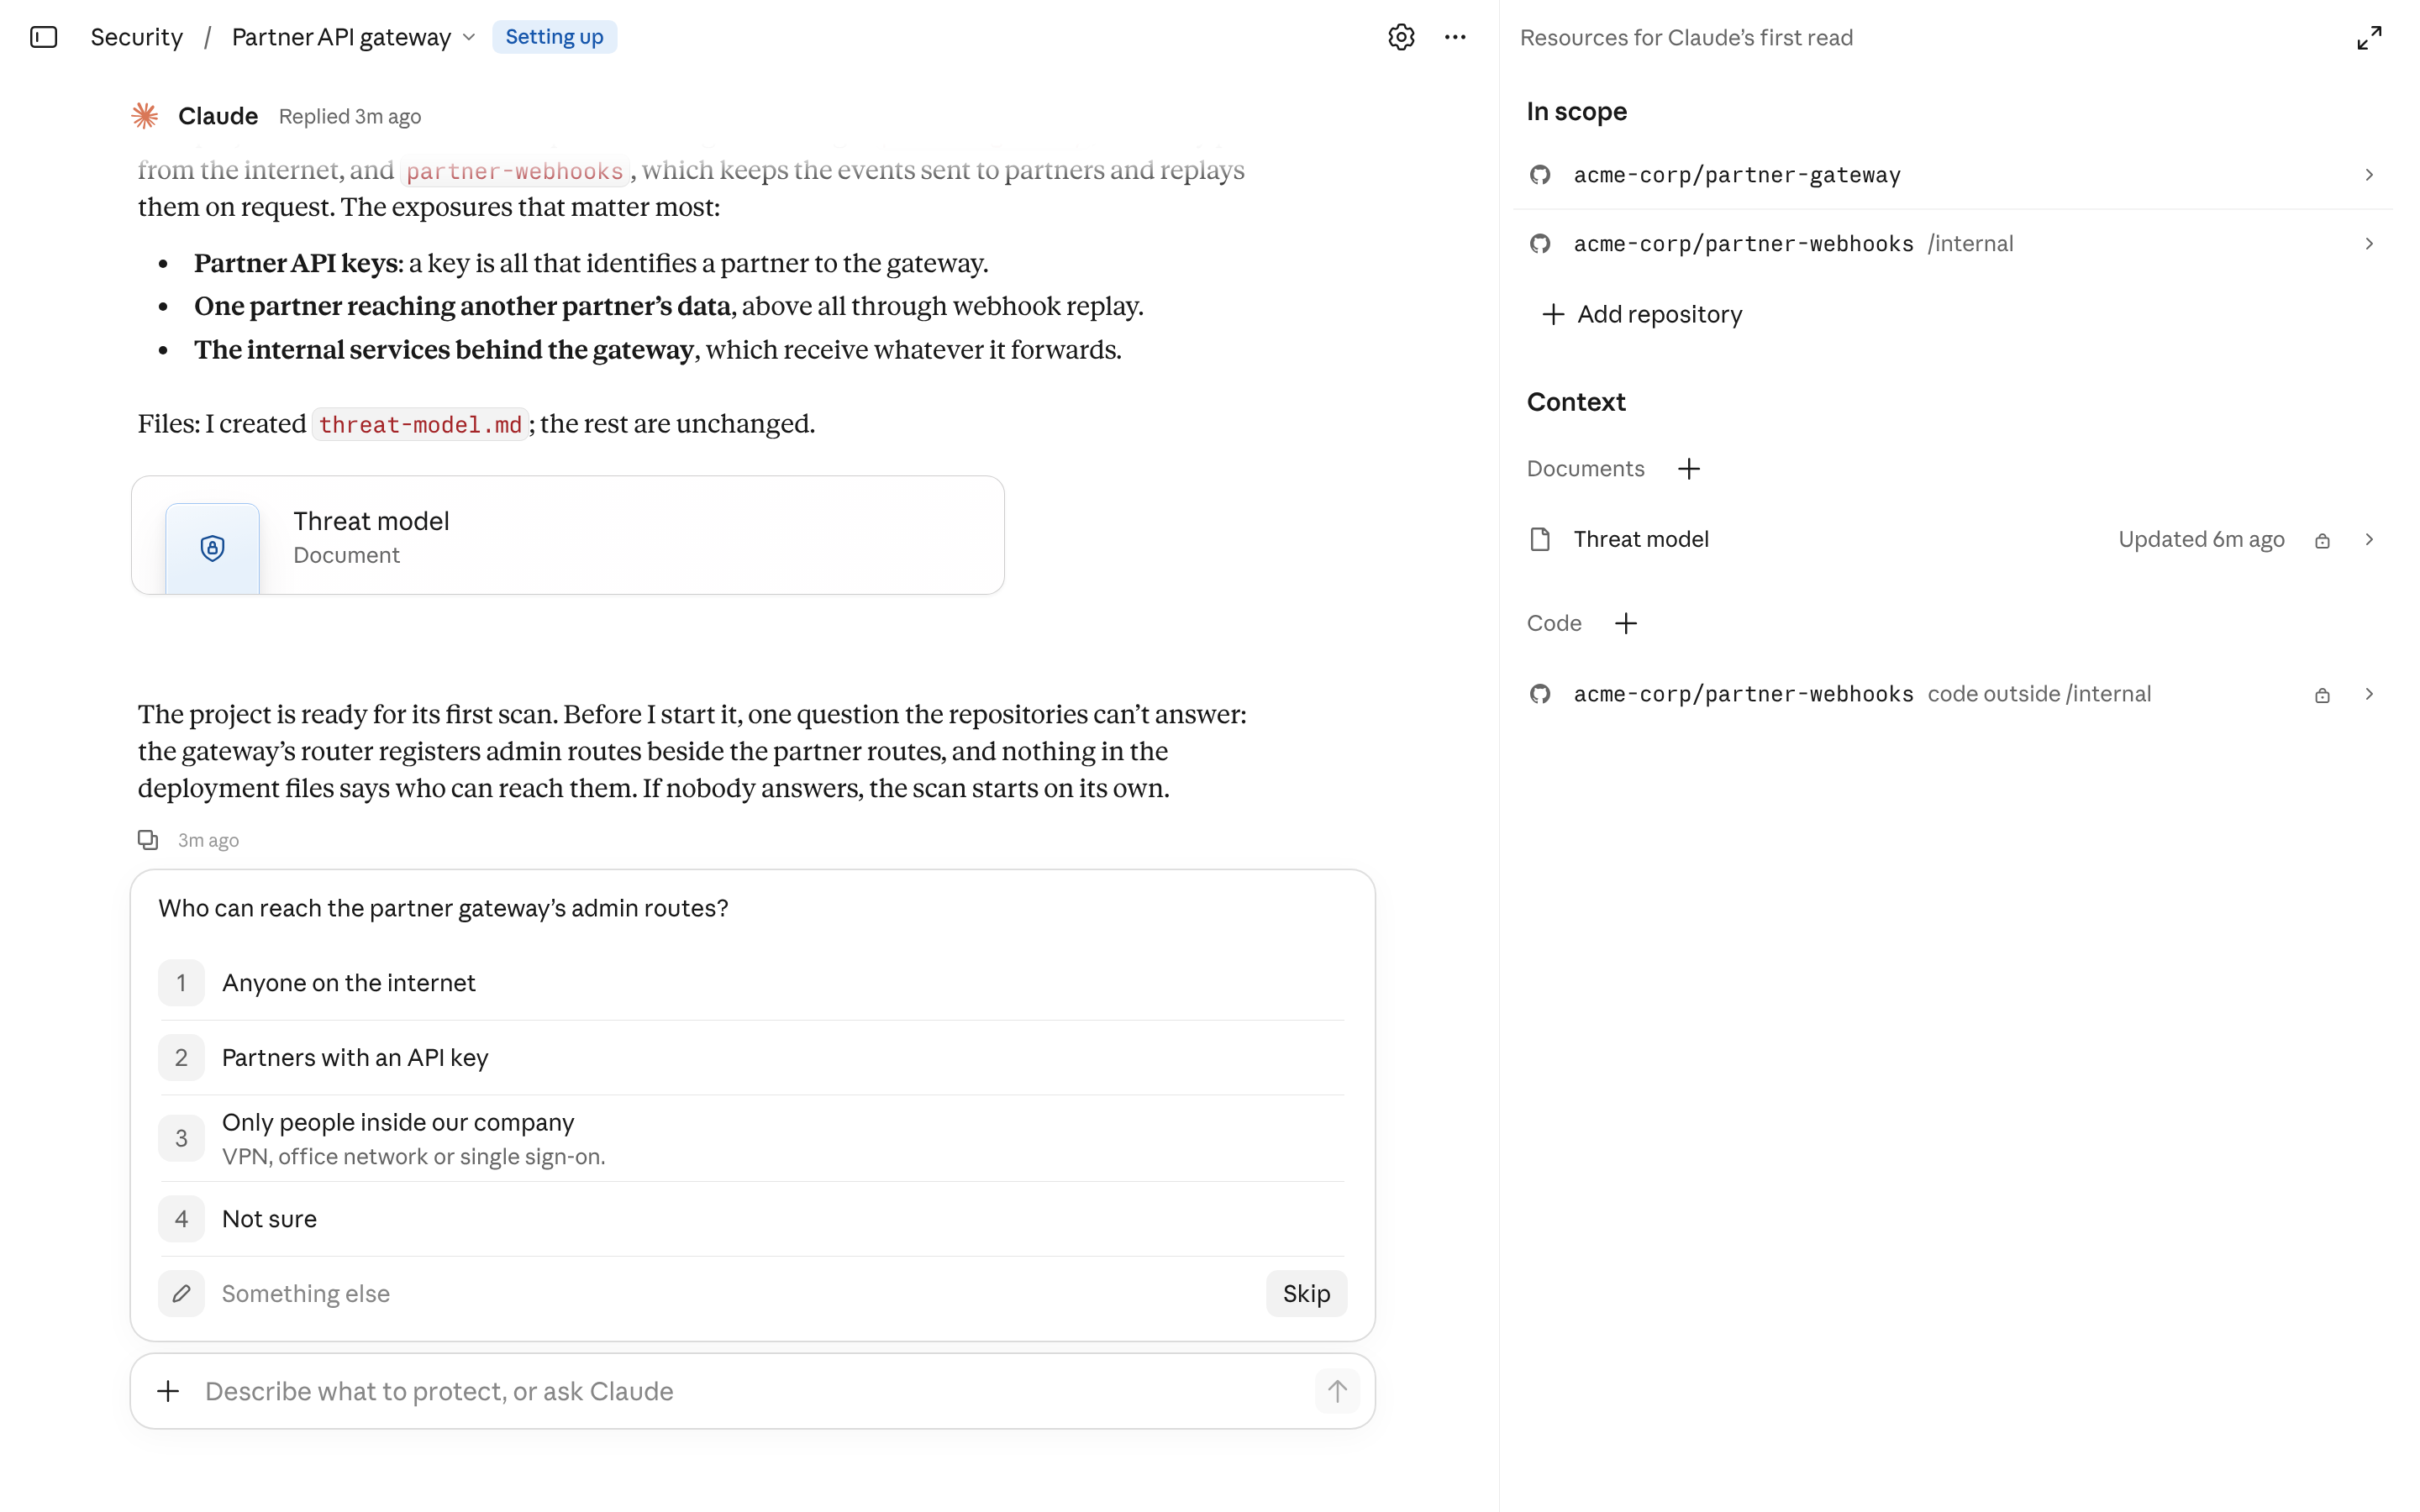
Claude Security generiert auch ein Bedrohungsmodell aus Ihrem Code, das Ihr Team überprüfen und bearbeiten kann. Aufeinanderfolgende Scans nutzen diese Bedrohungsmodelle, um zu entscheiden, was gemeldet werden sollte. Durch den zusätzlichen Kontext kann Claude Security außerdem Risiken überspringen, die Ihre Umgebung bereits abdeckt.
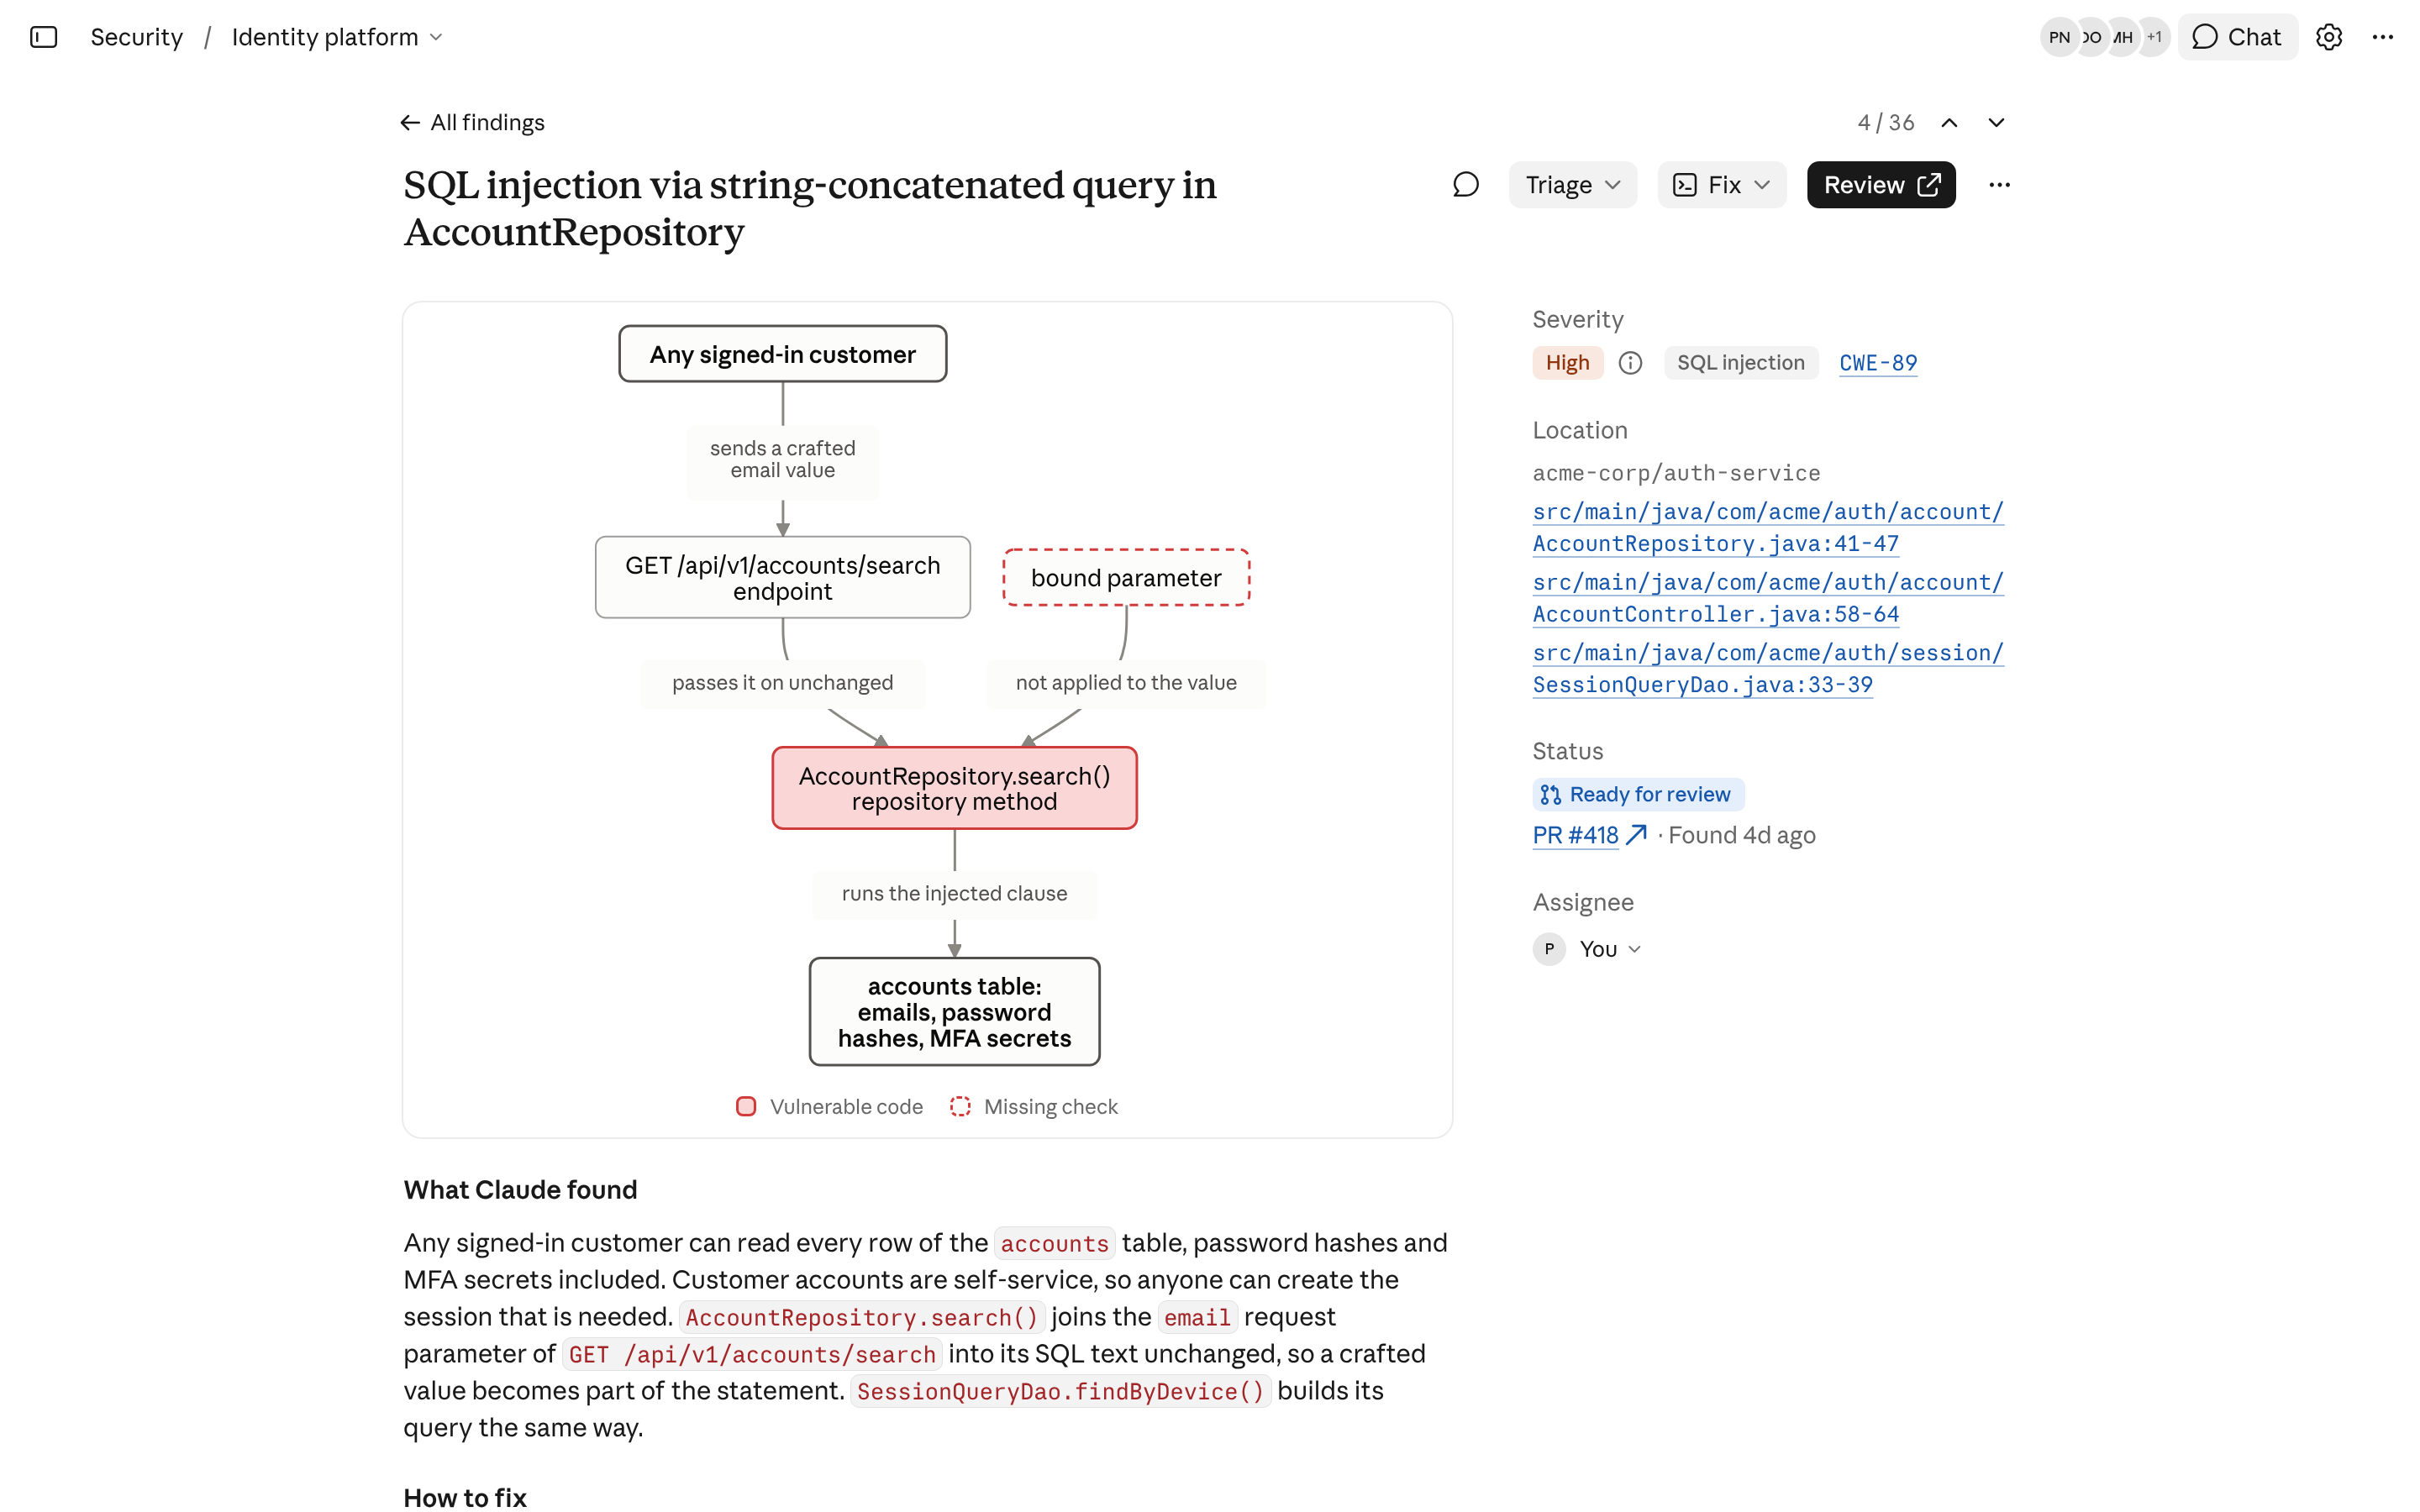
Schweregrad und Exploit-Pfade für jeden Befund
Für jeden Befund erfolgt eine Bewertung mit Angabe des Schweregrads, der anhand des Bedrohungsmodells Ihres Projekts ermittelt wird, und es wird erklärt, wie ein Angreifer an den anfälligen Code gelangen konnte, sodass Teams zuerst das beheben können, was tatsächlich erreichbar ist. Befunde können ein Diagramm des Angriffspfads enthalten.
Befunde gelangen in Ihre Tools – mit Kontrollen für größere Rollouts
Mit der neuen API können Sie Claude Security in Ihre vorhandenen Workflows integrieren. Sie können Projekte und Befunde auflisten und lesen, Befunde als gelöst markieren oder erneut öffnen sowie Projekte und deren Repositories erstellen und verwalten. Nutzer können in den Einstellungen von Claude Security ein persönliches Zugriffstoken erstellen, das auch nur das sehen und ändern kann, was der Nutzer kann. Webhooks können Ihre Systeme auch benachrichtigen, wenn ein neuer Befund eingeht.
Claude Security ist auch als MCP-Konnektor in Claude.ai und Claude Code verfügbar. Ein Entwickler kann einen Befund abrufen, Claude dazu befragen, mit der Korrektur beginnen und ihn in derselben Sitzung als gelöst markieren.
Mit neuen rollenbasierten Zugriffskontrollen können Administratoren entscheiden, wer Projekte sehen, Befunde priorisieren und Projekte erstellen darf. Organisationen können Claude Security weiteren Teams zugänglich machen, die für den Code verantwortlich sind, ohne allen Mitarbeitenden die Berechtigung zum Erstellen von Projekten zu geben.
Erste Schritte
Die neueste Version von Claude Security ist ab heute für Claude Enterprise-Kunden als öffentliche Betaversion verfügbar. Admins können es in der Admin-Konsole aktivieren und festlegen, wer in ihrem Team darauf zugreifen darf.
Richten Sie mithilfe des Leitfadens „Erste Schritte“ Ihr erstes Projekt ein. Weitere Informationen dazu finden Sie im Hilfecenter.
Organisationen erhalten zwei Monate lang monatlich kostenlose Nutzungscredits in Höhe von $25,000. Das Angebot gilt für die Nutzung bis zum 31. Dezember 2026. Die vollständigen Bedingungen finden Sie im Hilfecenter.
“Claude Security fand eine Reihe von Logikfehlern, die keines unserer anderen Tools entdeckt hatte. Nachdem wir unsere eigene Risikorichtlinie in das Bedrohungsmodell aufgenommen und uns darauf konzentriert hatten, was externe Nutzer tatsächlich erreichen können, entsprachen die Ergebnisse unserer Priorisierung und nicht mehr nur einer bloßen Schweregradbewertung.”
“Claude Security hat viele wesentliche Probleme gefunden, die ein gleichzeitig durchgeführter herkömmlicher Penetrationstest übersehen hatte und von denen mehrere erhebliche Auswirkungen gehabt hätten, wenn sie in der Praxis ausgenutzt worden wären.”
“Claude Security hat unseren Code einmal gescannt, um eine Ausgangsbasis festzulegen. Jetzt hält es mit den Änderungen an unserem Code Schritt, und unser Team behebt Probleme direkt in Claude, anstatt zu einem anderen Tool zu wechseln.”
“Die API- und MCP-Erweiterungen sind bahnbrechend und bieten dem Produktsicherheitsteam von IonQ die Möglichkeit, Claude Security künftig noch stärker zu operationalisieren.”