Claude Duet: Sicherheit, Datenschutz und Schutz vor Bedrohungen
Claude Duet ist ein proaktiver Agent, der für Sie arbeitet – auch wenn Sie nicht da sind. Es baut auf zwei Schutzebenen auf: dem Sicherheitstraining im Claude-Modell selbst und den Schutzmaßnahmen, die in Produkten wie Claude Code und den verwalteten Claude-Agenten vorhanden sind. Darüber hinaus haben wir neue Schutzmaßnahmen für die kontoübergreifende Arbeit und das Agieren in Ihrem Namen hinzugefügt.
Claude Duet (opens in new tab) ist ein Agent, der sich derzeit in der Forschungsvorschau befindet und einen cloudbasierten Computer nutzt, um Aufgaben für Sie zu erledigen. Claude Duet kann alle Apps und Dienste nutzen, die Sie mit Claude verbunden haben, und läuft kontinuierlich weiter, auch nachdem Sie die App geschlossen haben. Es kann Ihren Posteingang lesen, Antworten entwerfen, Buchungen vornehmen und Routineaufgaben erledigen, während Sie nicht da sind. Unser Team nutzt Claude Duet für unsere eigenen Accounts und setzt es für die tägliche Arbeit ein.
Wir haben Claude Duet auf drei Prinzipien aufgebaut, die das Verhalten des Agenten steuern:
- Ihre Informationen und das, was andere Personen in Ihren verbundenen Apps teilen, werden diskret behandelt – mithilfe eines neuen Klassifikators, der die von Claude Duet entworfenen Nachrichten überprüft, bevor sie versendet werden.
- Sie behalten die Kontrolle darüber, was Claude Duet in Ihrem Namen tut.
- Claude Duet sieht niemals Ihre Passwörter, Browser-Cookies, Anmelde-Tokens oder andere Anmeldeinformationen.
Claude Duet ist neu, doch das Konzept dahinter ist es nicht. 2025 haben wir unser Framework für sichere und vertrauenswürdige Agenten veröffentlicht (opens in new tab), das den Menschen die Kontrolle überlässt und Datenschutz sowie sichere Interaktionen als Grundvoraussetzungen behandelt. Seitdem haben wir darüber geschrieben, warum keine einzelne Schutzmaßnahme ausreicht (opens in new tab) und warum der Schutz innerhalb des Modells nicht für sich allein stehen kann (opens in new tab). Über die verwalteten Claude-Agenten (opens in new tab) stellen wir zudem die Infrastruktur für die Ausführung von Agenten im Produktivsystem bereit – und Claude Duet trennt dabei die Zugangsdaten vom Agenten auf dieselbe Weise. Darauf aufbauend bietet es genau die Schutzmaßnahmen, die ein Agent benötigt, der in Ihrem Auftrag handelt. In diesem Beitrag erläutern wir, was wir hinzugefügt haben und woran wir noch arbeiten.
Sie genehmigen wichtige Aktionen
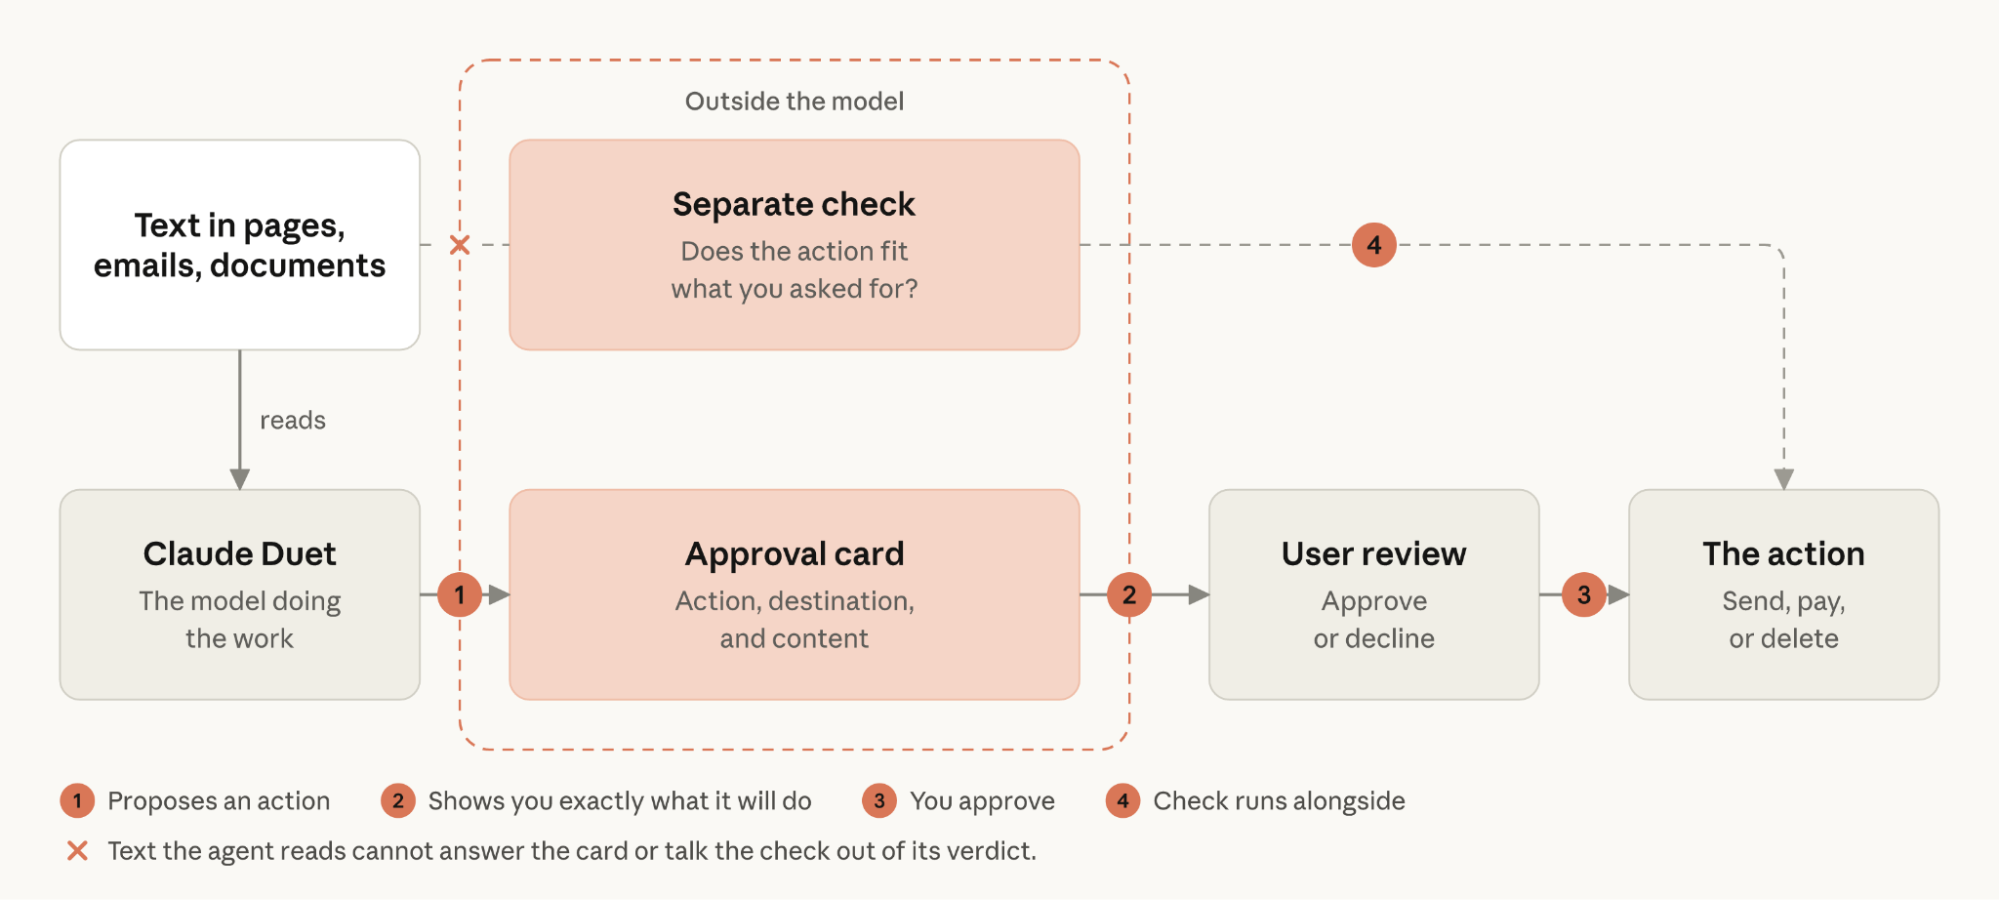
Ein Agent, der handelt, während Sie nicht da sind, muss wissen, wann er innehalten und um Erlaubnis bitten sollte, bevor er fortfährt – und das im richtigen Moment. Bevor Claude Duet etwa eine Nachricht mit potenziell sensiblen Daten versendet, etwas bezahlt oder etwas löscht, zeigt es Ihnen die Aktion, das Ziel und den Inhalt an, einschließlich aller Empfänger. Anschließend wartet es darauf, dass Sie die Aktion genehmigen.
Parallel zu jeder Aktion wird eine separate, automatisierte Prüfung ausgeführt, die auf dem Klassifikator des automatischen Modus von Claude Code (opens in new tab) basiert und für Claude Duet erweitert wurde. Diese Prüfung bewertet, ob die Aktion Ihrer Absicht entspricht. Die Prüfung läuft außerhalb des ausführenden Modells ab, sodass versteckte Anweisungen auf einer Seite das Ergebnis nicht beeinflussen können.
Einige Aktionen bleiben auch mit Ihrer Genehmigung tabu, wie etwa der Handel mit Wertpapieren, Bankgeschäfte wie das Überweisen von Geld zwischen Konten sowie der Zugriff auf das Konto einer anderen Person. Und ein paar Dinge fallen nicht unter eine „Nicht erneut fragen“-Regel, egal wie oft Sie sie bereits genehmigt haben, etwa das Bezahlen oder Senden von Geld, das Löschen einer Bestellung oder das Erstellen eines Kontos. Für Routineaufgaben, die während Ihrer Abwesenheit ausgeführt werden, gelten dieselben Sicherheitsmaßnahmen.
Wir haben viel Zeit darauf verwendet, abzustimmen, wie oft Claude Duet um Genehmigung bittet. Genehmigungsmüdigkeit ist ein ernstes Problem, denn wenn man zu viele Anfragen erhält, tendiert man irgendwann dazu, diese einfach durchzuwinken, ohne sie zu prüfen. Wir werden diese Einstellung im Laufe der Zeit weiter anpassen.
Für Zahlungen nutzt Claude Duet eine Einmalkarte aus einer Wallet (z. B. via Stripe Link), die auf den jeweiligen Händler und Betrag limitiert ist. Sie sehen dann nur noch den Artikel und den Gesamtbetrag und genehmigen den Kauf in Ihrer Link-App. Ihre echte Kartennummer wird weder an Claude Duet noch an den Händler weitergegeben.
Ihre Informationen werden vertraulich behandelt
Ein Agent, der Ihre E-Mails liest und in Ihrem Namen Nachrichten sendet, entscheidet ständig, wohin die unterschiedlichen Informationen gehen sollen. Wenn Sie Claude Duet bitten, Ihrem Team eine wöchentliche Zusammenfassung zu senden, sollte diese nur Inhalte enthalten, auf die bereits alle im Team Zugriff haben, und niemals private Details wie etwa Ihre Gespräche zur Leistungsbeurteilung.
Um dieses Problem zu lösen, haben wir einen neuen Sicherheitsklassifikator entwickelt, der separat vom Hauptmodell ausgeführt wird und überprüft, ob jede Nachricht, die Claude Duet gleich senden wird, potenziell sensible Informationen enthält. Wir unterteilen diese Informationen in zwei Stufen:
- Niemals weitergeben: Informationen wie Anmeldedaten, vollständige Karten- und Kontonummern sowie amtliche Ausweisnummern erhalten bei uns den höchsten Schutz. Claude Duet ist angewiesen, diese niemals an andere weiterzugeben – auch nicht, wenn Sie darum bitten.
- Freigabe erforderlich: Claude Duet gibt andere private Informationen, etwa zu Gesundheit oder Finanzen, nur weiter, wenn Sie dem ausdrücklich zugestimmt haben. Ihre eigene Anfrage gilt als Einwilligung, daher erfordert „Sende meinem Zahnarzt eine Nachricht und sag ihm, dass ich Zahnschmerzen habe“ in der Regel keine weitere Genehmigung.
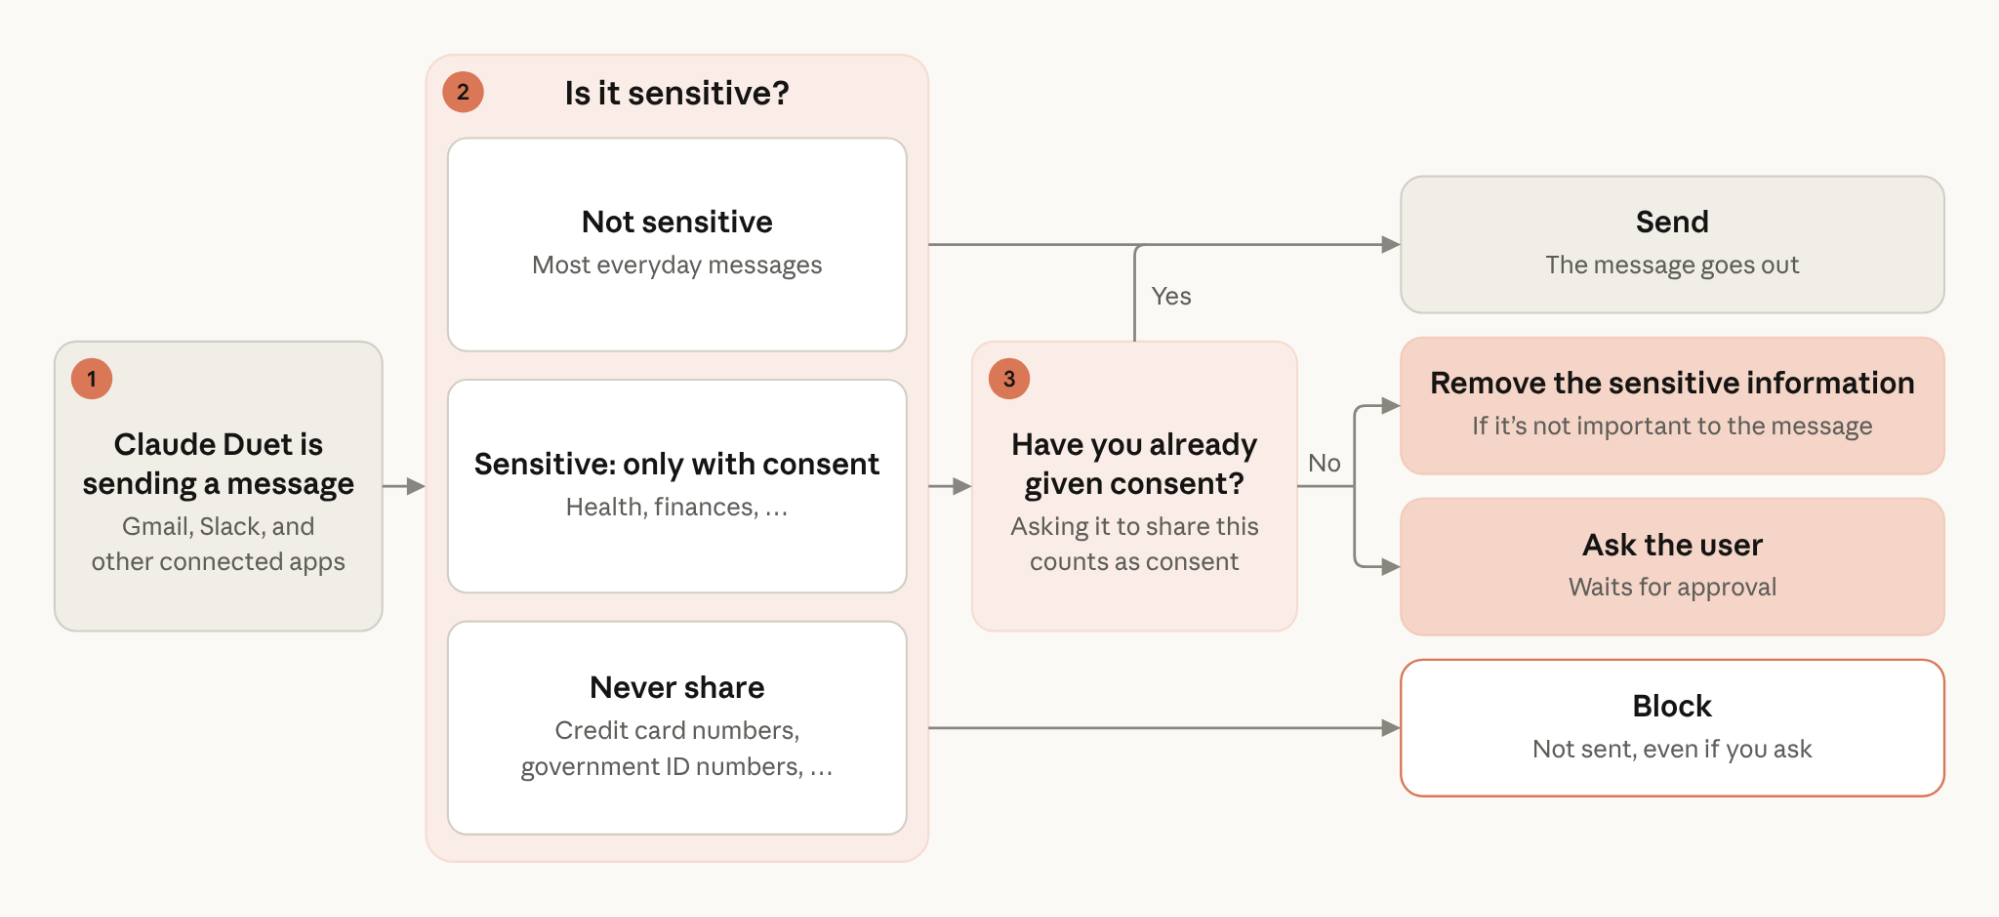
Wenn Claude Duet aus einem dieser Gründe blockiert wird, kann es entscheiden, die Nachricht ohne die vertraulichen Informationen neu zu formulieren und sie Ihnen zur Genehmigung vorzulegen.
Claude Duet befindet sich noch in der Forschungsvorschau, und diese Schutzmaßnahmen könnten gelegentlich etwas übersehen oder eine harmlose Nachricht markieren. Deshalb arbeiten sie mit den oben genannten Genehmigungsmechanismen zusammen, die dafür sorgen sollen, dass Sie die Kontrolle darüber behalten, was Claude Duet in Ihrem Namen versendet. Wir möchten unseren Klassifikator kontinuierlich weiterzuentwickeln, sobald wir mehr über die Nutzung von Claude Duet erfahren.
Sie haben Einblick in Aufgaben und verbundene Apps
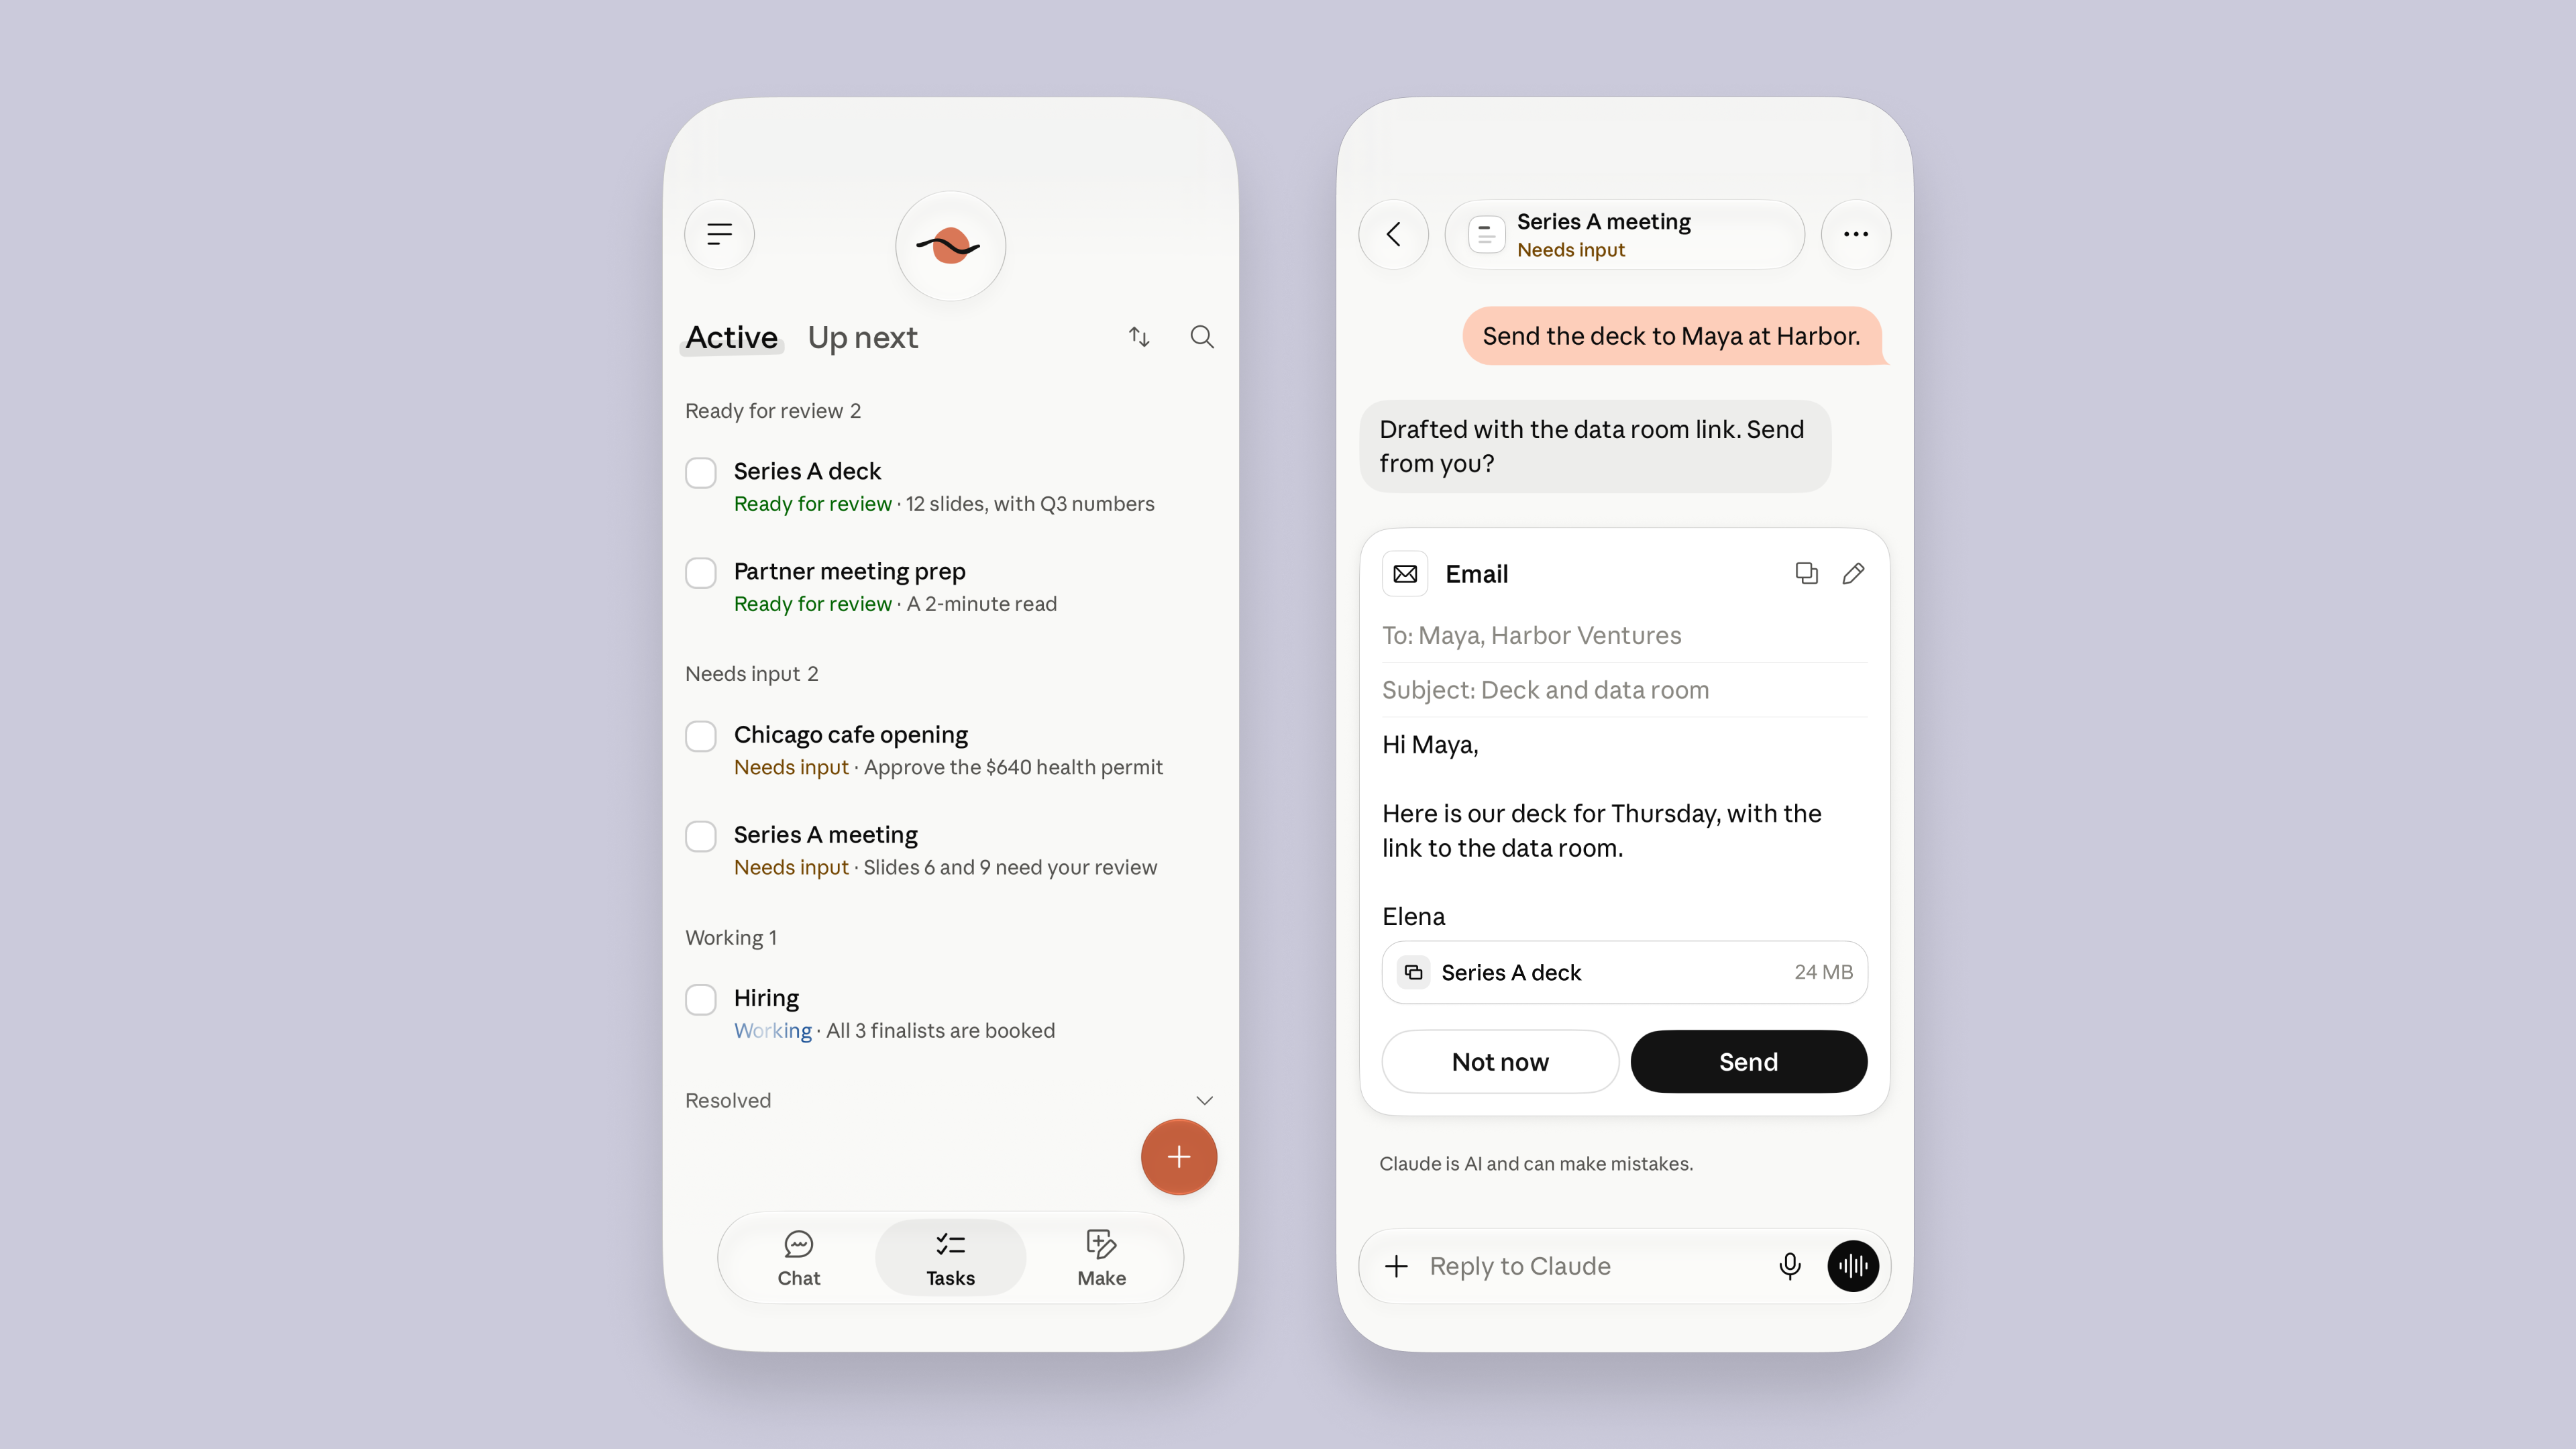
In der Aufgabenliste von Claude Duet, in der jede Aufgabe eine eigene Seite hat, können Sie sehen, was Claude Duet bereits erledigt hat und gerade tut, und es jederzeit selbst steuern. Claude Duet speichert Ihren Gesprächsverlauf und das Memory von Claude Duet, damit alle Informationen zwischen verschiedenen Aufgaben erhalten bleiben, bis Sie Ihren Verlauf löschen oder das Memory zurücksetzen. Wenn Sie Ihr Konto löschen, wird alles gelöscht, was Claude Duet gespeichert hat.
Die Apps, die Sie mit Claude verknüpft haben, werden in Claude Duet übernommen. Wenn Sie eine App an einer Stelle deaktivieren, wird sie in beiden Modellen deaktiviert. Wenn Sie eine App trennen, wird ab diesem Moment kein neuer Zugriff mehr gewährt, aber was Claude Duet bereits daraus gelernt hat, bleibt erhalten, bis Sie das Memory von Claude Duet zurücksetzen. Dies können Sie jederzeit in den Einstellungen der App machen. Claude Duet nutzt auch das Memory aus Ihrem Claude-Konto, sodass Details, die Claude sich aus Ihren früheren Chats gemerkt hat, zugänglich sind.
Zugangsdaten und der Browser sind vom Modell isoliert
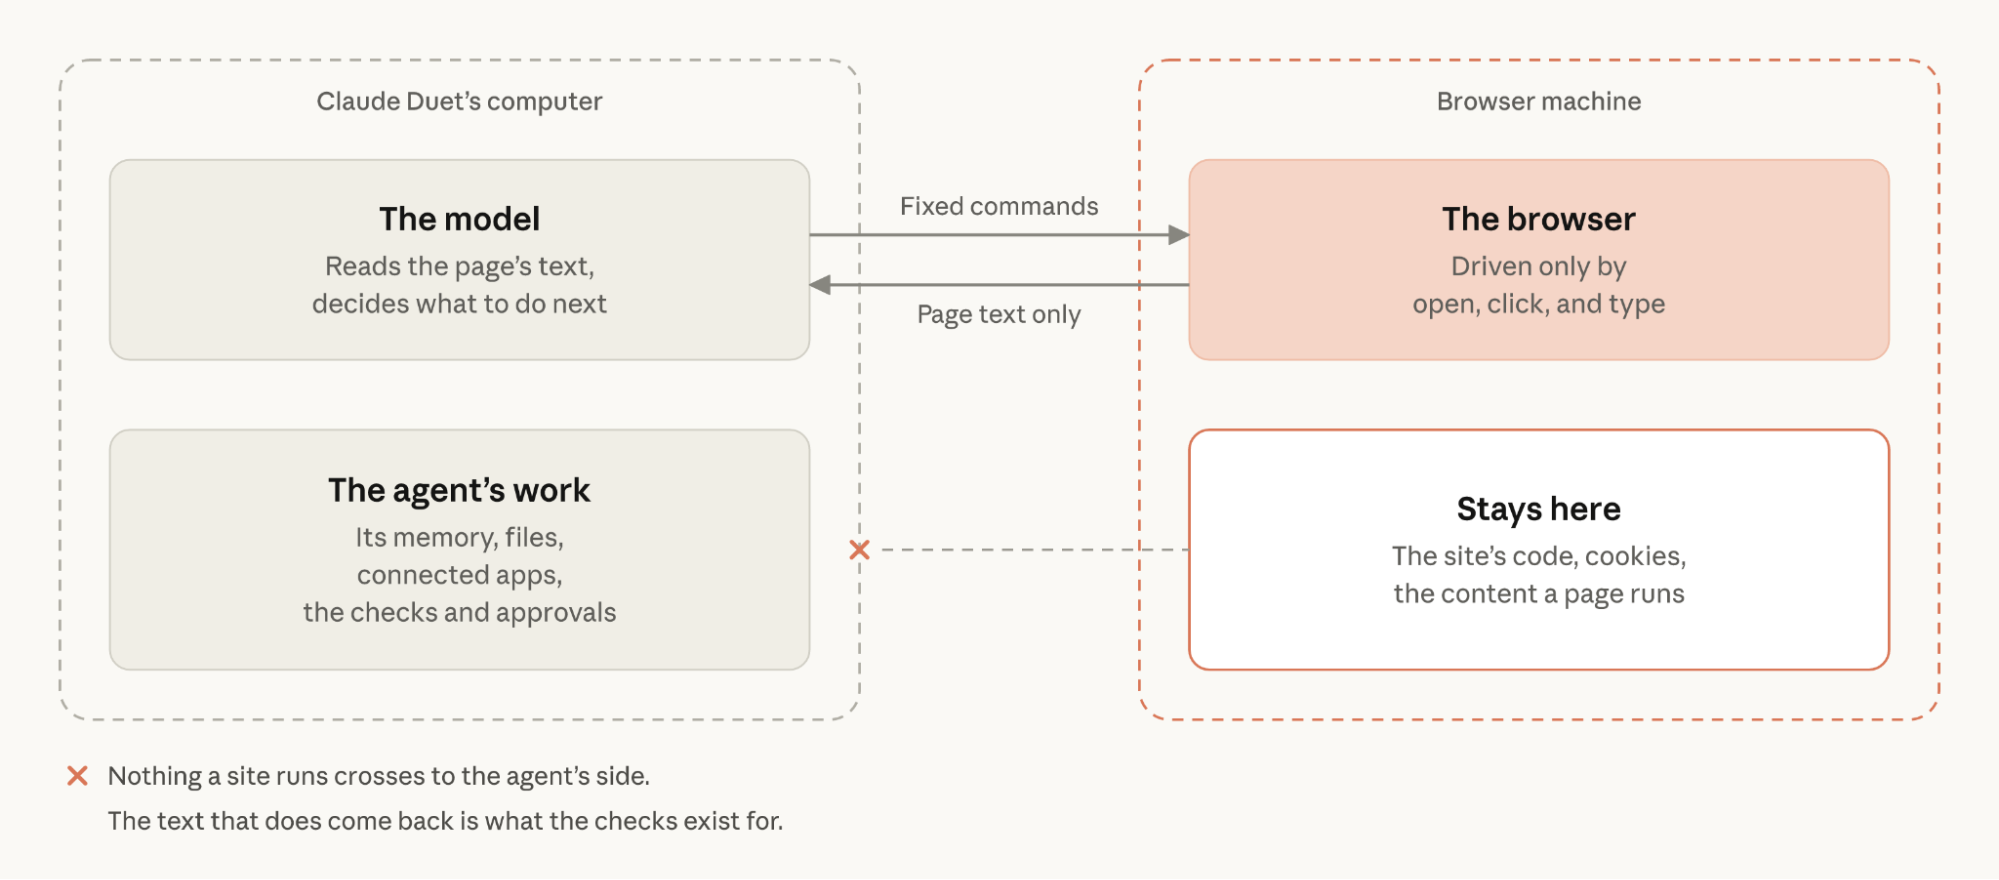
Claude Duet sieht niemals Ihre Passwörter, Browser-Cookies oder die Anmelde-Tokens Ihrer verbundenen Apps und kann diese auch nicht in seinem Memory speichern. Sie laufen ausschließlich über separate Rechner, auf die das Modell keinen Zugriff hat, und auch die Freigaben und Sicherheitsprüfungen, die steuern, was es tut, laufen dort.
Passwörter
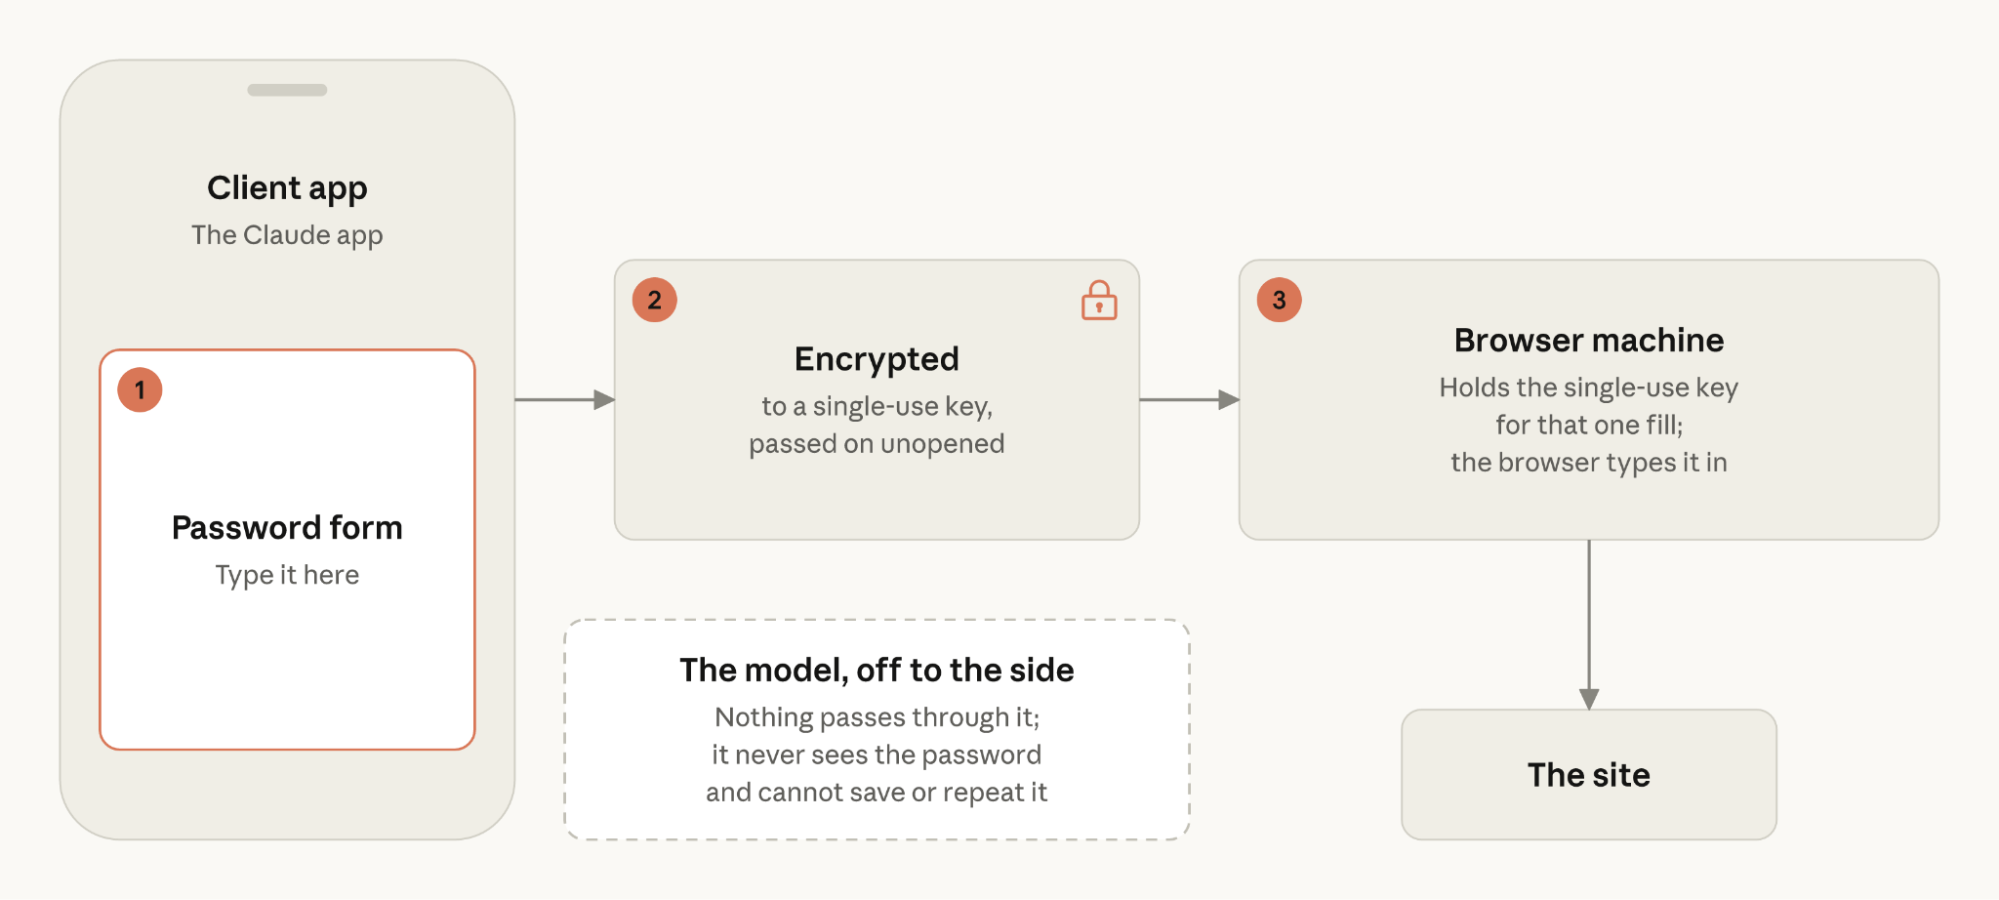
Wenn eine Website nach einem Passwort fragt, geben Sie es in ein Formular in der Claude-App ein. Das Formular verschlüsselt sie mit einem Einmalschlüssel, der ausschließlich auf unserer sicheren Cloud-Browser-Instanz existiert, und zwar nur für diese einzelne Verwendung. Es übergibt das verschlüsselte Passwort ungeöffnet an den Browser, der es auf der Website eingibt. Das Modell sieht das Passwort nicht und kann es weder speichern noch wiederholen. In Kürze können Sie sich mit 1Password anmelden: Claude Duet fragt nach Anmeldedaten, Sie genehmigen diese Anfrage in 1Password, und die Anmeldedaten werden an den Browser übermittelt, ohne an das Modell übertragen zu werden.
Ein Agent, der sich für Sie anmeldet, verändert die Dynamik von Phishing auf zweierlei Weise. Einerseits speichert Claude Duet keine Anmeldedaten für Sie, sodass ihm kein Passwort durch Phishing entlockt werden kann, und keine versteckte Anweisung kann es dazu bringen, ein Geheimnis preiszugeben, das es nicht besitzt. Doch auch das Anmeldeformular selbst kann zum Angriffsziel werden, da alles, was nach einem Passwort fragt, nachgeahmt werden kann. Daher wird das Anmeldeformular von Claude Duet nur während einer von Ihnen angeforderten Anmeldung innerhalb der App angezeigt. Er wird niemals als Link, Textnachricht, E-Mail oder über eine andere Website als claude.ai übermittelt. Wenn etwas, das wie Claude Duet aussieht, an anderer Stelle nach Ihrem Passwort fragt, ist es nicht legitim.
Anmelde-Tokens
Wenn Claude Duet in einer verbundenen App arbeitet, nutzt es unser Design für verwaltete Claude-Agenten (opens in new tab), um Anmeldedaten vom Agenten fernzuhalten. Anmeldeinformationen, die der Agent in Ihrem Namen verwendet, etwa ein Anmeldetoken für einen verbundenen Dienst, gelangen niemals auf die Instanz, auf der der Agent arbeitet. Stattdessen befindet sich dort ein Platzhalter für die Zugangsdaten, und ein Proxy außerhalb dieser Instanz setzt den echten Wert erst ein, wenn eine Anfrage gestellt wird.
Der Browser
Ihr Browser in Claude Duet wird in einer eigenen, dedizierten virtuellen Maschine in der Cloud ausgeführt – getrennt vom Modell und von der Arbeitsumgebung, auf der der Agent arbeitet. Der Agent steuert den Browser ausschließlich über einen festen Satz von Befehlen: Diese Seite öffnen, hier klicken, dies eingeben. Alles, was eine Website ausführt, bleibt auf der Browser-Instanz (opens in new tab). Der Code und die Cookies der Webseite gelangen weder ins Memory von Claude Duet noch in Ihre verbundenen Apps, und keiner der Befehle des Agenten kann Cookies aus dem Browser auslesen. Was jedoch übermittelt wird, sind der Text der Seite und Downloads, da der Agent diese lesen muss, um seine Aufgabe zu erledigen. Deshalb gibt es weitere Prüfungen sowie die aus unserer Forschung zur Browsernutzung (opens in new tab) beschriebenen Schutzmaßnahmen gegen Prompt-Injection in Claude Duet. Dateien, die Claude Duet über den Browser hochlädt, durchlaufen dieselbe Prüfung auf vertrauliche Informationen wie die Nachrichten von Claude Duet.
Claude Duet ist außerdem so konzipiert, dass es sich als Agent zu erkennen gibt. Derzeit enthalten die Anfragen, die der Webbrowser von Claude Duet sendet, einen eindeutigen User-Agent-Header, und wir veröffentlichen die öffentlichen IP-Adressen, von denen aus Claude Duet surft, damit Webseiten Claude Duet erkennen und entscheiden können, wie sie damit umgehen. Vor der Veröffentlichung haben wir außerdem mehrere große Webseiten kontaktiert und ihnen die Möglichkeit gegeben, Claude Duet den Besuch ihrer Seiten zu verwehren, und einige haben davon Gebrauch gemacht. Wir werden die Art und Weise, wie sich Claude Duet zu erkennen gibt, weiter verfeinern, sobald wir mehr Informationen aus der Forschungsvorschau erhalten.
So haben wir Claude Duet getestet
Die Tests begannen lange vor der Forschungsvorschau und werden kontinuierlich fortgesetzt. Unser Safeguards-Team hat Evaluierungen auf Basis von Routineaufgaben erstellt, jeweils in drei Varianten: eine harmlose Version, eine mit eingeschleusten Anweisungen und eine, die den Agenten dazu verleitet, mehr zu tun, als von ihm verlangt wurde. Diese laufen parallel zum Shadow-Traffic aus der realen Nutzung.
Red Teams testeten zudem, ob Claude Duet Informationen preisgeben, ohne Genehmigung handeln oder böswillige Prompts ausführen würde. Wir haben ein Bedrohungsmodell des gesamten Systems erstellt, das alle Repositorys und Vertrauensgrenzen umfasst, die involviert werden. Ein externes Unternehmen für Penetrationstests hat Claude Duet mit Zugriff auf unseren Quellcode getestet und ein Anschlussprojekt, der den Cloud-Browser und das Anmeldeformular läuft derzeit. Jede neue Funktion für Zugangsdaten wird in einer isolierten Testumgebung einem Red-Teaming unterzogen, bevor sie für irgendjemanden veröffentlicht wird.
Claude Duet fällt außerdem in den Geltungsbereich des öffentlichen Bug-Bounty-Programms von Anthropic, das valide Meldungen belohnt und gemäß unserer Richtlinie zur verantwortungsvollen Offenlegung Safe Harbor für Forschung in guter Absicht gewährt. Wenn Sie eine Sicherheitslücke finden, möchten wir das unbedingt wissen: Bitte melden Sie diese über das Bug-Bounty-Programm von Anthropic bei HackerOne (opens in new tab).
Gemeinsam mit Ihnen entwickeln
Wir veröffentlichen Claude Duet als Forschungsvorschau, weil wir erfahren möchten, was Ihnen an einem persönlichen Agenten wichtig ist, einschließlich der Schutzmaßnahmen und Kontrollmöglichkeiten, die Sie sich als Nächstes wünschen. Einiges von dem, was hier beschrieben wird, ändert sich noch: wie oft um Genehmigung gebeten wird, wie Sie sich anmelden und wie gut die Prüfungen auf sensible Informationen Privates von Harmlosem unterscheiden können. Wenn Sie Claude Duet in einfachen Worten mitteilen, was Sie sich wünschen oder was schiefgelaufen ist, erstellt Claude Duet daraus einen Bericht für unser Team.