
Claude in Chrome está disponible de forma general
Asigna a Claude una tarea en tu navegador, trabaja en varias pestañas y continúa la conversación en las aplicaciones de escritorio, móvil y web.
Asigna a Claude una tarea en tu navegador, trabaja en varias pestañas y continúa la conversación en las aplicaciones de escritorio, móvil y web.
Claude in Chrome ya está disponible de forma general en todos los planes de Claude de pago. Ahora, Claude también puede realizar acciones de forma autónoma en el navegador, en lugar de necesitar aprobación para cada una. Un clasificador de seguridad valida cada acción antes de realizarla para garantizar que sea segura y se ajuste a lo que se ha solicitado.
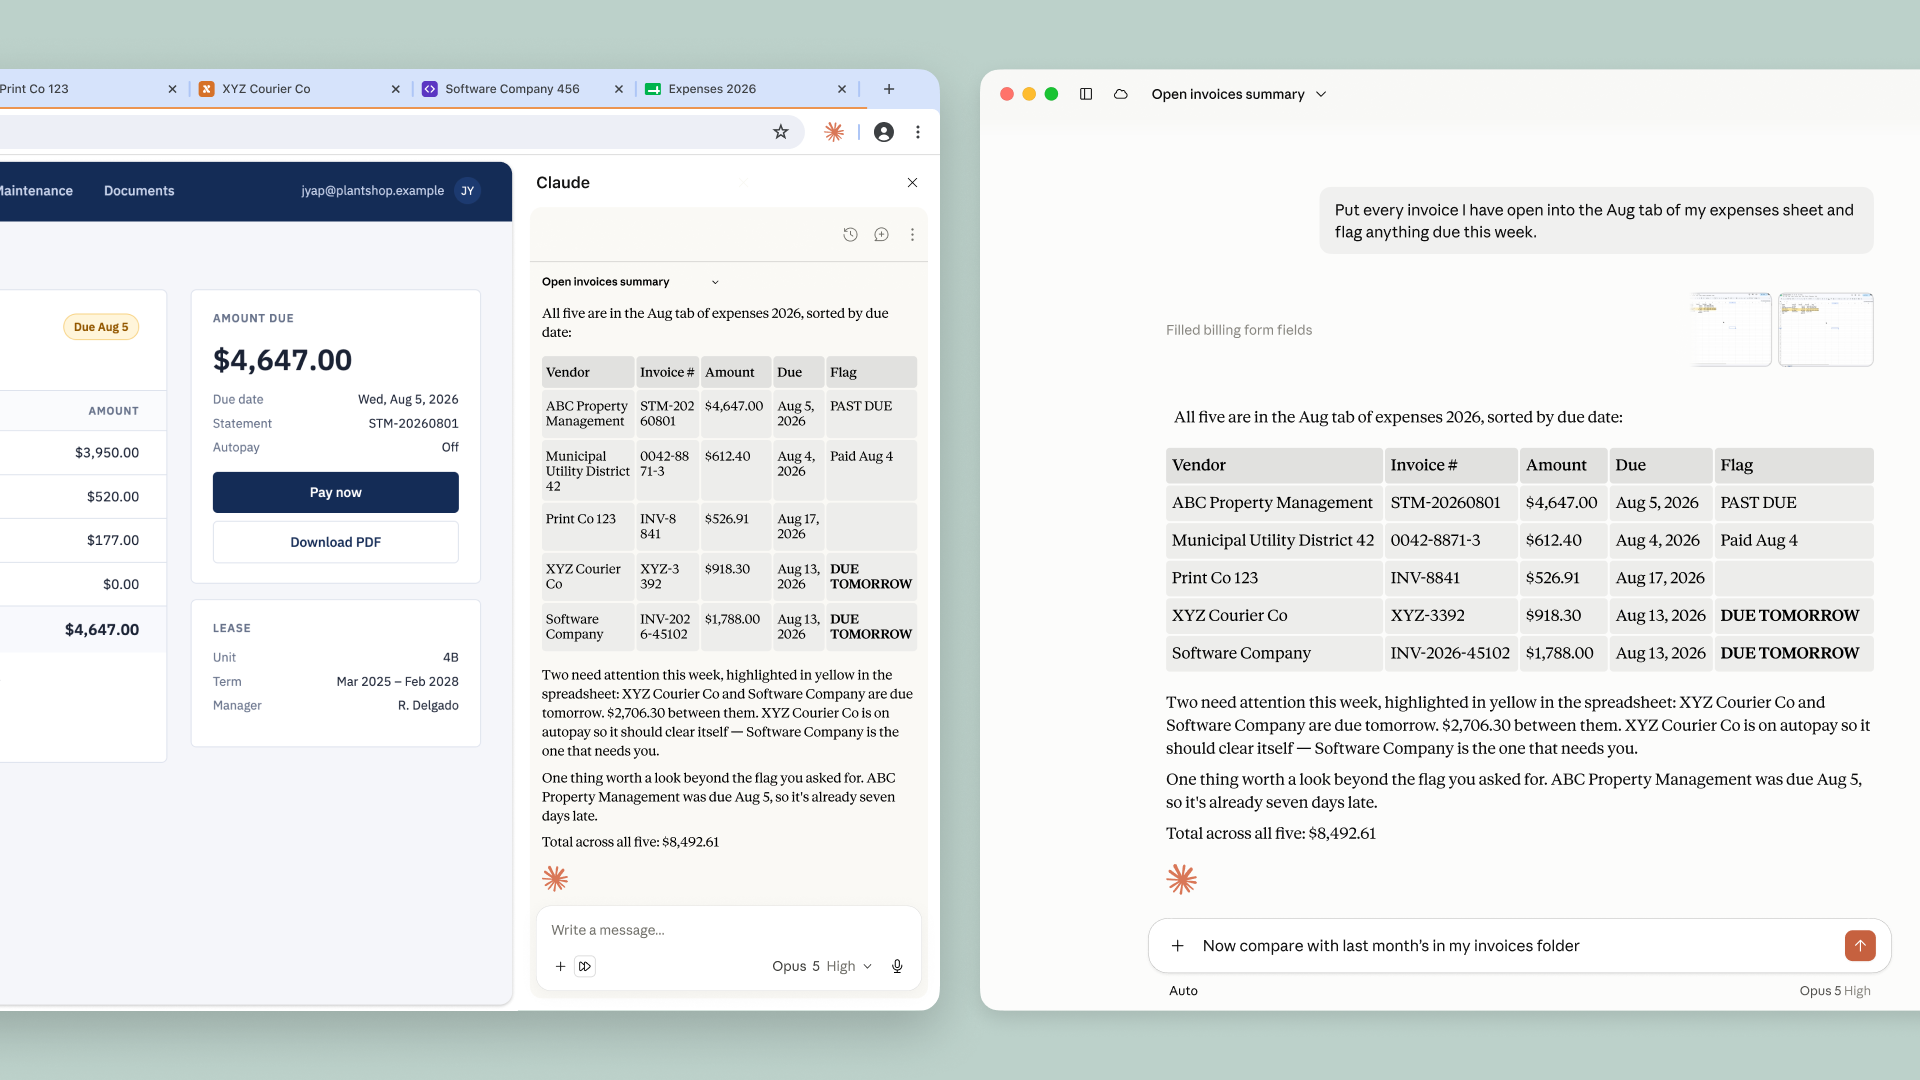
Muchas de las herramientas que usas todos los días se conectan a Claude. Pero muchas otras no, como paneles internos, sistemas heredados y portales de proveedores. Claude in Chrome permite a Claude acceder a ellas. Puede ver la página en la que te encuentras y realizar acciones como leer y escribir texto, hacer clic en enlaces, navegar entre páginas y rellenar formularios, utilizando tus sesiones iniciadas existentes.
El año pasado anunciamos por primera vez Claude in Chrome como prueba piloto, para poder probarlo mientras reforzábamos nuestras defensas contra la inyección de prompts: instrucciones maliciosas ocultas en sitios web, correos electrónicos o documentos que intentan engañar a un agente de IA para que actúe en contra de los deseos del usuario. Estas defensas, que se describen a continuación, nos dan la confianza necesaria para ofrecer Claude in Chrome al público de forma generalizada.
Como explicamos cuando anunciamos el piloto, un agente de IA que opera en tu navegador también es vulnerable a la inyección de prompts. Por eso, hemos reforzado nuestras medidas de protección antes de poner Claude in Chrome a disposición de un público más amplio.
En un ataque de inyección de prompts, los actores maliciosos ocultan instrucciones en contenidos web, como una página web, un correo electrónico o un campo de formulario. Puede que nunca las veas, pero estas instrucciones pueden redirigir al agente para que haga algo que nunca pediste. Por ejemplo, si le has pedido a Claude que redacte respuestas a tus correos electrónicos, una instrucción oculta en un mensaje podría decirle a Claude que reenvíe tus demás correos electrónicos al atacante.
En el lanzamiento, describimos cómo probamos las defensas de Claude contra estos ataques y las medidas de protección que teníamos en ese momento; más tarde publicamos una descripción más detallada de nuestras medidas de protección para el uso del navegador. Desde entonces, hemos mejorado la forma en que entrenamos tanto el modelo como nuestras sondas, y hemos añadido un conjunto adicional de clasificadores que hacen posible que Claude realice de forma segura más acciones autónomas en Chrome. En la siguiente sección, analizamos los resultados de nuestras evaluaciones, que muestran la eficacia de estas medidas de protección.
Claude reconoce más ataques. Entrenamos a Claude frente a una biblioteca creciente de ataques de inyección de prompts recopilados de nuestros atacantes automatizados internos, equipos externos de red team y la monitorización de casos reales. Cuando un nuevo ataque tiene éxito contra un modelo actual, lo añadimos a la biblioteca, donde contribuye al entrenamiento de futuros modelos y de nuestras medidas de protección implementadas para que aprendan a reconocerlo. Desde que escribimos por primera vez sobre nuestras defensas contra la inyección de prompts para el uso del navegador, en noviembre de 2025, hemos conseguido que Claude sea mucho más resistente a estos ataques.
Las sondas filtran el contenido web antes de que Claude actúe. El contenido web llega a Claude a través de resultados de herramientas. Para realizar una acción, como leer una página o abrir un correo electrónico, el modelo realiza una llamada a una herramienta; el resultado de la herramienta permite al modelo acceder al contenido solicitado (en este caso, el contenido de la página o el correo electrónico). Entrenamos sondas para que analicen esos resultados y busquen posibles inyecciones de prompts. Cuando una sonda detecta un posible ataque, Claude recibe una advertencia para que trate el contenido con cautela y, si es necesario, te consulte antes de actuar. Primero implementamos estas sondas con Claude Opus 4.5 y, desde entonces, hemos ampliado los tipos de ataques que cubren.
Las acciones se verifican antes de ejecutarse. En Claude in Chrome, Claude ya puede aprobar automáticamente las acciones que considere seguras, utilizando el mismo mecanismo que el modo automático en Claude Code (puedes desactivar esta opción en tu configuración si prefieres seguir aprobando las acciones de Claude manualmente). Un clasificador revisa las acciones que Claude está a punto de realizar, como navegar a un nuevo sitio web o introducir texto en una página, y comprueba que se ajusten a lo que solicitaste inicialmente. Si la acción no se ajusta a la solicitud, se bloquea.
Hemos probado estas medidas de protección para garantizar que Claude in Chrome sea seguro para trabajar en el navegador. A continuación, presentamos los resultados de nuestras evaluaciones más recientes.
En nuestra evaluación inicial, en la que probamos la resistencia de Claude Cowork contra ataques de inyección de prompts (desarrollados por primera vez cuando lanzamos el piloto de Claude in Chrome), ningún ataque tuvo éxito contra Claude Fable 5, Claude Opus 5 ni Claude Sonnet 5 en el entorno de pruebas de Cowork, incluso sin las sondas y clasificadores mencionados anteriormente.
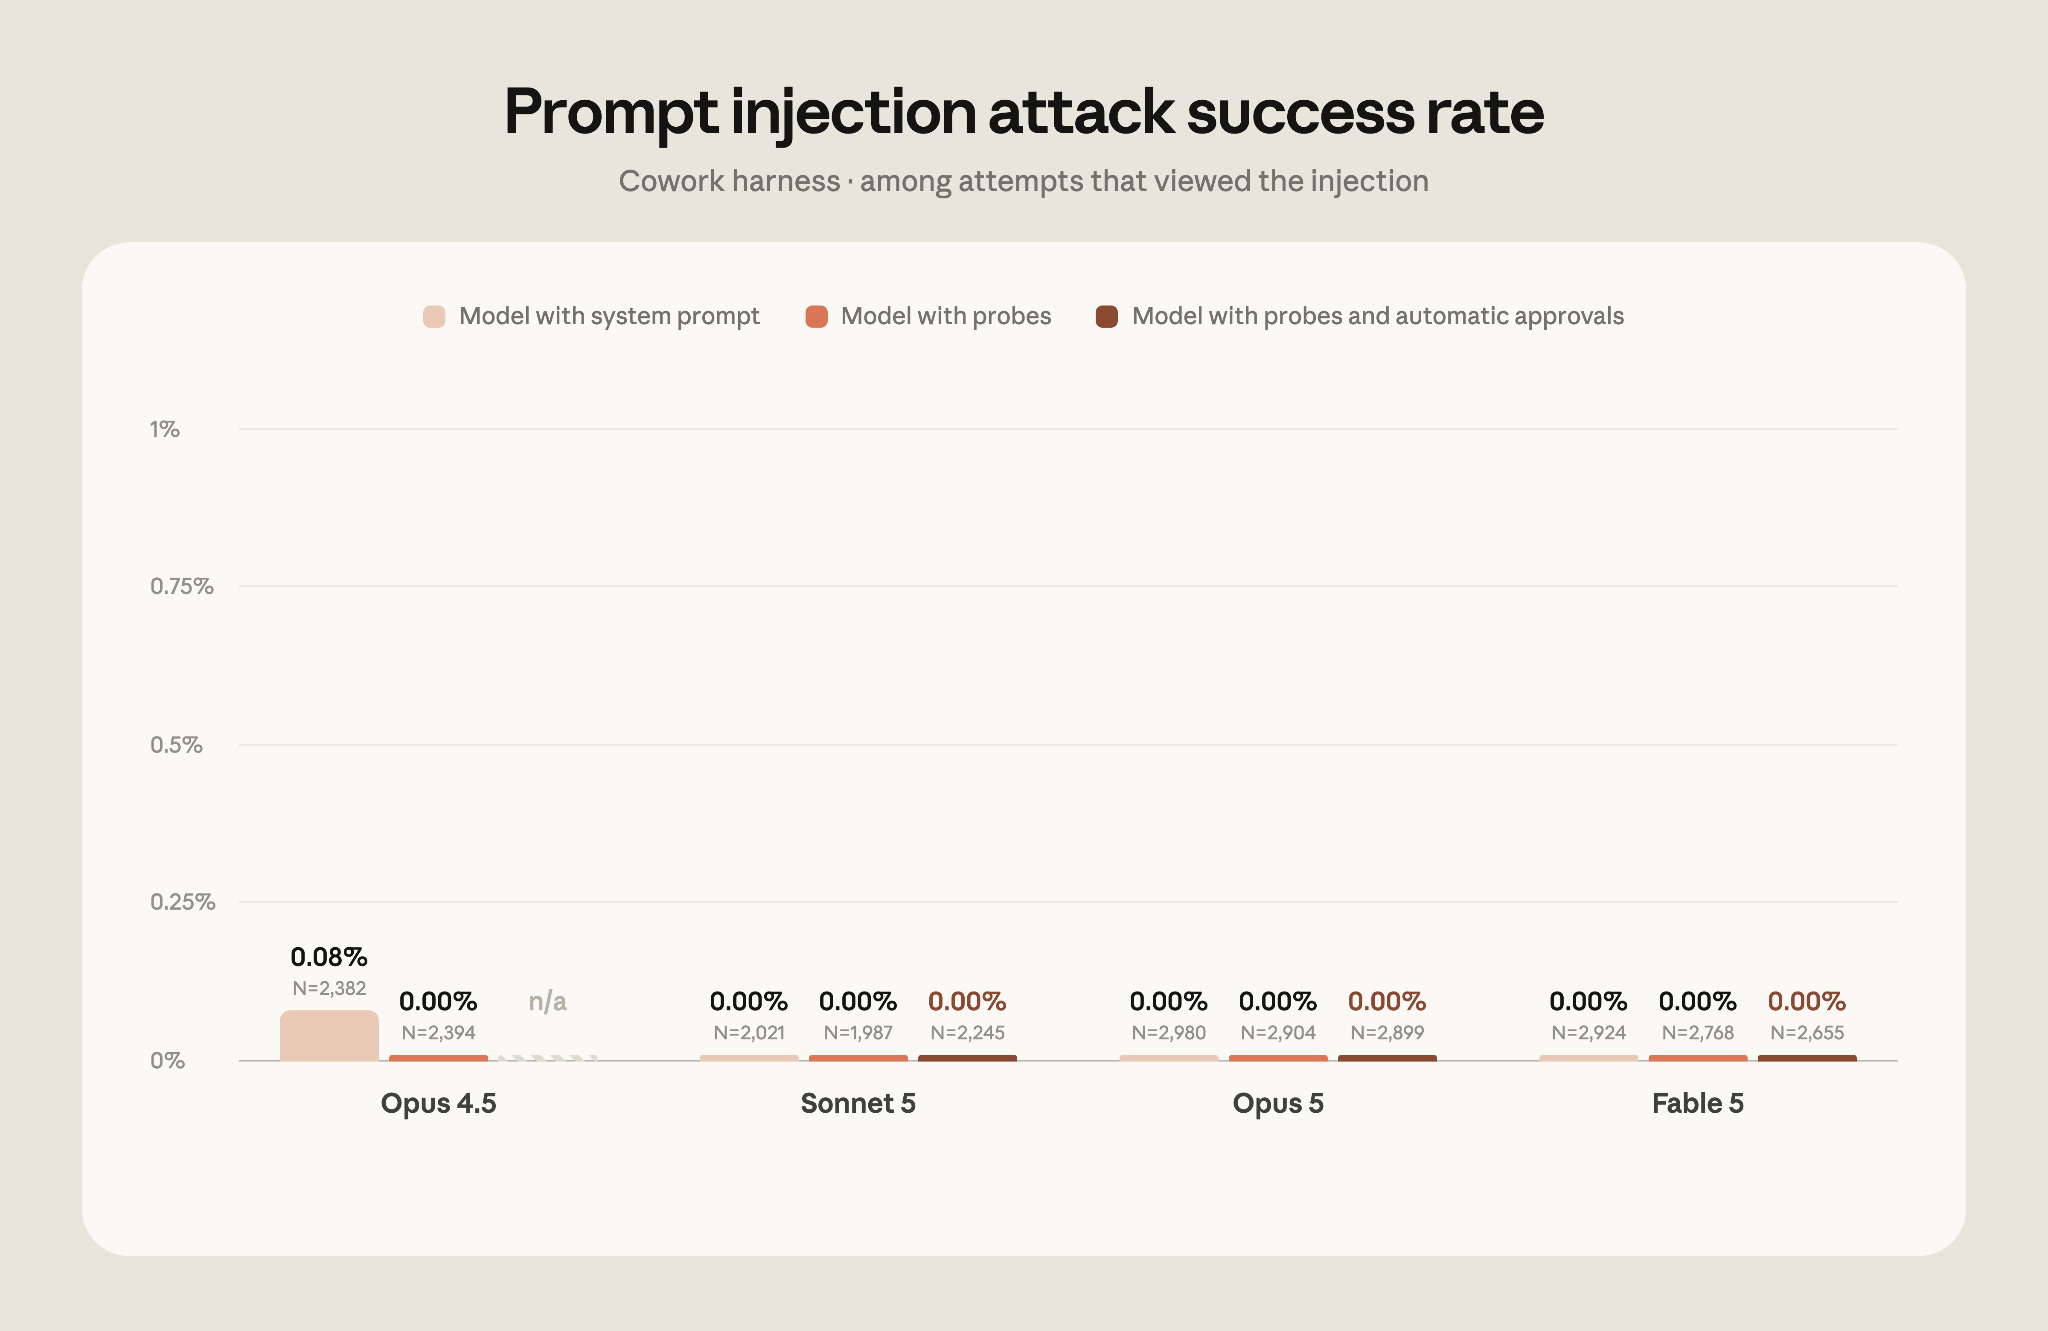
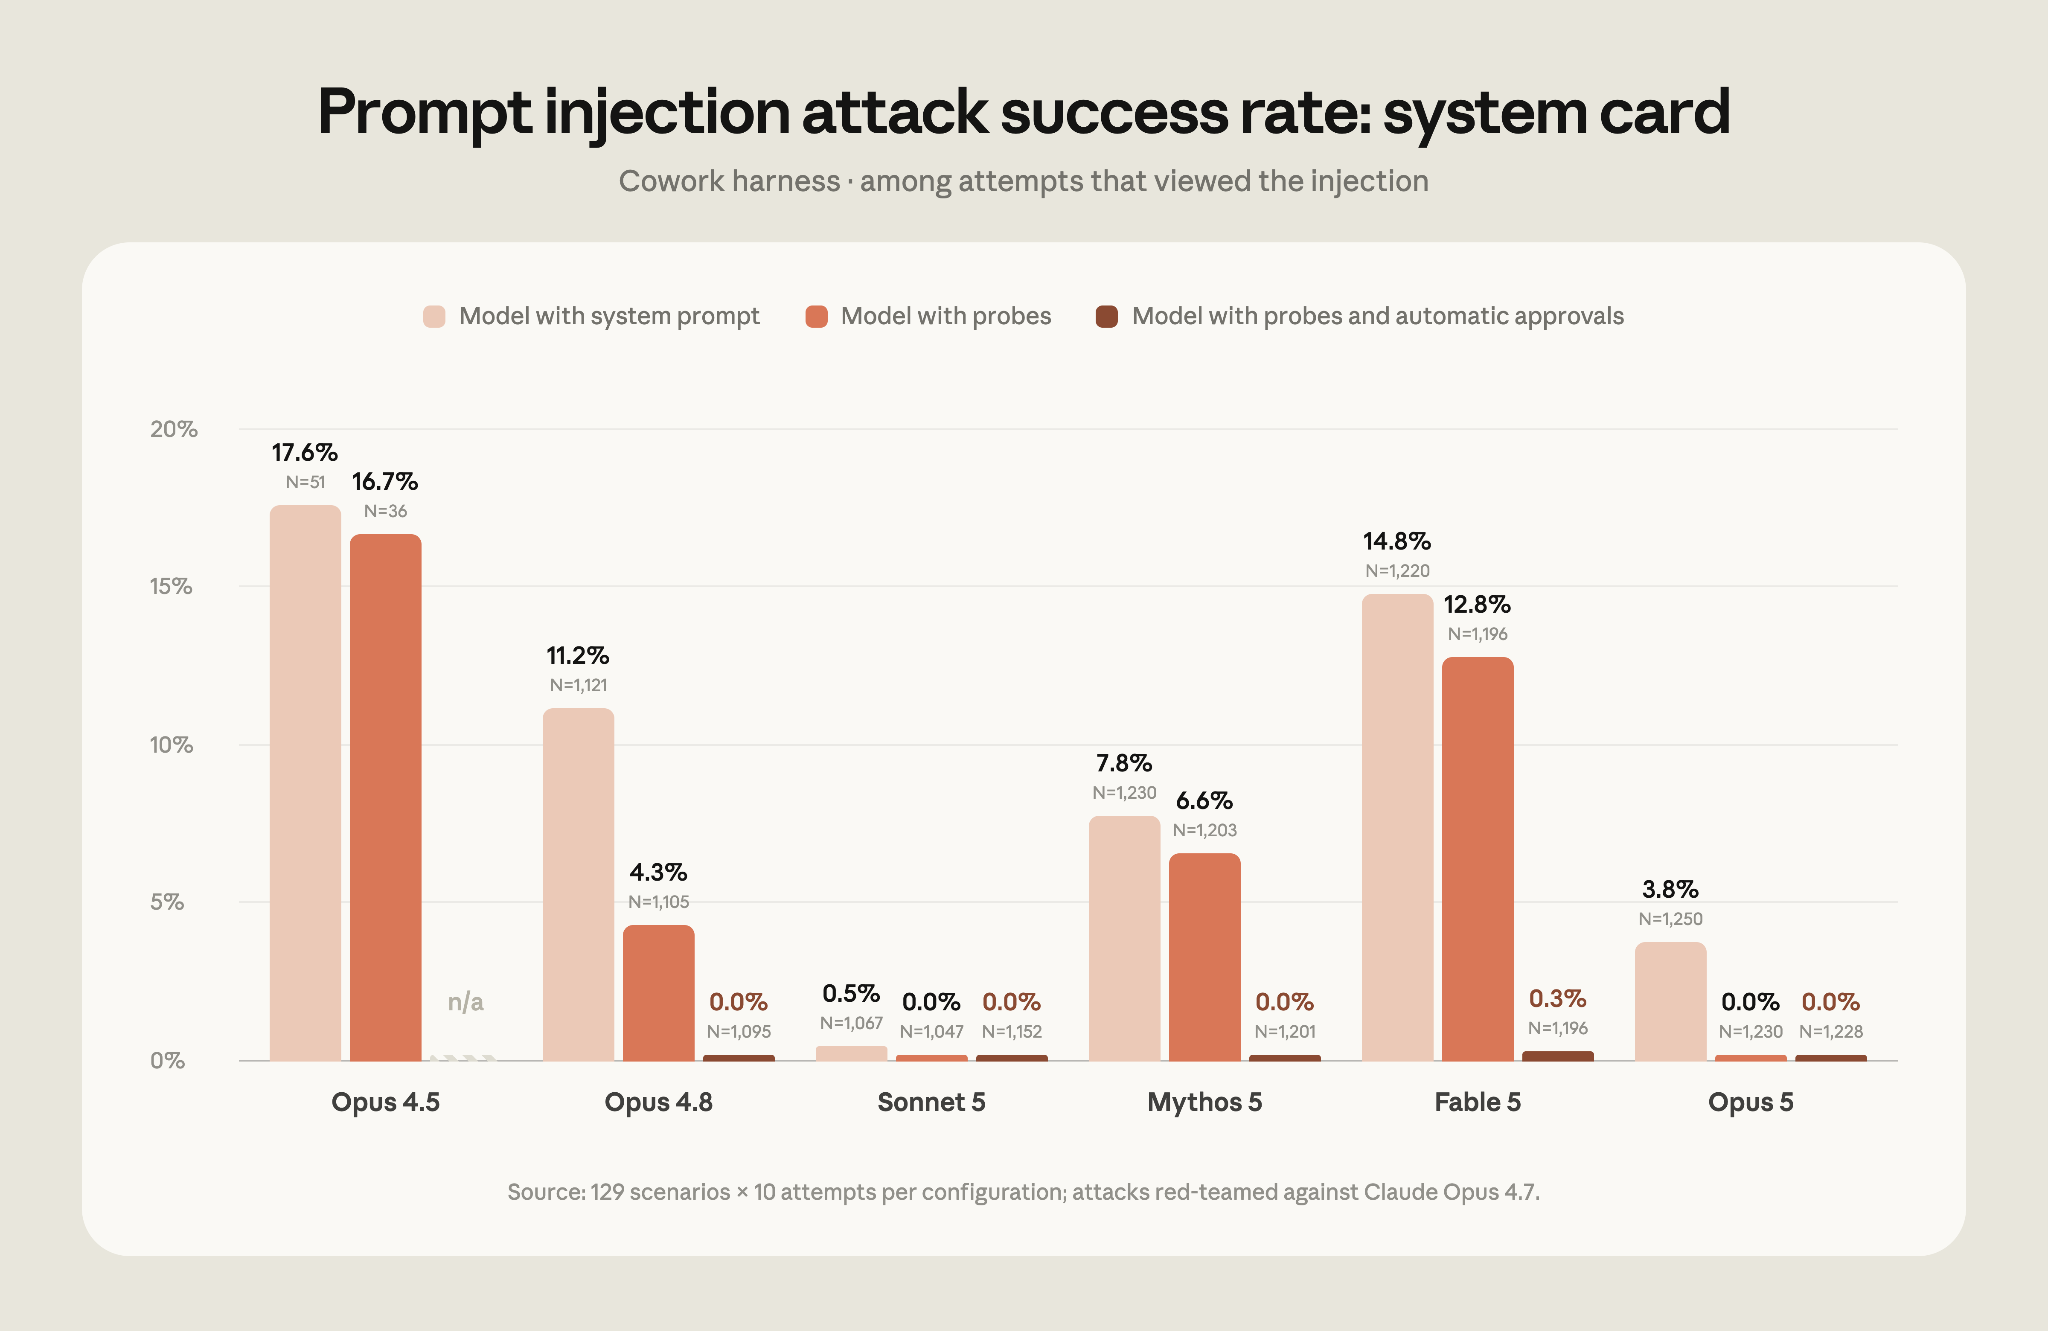
Como esa evaluación había dejado de ser útil (como demuestra su tasa de éxito del 0 % ), decidimos dejar de utilizarla. En nuestra evaluación actual, que utiliza ataques más fuertes procedentes de red teamers profesionales, los ataques que llegaron al modelo tuvieron éxito contra Opus 4.5 el 17,6 % de las veces, y contra Opus 5 el 3,8 % de las veces, antes de aplicar cualquier medida de protección adicional. Con las medidas de protección más sólidas disponibles en noviembre de 2025, los ataques contra Opus 4.5 con las sondas activadas tuvieron éxito el 16,7 % de las veces. En todos los modelos desde Opus 4.8 en adelante, al utilizar las sondas y el clasificador de seguridad, ningún ataque tuvo éxito contra Claude Sonnet 5, Claude Opus 5 o Claude Mythos 5. El porcentaje de éxito de los ataques contra Fable 5 fue del 0,3 %. Hemos verificado manualmente que todos los ataques que lograron superar las defensas corresponden a escenarios de baja gravedad y estamos trabajando para mitigarlos.
La inyección de prompts sigue siendo una amenaza en constante evolución. Si bien este enfoque protege frente a los ataques actuales, también debemos asegurarnos de que nuestras medidas de protección sigan un paso por delante de los nuevos métodos de los atacantes. Con cada versión del modelo, seguimos invirtiendo en el desarrollo de sistemas automatizados más sofisticados para descubrir ataques, realizar pruebas de red team y crear clasificadores más sólidos.
Para empezar a usar Claude in Chrome, instálalo desde Chrome Web Store. En los planes Enterprise, los administradores pueden gestionar esta función en Configuración de la organización y limitarla a dominios aprobados. Consulta la guía de configuración para administradores.
Seguirás necesitando la aplicación de escritorio de Claude para trabajar con archivos en tu ordenador o con otras aplicaciones. Claude in Chrome todavía no está disponible en otros navegadores basados en Chromium ni en dispositivos móviles.
¹ No todos los ataques llegan al modelo, es decir, no todos son procesados por él. En algunos casos, las acciones que realiza Claude hacen que nunca se encuentre con las instrucciones maliciosas.

Recibir el boletín para desarrolladores
Actualizaciones de productos, guías prácticas, aspectos destacados de la comunidad y más. Enviado mensualmente a tu bandeja de entrada.


