Claude Security ora effettua scansioni continue e tiene traccia delle correzioni
Claude Security ora si mantiene aggiornato sui tuoi repository man mano che il codice cambia, tiene traccia delle problematiche finché non vengono risolte, impara dal contesto aggiunto dal team e si collega ai tuoi strumenti tramite API e MCP. Disponibile in versione beta pubblica per i clienti Claude Enterprise.
Da quando Claude Security è entrato in versione beta pubblica ad aprile, migliaia di organizzazioni hanno utilizzato lo strumento per individuare oltre un milione di vulnerabilità.
Invece di aspettare che qualcuno avvii una scansione, Claude Security ora si tiene aggiornato sui tuoi repository man mano che il codice cambia, tiene traccia di quali risultati vengono corretti e si basa su ciò che il team comunica sull'ambiente per stabilire le priorità. Claude Security sfrutta tutti i modelli della nostra famiglia, tra cui Claude Mythos, senza richiedere l'accesso al Cyber Verification Program.
L'ultima versione di Claude Security è disponibile da oggi in versione beta pubblica per i clienti Claude Enterprise. Le organizzazioni ricevono $25,000 in crediti di utilizzo gratuiti ogni mese, per due mesi. L'offerta si applica all'utilizzo fino al 31 dicembre 2026. Puoi visualizzare i termini completi nel Centro assistenza.
Il monitoraggio continuo tiene il passo con il tuo codice
Una scansione cattura un singolo momento, e il codice cambia ogni giorno. I team ci hanno detto di volere una copertura che rimanga aggiornata senza che nessuno debba pianificarla.
Crea un progetto, collega i tuoi repository tramite l'app GitHub di Claude, incluso GitHub Enterprise Server, o con un token di accesso di GitLab e di altri provider Git, e scegli il branch e l'ambito per ciascuno. Claude esegue un'approfondita scansione di base, quindi analizza regolarmente le modifiche in base al loro rischio e alla loro complessità, così l'elenco dei risultati rimane allineato allo stato attuale del codice.
Un progetto può contenere più repository, quindi Claude può individuare problemi che si annidano tra i servizi, come un backend che si fida di input che un client avrebbe dovuto convalidare.
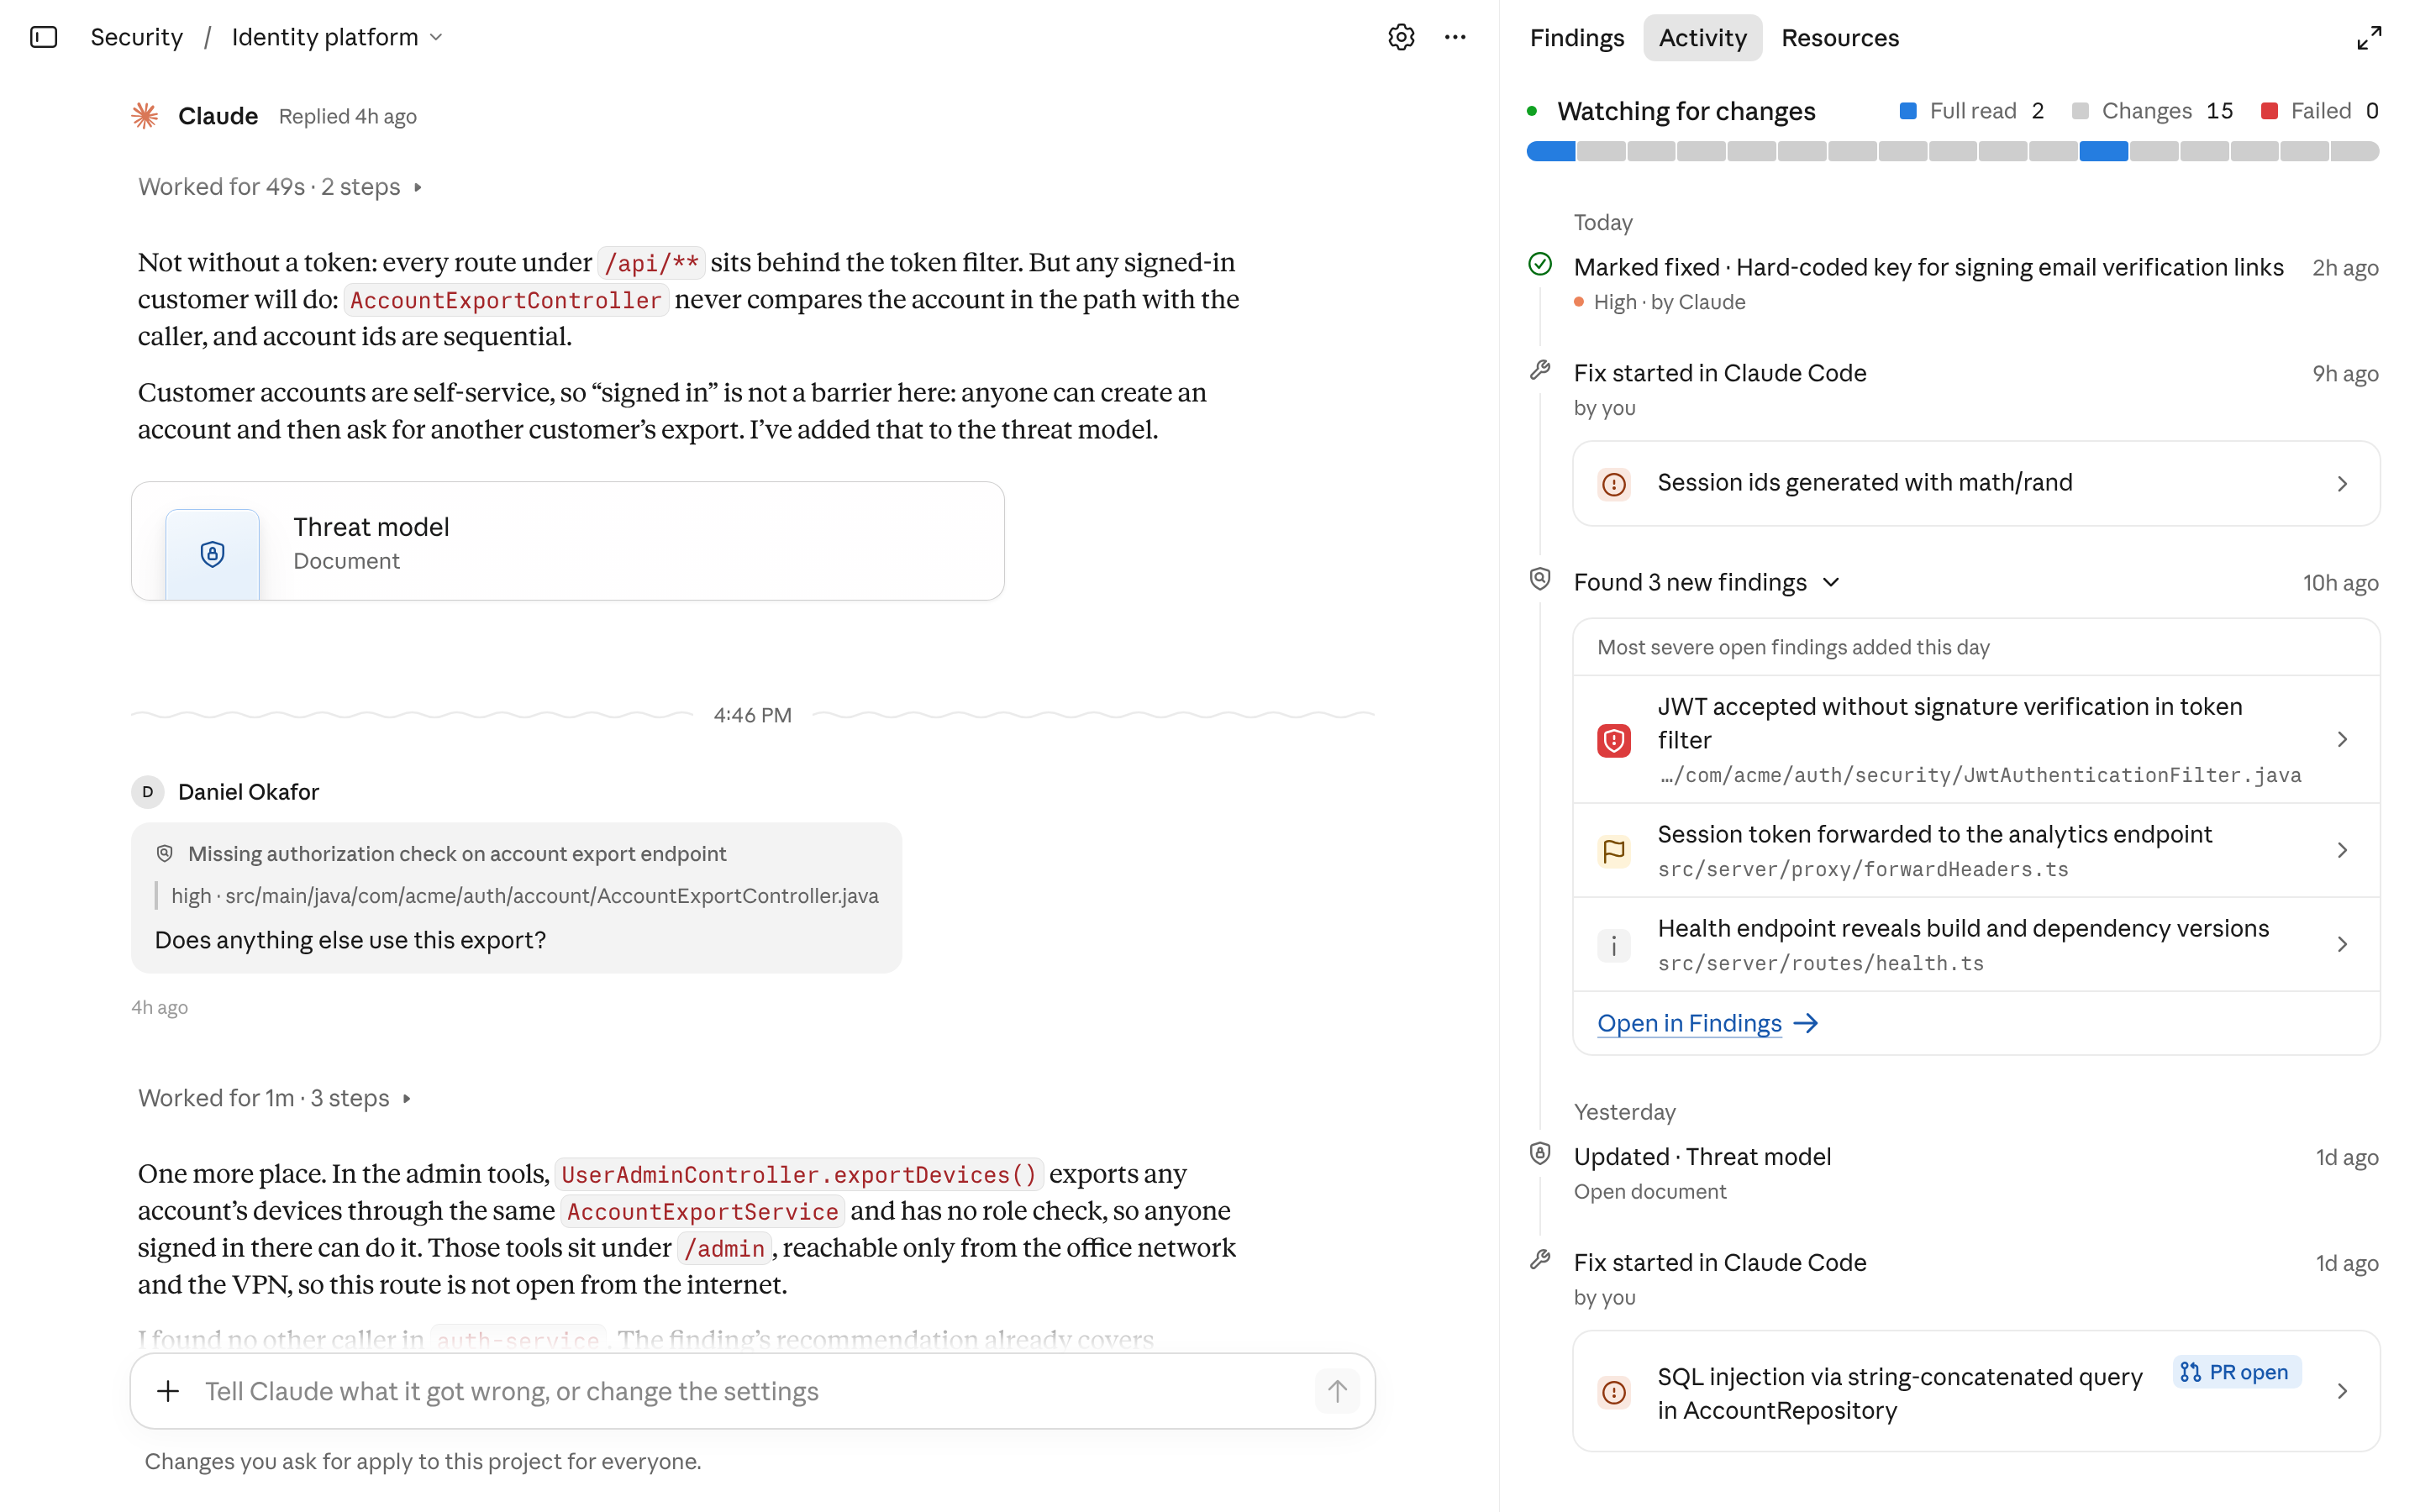
I risultati vengono contrassegnati come risolti quando viene rilasciata la correzione
La maggior parte delle correzioni avviene al di fuori dello strumento che ha rilevato il problema. Claude Security confronta i risultati ancora aperti con il codice che è cambiato e, quando arriva la correzione, li segnala come risolti, indipendentemente dal fatto che il tuo team abbia risolto la questione in Claude Code o tramite un processo separato. Se Claude Security individua nuovamente lo stesso problema in un secondo momento, il risultato viene riaperto automaticamente.
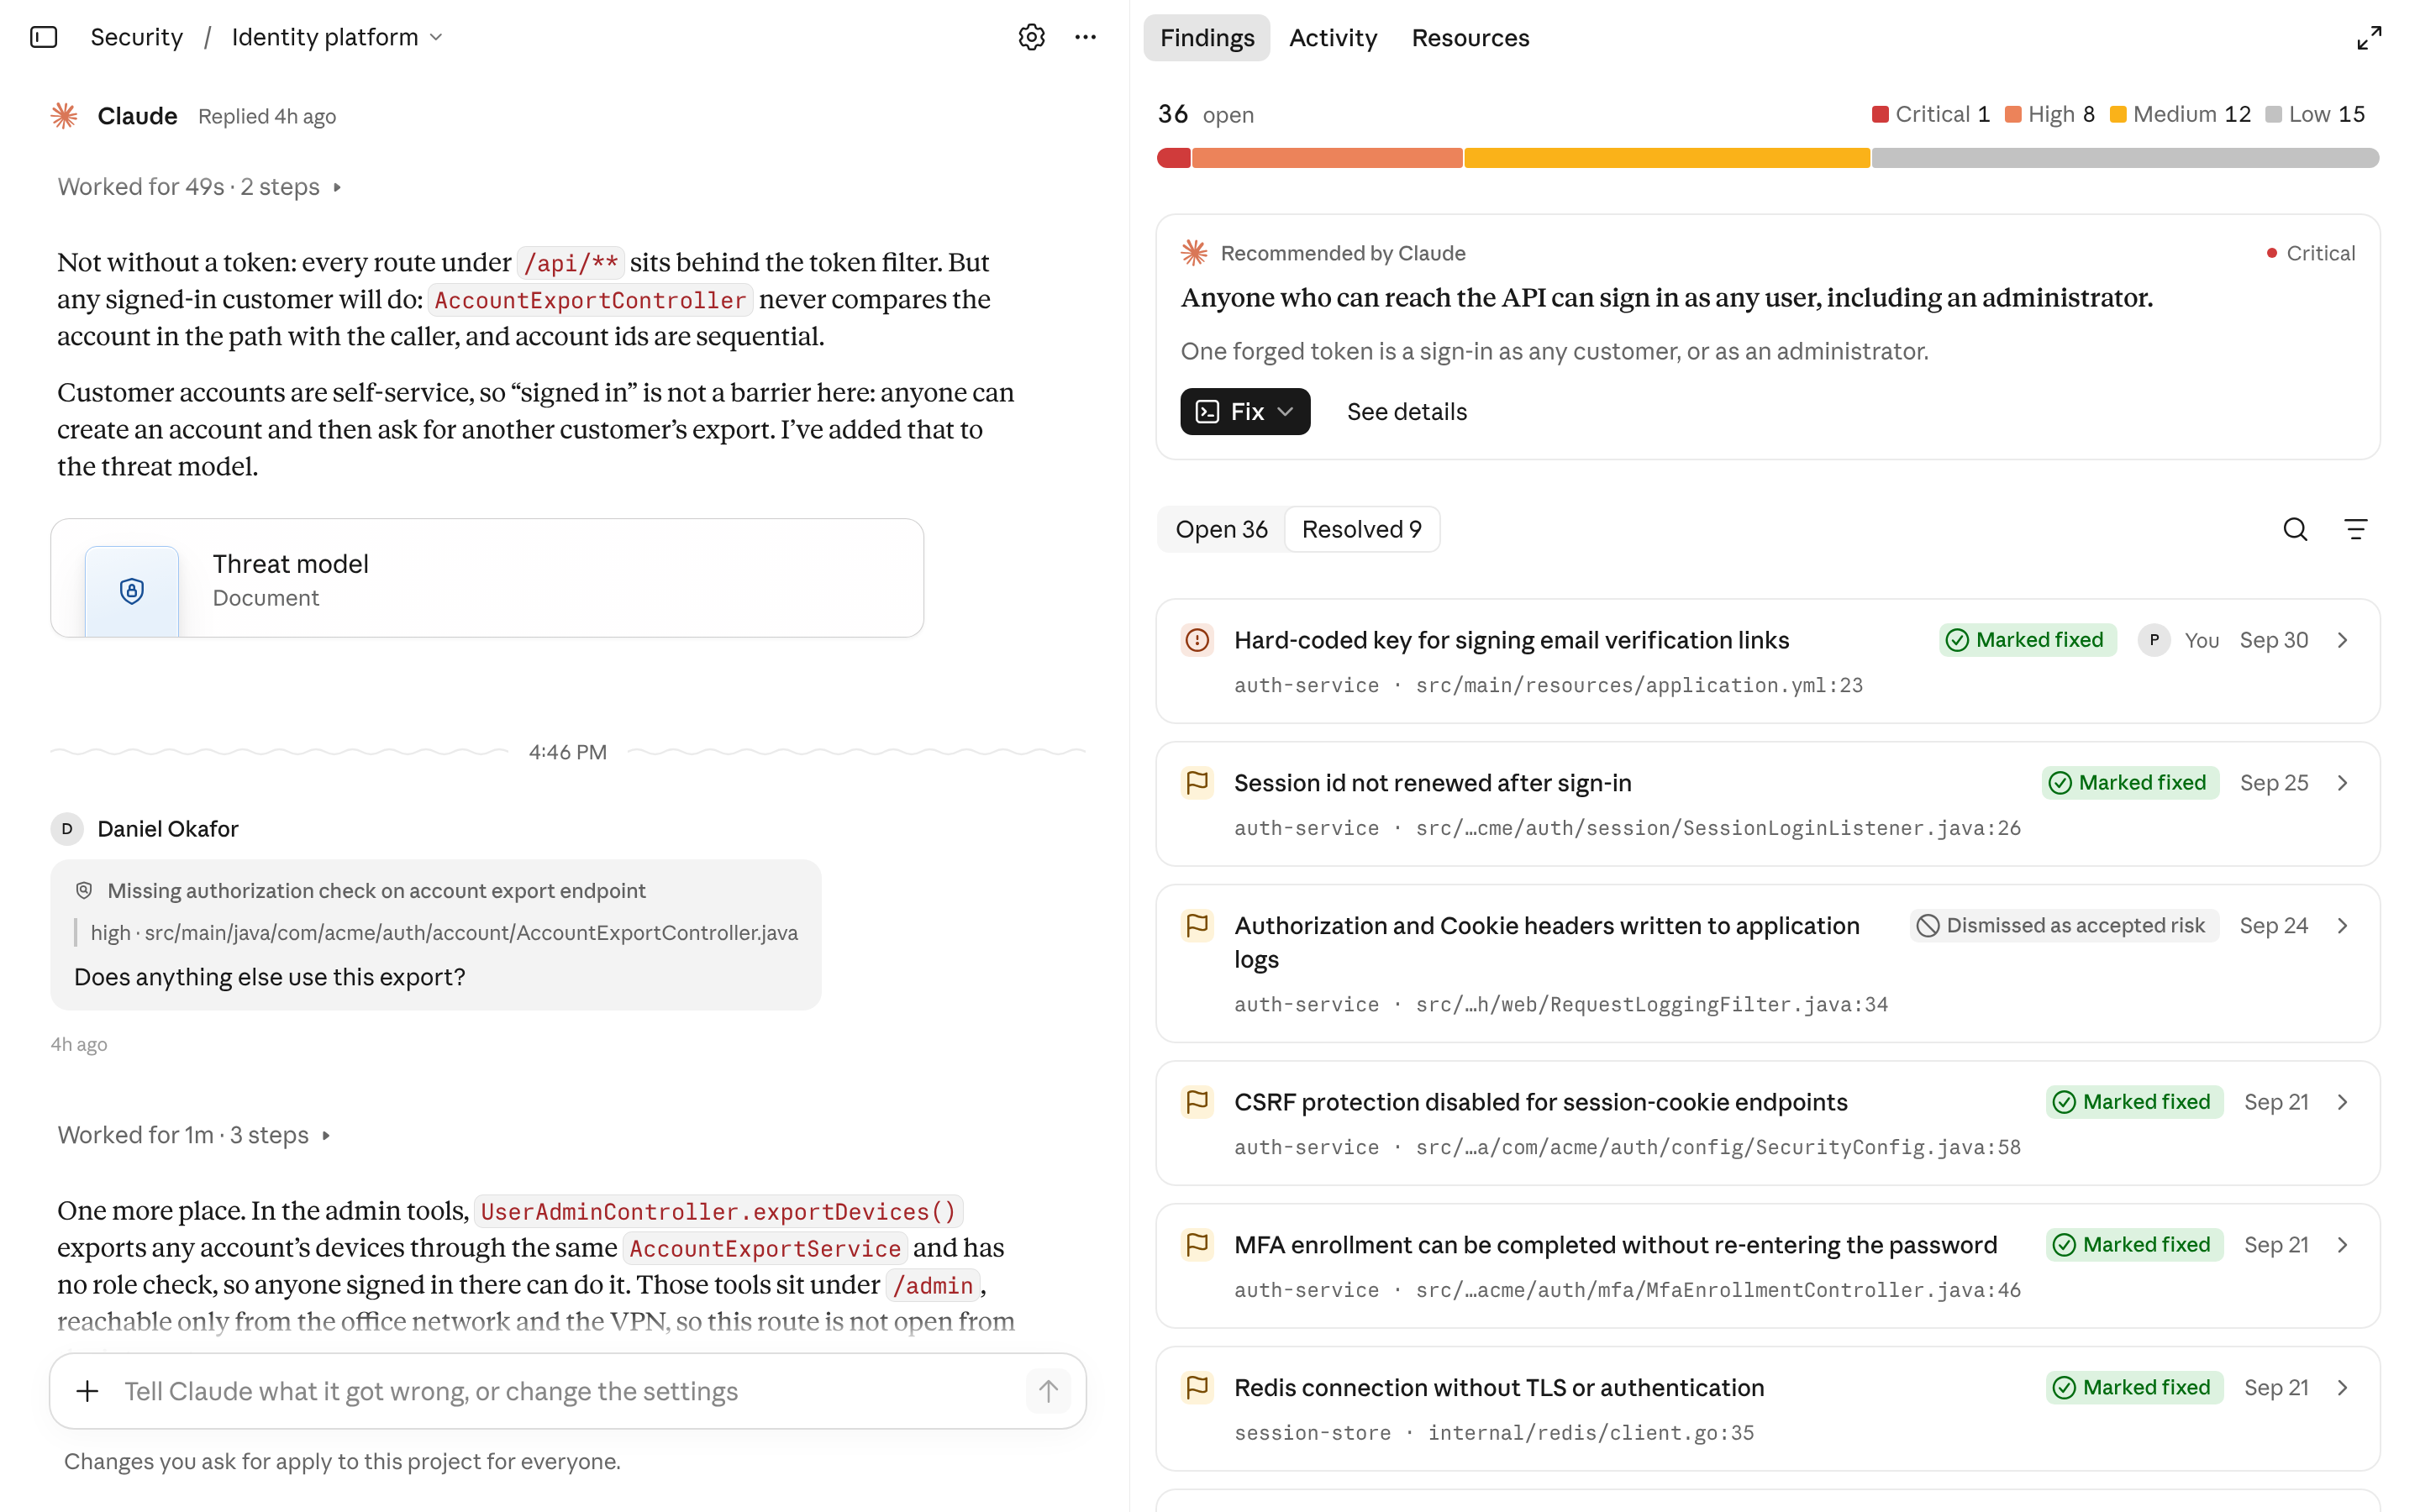
Le conoscenze del tuo team determinano la scansione
Ogni ambiente ha controlli che uno scanner non riesce a individuare solo dal codice. I team volevano un modo per segnalare a Claude Security tali controlli e per esaminare i servizi che dipendono gli uni dagli altri. Ora, ogni progetto dispone di una knowledge base in cui puoi descrivere come viene distribuito il codice, quali policy di sicurezza si applicano e tutto ciò che un nuovo ingegnere della sicurezza del tuo team dovrebbe sapere.
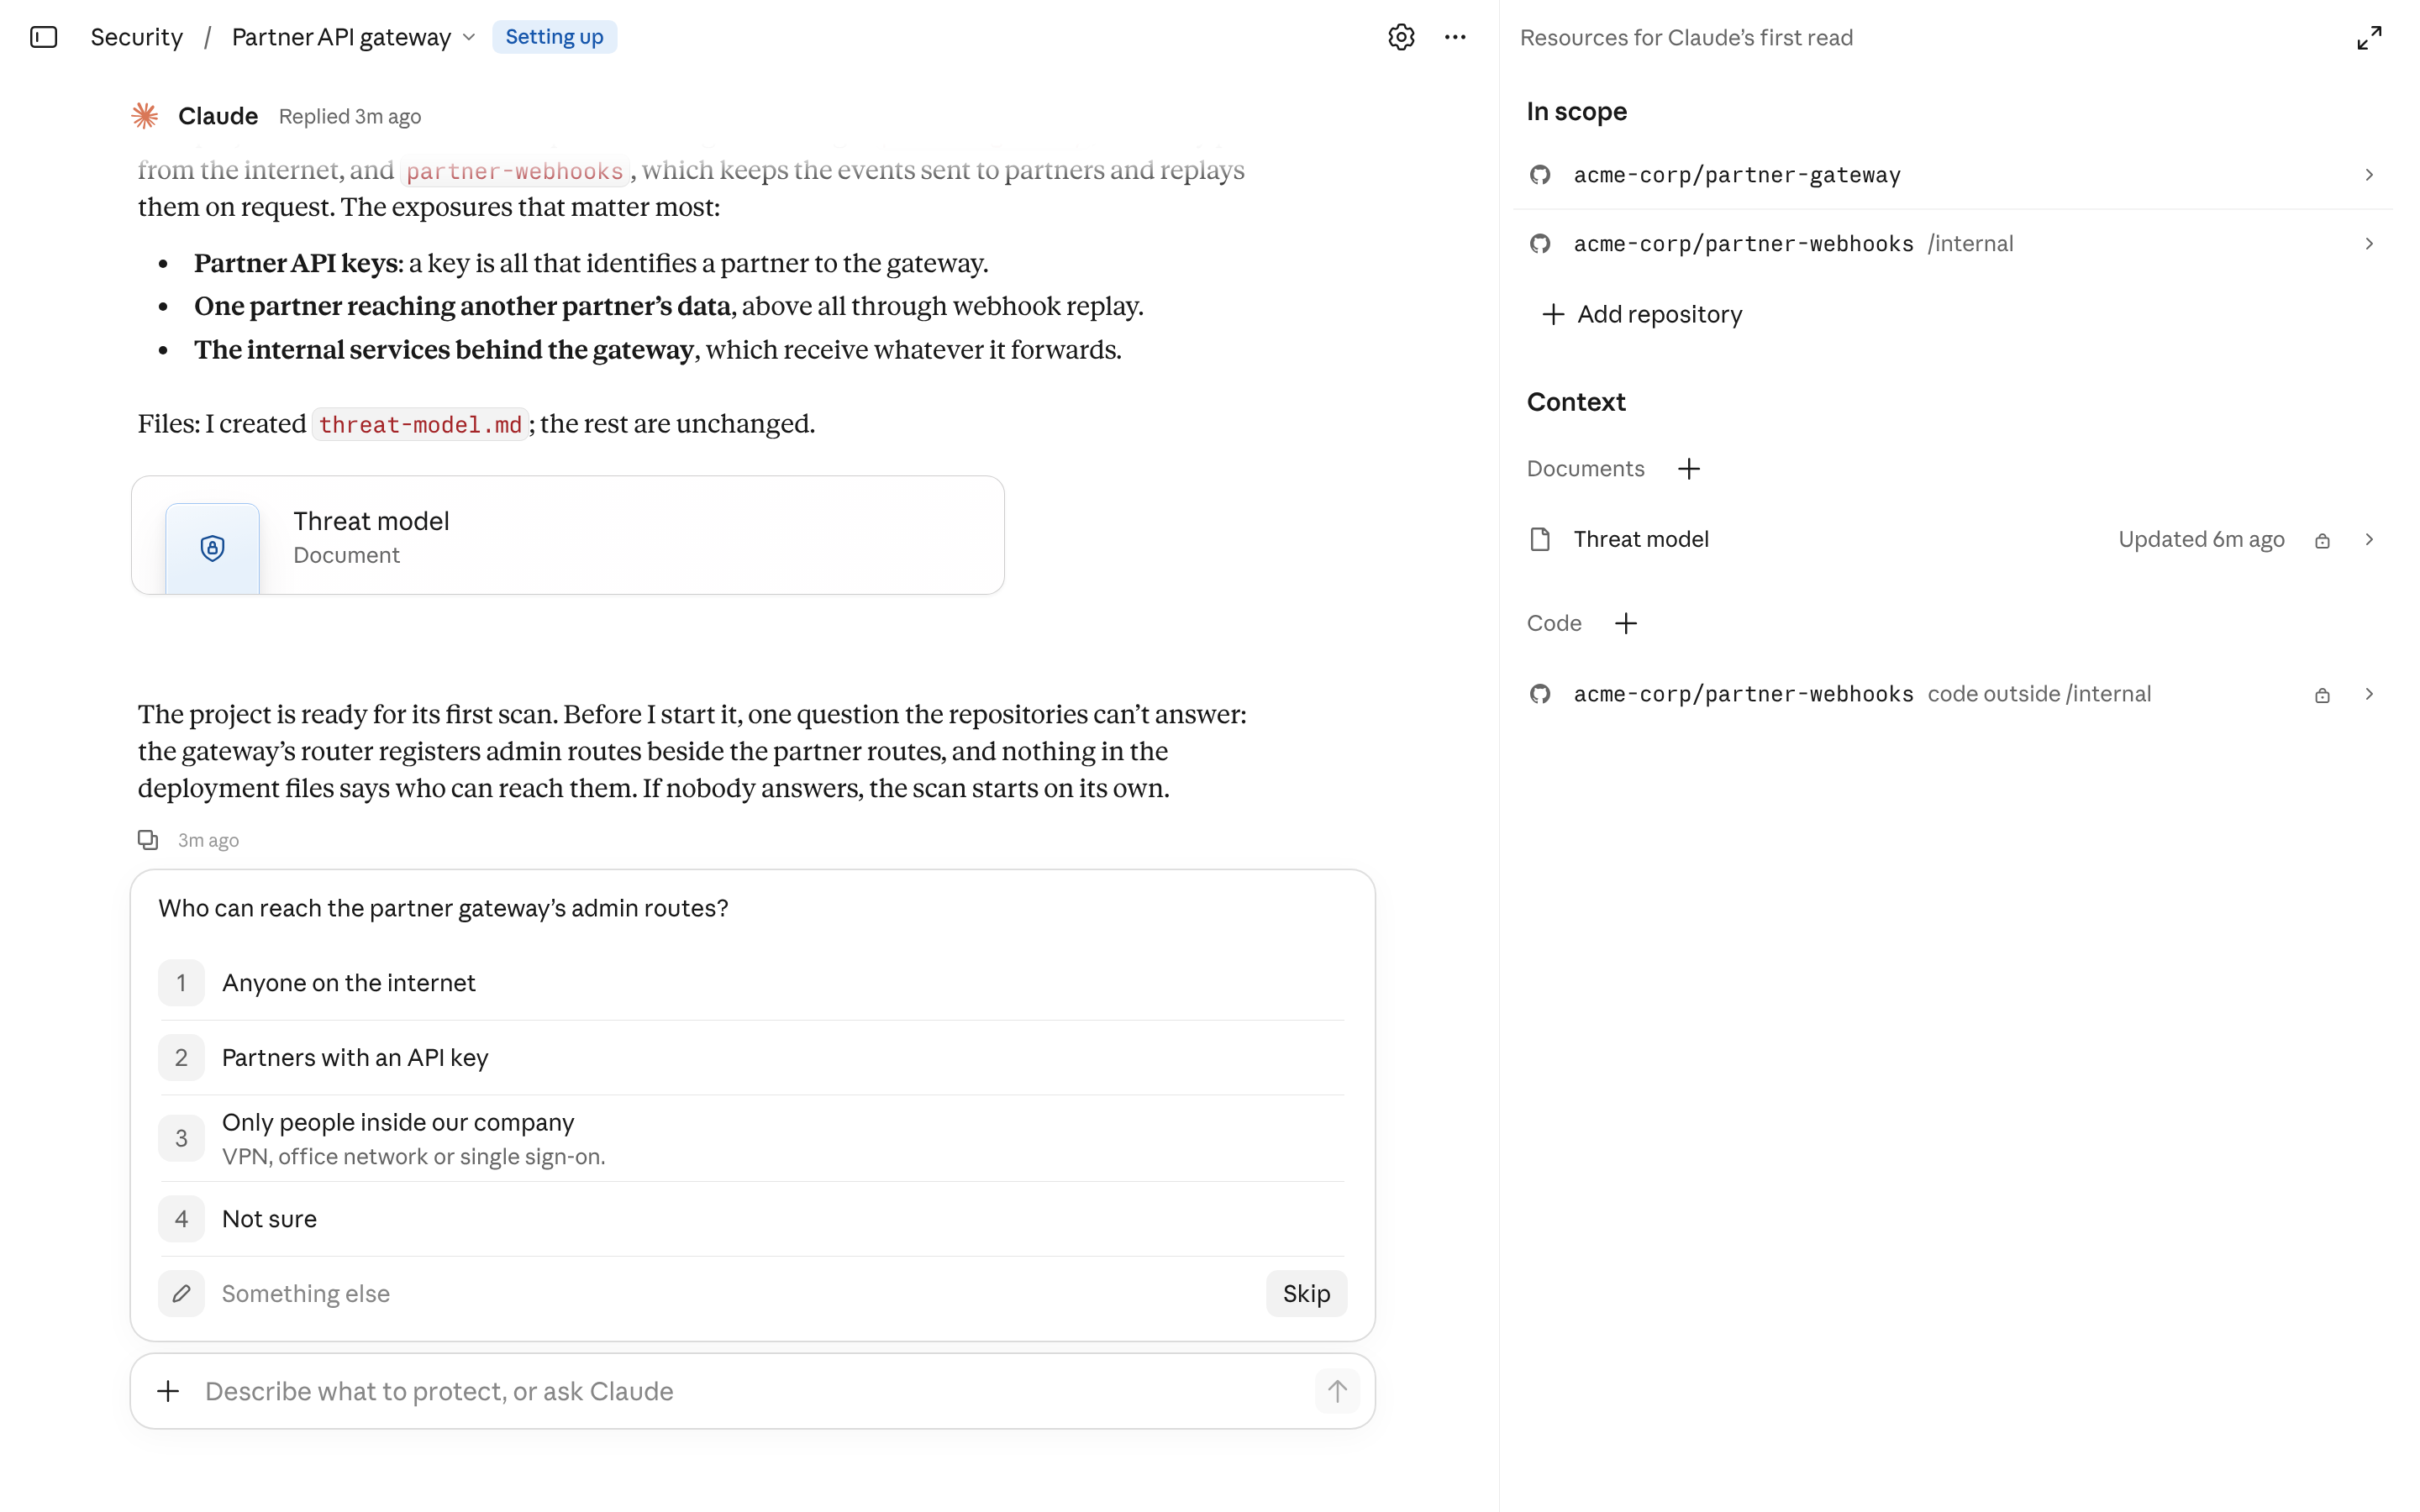
Claude Security genera inoltre, a partire dal codice, un modello di minaccia che il tuo team può esaminare e modificare. Le scansioni successive utilizzano questi modelli di minaccia per decidere cosa vale la pena segnalare. Il contesto aggiuntivo aiuta inoltre Claude Security a tralasciare i rischi che il tuo ambiente gestisce già.
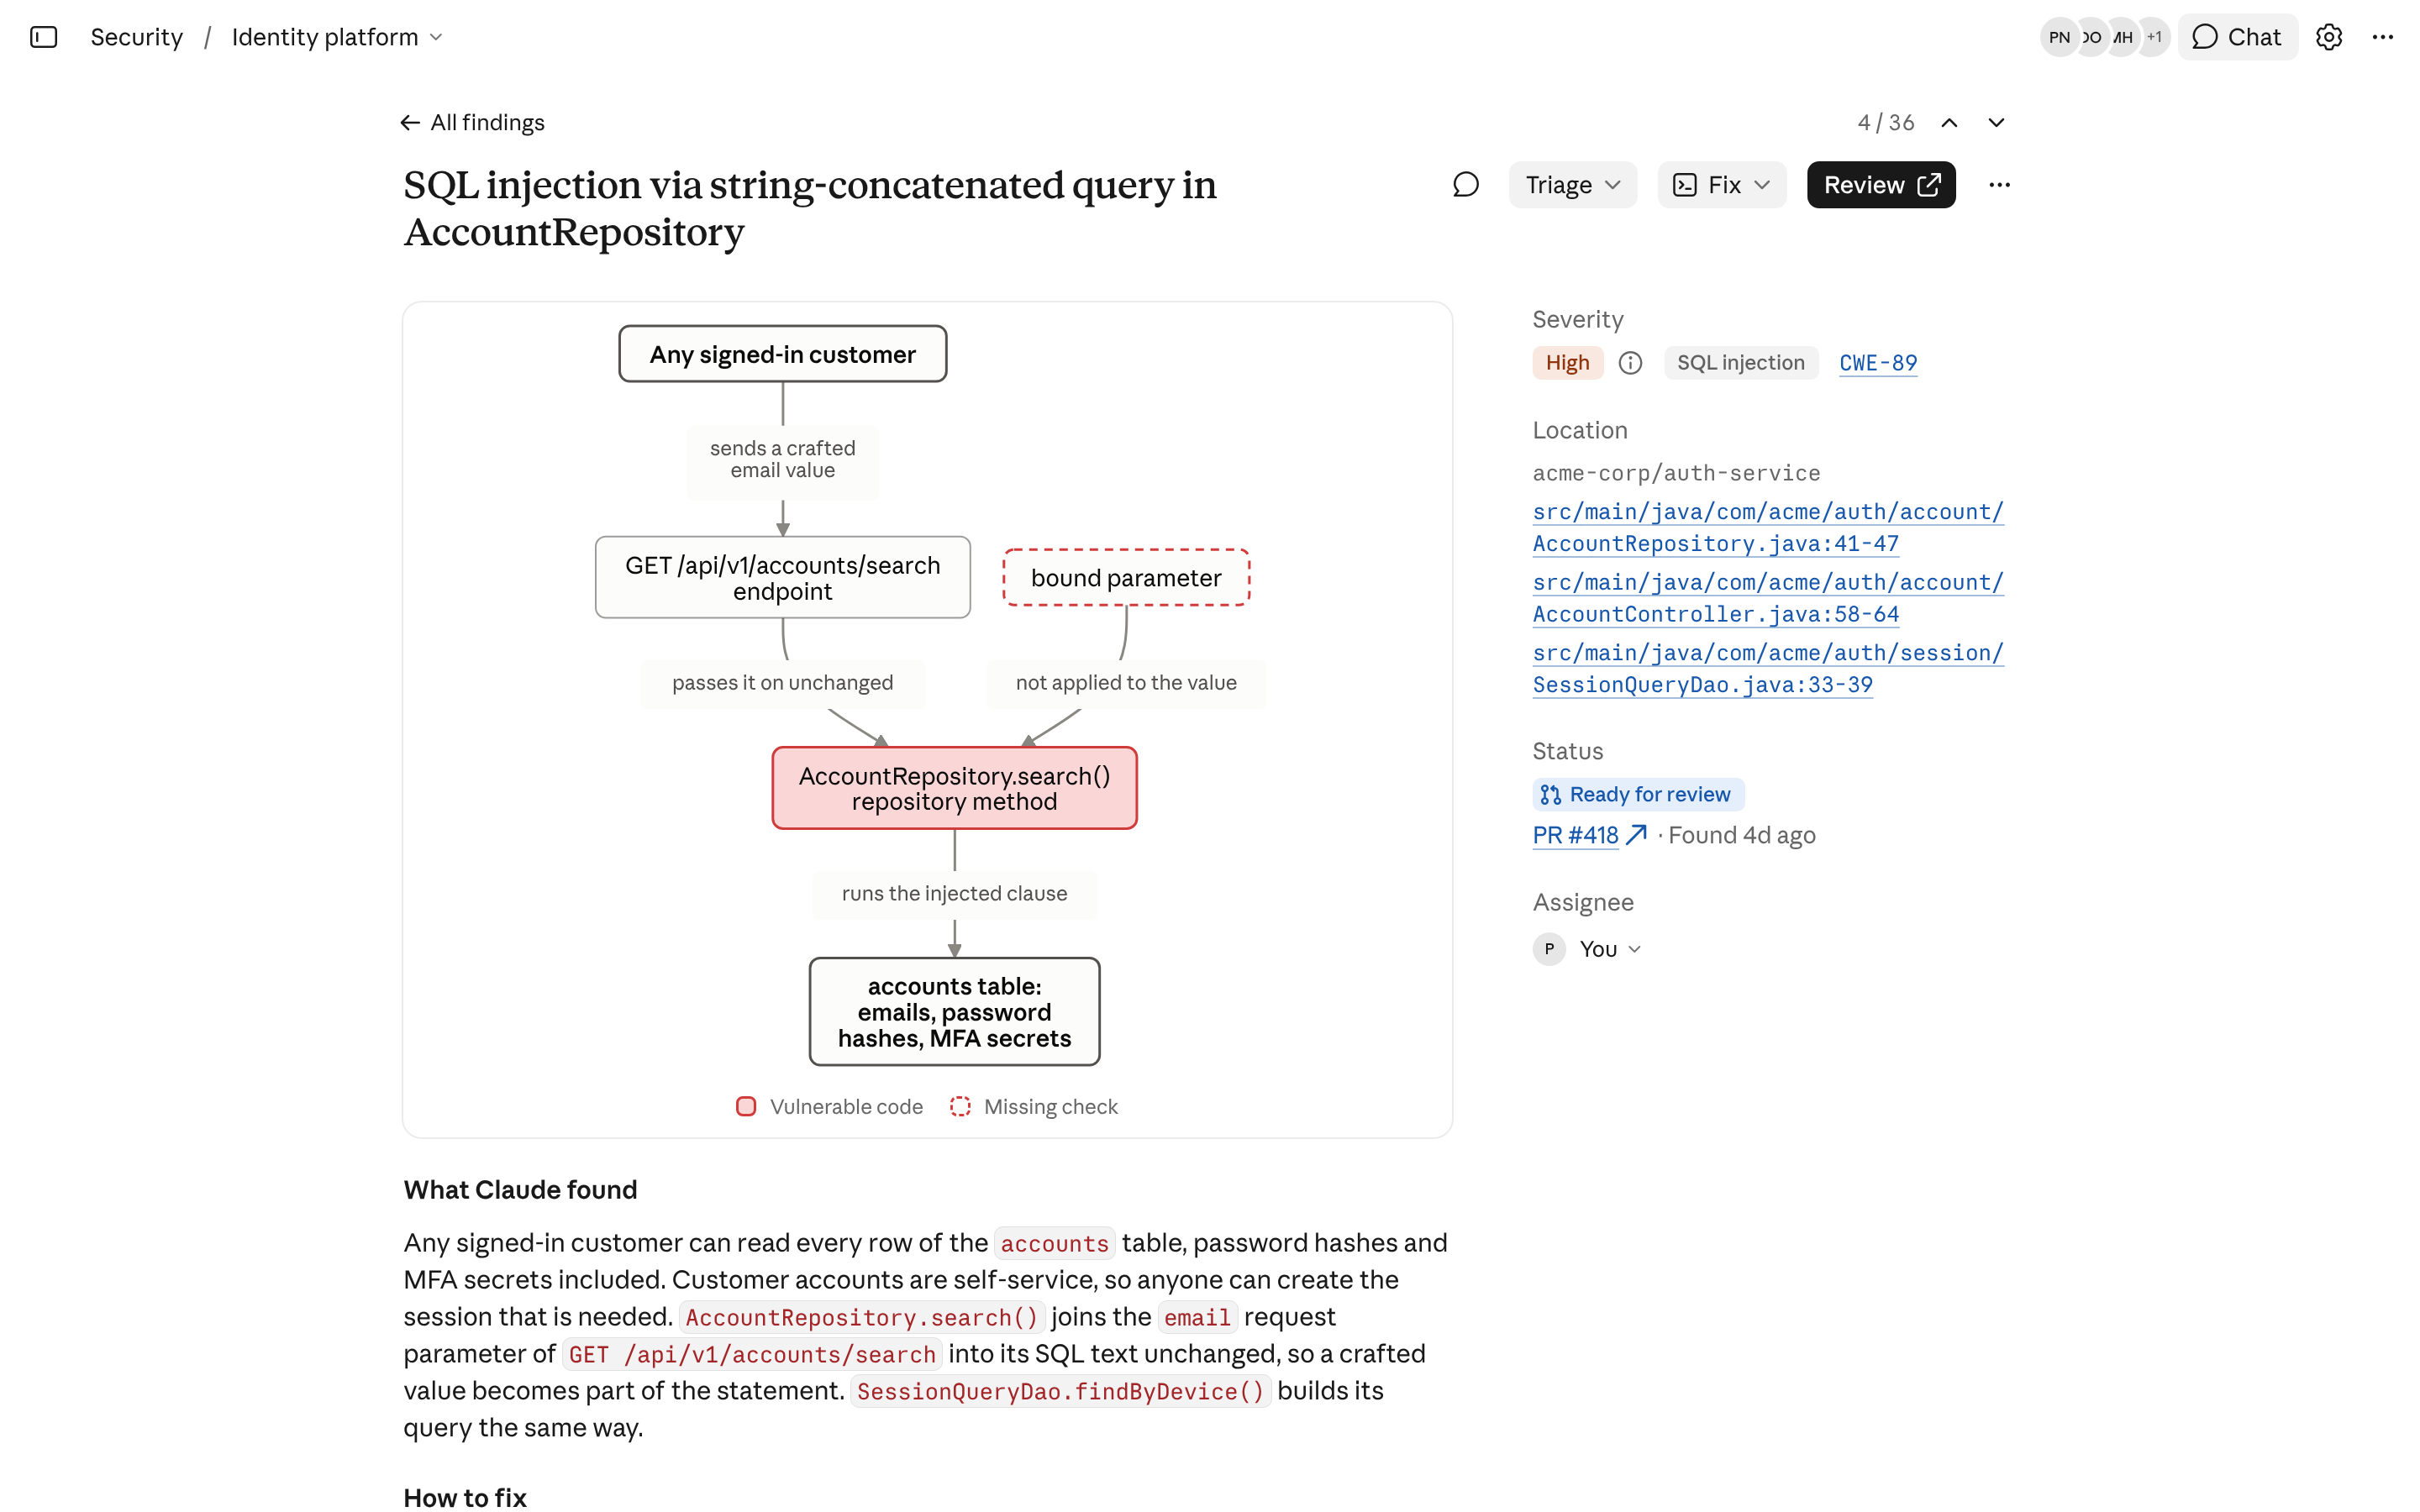
Gravità e percorsi di exploit per ogni risultato
Ogni risultato è accompagnato da una valutazione della gravità, stabilita sulla base del modello di minaccia del progetto, e da una spiegazione su come un attaccante potrebbe raggiungere il codice vulnerabile, in modo che i team possano prima correggere ciò che è effettivamente raggiungibile. I risultati possono includere un diagramma del percorso di attacco.
I risultati arrivano nei tuoi strumenti, con controlli per implementazioni su larga scala
La nuova API ti consente di integrare Claude Security nei flussi di lavoro esistenti. Puoi elencare e leggere progetti e risultati, risolvere o riaprire risultati, creare e gestire progetti e relativi repository. Gli utenti possono creare un token di accesso personale nelle impostazioni di Claude Security; tale token può visualizzare e modificare esclusivamente ciò che l'utente stesso è autorizzato a visualizzare e modificare. I webhook possono inoltre inviare notifiche ai tuoi sistemi quando arriva un nuovo rilevamento.
Claude Security è disponibile anche come connettore MCP in Claude.ai e Claude Code. Un utente può richiamare un riscontro, interrogare Claude in merito, avviare la correzione e contrassegnarlo come risolto, il tutto all'interno della stessa sessione.
I nuovi controlli di accesso basati sui ruoli consentono ai team di amministrazione di decidere chi può visualizzare i progetti, effettuare il triage dei risultati e creare progetti. Le organizzazioni possono aprire Claude Security a un numero maggiore di team responsabili del codice, senza che tutti abbiano accesso alla creazione di progetti.
Per iniziare
L'ultima versione di Claude Security è disponibile da oggi in versione beta pubblica per i clienti Claude Enterprise. Il personale di amministrazione può abilitare Claude Security nella console di amministrazione e stabilire chi all'interno del team può accedervi.
Utilizza la Guida introduttiva per configurare il primo progetto e visita il Centro assistenza per ulteriori dettagli.
Le organizzazioni ricevono $25,000 in crediti di utilizzo gratuiti ogni mese, per due mesi. L'offerta si applica all'utilizzo fino al 31 dicembre 2026. Puoi visualizzare i termini completi nel Centro assistenza.
“Claude Security ha individuato una serie di difetti logici che nessuno dei nostri altri strumenti aveva rilevato. Una volta integrata la nostra policy di rischio nel modello delle minacce, con un'attenzione particolare a quello che gli utenti esterni possono effettivamente raggiungere, i risultati seguivano il nostro modo di stabilire le priorità, anziché basarsi solamente su un punteggio di gravità”
“Claude Security ha individuato molte problematiche rilevanti che non sono state rilevate da un penetration test tradizionale condotto in contemporanea; molte di queste problematiche avrebbero avuto un impatto significativo se fossero state sfruttate in contesti reali.”
“Claude Security ha analizzato il nostro codice una volta per stabilire una base di riferimento. Ora segue l'evoluzione del codice e il team risolve i problemi direttamente in Claude, anziché passare a un altro strumento.”
“Le aggiunte di API e MCP rappresentano una svolta e costituiranno il percorso da seguire per il team Product Security di IonQ al fine di integrare ulteriormente Claude Security nelle operazioni.”