Claude Security ahora analiza constantemente y realiza un seguimiento de las correcciones
Claude Security ahora acompaña la evolución de tus repositorios a medida que cambia el código, realiza un seguimiento de los hallazgos hasta que se corrigen, aprende del contexto que añade tu equipo y se conecta a tus herramientas mediante una API y un conector MCP. Disponible en versión beta pública para clientes de Claude Enterprise.
Desde que Claude Security entró en beta pública en abril, miles de organizaciones ya lo han usado para encontrar más de un millón de vulnerabilidades.
En lugar de esperar a que alguien inicie un análisis, Claude Security ahora se mantiene al día de tus repositorios a medida que cambia tu código, realiza un seguimiento de qué hallazgos se corrigen y utiliza la información que tu equipo aporta sobre tu entorno para decidir qué es importante. Claude Security funciona gracias a toda nuestra familia de modelos, incluido Claude Mythos, sin necesidad de acceder al Programa de verificación cibernética.
La última versión de Claude Security ya está disponible en versión beta pública para los clientes de Claude Enterprise. Las organizaciones reciben $25,000 en créditos de uso gratuitos cada mes, durante dos meses. La oferta se aplica al uso hasta el 31 de diciembre de 2026. Puedes consultar todos los términos en el Centro de ayuda.
La supervisión continua acompaña la evolución de tu código
Un análisis captura un único momento, y el código cambia todos los días. Los equipos nos dijeron que querían cobertura siempre actualizada sin que nadie tuviera que programarla.
Crea un proyecto, conecta tus repositorios con la aplicación de GitHub de Claude (incluido GitHub Enterprise Server) o con un token de acceso de GitLab y otros proveedores de Git, y elige la rama y el alcance de cada uno. Claude realiza un análisis de referencia profundo y, luego, analiza los cambios periódicamente en función de su riesgo y complejidad, para que tu lista de hallazgos esté siempre actualizada con el estado actual de tu código.
Un proyecto puede contener varios repositorios, para que Claude pueda detectar problemas que ocurran entre servicios, como un backend que confía en información que un cliente debía validar.
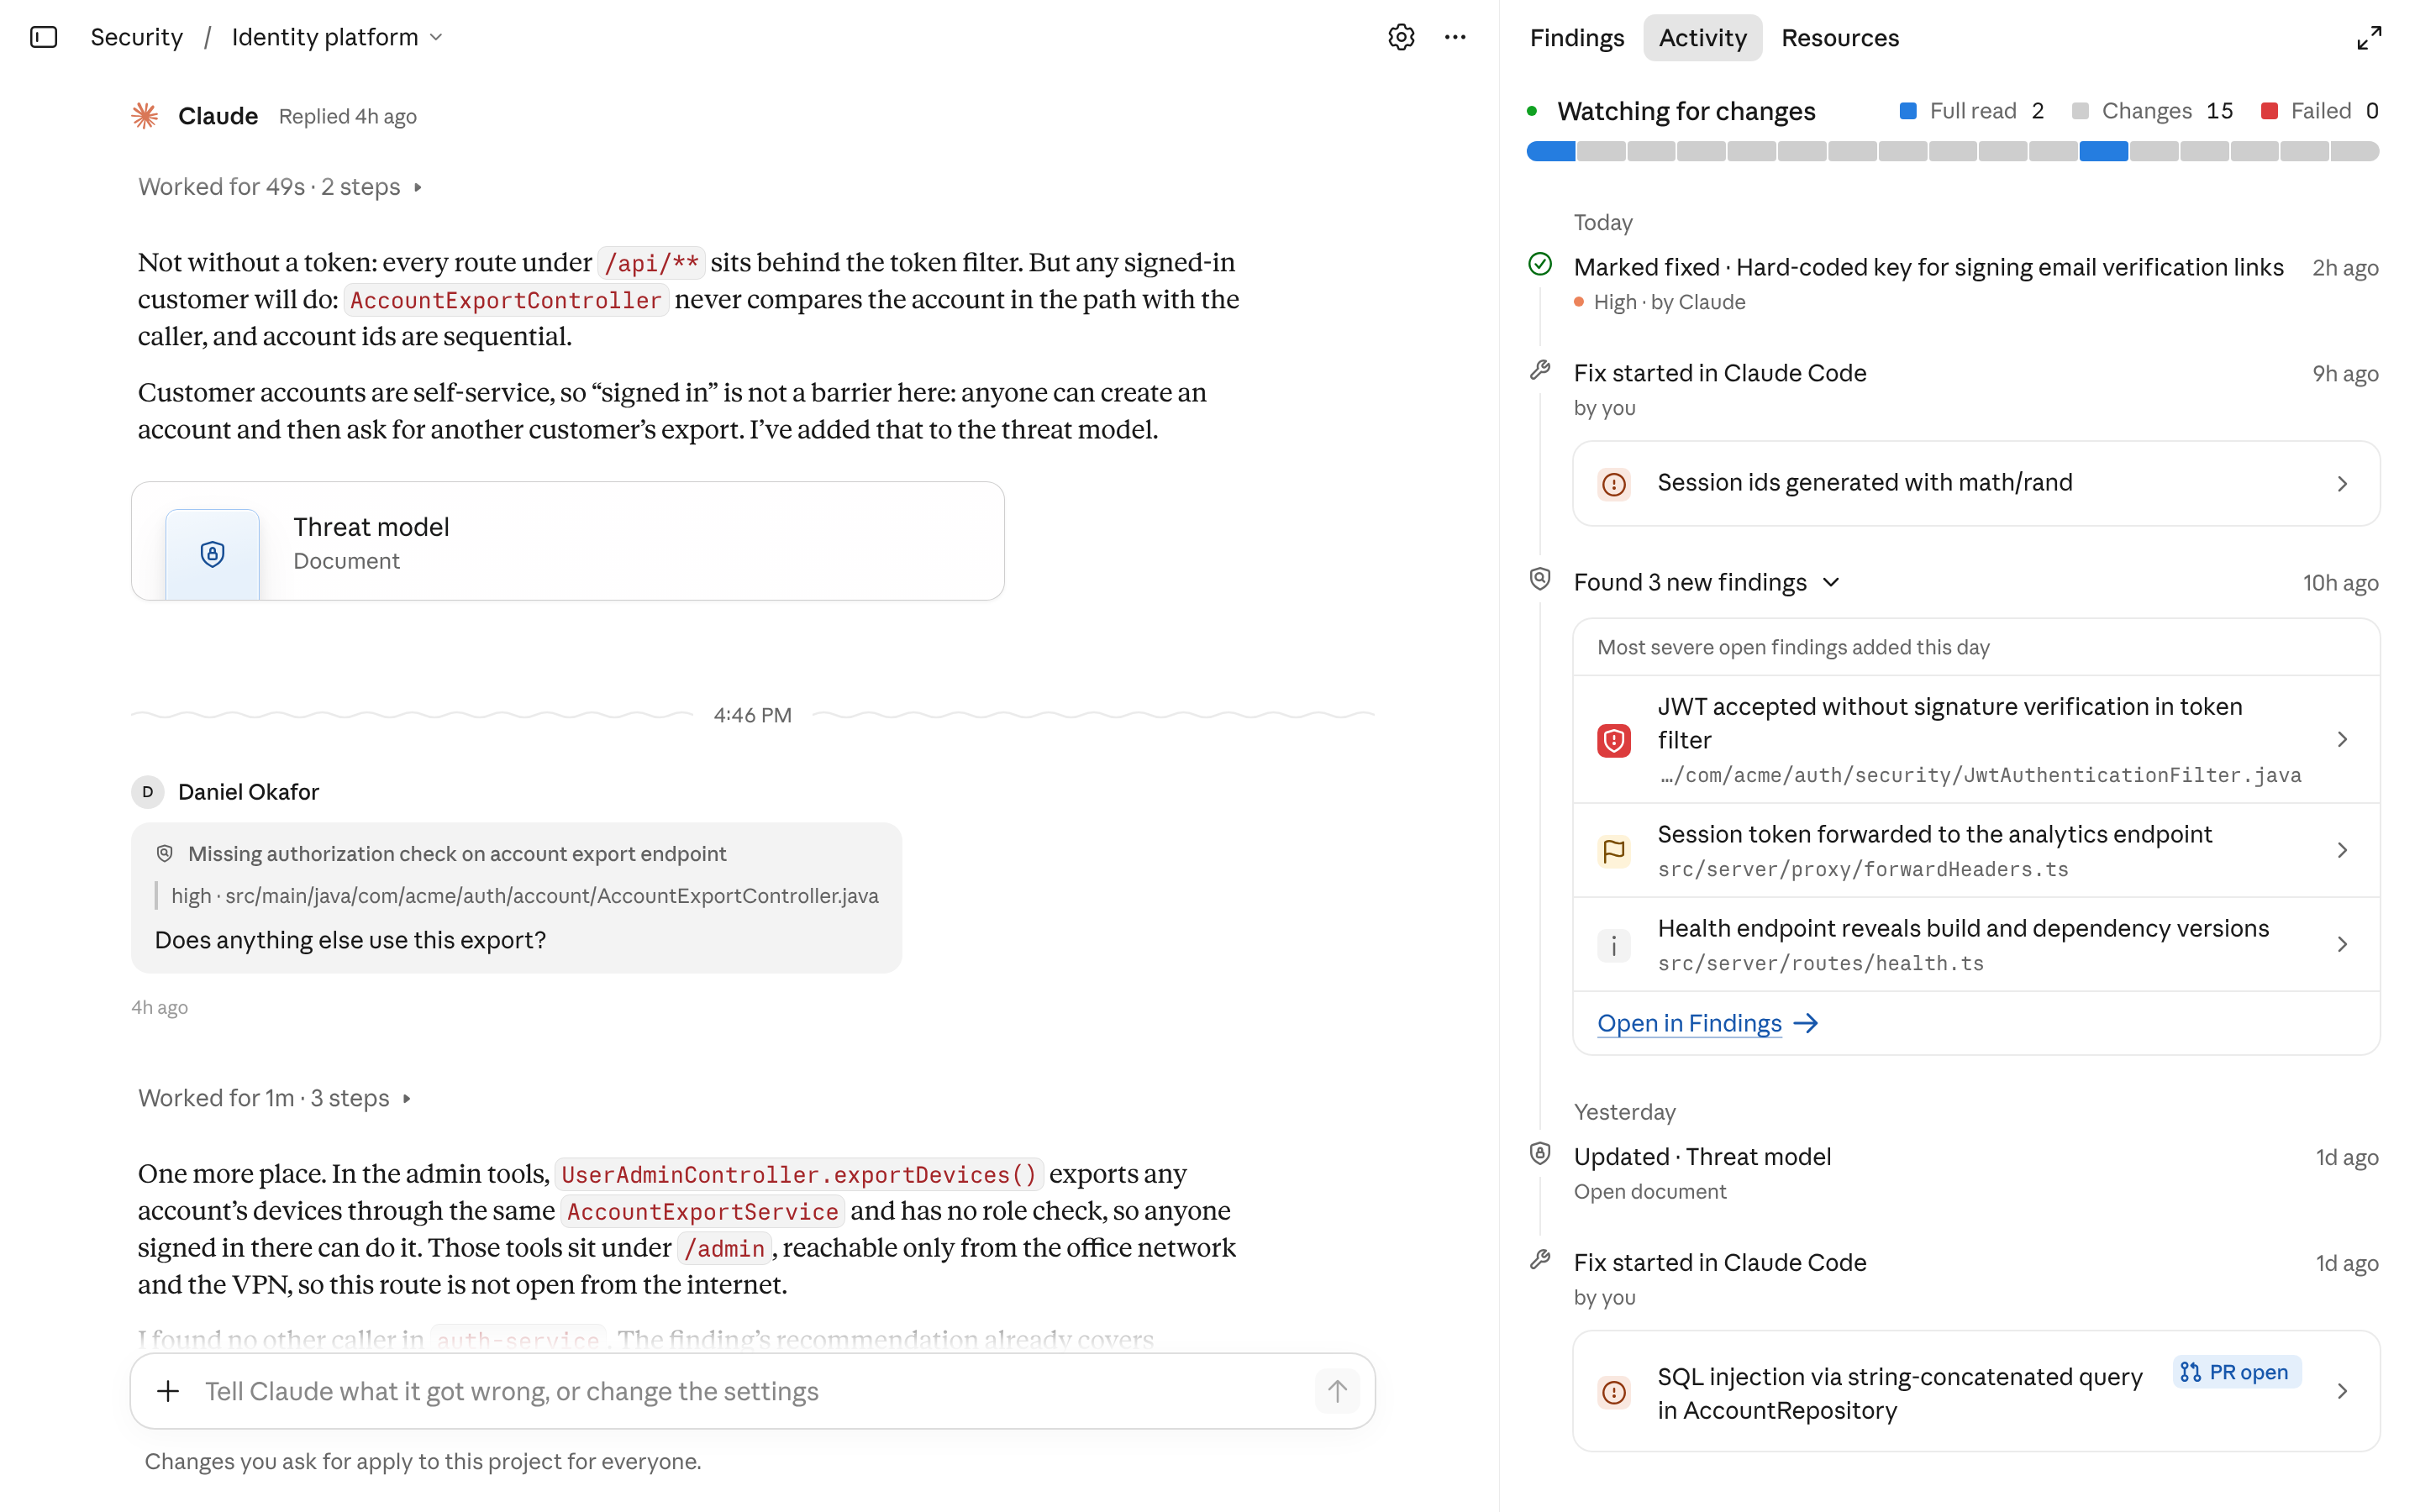
Los hallazgos se marcan como corregidos cuando se envía la solución
La mayoría de las correcciones se realizan fuera de la herramienta que detectó el problema. Claude Security compara los hallazgos abiertos con el código modificado y los marca como corregidos cuando se aplica la corrección, tanto si tu equipo lo ha corregido en Claude Code como si lo ha hecho en otro proceso. Si Claude Security vuelve a detectar el problema más adelante, el hallazgo se vuelve a abrir automáticamente.
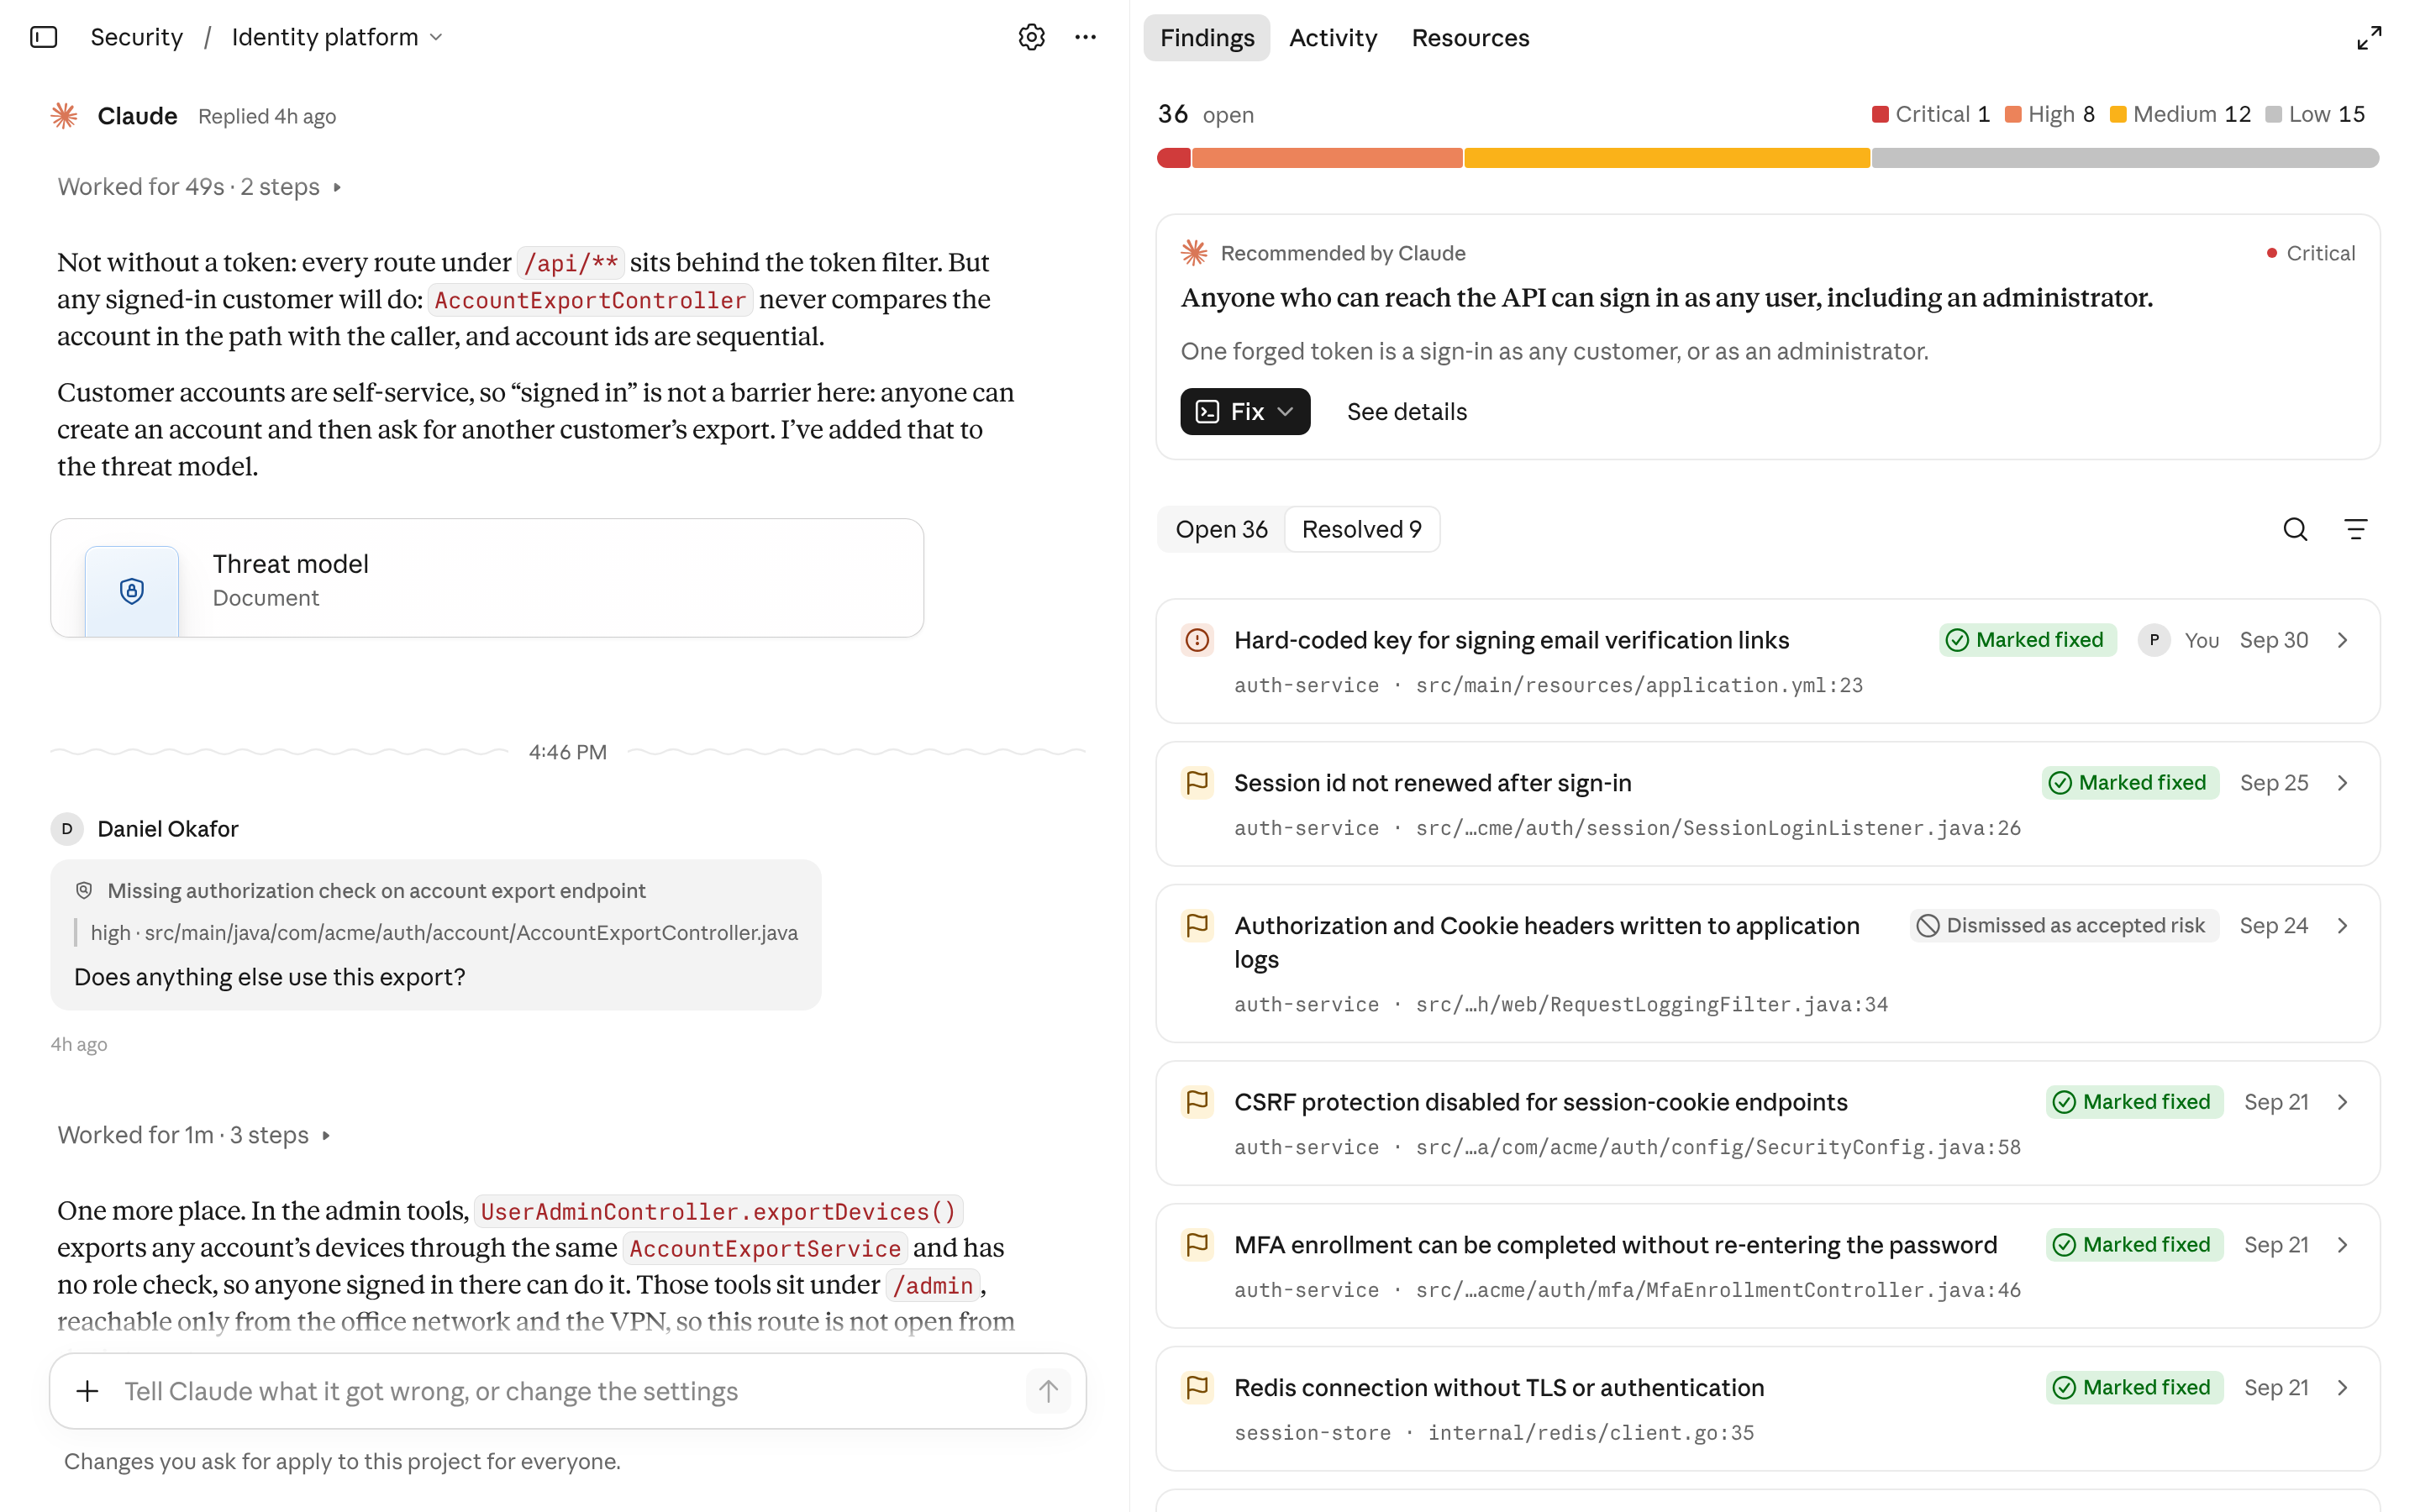
El conocimiento de tu equipo da forma al análisis
Cada entorno tiene controles que un escáner no puede ver solo mirando el código. Los equipos querían una forma de comunicar a Claude Security esos controles y de analizar de forma conjunta los servicios que dependen unos de otros. Ahora, cada proyecto tiene una base de conocimiento en la que puedes describir cómo se despliega tu código, qué políticas de seguridad se aplican y todo lo que un ingeniero de seguridad nuevo en el equipo necesite saber.
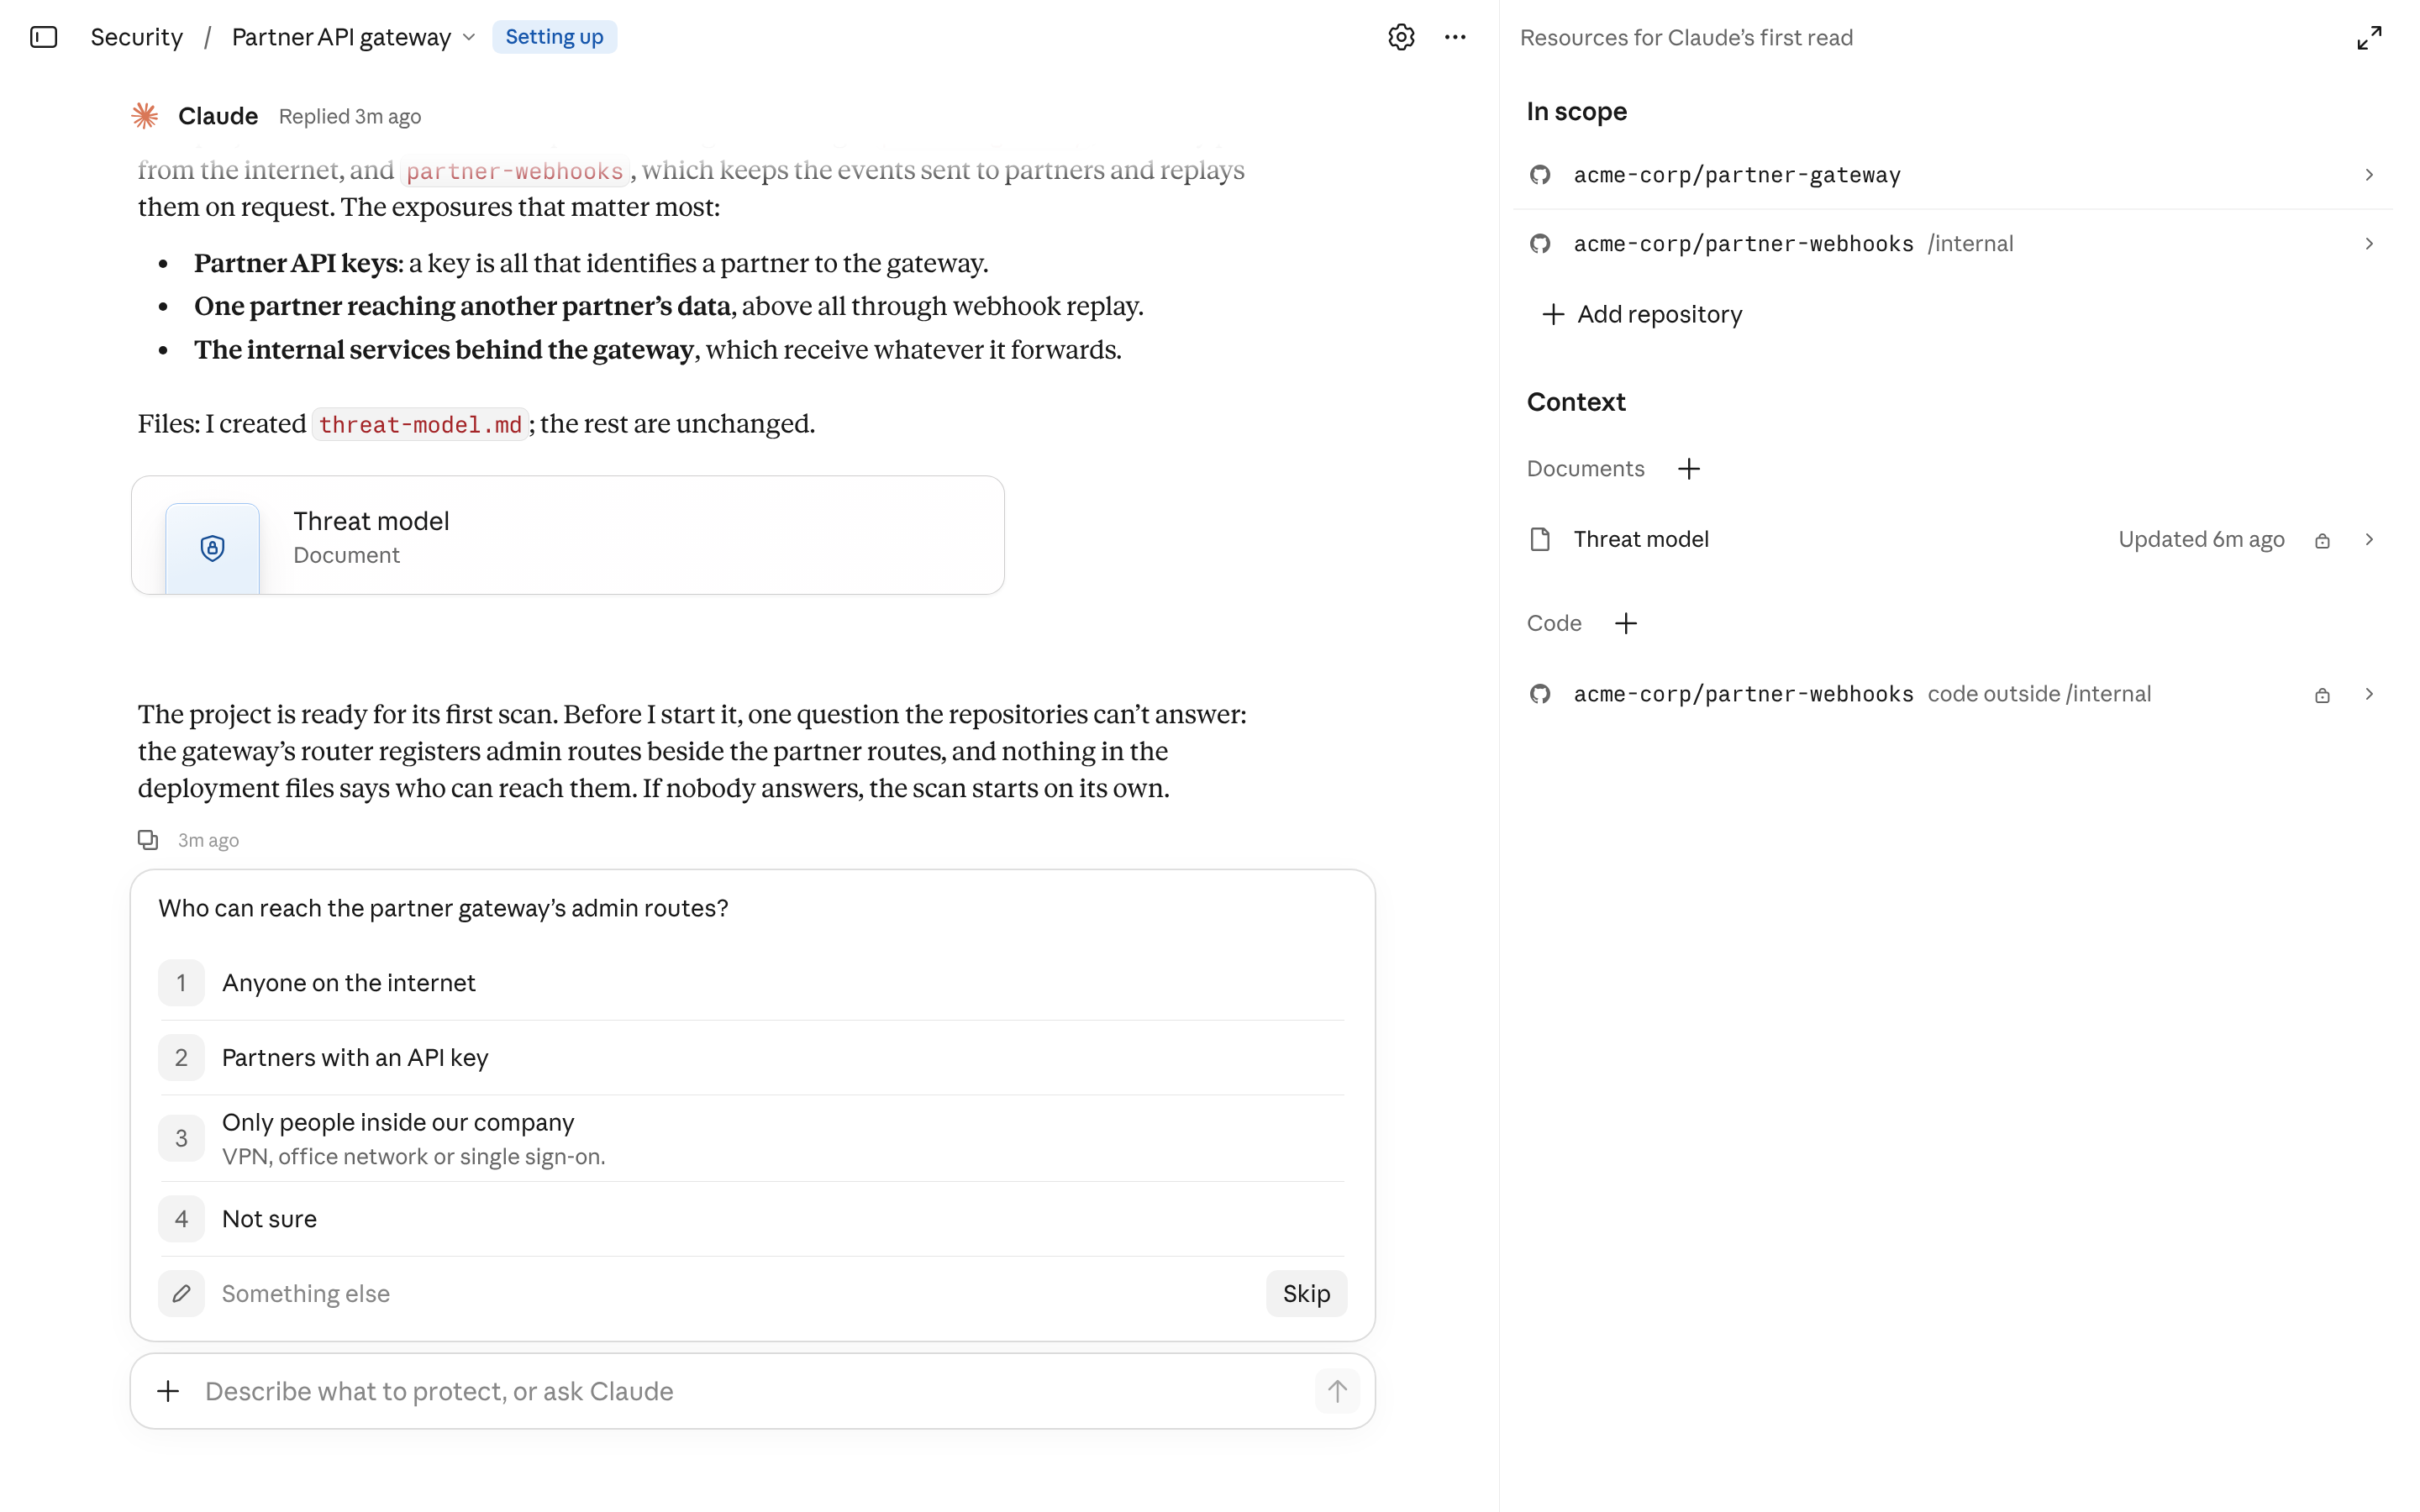
Claude Security también analiza tu código para generar un modelo de amenazas que tu equipo puede revisar y editar. Los análisis posteriores utilizan esos modelos de amenazas para decidir qué vale la pena marcar. El contexto adicional también ayuda a Claude Security a omitir riesgos que tu entorno ya gestiona.
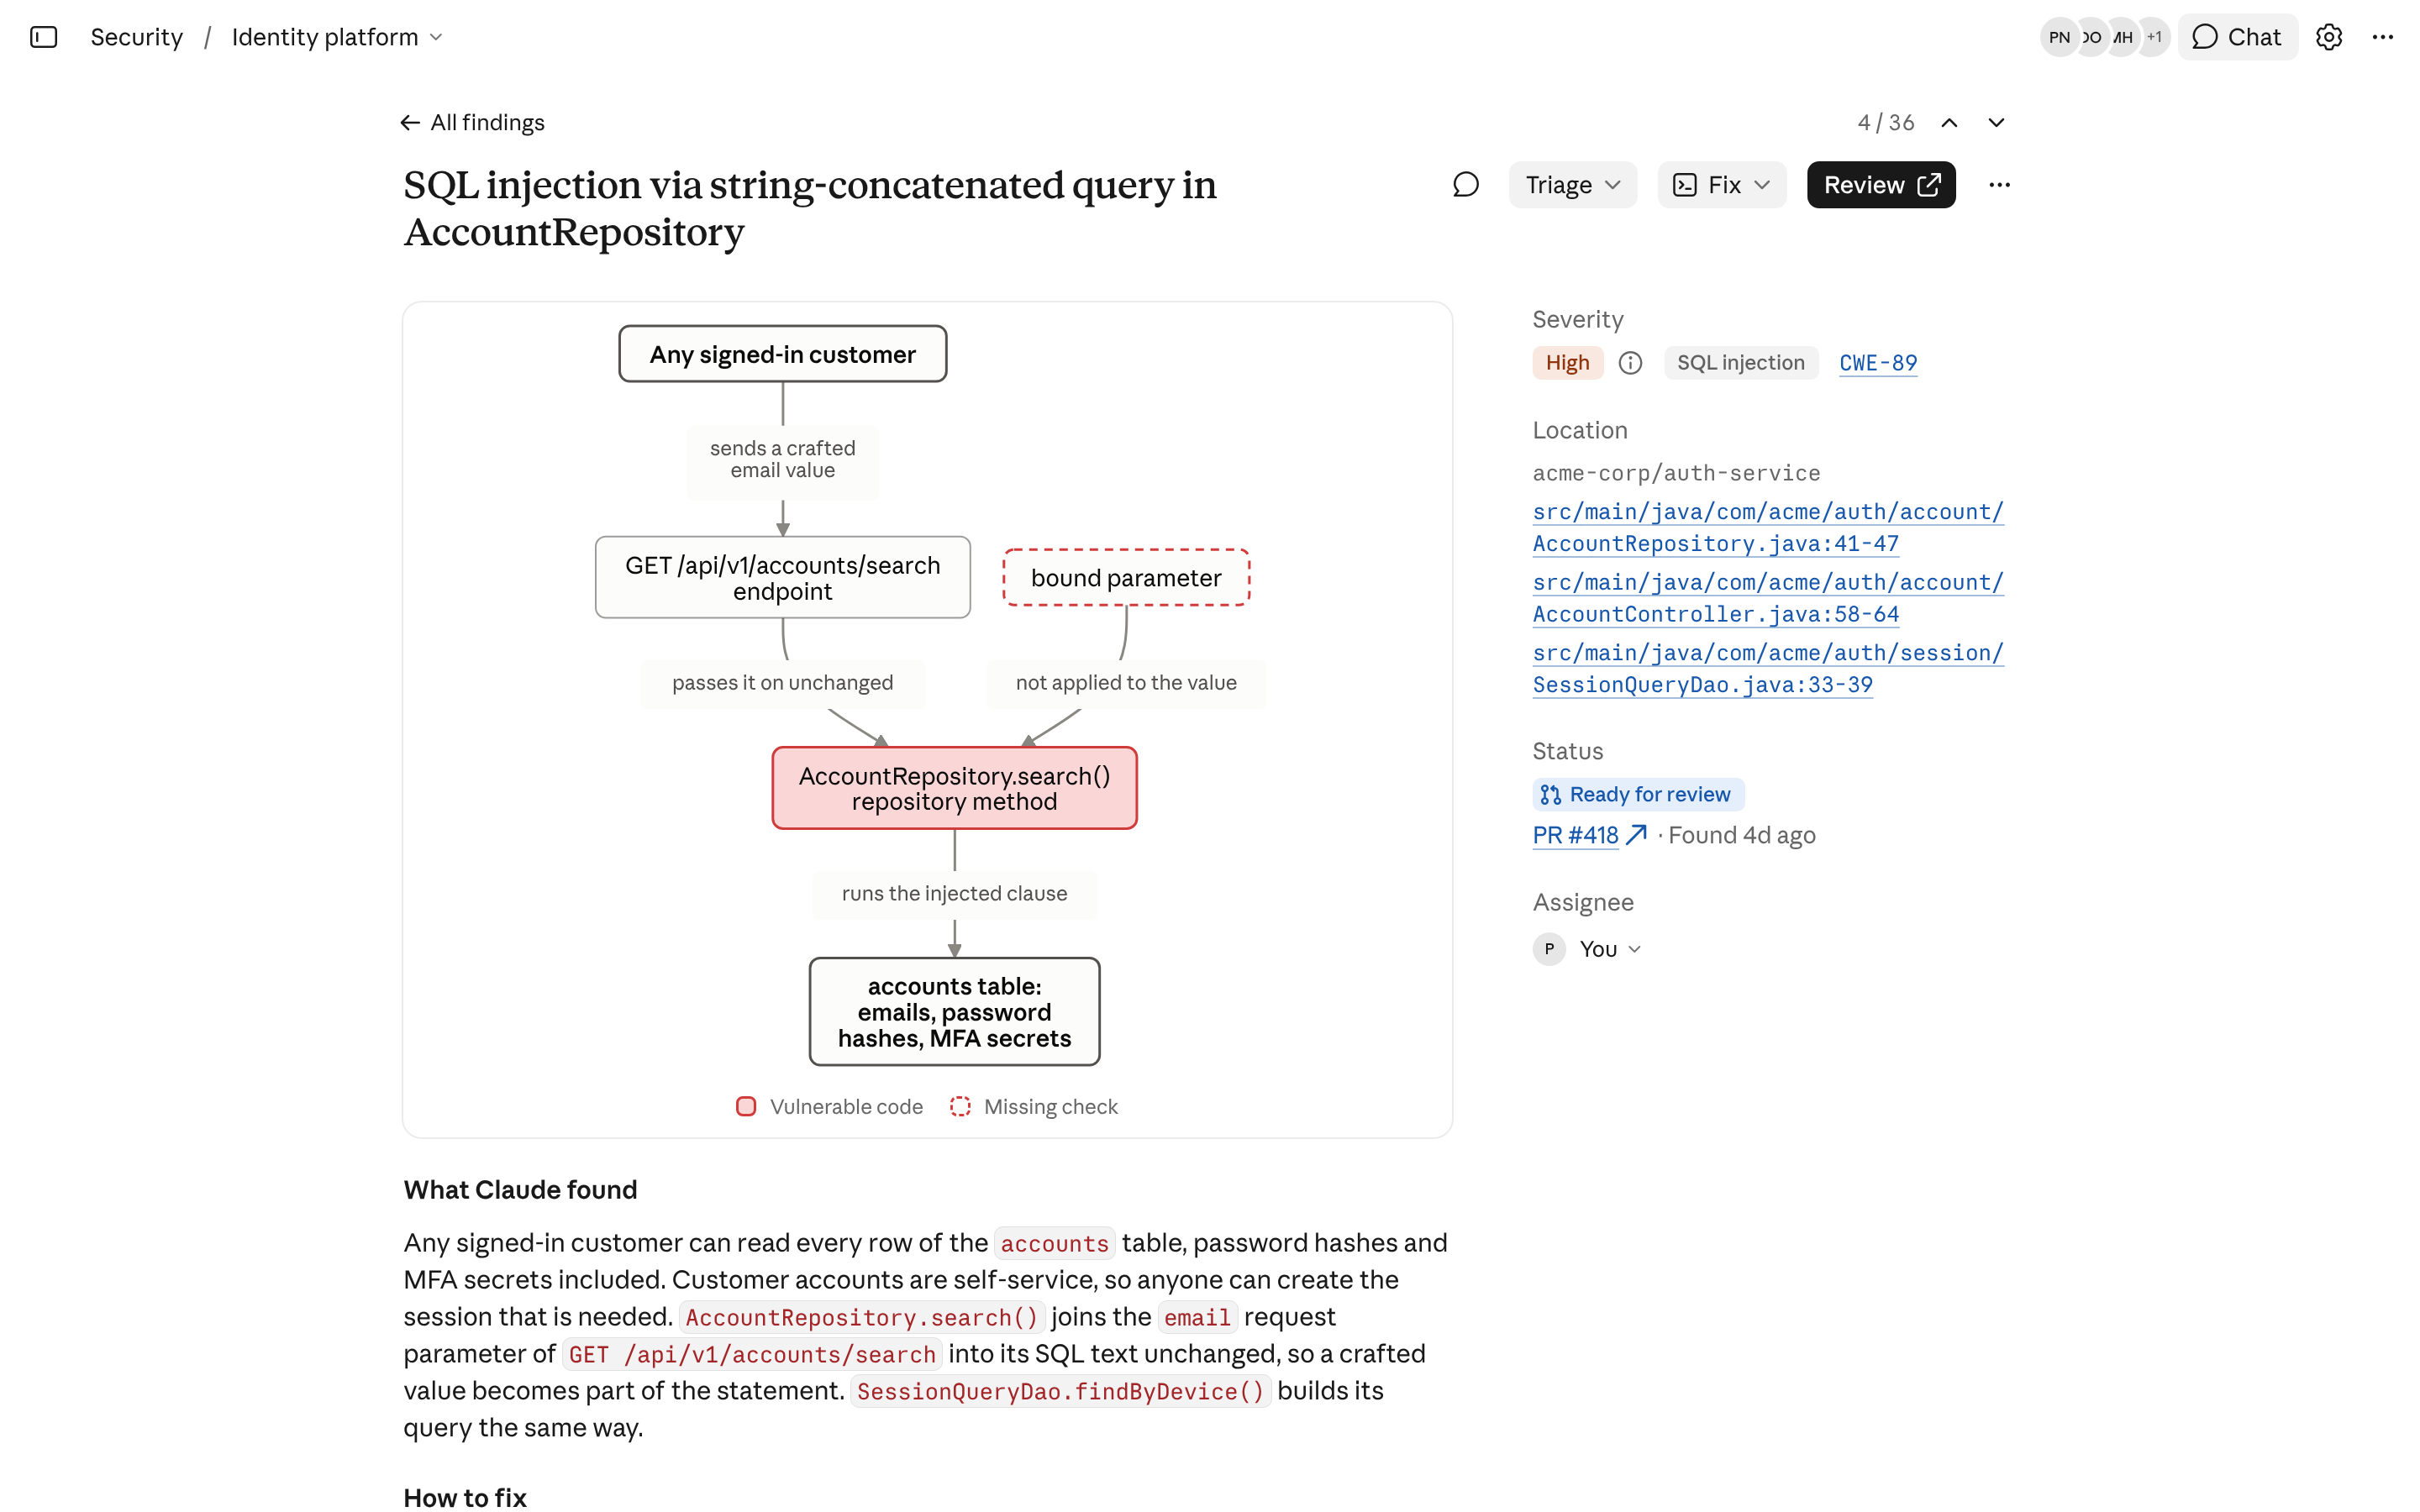
Gravedad y rutas de explotación para cada hallazgo
Cada hallazgo incluye una clasificación de gravedad, que se evalúa en función del modelo de amenazas de tu proyecto, y una explicación de cómo un atacante podría llegar al código vulnerable, para que los equipos puedan solucionar primero lo que realmente está expuesto. Los hallazgos pueden incluir un diagrama de la ruta del ataque.
Los hallazgos llegan a tus herramientas, con controles para despliegues a mayor escala
La nueva API te permite integrar Claude Security en tus flujos de trabajo existentes. Puedes enumerar y leer proyectos y hallazgos, resolver o volver a abrir hallazgos, y crear y gestionar proyectos y sus repositorios. Los usuarios pueden crear un token de acceso personal en la configuración de Claude Security, y el token solo puede ver y cambiar lo mismo que el propio usuario. Los webhooks también pueden notificar a tus sistemas cuando aparezca un nuevo hallazgo.
Claude Security también está disponible como conector MCP en Claude.ai y Claude Code. Un ingeniero puede consultar un hallazgo, preguntar a Claude al respecto, iniciar la corrección y marcarlo como resuelto en la misma sesión.
Los nuevos controles de acceso basados en roles permiten a los administradores decidir quién puede ver proyectos, clasificar hallazgos y crear proyectos. Las organizaciones pueden habilitar Claude Security para más equipos responsables del código sin dar a todos acceso para crear proyectos.
Primeros pasos
A partir de hoy, la última versión de Claude Security está disponible en versión beta pública para los clientes de Claude Enterprise. Los administradores pueden habilitarlo en la consola de administración y especificar quién de su equipo puede acceder a ella.
Usa la Guía de inicio para configurar tu primer proyecto y visita el Centro de ayuda para obtener más información.
Las organizaciones reciben $25,000 en créditos de uso gratuitos cada mes, durante dos meses. La oferta se aplica al uso hasta el 31 de diciembre de 2026. Puedes consultar todos los términos en el Centro de ayuda.
“Claude Security encontró varios fallos lógicos que ninguna de nuestras otras herramientas había detectado. Al incorporar nuestra política de riesgos al modelo de amenazas, centrada en lo que los usuarios externos pueden alcanzar, los hallazgos reflejaron cómo priorizamos y no solo una puntuación de gravedad”
“Claude Security encontró muchos problemas relevantes que una prueba de penetración tradicional simultánea pasó por alto; varios habrían tenido un gran impacto si se hubieran explotado en un entorno real.”
“Claude Security analizó nuestro código una vez para fijar una referencia. Ahora sigue el ritmo de los cambios en el código, y nuestro equipo corrige los problemas en Claude sin cambiar de herramienta.”
“La incorporación de la API y MCP lo cambia todo y será el camino para que el equipo de Seguridad de Producto de IonQ integre aún más Claude Security en su operativa.”