Protección, privacidad y seguridad de Claude Duet
Claude Duet es un agente proactivo que trabaja para ti, incluso cuando no estás. Se basa en dos capas de protección: el entrenamiento de seguridad del propio modelo Claude y las medidas de protección que existen en productos como Claude Code y los Agentes gestionados de Claude. Además, hemos añadido nuevas protecciones para trabajar con tus cuentas y actuar en tu nombre.
Claude Duet (opens in new tab) es un agente, actualmente en versión preliminar de investigación, que utiliza un ordenador en la nube para hacer el trabajo por ti. Puede usar todas las aplicaciones y servicios que hayas elegido conectar a Claude y se ejecuta de forma continua incluso después de que cierres la aplicación. Puede leer tu bandeja de entrada, redactar respuestas, hacer reservas y ejecutar rutinas mientras no estás. Nuestro equipo utiliza Claude Duet en sus propias cuentas y para trabajar todos los días.
Creamos Claude Duet basándonos en tres principios que guían el comportamiento del agente:
- Tu información y lo que otras personas comparten en tus aplicaciones conectadas se gestiona con discreción mediante un nuevo clasificador que revisa los mensajes que redacta Claude Duet antes de que se envíen.
- Tú mantienes el control de lo que hace en tu nombre.
- Claude Duet nunca tiene acceso a tus contraseñas, cookies del navegador, tokens de inicio de sesión ni otras credenciales.
Claude Duet es nuevo, pero la idea en la que se basa no lo es. En 2025 publicamos nuestro marco para agentes seguros y de confianza (opens in new tab), que pone a las personas al mando y trata la privacidad y las interacciones seguras como requisitos básicos. Desde entonces, hemos escrito sobre por qué ninguna defensa por sí sola es suficiente (opens in new tab) y por qué la protección dentro del modelo no puede funcionar de forma aislada (opens in new tab). También creamos y operamos la infraestructura que las empresas utilizan para ejecutar agentes en producción a través de Agentes gestionados de Claude (opens in new tab) y Claude Duet mantiene las credenciales separadas del agente de la misma manera. Se basa en este trabajo y añade las protecciones que necesita un agente que actúa en tu nombre. En esta publicación repasamos lo que hemos añadido y aquello en lo que todavía estamos trabajando.
Tú apruebas las acciones importantes
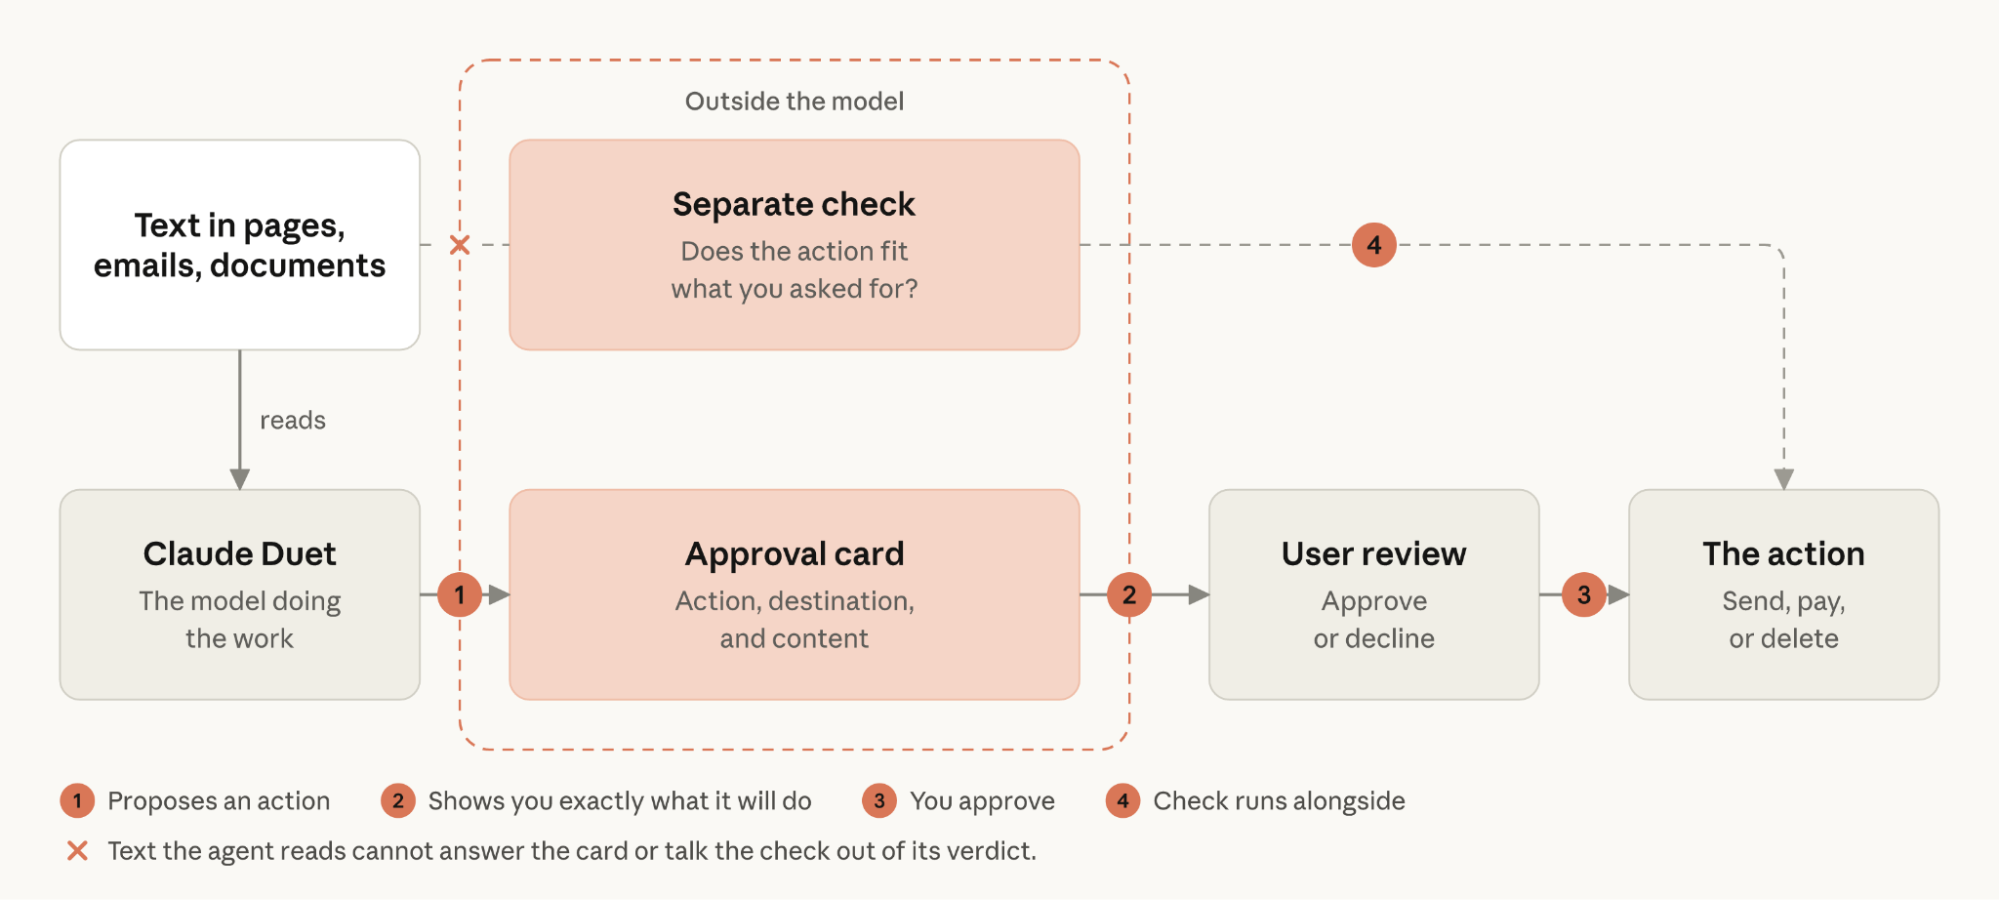
Un agente que actúa mientras no estás tiene que saber cuándo detenerse y pedir permiso antes de continuar y hacerlo con la frecuencia adecuada. Antes de que Claude Duet haga algo como enviar un mensaje potencialmente confidencial, pagar algo o eliminar cualquier cosa, te muestra la acción, el destino y el contenido, incluidos todos los destinatarios. Luego espera a que apruebes la acción.
Junto a cada acción se ejecuta una comprobación automatizada independiente, basada en el clasificador del modo automático de Claude Code (opens in new tab) y ampliada para Claude Duet. Evalúa si la acción se ajusta a tu intención. La comprobación se ejecuta fuera del modelo que realiza el trabajo, de modo que si hay instrucciones ocultas en una página no pueden afectar al resultado.
Algunas acciones siguen prohibidas incluso con tu aprobación, como operar con valores, realizar acciones bancarias como transferir dinero entre cuentas y acceder a la cuenta de otra persona. Otros pasos no están cubiertos por ninguna regla de “no volver a preguntar”, por muchas veces que los hayas aprobado, como pagar o enviar dinero, eliminar un pedido o crear una cuenta. Las rutinas que se ejecutan mientras no estás tienen las mismas medidas de protección.
Dedicamos mucho tiempo a calibrar con qué frecuencia Claude Duet solicita aprobación. La fatiga de aprobación es un problema grave, porque demasiadas solicitudes acostumbran a las personas a aceptarlas sin más, a veces sin la consideración adecuada. Seguiremos ajustando esta calibración con el tiempo.
Para compras, Claude Duet paga con una tarjeta de un solo uso de un monedero como Link de Stripe, limitada a ese comercio y a ese importe. Ves el artículo y el total, y apruebas la compra en tu aplicación Link. El número real de tu tarjeta no se comparte con Claude Duet ni con el comercio.
Tu información se gestiona con discreción
Un agente que lee tu correo electrónico y envía mensajes por ti está decidiendo constantemente a dónde debe ir cada tipo de información. Si pides a Claude Duet que envíe a tu equipo un resumen semanal, debería incluir solo información a la que todos los miembros del equipo ya tengan acceso y nunca detalles privados, como tus conversaciones sobre evaluaciones de rendimiento.
Para abordar esto hemos creado un nuevo clasificador de seguridad que se ejecuta por separado del modelo principal y comprueba si cada mensaje que Claude Duet está a punto de enviar contiene información potencialmente confidencial. Clasificamos esta información en dos niveles:
- No compartir nunca: otorgamos la máxima protección a información como credenciales de inicio de sesión, números completos de tarjetas y cuentas bancarias, y números de identificación oficial. Claude Duet tiene instrucciones de no compartir nunca esta información con nadie, aunque tú mismo lo solicites.
- Requiere consentimiento para compartir: Claude Duet solo compartirá otra información privada, como datos de salud o finanzas, si lo has aprobado de forma explícita. Tu propia solicitud cuenta como consentimiento, por lo que “envía una nota a mi dentista sobre mi dolor de muelas” no suele necesitar aprobación adicional.
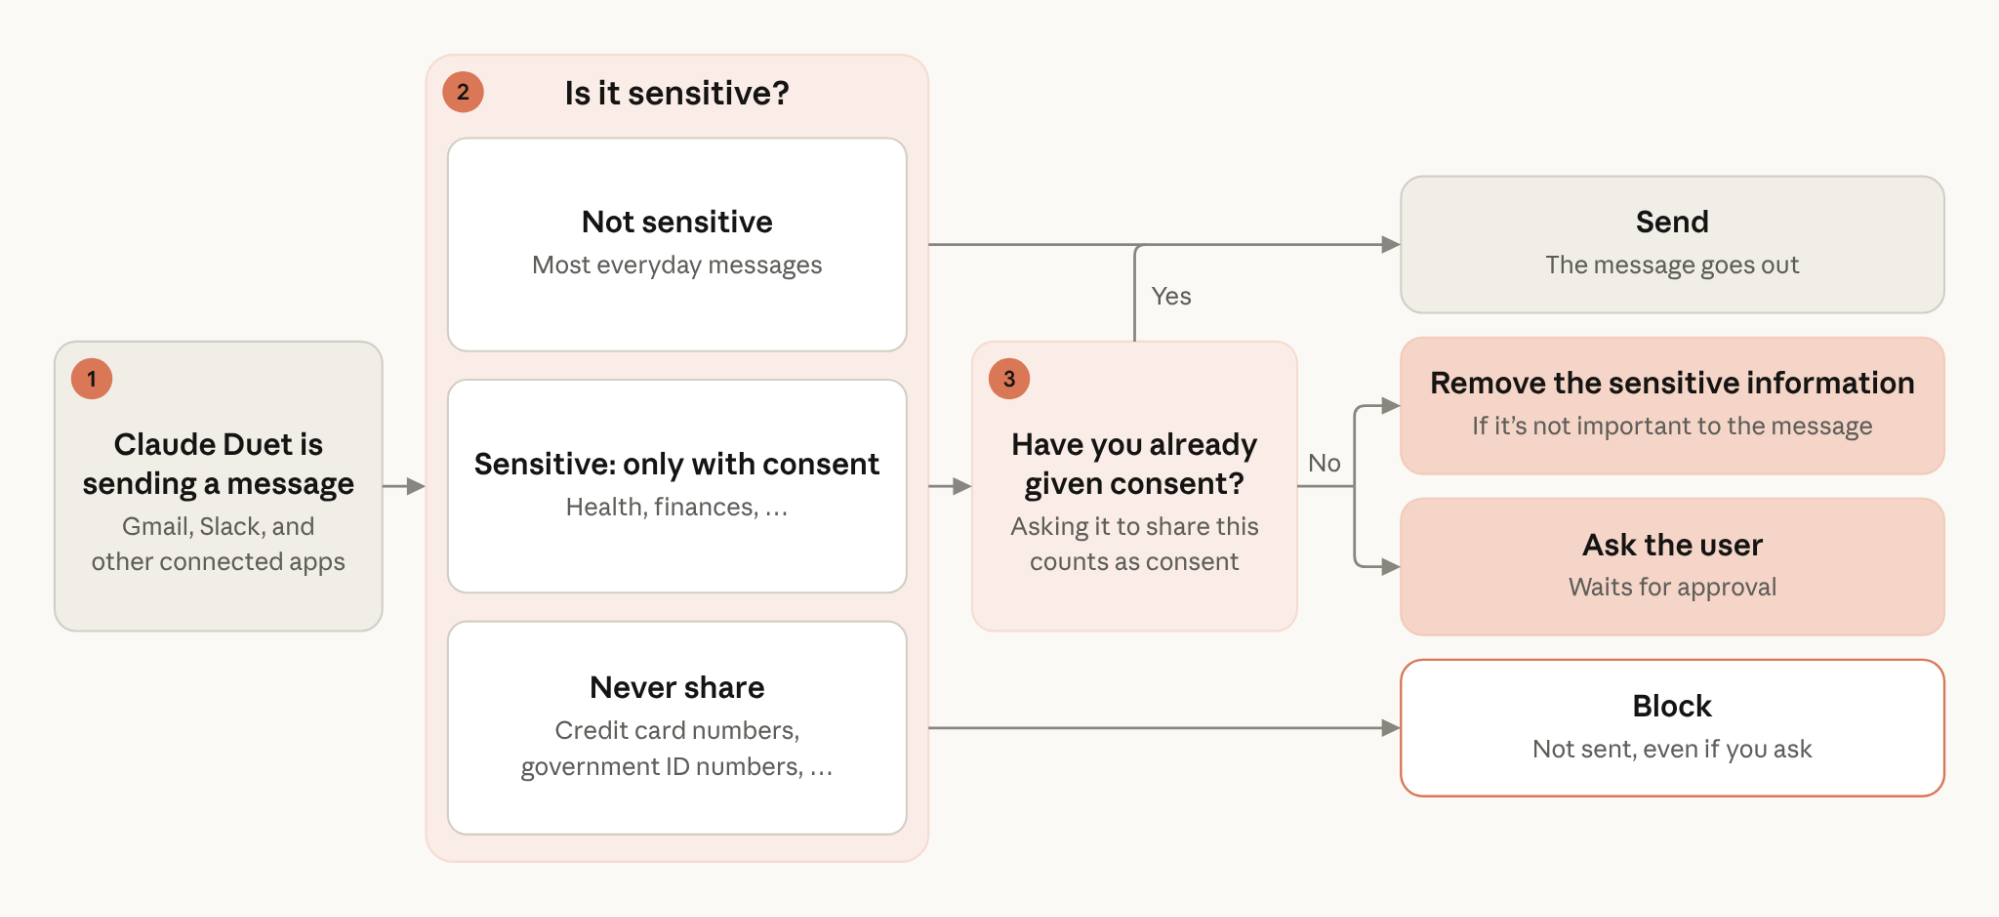
Si el envío se bloquea por cualquiera de estos motivos, Claude Duet puede decidir reescribir el mensaje sin la información confidencial y compartirlo contigo para que lo apruebes.
Claude Duet aún se encuentra en versión preliminar de investigación y, en ocasiones, estas medidas de protección pasarán algo por alto o señalarán un mensaje que es inofensivo. Por eso funcionan junto con los mecanismos de aprobación mencionados anteriormente, que están diseñados para que mantengas el control sobre lo que Claude Duet envía en tu nombre. Esperamos seguir perfeccionando nuestro clasificador a medida que aprendamos más sobre cómo las personas usan Claude Duet.
Tienes visibilidad sobre las tareas y las aplicaciones conectadas
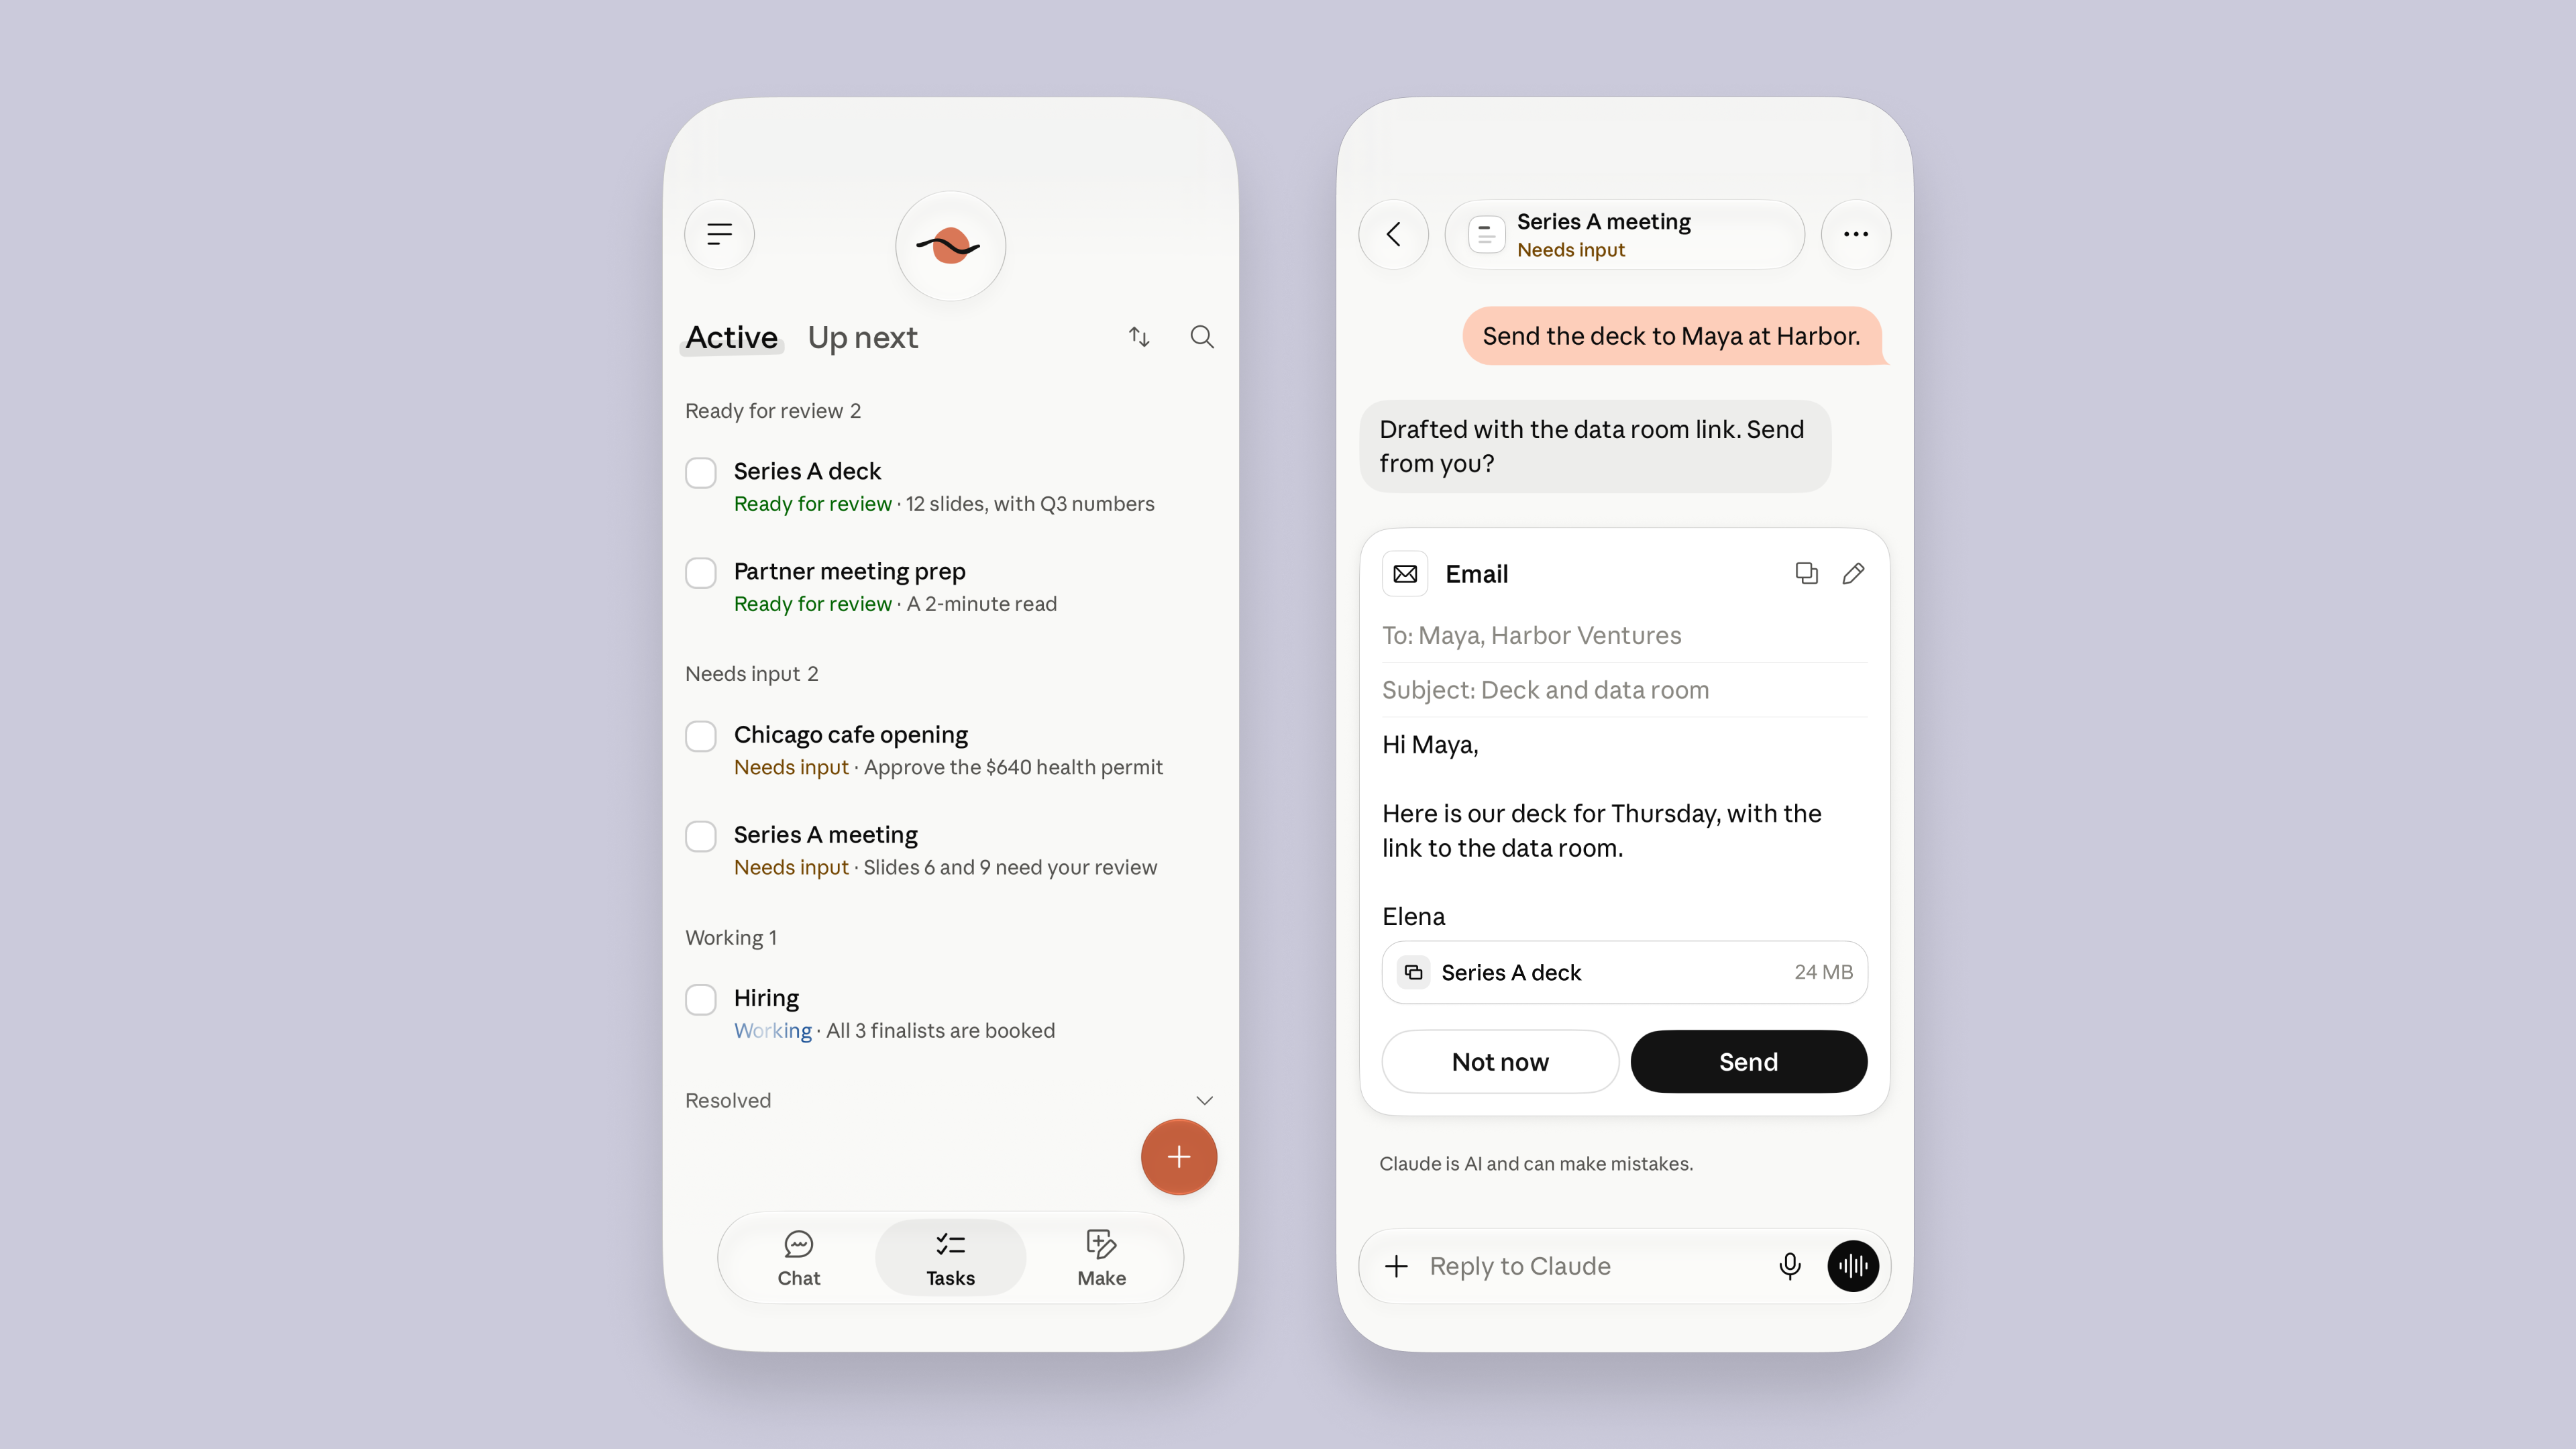
Puedes ver lo que Claude Duet ha hecho y está haciendo en la lista de tareas de Claude Duet, donde cada tarea tiene su propia página, y reorientar el trabajo a mitad de una tarea. Claude Duet guarda tu historial de conversaciones y la memoria de la herramienta para mantener el contexto entre tareas, hasta que elimines tu historial o restablezcas la memoria. Al eliminar tu cuenta, se borra todo lo que Claude Duet ha almacenado.
Las aplicaciones que tienes conectadas a Claude se trasladan a Claude Duet y, si desactivas una aplicación en un lugar, se desactiva en ambos. Desconectar una aplicación detiene el nuevo acceso a partir de ese momento, pero lo que Claude Duet ya aprendió de ella permanece hasta que restablezcas la memoria de la herramienta, lo cual puedes hacer en cualquier momento desde la configuración de la aplicación. Claude Duet también utiliza la memoria de tu cuenta de Claude, por lo que los detalles que Claude recordó de tus chats anteriores son visibles.
Las credenciales y el navegador están aislados del modelo
Claude Duet nunca tiene acceso a tus contraseñas, a las cookies de tu navegador ni a los tokens de inicio de sesión de tus aplicaciones conectadas, y no puede guardarlos en la memoria. Solo pasan por máquinas independientes a las que el modelo no puede acceder y las aprobaciones y los controles de seguridad que rigen lo que hace también se ejecutan allí.
Contraseñas
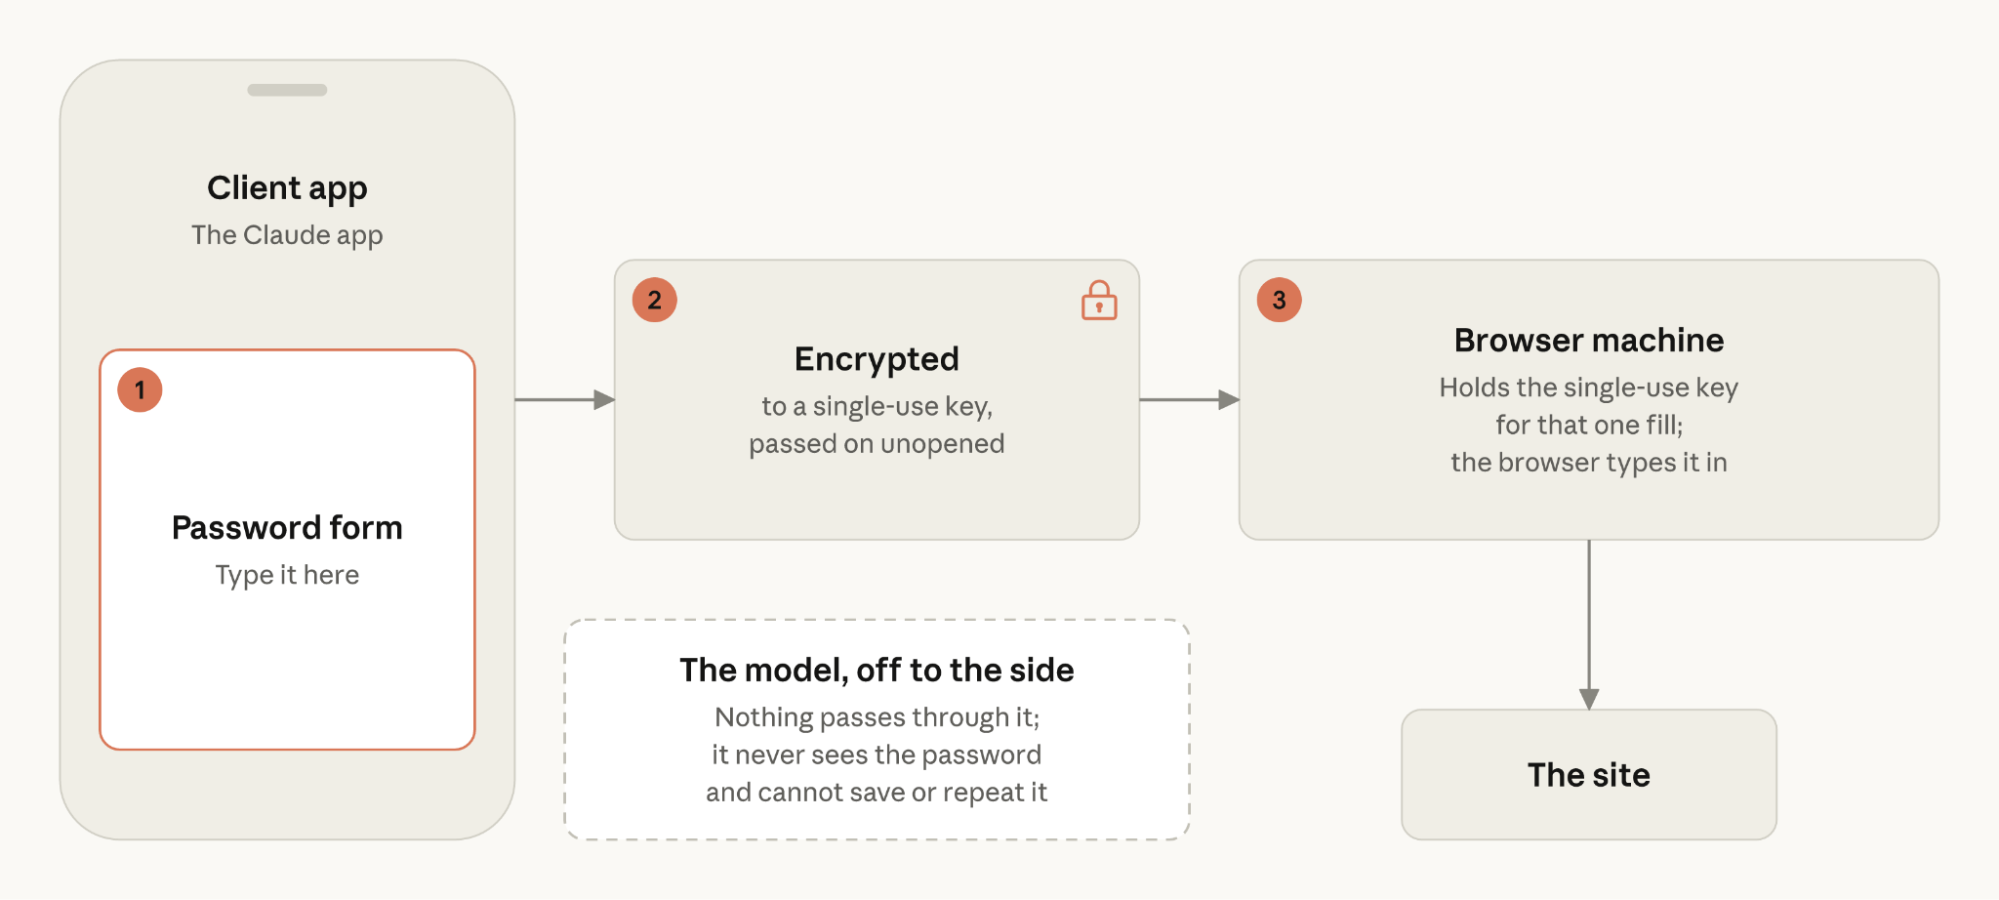
Cuando un sitio web solicita una contraseña, la introduces en un formulario dentro de la aplicación de Claude. El formulario la cifra con una clave de un solo uso que existe únicamente en nuestro equipo seguro de navegador en la nube, para ese único uso. Pasa al navegador la contraseña cifrada, sin abrirla, y este la escribe en el sitio. El modelo no ve la contraseña y no puede guardarla ni repetirla. Pronto también podrás iniciar sesión con 1Password; Claude Duet solicitará una credencial, aprobarás esa solicitud en 1Password y la credencial llegará al navegador sin pasar por el modelo.
Un agente que inicia sesión por ti cambia el phishing de dos maneras. Por un lado, Claude Duet no guarda credenciales por ti, por lo que no es posible robar una contraseña a Claude Duet mediante phishing, y ninguna instrucción oculta puede hacer que revele un secreto que no tiene. Por otro lado, el formulario de inicio de sesión es en sí mismo un objetivo, porque cualquier cosa que solicite una contraseña se puede imitar. Por eso, el formulario de inicio de sesión de Claude Duet solo aparece dentro de la aplicación, durante un inicio de sesión que tú has solicitado. Nunca llega a través de un enlace, un mensaje de texto, un correo electrónico ni un sitio web distinto de claude.ai. Si algo que parece ser Claude Duet te pide tu contraseña en cualquier otro lugar, no es legítimo.
Tokens de inicio de sesión
Cuando Claude Duet trabaja en una aplicación conectada, sigue nuestro diseño de Agentes gestionados de Claude (opens in new tab) para que las credenciales queden fuera del alcance del trabajo del agente. Las credenciales que el agente utiliza en tu nombre, como un token de inicio de sesión para un servicio conectado, nunca entran en la máquina donde trabaja el agente. En su lugar hay un marcador de posición para la credencial, y un proxy fuera de esa máquina introduce el valor real solo en el momento en que se realiza una solicitud.
El navegador
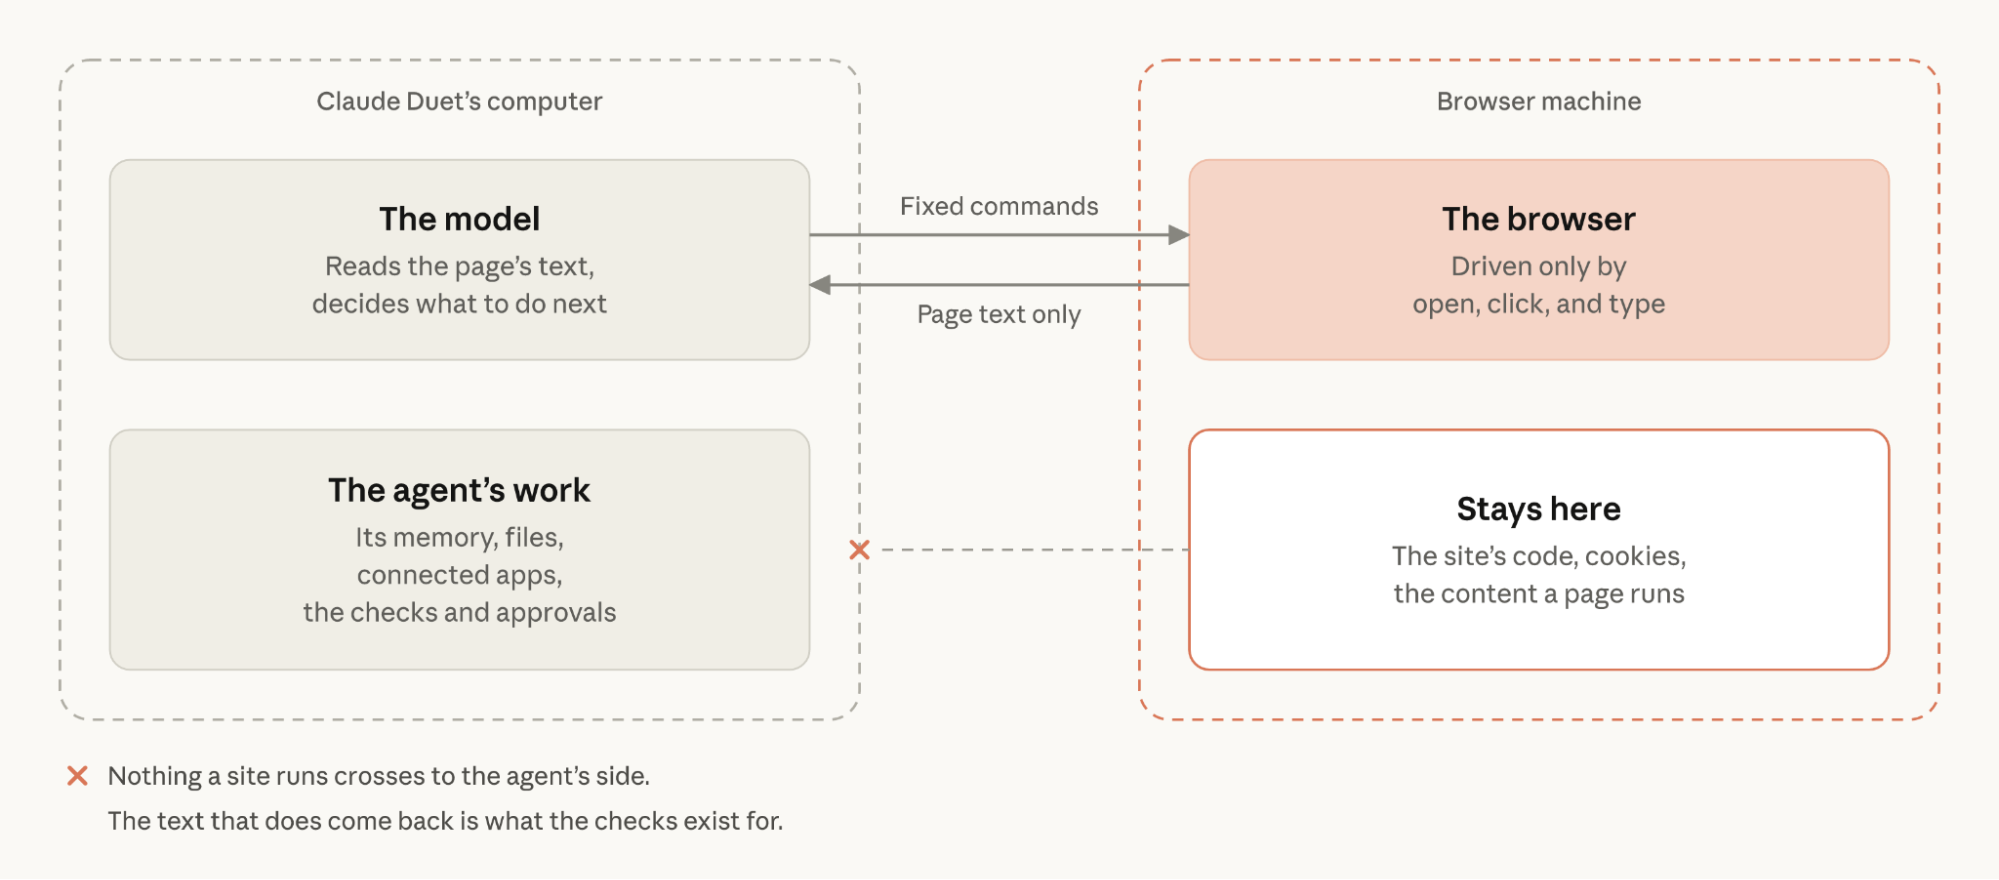
Tu navegador en Claude Duet se ejecuta en su propia máquina virtual dedicada en la nube, independiente del modelo y de los ordenadores en la nube en los que trabaja el agente. El agente controla el navegador únicamente mediante un conjunto fijo de comandos: abrir esta página, hacer clic aquí, escribir esto. Todo lo que ejecuta un sitio permanece en la máquina del navegador (opens in new tab). El código y las cookies del sitio no llegan a la memoria de Claude Duet ni a tus aplicaciones conectadas, y ninguno de los comandos del agente puede leer las cookies del navegador. Lo que sí vuelve es el texto y las descargas de la página, porque el agente tiene que leerlos para hacer su trabajo. Por eso existen las demás comprobaciones y por eso Claude Duet también utiliza las medidas de protección contra la inyección de prompts descritas en nuestra investigación sobre el uso del navegador (opens in new tab). Los archivos que el agente sube a través del navegador se someten a la misma verificación de información confidencial que los mensajes del agente.
Claude Duet también está diseñado para identificarse como un agente. Actualmente, las solicitudes que envía el navegador web de Claude Duet incluyen un encabezado User-Agent distintivo y publicamos las direcciones IP públicas desde las que navega, para que los sitios puedan reconocer la herramienta y decidir cómo gestionarla. Antes del lanzamiento también nos pusimos en contacto con varios sitios web de gran tamaño y les dimos la opción de impedir que Claude Duet visitara sus sitios; algunos decidieron hacerlo. Seguiremos perfeccionando la forma en que Claude Duet se identifica a medida que aprendamos de la versión preliminar de investigación.
Cómo probamos Claude Duet
Las pruebas comenzaron mucho antes de la versión preliminar de investigación y continúan en la actualidad. Nuestro Equipo de salvaguardas creó evaluaciones a partir de tareas de tipo rutinario, cada una en tres variantes: una versión inocua, otra con instrucciones inyectadas y otra que tienta al agente a hacer más de lo que se le pidió. Estas se ejecutan junto con tráfico en paralelo procedente de uso real.
Los equipos rojos también evaluaron si Claude Duet filtraría información, actuaría sin aprobación u obedecería a prompts maliciosos. Creamos un modelo de amenazas de todo el sistema, abarcando los repositorios y los límites de confianza con los que interactúa. Una empresa externa de pruebas de penetración evaluó Claude Duet con acceso a nuestro código fuente y actualmente se está llevando a cabo un trabajo complementario que abarca el navegador en la nube y el formulario de inicio de sesión. Cada nueva función de credenciales se somete a pruebas de equipo rojo en un entorno aislado antes de ponerse a disposición de cualquier usuario.
Claude Duet también está incluido en el programa público de recompensas por errores de Anthropic, que recompensa los informes válidos y ofrece protección legal para la investigación de buena fe, conforme a nuestra política de divulgación responsable. Si encuentras una vulnerabilidad de seguridad, queremos saberlo: infórmanos a través del programa de recompensas por errores de Anthropic en HackerOne (opens in new tab).
Lo construimos contigo
Lanzamos Claude Duet como vista previa de investigación porque queremos saber qué valoras en un agente personal, incluidas las protecciones y los controles que te gustaría ver a continuación. Parte de lo que se describe aquí todavía está cambiando: con qué frecuencia pide aprobación, cómo inicias sesión y lo bien que las comprobaciones de información confidencial distinguen lo privado de lo inofensivo. Cuéntale a Claude Duet con palabras sencillas lo que te gustaría ver o lo que ha salido mal y presentará un informe a nuestro equipo.